

A detecção de um processo chamado Netshare.exe em execução no Gerenciador de Tarefas do Windows é um motivo legítimo de preocupação., principalmente quando o arquivo não está localizado em um diretório de sistema padrão do Windows e está consumindo uma parcela incomum de recursos da CPU ou da rede.. O malware frequentemente adota nomes emprestados de funções de rede legítimas do Windows para se misturar com processos legítimos e evitar levantar suspeitas imediatas de usuários que dão uma olhada rápida em seus processos em execução..
Netshare.exe, quando opera como um arquivo malicioso, cai no troiano ou categoria de mineradores de moedas. Os componentes legítimos de rede do Windows não usam essa combinação específica de nome de arquivo executável e caminho., e qualquer instância de Netshare.exe encontrada fora dos diretórios padrão do sistema Windows deve ser tratada como suspeita.. Variantes de mineradores de criptomoedas que usam esse nome de arquivo exploram o poder de processamento da CPU e da GPU da máquina infectada para minerar criptomoedas para os operadores do malware., enquanto variantes de trojans podem adicionalmente coletar dados ou baixar outros malwares para o sistema comprometido..
| Nome | Netshare.exe |
| Tipo de ameaça | troiano / Coin Miner / Executável suspeito |
| Os sintomas | O processo Netshare.exe está visível no Gerenciador de Tarefas, localizado em um ponto de arquivo incomum.; Uso elevado e contínuo de CPU ou GPU mesmo sem aplicativos exigentes abertos.; alertas de antivírus ou do Windows Defender; conexões de rede de saída inesperadas; Superaquecimento do sistema ou ventoinha funcionando em alta velocidade sem causa aparente.; desempenho geral lento |
| Tempo de remoção | Por aí 15 Minutos |
| Ferramenta de remoção | Veja se o seu sistema foi afetado por malware
* Removedor gratuito permite que você, sujeito a um período de espera de 48 horas, uma correção e remoção para os resultados encontrados. Contrato de Licença de Usuário Final (EULA) do SpyHunter, Política de Privacidade, e Mais detalhes sobre o Removedor Gratuito. |
Como consegui o Netshare.exe??
Executáveis maliciosos que usam nomes relacionados à rede, como Netshare.exe, chegam aos sistemas por meio de canais de distribuição bem documentados por pesquisadores de segurança.:
- Software crackeado e geradores de chaves baixado de sites de torrent e fontes de software não oficiais. – o vetor de distribuição mais comum para mineradores de criptomoedas e cavalos de Troia que usam nomes de processos disfarçados.
- Mods e cheats de jogos pirateados distribuído por meio de comunidades de jogos e plataformas de compartilhamento de arquivos, onde arquivos maliciosos são apresentados como melhorias de jogabilidade ou ferramentas de desempenho..
- Anexos de email maliciosos disfarçadas de faturas, avisos de entrega, ou arquivos de documentos que executam o payload Netshare.exe quando abertos ou extraídos..
- Sites falsos para download de utilitários ou drivers que apresentam o executável malicioso como uma ferramenta de otimização de rede, atualizador de drivers, ou aplicação de desempenho do sistema.
- bundling software – o executável que chega empacotado dentro do instalador de um aplicativo gratuito diferente, instalando silenciosamente junto com o programa pretendido.
- Espelhos de download comprometidos onde pacotes de software legítimos foram substituídos por versões que contêm o payload malicioso Netshare.exe..
O que faz o Netshare.exe??
O processo malicioso Netshare.exe apresenta diversos comportamentos prejudiciais, dependendo da variante específica em execução na máquina infectada.:
- Minera criptomoedas usando recursos computacionais roubados – O comportamento mais comum desse tipo de malware envolve o consumo de grandes porções da capacidade da CPU e da GPU para minerar Monero ou outras criptomoedas focadas em privacidade, que são difíceis de rastrear até seus destinatários..
- Opera continuamente em segundo plano., Uso elevado e contínuo de recursos que causa lentidão no sistema., temperaturas elevadas, aumento do consumo de eletricidade, e desgaste acelerado do hardware.
- Estabelece persistência através do registro do Windows Executar chaves, Atividades agendadas, ou entradas de serviço do Windows para reiniciar automaticamente após cada reinicialização do sistema..
- Conecta-se aos servidores da pool de mineração. ou infraestrutura de comando e controle pela rede para receber tarefas e enviar cálculos de mineração concluídos..
- Pode tentar limitar o uso de recursos. quando o Gerenciador de Tarefas ou ferramentas de monitoramento são detectados como abertos, Reduzir o consumo de CPU para evitar a detecção antes de retomar a atividade completa quando a ferramenta de monitoramento for fechada..
- Variantes de cavalos de Troia podem coletar credenciais., capturar pressionamentos de tecla, ou faça o download de cargas maliciosas adicionais, expandir o alcance da infecção para além do roubo de recursos.
- Pode interferir com o software de segurança. ao se adicionar às exclusões do Windows Defender ou ao tentar desativar os recursos de proteção em tempo real..
Como remover o Netshare.exe?
A remoção exige localizar e encerrar o processo malicioso antes de limpar todos os mecanismos de persistência que ele estabeleceu.:
- Abra o Gerenciador de Tarefas (Ctrl+Shift+Esc), Localize o processo Netshare.exe, Clique com o botão direito do mouse e selecione “Abrir local do Ficheiro” para identificar exatamente onde o arquivo malicioso está localizado no disco.. Se o caminho estiver fora de C:WindowsSystem32 ou outros diretórios de sistema padrão, O arquivo é malicioso..
- Encerre o processo Netshare.exe No Gerenciador de Tarefas, clique com o botão direito do mouse e selecione “Finalizar tarefa.”
- Navegue até o local do arquivo identificado. em Etapa 1 e exclua o arquivo Netshare.exe e quaisquer arquivos relacionados nesse diretório..
- Execute uma verificação completa do sistema com SpyHunter Identificar e remover todos os componentes associados ao malware Netshare.exe., incluindo mecanismos de persistência e quaisquer cargas úteis adicionais que possam ter sido baixadas..
- Abra o Agendador de Tarefas (Pesquisar no menu Iniciar) e verifique se há alguma tarefa agendada que reinicie o Netshare.exe. – Exclua quaisquer entradas suspeitas que façam referência ao arquivo ou ao seu diretório..
- Verifique os serviços do Windows (Chave do Windows + R, digite services.msc) Para quaisquer serviços desconhecidos vinculados ao local do Netshare.exe, desative qualquer um que encontrar..
- Inspecionar entradas de inicialização do registro usando o regedit em HKEY_CURRENT_USERSoftwareMicrosoftWindowsCurrentVersionRun e HKEY_LOCAL_MACHINESoftwareMicrosoftWindowsCurrentVersionRun – Exclua quaisquer entradas que apontem para Netshare.exe ou seu diretório..
- Reinicie o sistema Abra o Gerenciador de Tarefas novamente para confirmar que o Netshare.exe não está mais em execução e que o uso da CPU retornou aos níveis normais..
- Execute uma segunda verificação completa. Após reiniciar, verifique se a remoção foi completa e se há algum payload secundário instalado pelo minerador..
- Alterar senhas de contas importantes a partir de um dispositivo limpo, caso a variante do Netshare.exe apresentasse alguma capacidade de trojan ou de coleta de dados, conforme indicado pelos resultados da sua verificação de segurança..

Ventsislav Krastev
Ventsislav é especialista em segurança cibernética na SensorsTechForum desde 2015. Ele tem pesquisado, cobertura, ajudando vítimas com as mais recentes infecções por malware, além de testar e revisar software e os mais recentes desenvolvimentos tecnológicos. Formado marketing bem, Ventsislav também é apaixonado por aprender novas mudanças e inovações em segurança cibernética que se tornam revolucionárias. Depois de estudar o gerenciamento da cadeia de valor, Administração de rede e administração de computadores de aplicativos do sistema, ele encontrou sua verdadeira vocação no setor de segurança cibernética e acredita firmemente na educação de todos os usuários quanto à segurança e proteção on-line.
mais Posts - Local na rede Internet
Me siga:
Preparation before removing Netshare.exe.
Antes de iniciar o processo de remoção real, recomendamos que você faça as seguintes etapas de preparação.
- Verifique se você tem estas instruções sempre aberta e na frente de seus olhos.
- Faça um backup de todos os seus arquivos, mesmo se eles poderiam ser danificados. Você deve fazer backup de seus dados com uma solução de backup em nuvem e segurar seus arquivos contra qualquer tipo de perda, até mesmo da maioria das ameaças graves.
- Seja paciente, pois isso pode demorar um pouco.
- Verificar malware
- Corrigir registros
- Remover arquivos de vírus
Degrau 1: Scan for Netshare.exe with SpyHunter Anti-Malware Tool
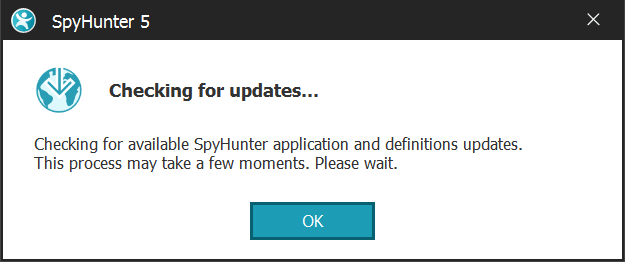
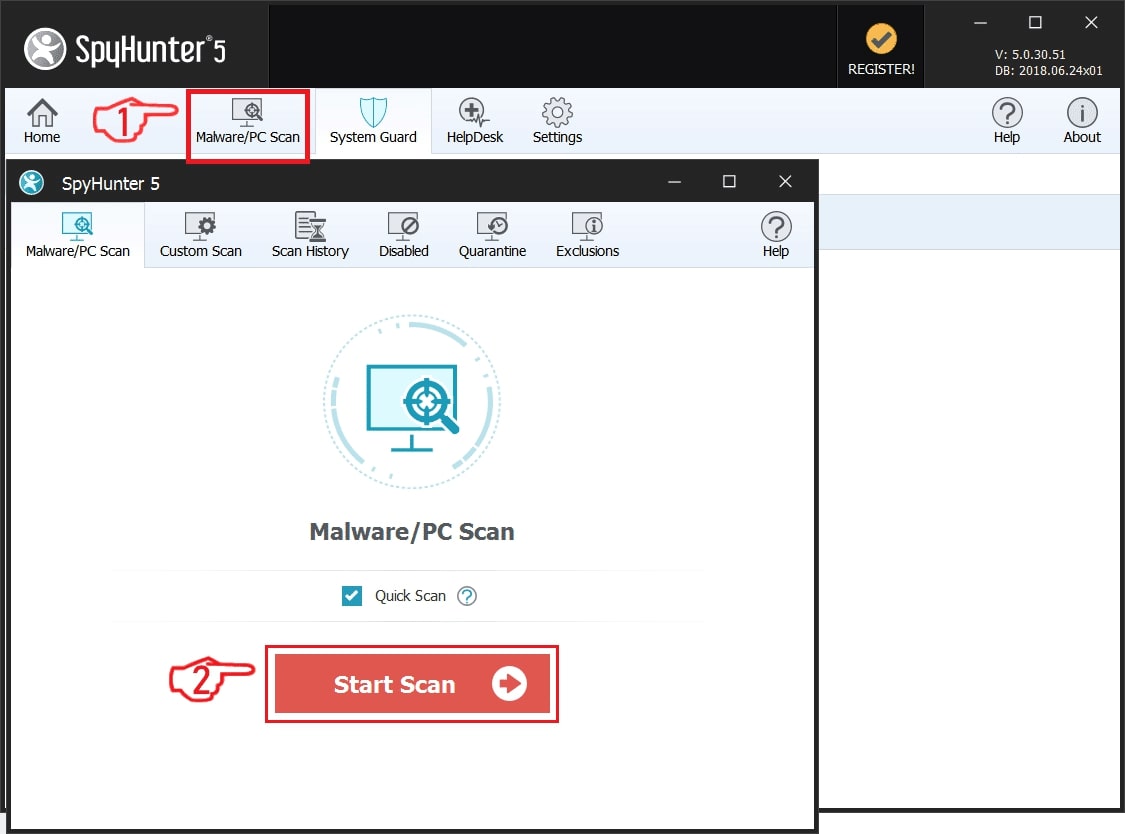
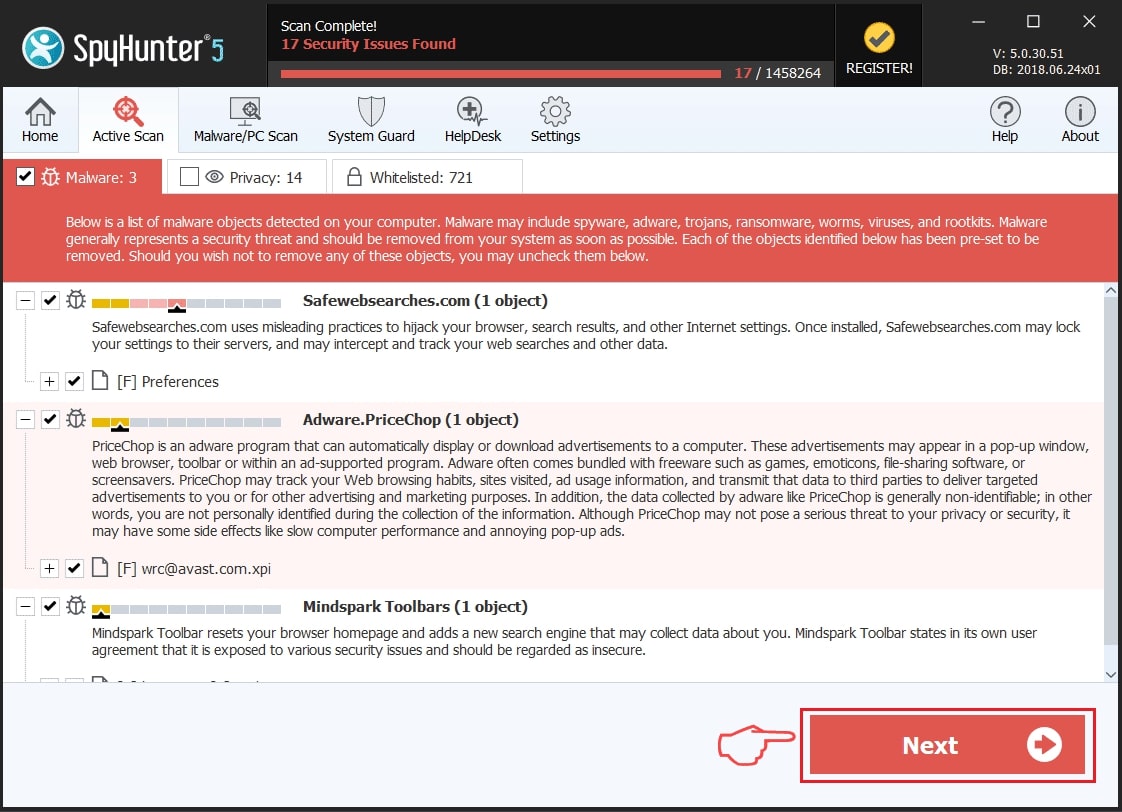
Degrau 2: Limpe quaisquer registros, created by Netshare.exe on your computer.
Os registros normalmente alvo de máquinas Windows são os seguintes:
- HKEY_LOCAL_MACHINE Software Microsoft Windows CurrentVersion Run
- HKEY_CURRENT_USER Software Microsoft Windows CurrentVersion Run
- HKEY_LOCAL_MACHINE Software Microsoft Windows CurrentVersion RunOnce
- HKEY_CURRENT_USER Software Microsoft Windows CurrentVersion RunOnce
Você pode acessá-los abrindo o editor de registro do Windows e excluir quaisquer valores, created by Netshare.exe there. Isso pode acontecer, seguindo os passos abaixo:
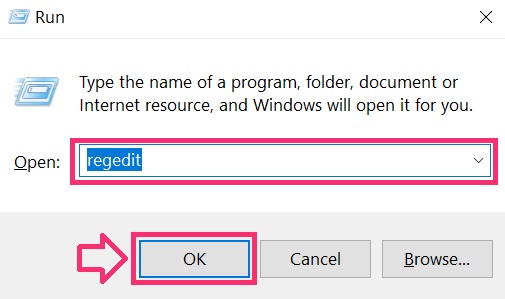
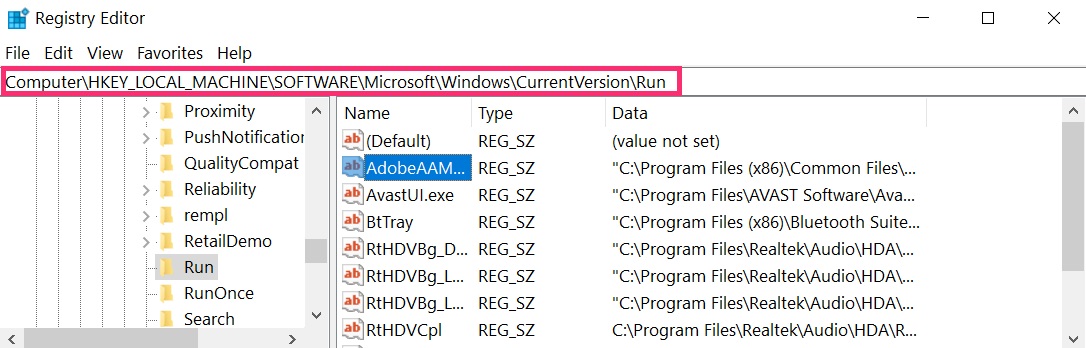
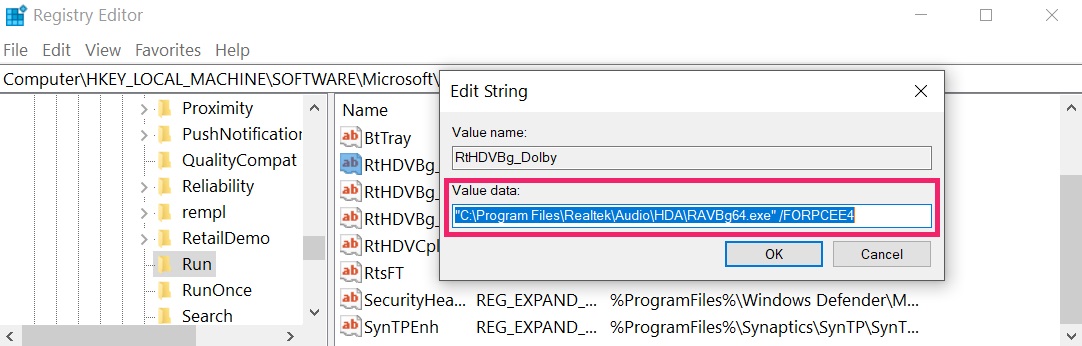 Gorjeta: Para encontrar um valor criado-vírus, você pode botão direito do mouse sobre ela e clique "Modificar" para ver qual arquivo é definido para ser executado. Se este é o local do arquivo de vírus, remover o valor.
Degrau 3: Find virus files created by Netshare.exe on your PC.
1.Para Windows 8, 8.1 e 10.
Por mais recentes sistemas operacionais Windows
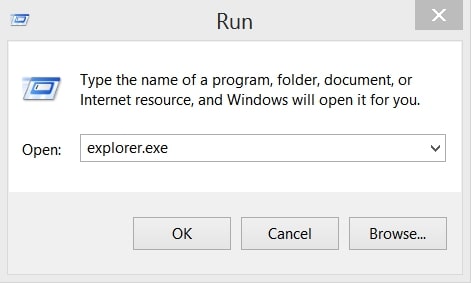
1: Em seu teclado, pressione + R e escrever explorer.exe no Corre caixa de texto e clique no Está bem botão.
2: Clique em o seu PC na barra de acesso rápido. Isso geralmente é um ícone com um monitor e seu nome é ou “Meu Computador”, "Meu PC" ou “Este PC” ou o que você nomeou-o.
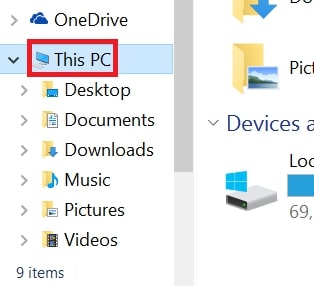
3: Navegue até a caixa de pesquisa no canto superior direito da tela do seu PC e digite "extensão de arquivo:” e após o qual digite a extensão do arquivo. Se você está à procura de executáveis maliciosos, Um exemplo pode ser "extensão de arquivo:Exe". Depois de fazer isso, deixe um espaço e digite o nome do arquivo você acredita que o malware tenha criado. Aqui está como ele pode aparecer se o arquivo foi encontrado:
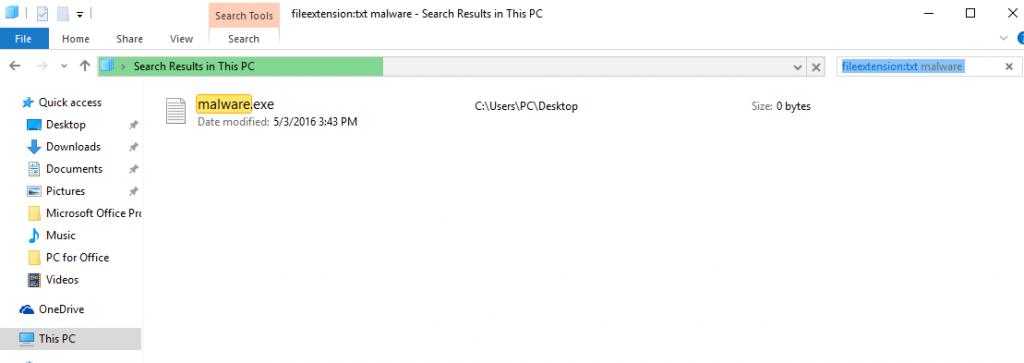
NB. We recommend to wait for the green loading bar in the navigation box to fill up in case the PC is looking for the file and hasn't found it yet.
2.Para o Windows XP, Vista, e 7.
Para mais velhos sistemas operacionais Windows
Nos sistemas operacionais Windows mais antigos, a abordagem convencional deve ser a mais eficaz.:
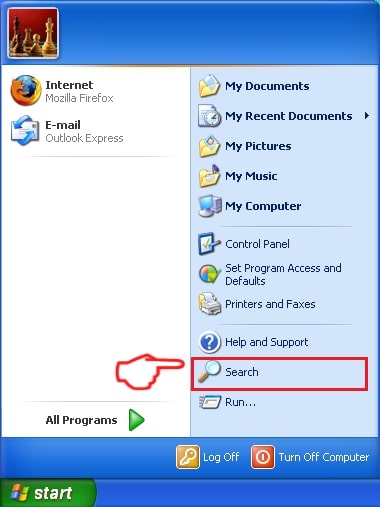
1: Clique no Menu Iniciar ícone (normalmente em seu inferior esquerdo) e depois escolher o Procurar preferência.
2: Após as aparece busca janela, escolher Mais opções avançadas a partir da caixa assistente de pesquisa. Outra forma é clicando em Todos os arquivos e pastas.
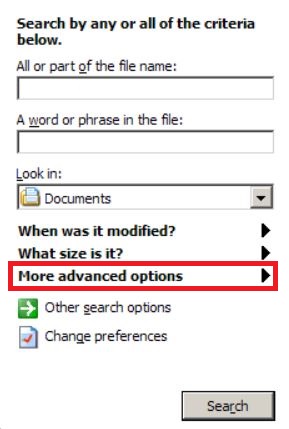
3: Depois que tipo o nome do arquivo que você está procurando e clique no botão Procurar. Isso pode levar algum tempo após o qual resultados aparecerão. Se você encontrou o arquivo malicioso, você pode copiar ou abrir a sua localização por Botão direito do mouse nele.
Agora você deve ser capaz de descobrir qualquer arquivo no Windows, enquanto ele está no seu disco rígido e não é escondido via software especial.
Netshare.exe FAQ
What Does Netshare.exe Trojan Do?
The Netshare.exe troiano é um programa de computador malicioso projetado para atrapalhar, danificar, ou obter acesso não autorizado para um sistema de computador. Pode ser usado para roubar dados confidenciais, obter controle sobre um sistema, ou iniciar outras atividades maliciosas.
Trojans podem roubar senhas?
sim, Trojans, like Netshare.exe, pode roubar senhas. Esses programas maliciosos are designed to gain access to a user's computer, espionar vítimas e roubar informações confidenciais, como dados bancários e senhas.
Can Netshare.exe Trojan Hide Itself?
sim, pode. Um Trojan pode usar várias técnicas para se mascarar, incluindo rootkits, criptografia, e ofuscação, para se esconder de scanners de segurança e evitar a detecção.
Um Trojan pode ser removido por redefinição de fábrica?
sim, um Trojan pode ser removido redefinindo o seu dispositivo para os padrões de fábrica. Isso ocorre porque ele restaurará o dispositivo ao seu estado original, eliminando qualquer software malicioso que possa ter sido instalado. Tenha em mente que existem Trojans mais sofisticados que deixam backdoors e reinfectam mesmo após uma redefinição de fábrica.
Can Netshare.exe Trojan Infect WiFi?
sim, é possível que um Trojan infecte redes Wi-Fi. Quando um usuário se conecta à rede infectada, o Trojan pode se espalhar para outros dispositivos conectados e pode acessar informações confidenciais na rede.
Os cavalos de Tróia podem ser excluídos?
sim, Trojans podem ser excluídos. Isso geralmente é feito executando um poderoso programa antivírus ou antimalware projetado para detectar e remover arquivos maliciosos. Em alguns casos, a exclusão manual do Trojan também pode ser necessária.
Trojans podem roubar arquivos?
sim, Trojans podem roubar arquivos se estiverem instalados em um computador. Isso é feito permitindo que o autor de malware ou usuário para obter acesso ao computador e, em seguida, roubar os arquivos armazenados nele.
Qual Anti-Malware Pode Remover Trojans?
Programas anti-malware como SpyHunter são capazes de verificar e remover cavalos de Tróia do seu computador. É importante manter seu anti-malware atualizado e verificar regularmente seu sistema em busca de software malicioso.
Trojans podem infectar USB?
sim, Trojans podem infectar USB dispositivos. Cavalos de Troia USB normalmente se espalham por meio de arquivos maliciosos baixados da Internet ou compartilhados por e-mail, allowing the hacker to gain access to a user's confidential data.
About the Netshare.exe Research
O conteúdo que publicamos em SensorsTechForum.com, this Netshare.exe how-to removal guide included, é o resultado de uma extensa pesquisa, trabalho árduo e a dedicação de nossa equipe para ajudá-lo a remover o problema específico do trojan.
How did we conduct the research on Netshare.exe?
Observe que nossa pesquisa é baseada em uma investigação independente. Estamos em contato com pesquisadores de segurança independentes, graças ao qual recebemos atualizações diárias sobre as definições de malware mais recentes, incluindo os vários tipos de trojans (Porta dos fundos, downloader, Infostealer, resgate, etc.)
além disso, the research behind the Netshare.exe threat is backed with VirusTotal.
Para entender melhor a ameaça representada por trojans, por favor, consulte os seguintes artigos que fornecem detalhes conhecedores.