

Das Auffinden eines Prozesses namens Netshare.exe im Windows Task-Manager ist ein berechtigter Grund zur Besorgnis., insbesondere wenn sich die Datei nicht in einem Standard-Windows-Systemverzeichnis befindet und einen ungewöhnlich hohen Anteil Ihrer CPU- oder Netzwerkressourcen beansprucht.. Malware verwendet häufig Namen, die von echten Windows-Netzwerkfunktionen entlehnt sind, um sich in legitime Prozesse einzufügen und nicht sofort Verdacht bei Benutzern zu erregen, die nur kurz einen Blick auf ihre laufenden Prozesse werfen..
Netshare.exe, wenn es als bösartige Datei fungiert, fällt in die Trojaner oder Coin-Miner-Kategorie. Legitime Windows-Netzwerkkomponenten verwenden diese spezifische Kombination aus ausführbarem Dateinamen und Pfad nicht., Jede Instanz von Netshare.exe, die außerhalb der Standard-Windows-Systemverzeichnisse gefunden wird, sollte als verdächtig behandelt werden.. Varianten von Kryptowährungs-Mining-Programmen, die diesen Dateinamen verwenden, nutzen die Rechenleistung von CPU und GPU des infizierten Rechners aus, um Kryptowährung für die Malware-Betreiber zu schürfen., Trojanervarianten können darüber hinaus Daten sammeln oder weitere Schadsoftware auf das kompromittierte System herunterladen..
| Name | Netshare.exe |
| Bedrohungstyp | Trojan / Münze Miner / Verdächtige ausführbare Datei |
| Symptome | Der Prozess Netshare.exe ist im Task-Manager von einem ungewöhnlichen Dateispeicherort aus sichtbar.; Anhaltend hohe CPU- oder GPU-Auslastung, auch wenn keine anspruchsvollen Anwendungen geöffnet sind; Antivirus- oder Windows Defender-Warnungen; unerwartete ausgehende Netzwerkverbindungen; Systemüberhitzung oder Lüfter läuft ohne erkennbaren Grund mit hoher Drehzahl; langsame Gesamtleistung |
| Entfernungszeit | Um 15 Protokoll |
| Removal Tool | Überprüfen Sie, ob Ihr System von Malware betroffen ist
* Free Remover ermöglicht es Ihnen, vorbehaltlich einer Wartezeit von 48 Stunden, eine Korrektur und Entfernung für Ergebnisse gefunden. SpyHunter-EULA, Datenschutz-Bestimmungen, und Weitere Details zum kostenlosen Entferner. |
Wie habe ich Netshare.exe bekommen??
Schädliche ausführbare Dateien mit netzwerkbezogenen Namen wie Netshare.exe gelangen über von Sicherheitsforschern gut dokumentierte Vertriebskanäle auf Systeme.:
- Geknackte Software und Keygeneratoren von Torrent-Seiten und inoffiziellen Softwarequellen heruntergeladen – Der häufigste Verbreitungsweg für Kryptominer und Trojaner, die verschleierte Prozessnamen verwenden..
- Raubkopierte Spielmodifikationen und Cheats Sie werden über Gaming-Communities und Filesharing-Plattformen verbreitet, wo schädliche Dateien als Gameplay-Verbesserungen oder Leistungstools präsentiert werden..
- Bösartige E-Mail-Anhänge getarnt als Rechnungen, Lieferavise, oder Dokumentdateien, die beim Öffnen oder Extrahieren die Netshare.exe-Payload ausführen..
- Gefälschte Webseiten zum Herunterladen von Dienstprogrammen oder Treibern die die schädliche ausführbare Datei als Netzwerkoptimierungstool darstellen, Treiberaktualisierung, oder Systemleistungsanwendung.
- Software Bündelung – Die ausführbare Datei ist im Installationsprogramm einer anderen kostenlosen Anwendung enthalten., wird im Hintergrund parallel zum vorgesehenen Programm installiert..
- Kompromittierte Download-Server wobei legitime Softwarepakete durch Versionen ersetzt wurden, die die schädliche Netshare.exe-Payload enthalten..
Was bewirkt Netshare.exe??
Der schädliche Prozess Netshare.exe zeigt je nach der auf dem infizierten Rechner ausgeführten Variante verschiedene schädliche Verhaltensweisen.:
- Schürft Kryptowährung mithilfe gestohlener Computerressourcen – Das häufigste Verhalten dieser Art von Malware besteht darin, große Teile der CPU- und GPU-Kapazität zu verbrauchen, um Monero oder andere datenschutzorientierte Kryptowährungen zu schürfen, die schwer zu ihren Empfängern zurückzuverfolgen sind..
- Läuft kontinuierlich im Hintergrund., anhaltend hoher Ressourcenverbrauch, der zu Systemverlangsamungen führt, erhöhte Temperaturen, erhöhter Stromverbrauch, und beschleunigtem Hardwareverschleiß.
- Stellt Persistenz her über Windows-Registrierungs-Run-Schlüssel, geplante Aufgaben, oder Windows-Diensteinträge, die nach jedem Systemneustart automatisch neu gestartet werden sollen.
- Verbindet sich mit Mining-Pool-Servern oder eine Kommando- und Kontrollinfrastruktur über das Netzwerk, um Arbeitsaufträge zu empfangen und abgeschlossene Bergbauberechnungen zu übermitteln.
- Möglicherweise wird versucht, die Ressourcennutzung zu drosseln. wenn der Task-Manager oder Überwachungstools als geöffnet erkannt werden, Reduzierung des CPU-Verbrauchs, um eine Erkennung zu vermeiden, bevor die volle Aktivität wieder aufgenommen wird, wenn das Überwachungstool geschlossen ist..
- Trojaner-Varianten können Anmeldeinformationen abgreifen., Tastenanschläge erfassen, oder laden Sie zusätzliche Malware-Payloads herunter, Ausweitung des Infektionsgeschehens über den Ressourcendiebstahl hinaus.
- Kann die Sicherheit von Software beeinträchtigen. indem es sich selbst zu den Ausnahmen von Windows Defender hinzufügt oder versucht, Echtzeitschutzfunktionen zu deaktivieren.
Wie man Netshare.exe entfernt?
Zur Entfernung muss der schädliche Prozess lokalisiert und beendet werden, bevor alle von ihm etablierten Persistenzmechanismen beseitigt werden können.:
- Öffnen Sie den Task-Manager (Strg+Umschalt+Esc), Suchen Sie den Prozess Netshare.exe., Klicken Sie mit der rechten Maustaste darauf und wählen Sie aus “Öffnen Sie die Datei Standort” um genau zu ermitteln, wo sich die schädliche Datei auf der Festplatte befindet. Wenn der Pfad außerhalb von C liegt:WindowsSystem32 oder andere Standard-Systemverzeichnisse, Die Datei ist schädlich.
- Beenden Sie den Netshare.exe-Prozess. im Task-Manager durch Rechtsklick und Auswählen “Task beenden.”
- Navigieren Sie zum angegebenen Dateispeicherort. im Schritt 1 und löschen Sie die Datei Netshare.exe sowie alle zugehörigen Dateien in diesem Verzeichnis..
- Führen Sie einen vollständigen Systemscan durch mit SpyHunter Alle mit der Netshare.exe-Malware verbundenen Komponenten identifizieren und entfernen., einschließlich Persistenzmechanismen und aller zusätzlichen Nutzdaten, die möglicherweise heruntergeladen wurden.
- Aufgabenplaner öffnen (Im Startmenü suchen) und prüfen Sie, ob geplante Aufgaben Netshare.exe neu starten. – Löschen Sie alle verdächtigen Einträge, die auf die Datei oder ihr Verzeichnis verweisen..
- Windows-Dienste prüfen (Windows-Taste + R, Geben Sie services.msc ein) Prüfen Sie alle unbekannten Dienste, die mit dem Speicherort der Datei Netshare.exe verknüpft sind, und deaktivieren Sie alle gefundenen Dienste..
- Überprüfen Sie die Registry-Starteinträge mit regedit unter HKEY_CURRENT_USERSoftwareMicrosoftWindowsCurrentVersionRun und HKEY_LOCAL_MACHINESoftwareMicrosoftWindowsCurrentVersionRun – Löschen Sie alle Einträge, die auf Netshare.exe oder dessen Verzeichnis verweisen..
- Starten Sie das System neu. Öffnen Sie anschließend erneut den Task-Manager, um zu überprüfen, ob Netshare.exe nicht mehr ausgeführt wird und die CPU-Auslastung wieder normale Werte erreicht hat..
- Führen Sie einen zweiten vollständigen Scan durch. Nach einem Neustart, um die vollständige Entfernung zu überprüfen und festzustellen, ob der Miner möglicherweise zusätzliche Nutzdaten installiert hat..
- Ändern Sie die Passwörter für wichtige Konten von einem sauberen Gerät, falls die Netshare.exe-Variante laut Ihren Sicherheitsscan-Ergebnissen Trojaner- oder Datensammelfunktionen aufwies..

Ventsislav Krastev
Ventsislav ist seitdem Cybersicherheitsexperte bei SensorsTechForum 2015. Er hat recherchiert, Abdeckung, Unterstützung der Opfer bei den neuesten Malware-Infektionen sowie beim Testen und Überprüfen von Software und den neuesten technischen Entwicklungen. Nachdem auch graduierte-Marketing, Ventsislav hat auch eine Leidenschaft für das Erlernen neuer Veränderungen und Innovationen in der Cybersicherheit, die zu Spielverändernern werden. Nach dem Studium des Wertschöpfungskettenmanagements, Netzwerkadministration und Computeradministration von Systemanwendungen, Er fand seine wahre Berufung in der Cybersecrurity-Branche und glaubt fest an die Aufklärung jedes Benutzers über Online-Sicherheit.
Folge mir:
Preparation before removing Netshare.exe.
Vor dem eigentlichen Entfernungsprozess starten, Wir empfehlen Ihnen die folgenden Vorbereitungsschritte zu tun.
- Stellen Sie sicher, dass Sie diese Anweisungen haben immer offen und vor Ihren Augen.
- Führen Sie eine Sicherung aller Dateien, selbst wenn sie beschädigt werden könnten. Sie sollten Ihre Daten mit einer Cloud-Backup-Lösung und sichern Sie Ihre Dateien gegen jede Art von Verlust sichern, selbst von den schwersten Bedrohungen.
- Seien Sie geduldig, da dies könnte eine Weile dauern.
- Nach Malware durchsuchen
- Register reparieren
- Entfernen Sie Virendateien
Schritt 1: Scan for Netshare.exe with SpyHunter Anti-Malware Tool
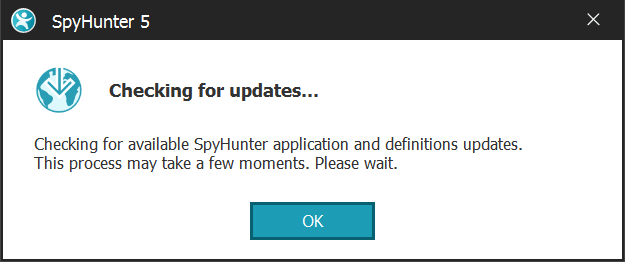
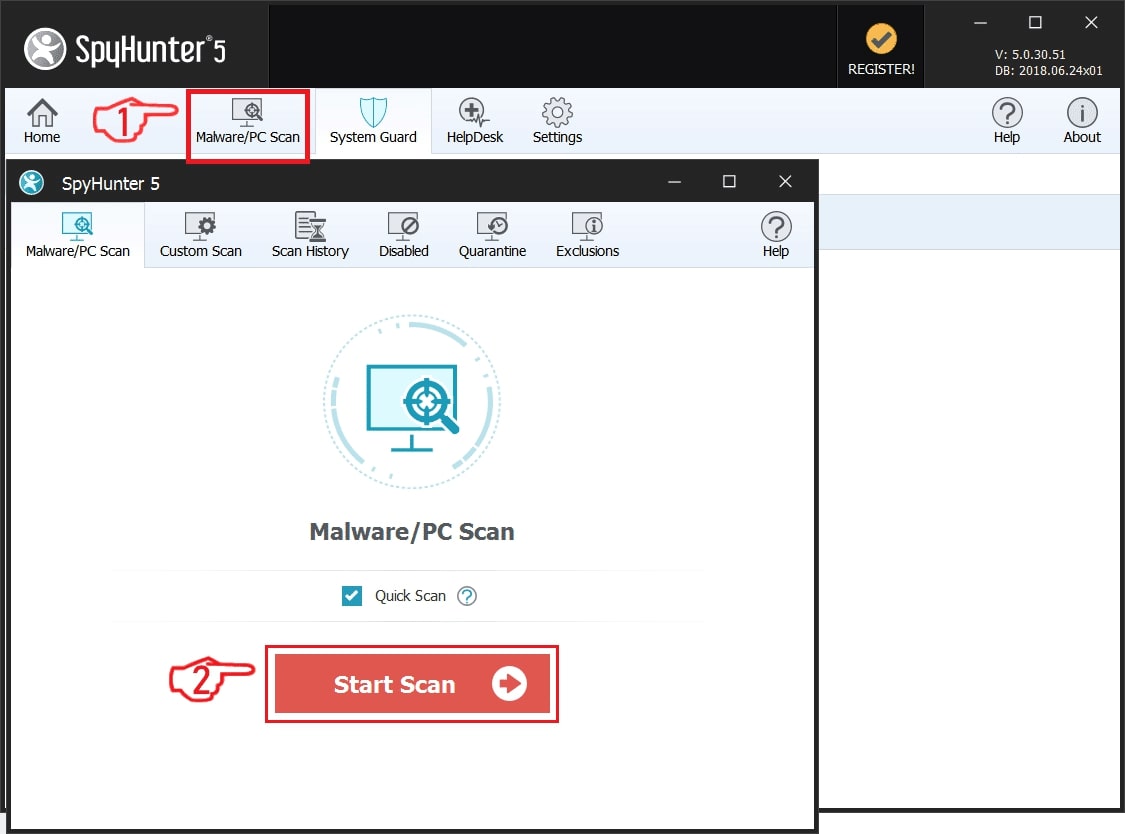
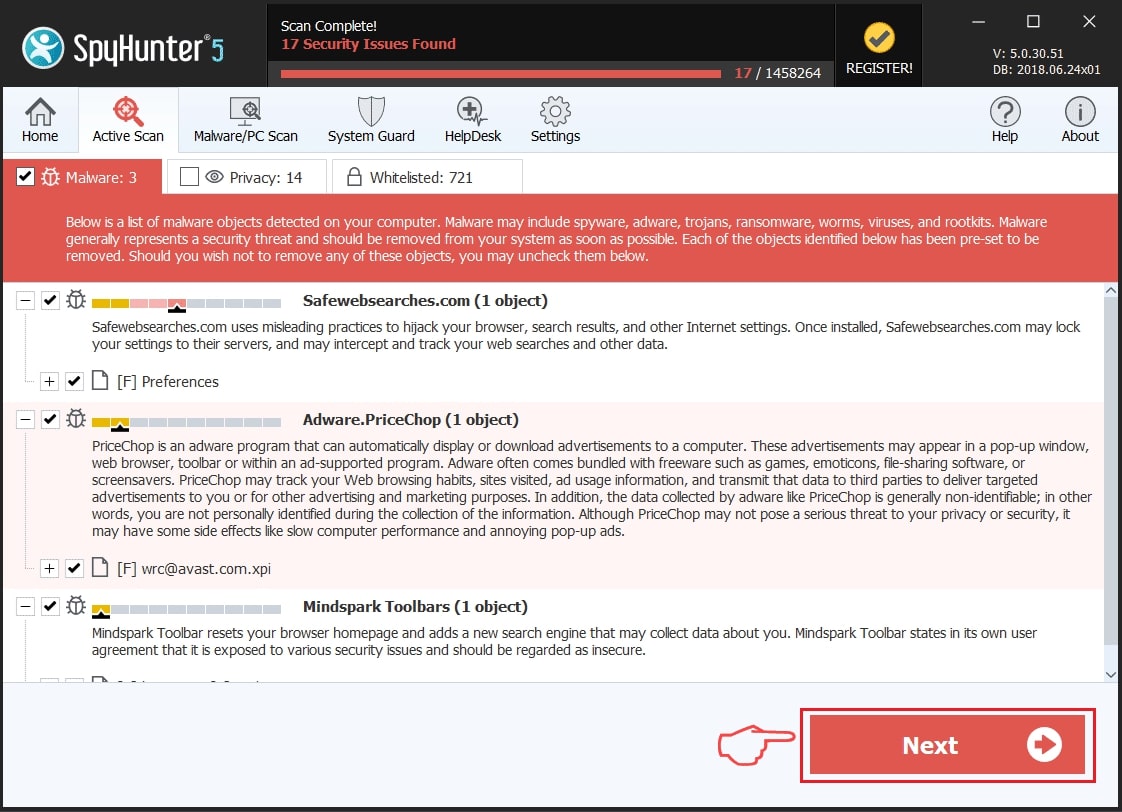
Schritt 2: Reinigen Sie alle Register, created by Netshare.exe on your computer.
Die in der Regel gezielt Register von Windows-Rechnern sind die folgenden:
- HKEY_LOCAL_MACHINE Software Microsoft Windows Currentversion Run
- HKEY_CURRENT_USER Software Microsoft Windows Currentversion Run
- HKEY_LOCAL_MACHINE Software Microsoft Windows Currentversion RunOnce
- HKEY_CURRENT_USER Software Microsoft Windows Currentversion RunOnce
Sie können auf sie zugreifen, indem Sie den Windows-Registrierungs-Editor und löschen Sie alle Werte öffnen, created by Netshare.exe there. Dies kann passieren, darunter indem Sie die Schritte:
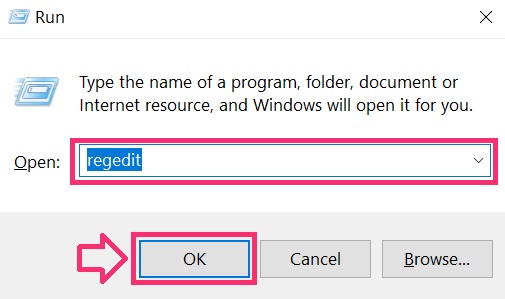
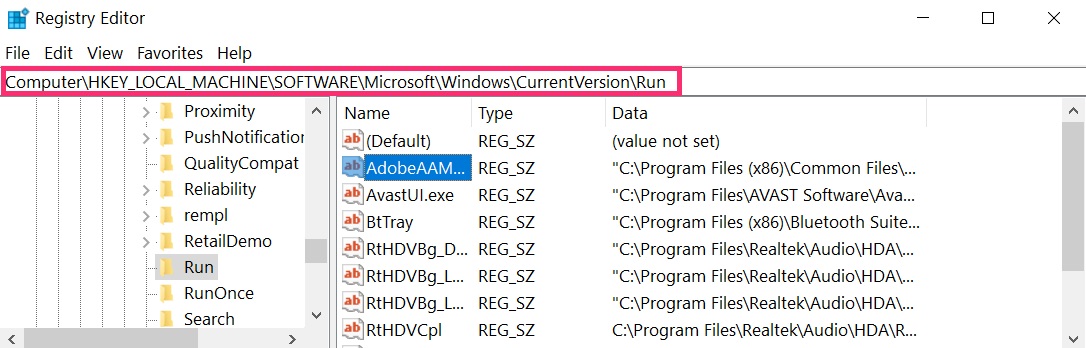
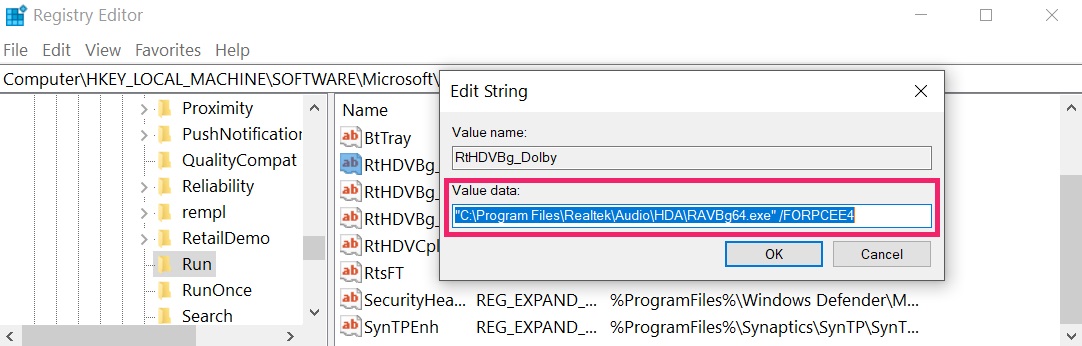 Spitze: Um einen Virus erstellten Wert zu finden, Sie können sich auf der rechten Maustaste und klicken Sie auf "Ändern" um zu sehen, welche Datei es wird ausgeführt. Ist dies der Virus Speicherort, Entfernen Sie den Wert.
Schritt 3: Find virus files created by Netshare.exe on your PC.
1.Für Windows- 8, 8.1 und 10.
Für neuere Windows-Betriebssysteme
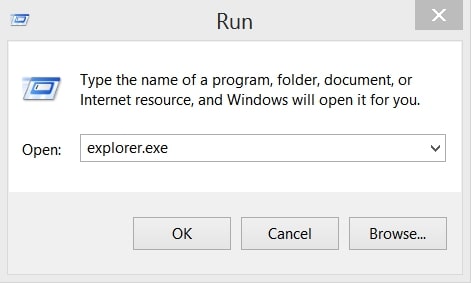
1: Auf Ihrer Tastatur drücken + R und schreibe explorer.exe im Lauf Textfeld ein und klicken Sie dann auf die Ok Taste.
2: Klicke auf Ihren PC von der schnellen Zugriffsleiste. Dies ist in der Regel ein Symbol mit einem Monitor und sein Name ist entweder "Mein Computer", "Mein PC" oder "Dieser PC" oder was auch immer Sie haben es benannt.
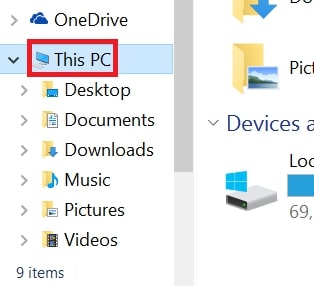
3: Navigieren Sie zum Suchfeld oben rechts auf dem Bildschirm Ihres PCs und geben Sie ein "Dateierweiterung:" und wonach geben Sie die Dateierweiterung. Wenn Sie böswillige exe-Dateien suchen, Ein Beispiel kann sein, "Dateierweiterung:exe". Nachdem ich, dass, einen Raum verlassen und den Dateinamen, den Sie sich die Malware glauben geben Sie erstellt. Hier ist, wie es scheinen mag, wenn Ihre Datei gefunden wurde,:
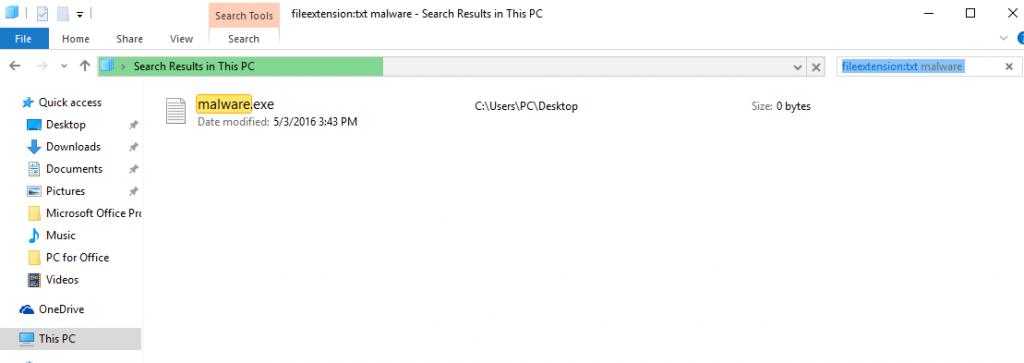
NB. We recommend to wait for the green loading bar in the navigation box to fill up in case the PC is looking for the file and hasn't found it yet.
2.Für Windows XP, Aussicht, und 7.
Für Ältere Windows-Betriebssysteme
In älteren Windows-Betriebssystemen sollte der herkömmliche Ansatz der effektive sein:
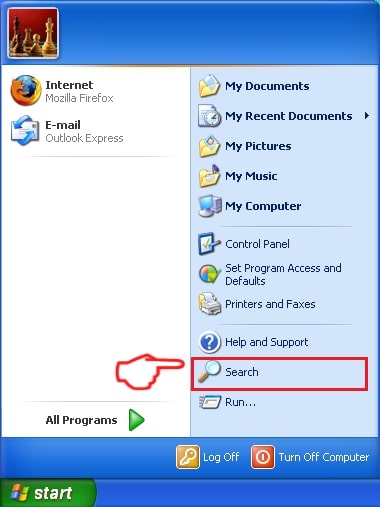
1: Klicken Sie auf die Startmenü Symbol (in der Regel auf der linken unteren) und wählen Sie dann die Suche Vorliebe.
2: Nachdem das Suchfenster erscheint, wählen Weitere Optionen von der Suchassistent Box. Eine andere Möglichkeit ist, indem Sie auf Alle Dateien und Ordner.
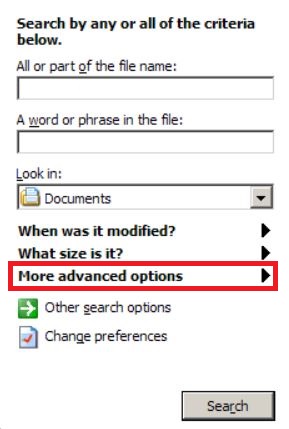
3: Nach dieser Art für den Namen der Datei, suchen Sie und klicken Sie auf die Schaltfläche Suchen. Dies könnte einige Zeit dauern, nach der Ergebnisse werden angezeigt. Wenn Sie die bösartige Datei gefunden, Sie können ihre Lage zu kopieren oder zu öffnen, indem Sie Rechtsklick auf sie.
Jetzt sollten Sie jede Datei unter Windows, so lange zu entdecken können, wie es auf der Festplatte ist und nicht über eine spezielle Software verborgen.
Netshare.exe FAQ
What Does Netshare.exe Trojan Do?
The Netshare.exe Trojan ist ein bösartiges Computerprogramm entworfen, um zu stören, Schaden, oder sich unbefugten Zugriff verschaffen an ein Computersystem. Es kann verwendet werden, um sensible Daten zu stehlen, Kontrolle über ein System erlangen, oder andere böswillige Aktivitäten starten.
Können Trojaner Passwörter stehlen??
Ja, Trojaner, like Netshare.exe, kann Passwörter stehlen. Diese Schadprogramme are designed to gain access to a user's computer, Opfer ausspionieren und vertrauliche Informationen wie Bankdaten und Passwörter stehlen.
Can Netshare.exe Trojan Hide Itself?
Ja, es kann. Ein Trojaner kann sich verschiedener Techniken bedienen, um sich zu maskieren, einschließlich Rootkits, Verschlüsselung, und Verschleierungs, um sich vor Sicherheitsscannern zu verstecken und der Entdeckung zu entgehen.
Kann ein Trojaner durch Zurücksetzen auf die Werkseinstellungen entfernt werden??
Ja, Ein Trojaner kann durch Zurücksetzen Ihres Geräts auf die Werkseinstellungen entfernt werden. Dies liegt daran, dass das Gerät in seinen ursprünglichen Zustand zurückversetzt wird, Entfernen von möglicherweise installierter Schadsoftware. Bedenken Sie, dass es ausgefeiltere Trojaner gibt, die Hintertüren hinterlassen und selbst nach einem Zurücksetzen auf die Werkseinstellungen erneut infizieren.
Can Netshare.exe Trojan Infect WiFi?
Ja, Es ist möglich, dass ein Trojaner WiFi-Netzwerke infiziert. Wenn sich ein Benutzer mit dem infizierten Netzwerk verbindet, Der Trojaner kann sich auf andere verbundene Geräte ausbreiten und auf vertrauliche Informationen im Netzwerk zugreifen.
Können Trojaner gelöscht werden?
Ja, Trojaner können gelöscht werden. Dies geschieht normalerweise durch Ausführen eines leistungsstarken Antiviren- oder Anti-Malware-Programms, das darauf ausgelegt ist, bösartige Dateien zu erkennen und zu entfernen. In einigen Fällen, Gegebenenfalls ist auch eine manuelle Löschung des Trojaners erforderlich.
Können Trojaner Dateien stehlen??
Ja, Trojaner können Dateien stehlen, wenn sie auf einem Computer installiert sind. Dies geschieht durch Zulassen der Malware-Autor oder Benutzer, sich Zugriff auf den Computer zu verschaffen und dann die darauf gespeicherten Dateien zu stehlen.
Welche Anti-Malware kann Trojaner entfernen?
Anti-Malware-Programme wie z SpyHunter sind in der Lage, Ihren Computer nach Trojanern zu durchsuchen und diese zu entfernen. Es ist wichtig, Ihre Anti-Malware auf dem neuesten Stand zu halten und Ihr System regelmäßig auf schädliche Software zu scannen.
Können Trojaner USB infizieren?
Ja, Trojaner können infizieren USB Geräte. USB-Trojaner verbreitet sich in der Regel über bösartige Dateien, die aus dem Internet heruntergeladen oder per E-Mail geteilt werden, allowing the hacker to gain access to a user's confidential data.
About the Netshare.exe Research
Die Inhalte, die wir auf SensorsTechForum.com veröffentlichen, this Netshare.exe how-to removal guide included, ist das Ergebnis umfangreicher Recherchen, harte Arbeit und die Hingabe unseres Teams, um Ihnen bei der Beseitigung des spezifischen Trojanerproblems zu helfen.
How did we conduct the research on Netshare.exe?
Bitte beachten Sie, dass unsere Forschung auf einer unabhängigen Untersuchung basiert. Wir stehen in Kontakt mit unabhängigen Sicherheitsforschern, Dank dessen erhalten wir täglich Updates zu den neuesten Malware-Definitionen, einschließlich der verschiedenen Arten von Trojanern (hintertür, Downloader, infostealer, Lösegeld, usw.)
Weiter, the research behind the Netshare.exe threat is backed with Virustotal.
Um die Bedrohung durch Trojaner besser zu verstehen, Bitte lesen Sie die folgenden Artikel, die sachkundige Details bieten.