

O que é Trojan:XML/GreatXML.GVA!MTB?
O Microsoft Defender sinalizou um Trojan.:XML/GreatXML.GVA!MTB e os pontos de detecção apontam para C:RecoveryWindowsREReAgent.xml, um arquivo dentro do Ambiente de Recuperação do Windows, e os scanners secundários não encontraram nada que confirmasse isso.. Leia este guia atentamente. – Essa detecção requer investigação antes de qualquer ação ser tomada em relação aos arquivos do ambiente de recuperação..
troiano:XML/GreatXML.GVA!MTB é um Microsoft Defender !MTB (aprendizado de máquina baseado em ameaças) detecção associada a C:RecoveryWindowsREReAgent.xml – Um arquivo que faz parte do Ambiente de Recuperação do Windows. (WinRE) em todas as instalações do Windows. O nome GreatXML não é arbitrário.: um repositório GitHub publicado (MSNightmare/GreatXML) O documento descreve o GreatXML como uma técnica real de bypass do BitLocker que envolve a manipulação da configuração do WinRE., especificamente voltado para enfraquecer as proteções do BitLocker durante a sequência de inicialização de recuperação. Isso significa que o nome da detecção se refere a um valor real., técnica de ataque documentada em vez de malware genérico. Os pesquisadores confirmam que a detecção está especificamente ligada ao arquivo ReAgent.xml e observam que o Malwarebytes, HitmanPro, e a ESET supostamente não encontrou nenhum malware correspondente nos casos documentados., A ESET encontrou apenas um cookie de rastreamento não relacionado.. Contudo, O site Trojan-Killer.net observa especificamente que a ausência de detecções secundárias não configura um falso positivo. – Isso também não estabelece uma infecção confirmada.. A resposta correta é registrar os detalhes da detecção., avaliar o contexto, e investigue antes de tomar qualquer ação em relação aos arquivos WinRE.. O SpyHunter foi confirmado para detectar e corrigir componentes relacionados..
troiano:XML/GreatXML.GVA!Visão geral resumida de MTB
| Tipo | Microsoft Defender !Detecção de MTB associada a C:RecoveryWindowsREReAgent.xml no Ambiente de Recuperação do Windows. GreatXML é uma técnica comprovada de bypass do BitLocker. (MSNightmare/GreatXML no GitHub) configuração WinRE direcionada. Scanners secundários (Malwarebytes, HitmanPro, ESET) geralmente retornam limpos. Nem infecção confirmada, nem falso positivo confirmado. – investigação necessária. Não exclua o arquivo ReAgent.xml.. |
| Os sintomas | O Microsoft Defender está sinalizando um Trojan.:XML/GreatXML.GVA!MTB no Histórico de Proteção com o caminho afetado apontando para ReAgent.xml na partição de Recuperação do Windows.. Scanners secundários retornando resultados limpos no mesmo sistema. A detecção aparece após a execução de uma verificação offline do Microsoft Defender.. O alerta pode desaparecer em uma verificação subsequente após uma atualização das definições do Defender.. |
| Tempo de remoção | Aproximadamente 15 minutos para uma verificação completa do sistema |
| Ferramenta de remoção | Veja se o seu sistema foi afetado por malware
Baixar
Remoção de Malware Ferramenta
|
Como eu contraí um cavalo de Troia:XML/GreatXML.GVA!MTB?
- Uma verificação offline do Microsoft Defender é acionada na partição WinRE. – O site Trojan-Killer.net e os relatos da comunidade documentam especificamente esse cenário.: Executando uma verificação offline do Defender (que realiza verificações antes do carregamento do Windows) Faz com que o Defender examine a partição de recuperação pela primeira vez e sinalize o arquivo ReAgent.xml na heurística GreatXML.. Muitos desses casos têm alta probabilidade de envolver um falso positivo..
- Um instalador malicioso que modificou o Ambiente de Recuperação do Windows. – Quando a detecção reflete uma infecção real em vez de um gatilho heurístico., A técnica GreatXML envolve um instalador malicioso executado com privilégios de administrador que modifica a configuração do WinRE para enfraquecer as proteções do BitLocker durante a inicialização de recuperação..
- Instaladores de software crackeado ou aplicativos pirateados executados com privilégios elevados. – Aplicativos que exigem privilégios de administrador durante a instalação, particularmente de fontes não oficiais, são capazes de fazer o tipo de modificação no WinRE que aciona essa detecção..
- Uma atualização da definição de Defender introduzindo uma nova heurística. – Relatos da comunidade sobre o Microsoft Q&Isso inclui casos em que o alerta apareceu logo após uma atualização de definição do Defender e desapareceu em uma verificação subsequente., consistente com um gatilho em nível de definição, em vez de uma modificação real do arquivo..
O que o Trojan:XML/GreatXML.GVA!MTB Fazer?
- Em uma infecção confirmada – enfraquece as proteções do BitLocker durante a inicialização de recuperação. – A técnica GreatXML documentada (MSNightmare/GreatXML GitHub) Visa especificamente a configuração do Ambiente de Recuperação do Windows para interferir nas proteções de inicialização de recuperação do BitLocker., potencialmente permitindo que um invasor com acesso físico ao dispositivo ignore as proteções de criptografia da unidade durante uma sessão de recuperação..
- Estabelece persistência através do ambiente de recuperação. – As modificações no ambiente de recuperação persistem independentemente da remoção padrão de malware, porque o WinRE está localizado fora da instalação principal do Windows e não é alcançado pelas verificações padrão de antivírus do Windows..
- Em um cenário de falso positivo – nenhuma ação maliciosa ocorre – Se scanners secundários (Malwarebytes, HitmanPro, ESET) tudo retorna limpo, O arquivo ReAgent.xml específico no sistema provavelmente não foi modificado e é legítimo.. O alerta do Defender, neste caso, reflete um gatilho heurístico contra um arquivo de sistema não modificado, em vez de evidência de uma infecção ativa..
Aviso crítico: Não exclua o arquivo ReAgent.xml sob nenhuma circunstância.. Este arquivo é essencial para o Ambiente de Recuperação do Windows.. Excluí-lo impedirá que o Windows inicialize no modo de recuperação quando necessário., o que pode causar problemas sérios se o sistema apresentar uma falha de inicialização posteriormente ou precisar de reparos..
Como Remover Trojan:XML/GreatXML.GVA!MTB [Consertar]
- Registre todos os detalhes da detecção antes de tomar qualquer providência. – Abra a Segurança do Windows, Em seguida, proteção contra vírus e ameaças., então Histórico de Proteção. Expanda o evento GreatXML e registre o nome completo da detecção., o caminho do item afetado, o carimbo de data/hora, a ação do Defender tomada, e se alguma ação ainda está pendente..
- Mantenha a quarentena intacta – Não restaure nem exclua o arquivo manualmente. – A quarentena é o estado de espera correto.. Não tente excluir manualmente o arquivo ReAgent.xml. – Fazer isso pode impedir que o Windows inicialize no modo de recuperação..
- Realize análises secundárias para avaliar a probabilidade de falsos positivos. – Execute o Malwarebytes e o ESET Online Scanner.. Se ambos retornarem limpos, a ausência de confirmação secundária – que os pesquisadores documentam como o padrão para essa detecção específica. – aumenta a probabilidade de um falso positivo em relação ao arquivo legítimo..
- Execute o SpyHunter para uma segunda opinião sobre os componentes relacionados. – O SpyHunter foi confirmado como capaz de detectar e combater Trojans.:XML/GreatXML.GVA!Componentes relacionados com MTB e podem identificar quaisquer itens adicionais associados..
- Se o BitLocker estiver ativo, Regenerar a imagem WinRE após a limpeza confirmada. – Se uma infecção real for confirmada e o BitLocker estiver em uso., A documentação da Microsoft descreve como regenerar a imagem do WinRE usando comandos reagentc para restaurar um ambiente de recuperação limpo após a remoção..
- Se os scanners secundários estiverem limpos e não houver instaladores recentes suspeitos – Reporte a detecção à Microsoft por meio da opção de feedback do Defender no Histórico de Proteção.. Monitore se a detecção desaparece em varreduras subsequentes., Quais relatórios comunitários documentam casos de falsos positivos após atualizações de definição?.
Siga o guia completo de remoção abaixo deste artigo para obter o processo passo a passo completo..

Ventsislav Krastev
Ventsislav é especialista em segurança cibernética na SensorsTechForum desde 2015. Ele tem pesquisado, cobertura, ajudando vítimas com as mais recentes infecções por malware, além de testar e revisar software e os mais recentes desenvolvimentos tecnológicos. Formado marketing bem, Ventsislav também é apaixonado por aprender novas mudanças e inovações em segurança cibernética que se tornam revolucionárias. Depois de estudar o gerenciamento da cadeia de valor, Administração de rede e administração de computadores de aplicativos do sistema, ele encontrou sua verdadeira vocação no setor de segurança cibernética e acredita firmemente na educação de todos os usuários quanto à segurança e proteção on-line.
mais Posts - Local na rede Internet
Me siga:
Preparation before removing Trojan:XML/GreatXML.GVA!MTB.
Antes de iniciar o processo de remoção real, recomendamos que você faça as seguintes etapas de preparação.
- Verifique se você tem estas instruções sempre aberta e na frente de seus olhos.
- Faça um backup de todos os seus arquivos, mesmo se eles poderiam ser danificados. Você deve fazer backup de seus dados com uma solução de backup em nuvem e segurar seus arquivos contra qualquer tipo de perda, até mesmo da maioria das ameaças graves.
- Seja paciente, pois isso pode demorar um pouco.
- Verificar malware
- Corrigir registros
- Remover arquivos de vírus
Degrau 1: Procurar por Trojan:XML/GreatXML.GVA!MTB with SpyHunter Anti-Malware Tool
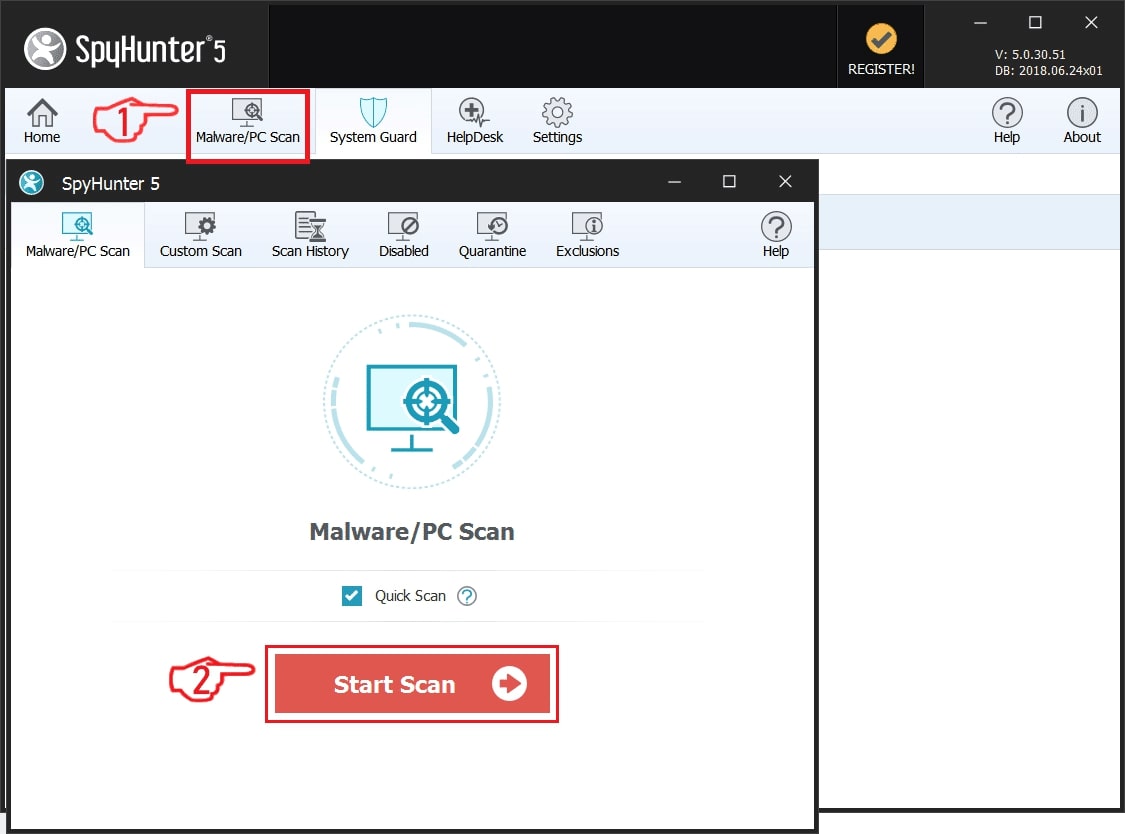
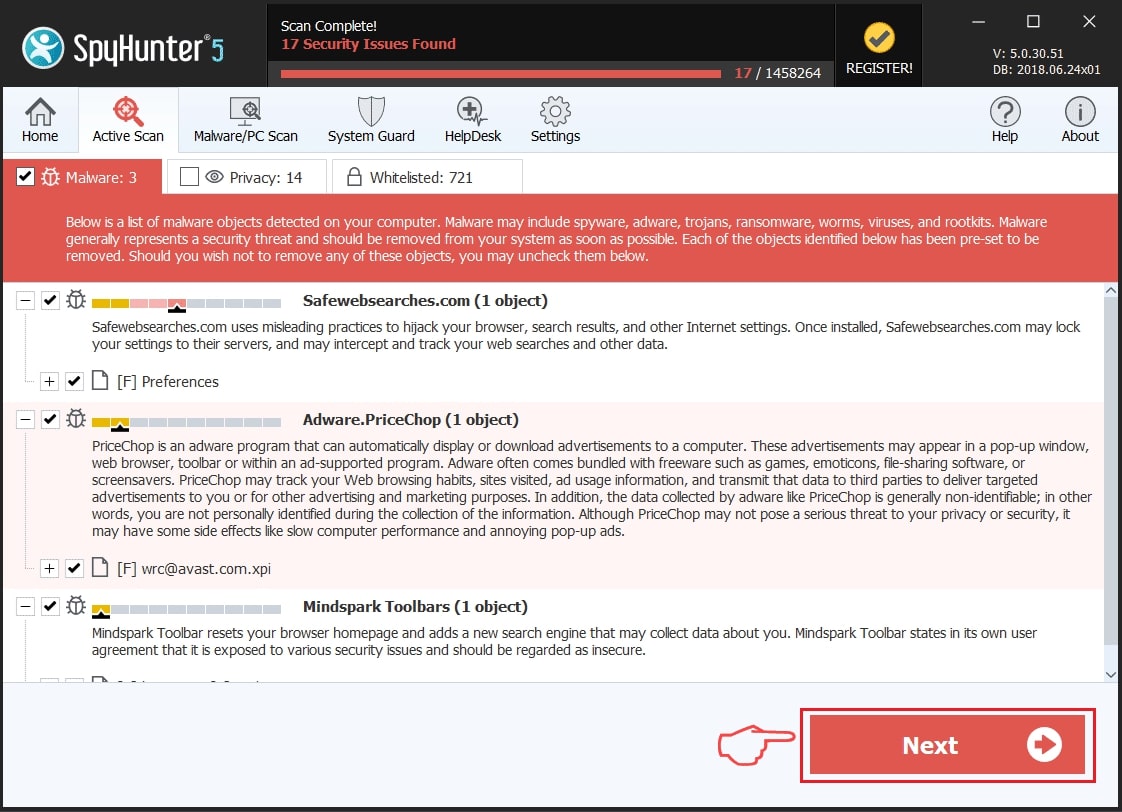
Degrau 2: Limpe quaisquer registros, criado por Trojan:XML/GreatXML.GVA!MTB on your computer.
Os registros normalmente alvo de máquinas Windows são os seguintes:
- HKEY_LOCAL_MACHINE Software Microsoft Windows CurrentVersion Run
- HKEY_CURRENT_USER Software Microsoft Windows CurrentVersion Run
- HKEY_LOCAL_MACHINE Software Microsoft Windows CurrentVersion RunOnce
- HKEY_CURRENT_USER Software Microsoft Windows CurrentVersion RunOnce
Você pode acessá-los abrindo o editor de registro do Windows e excluir quaisquer valores, criado por Trojan:XML/GreatXML.GVA!MTB there. Isso pode acontecer, seguindo os passos abaixo:


 Gorjeta: Para encontrar um valor criado-vírus, você pode botão direito do mouse sobre ela e clique "Modificar" para ver qual arquivo é definido para ser executado. Se este é o local do arquivo de vírus, remover o valor.
Degrau 3: Find virus files created by Trojan:XML/GreatXML.GVA!MTB on your PC.
1.Para Windows 8, 8.1 e 10.
Por mais recentes sistemas operacionais Windows
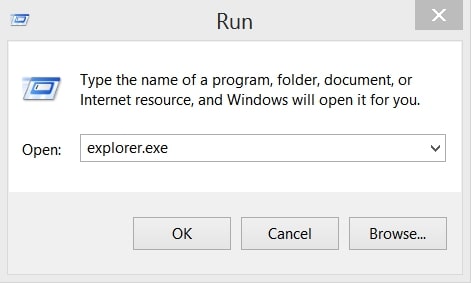
1: Em seu teclado, pressione + R e escrever explorer.exe no Corre caixa de texto e clique no Está bem botão.
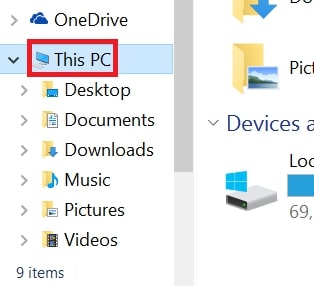
2: Clique em o seu PC na barra de acesso rápido. Isso geralmente é um ícone com um monitor e seu nome é ou “Meu Computador”, "Meu PC" ou “Este PC” ou o que você nomeou-o.
3: Navegue até a caixa de pesquisa no canto superior direito da tela do seu PC e digite "extensão de arquivo:” e após o qual digite a extensão do arquivo. Se você está à procura de executáveis maliciosos, Um exemplo pode ser "extensão de arquivo:Exe". Depois de fazer isso, deixe um espaço e digite o nome do arquivo você acredita que o malware tenha criado. Aqui está como ele pode aparecer se o arquivo foi encontrado:
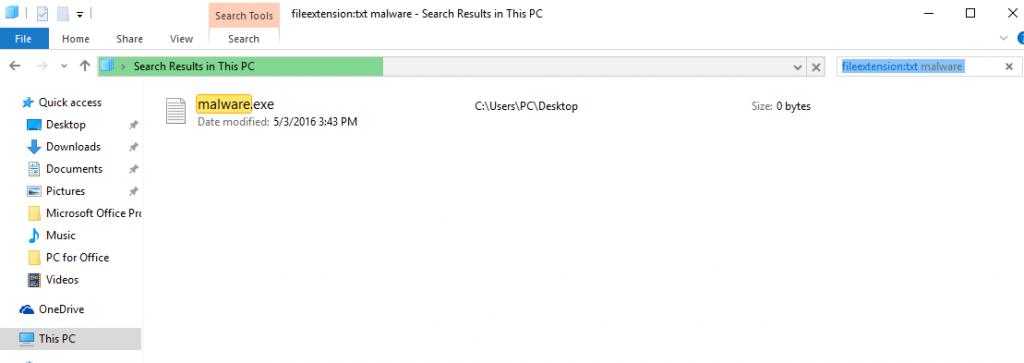
NB. We recommend to wait for the green loading bar in the navigation box to fill up in case the PC is looking for the file and hasn't found it yet.
2.Para o Windows XP, Vista, e 7.
Para mais velhos sistemas operacionais Windows
Nos sistemas operacionais Windows mais antigos, a abordagem convencional deve ser a mais eficaz.:
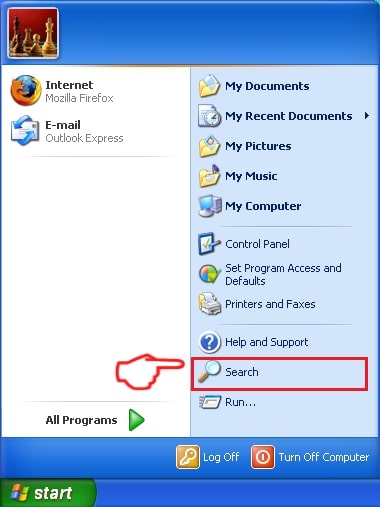
1: Clique no Menu Iniciar ícone (normalmente em seu inferior esquerdo) e depois escolher o Procurar preferência.
2: Após as aparece busca janela, escolher Mais opções avançadas a partir da caixa assistente de pesquisa. Outra forma é clicando em Todos os arquivos e pastas.
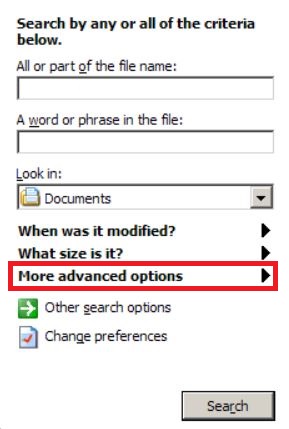
3: Depois que tipo o nome do arquivo que você está procurando e clique no botão Procurar. Isso pode levar algum tempo após o qual resultados aparecerão. Se você encontrou o arquivo malicioso, você pode copiar ou abrir a sua localização por Botão direito do mouse nele.
Agora você deve ser capaz de descobrir qualquer arquivo no Windows, enquanto ele está no seu disco rígido e não é escondido via software especial.
troiano:XML/GreatXML.GVA!MTB FAQ
O que o Trojan:XML/GreatXML.GVA!MTB Trojan Do?
O trojan:XML/GreatXML.GVA!MTB troiano é um programa de computador malicioso projetado para atrapalhar, danificar, ou obter acesso não autorizado para um sistema de computador. Pode ser usado para roubar dados confidenciais, obter controle sobre um sistema, ou iniciar outras atividades maliciosas.
Trojans podem roubar senhas?
sim, Trojans, como Trojan:XML/GreatXML.GVA!MTB, pode roubar senhas. Esses programas maliciosos are designed to gain access to a user's computer, espionar vítimas e roubar informações confidenciais, como dados bancários e senhas.
Can Trojan:XML/GreatXML.GVA!MTB Trojan Hide Itself?
sim, pode. Um Trojan pode usar várias técnicas para se mascarar, incluindo rootkits, criptografia, e ofuscação, para se esconder de scanners de segurança e evitar a detecção.
Um Trojan pode ser removido por redefinição de fábrica?
sim, um Trojan pode ser removido redefinindo o seu dispositivo para os padrões de fábrica. Isso ocorre porque ele restaurará o dispositivo ao seu estado original, eliminando qualquer software malicioso que possa ter sido instalado. Tenha em mente que existem Trojans mais sofisticados que deixam backdoors e reinfectam mesmo após uma redefinição de fábrica.
Can Trojan:XML/GreatXML.GVA!MTB Trojan Infect WiFi?
sim, é possível que um Trojan infecte redes Wi-Fi. Quando um usuário se conecta à rede infectada, o Trojan pode se espalhar para outros dispositivos conectados e pode acessar informações confidenciais na rede.
Os cavalos de Tróia podem ser excluídos?
sim, Trojans podem ser excluídos. Isso geralmente é feito executando um poderoso programa antivírus ou antimalware projetado para detectar e remover arquivos maliciosos. Em alguns casos, a exclusão manual do Trojan também pode ser necessária.
Trojans podem roubar arquivos?
sim, Trojans podem roubar arquivos se estiverem instalados em um computador. Isso é feito permitindo que o autor de malware ou usuário para obter acesso ao computador e, em seguida, roubar os arquivos armazenados nele.
Qual Anti-Malware Pode Remover Trojans?
Programas anti-malware como SpyHunter são capazes de verificar e remover cavalos de Tróia do seu computador. É importante manter seu anti-malware atualizado e verificar regularmente seu sistema em busca de software malicioso.
Trojans podem infectar USB?
sim, Trojans podem infectar USB dispositivos. Cavalos de Troia USB normalmente se espalham por meio de arquivos maliciosos baixados da Internet ou compartilhados por e-mail, allowing the hacker to gain access to a user's confidential data.
Sobre o Trojan:XML/GreatXML.GVA!MTB Research
O conteúdo que publicamos em SensorsTechForum.com, este trojan:XML/GreatXML.GVA!MTB how-to removal guide included, é o resultado de uma extensa pesquisa, trabalho árduo e a dedicação de nossa equipe para ajudá-lo a remover o problema específico do trojan.
Como conduzimos a pesquisa sobre Trojan:XML/GreatXML.GVA!MTB?
Observe que nossa pesquisa é baseada em uma investigação independente. Estamos em contato com pesquisadores de segurança independentes, graças ao qual recebemos atualizações diárias sobre as definições de malware mais recentes, incluindo os vários tipos de trojans (Porta dos fundos, downloader, Infostealer, resgate, etc.)
além disso, a pesquisa por trás do Trojan:XML/GreatXML.GVA!MTB threat is backed with VirusTotal.
Para entender melhor a ameaça representada por trojans, por favor, consulte os seguintes artigos que fornecem detalhes conhecedores.