

At finde dit Windows-skrivebord erstattet af en truende fuldskærmsmeddelelse, der kræver betaling, er en af de mest alarmerende oplevelser, en computerbruger kan stå over for.. Cyberfear Lockscreen-virussen gør præcis det. – den kaprer din skærm og holder din adgang til Windows som gidsel, forhindrer dig i at få adgang til dine filer, programmer, eller proceslinjen, indtil du reagerer på dens krav. I modsætning til typisk malware, der kører stille i baggrunden, En låseskærmstrussel er designet til maksimal psykologisk effekt.
Cyberfrygt er klassificeret som en låseskærmvirus, en type malware, der blokerer brugeradgang til operativsystemet ved at vise en vedvarende fuldskærmsmeddelelse. I modsætning til filkrypterende ransomware, En låseskærmvirus beskadiger eller krypterer muligvis ikke dine filer – dens primære mål er at skabe panik og presse dig til at efterkomme dens krav. Cyberfear-varianten er særligt aggressiv i at deaktivere systemværktøjer, herunder Jobliste og opstartsmuligheder i fejlsikret tilstand., gør fjernelse vanskeligere for uerfarne brugere.
| Navn | Cyberfear Lockscreen-virus |
| Trussel Type | lockscreen Ransomware / Screen Locker |
| Symptomer | Fuldskærmslåsmeddelelse blokerer adgang til skrivebordet; Kan ikke åbne Jobliste eller systemværktøjer; tastatur- og musinput begrænset til låseskærmen; løsesum eller trusselsmeddelelse med krav om betaling; Ikoner i Windows-proceslinjen og på skrivebordet er utilgængelige |
| Fjernelsestid | Rundt om 15 minutter |
| Removal Tool | Se, om dit system er blevet påvirket af Malware
* Gratis fjernelse giver dig mulighed, underlagt en 48-timers ventetid, en afhjælpning og fjernelse for fundne resultater. SpyHunters EULA, Fortrolighedspolitik, og flere detaljer om Gratis Fjerner. |
Hvordan fik jeg Cyberfear Lockscreen-virussen??
Låseskærmvirusser som Cyberfear når systemer gennem adskillige almindelige distributionskanaler, som sikkerhedsforskere konsekvent har dokumenteret.:
- Ondsindede e-mail-vedhæftede filer – forklædt som fakturaer, leveringsmeddelelser, eller vigtige dokumenter, der udfører låseskærmens nyttelast, når de åbnes.
- Cracket software og spilinstallationsprogrammer – downloadet fra uofficielle kilder og torrent-sider, hvor låseskærmen er inkluderet i installationspakken.
- Falske Windows-opdateringer eller sikkerhedsadvarselssider – Vildledende websteder, der viser advarsler, der hævder, at dit system har brug for en hurtig opdatering, så lever låseskærmen i stedet.
- Drive-by download-angreb – udløses automatisk ved besøg på kompromitterede websteder, der udnytter browser- eller plugin-sårbarheder.
- Piratkopierede mediefiler – film, TV-show, eller spilfiler fra torrentplatforme, der indeholder låseskærmens nyttelast indlejret sammen med indholdet.
Hvad gør Cyberfear Lockscreen-virussen??
Når den er udført på et Windows-system, Cyberfear Lockscreen-virussen udfører en række handlinger, der er designet til at maksimere dens greb om den inficerede maskine.:
- Viser en vedvarende låsemeddelelse i fuld skærm dækker hele skrivebordet, gør alle applikationer og filer utilgængelige for brugeren.
- Deaktiverer Jobliste – Standardgenvejene Ctrl+Alt+Delete eller Ctrl+Shift+Esc kan være blokeret for at forhindre brugeren i at afslutte låseskærmsprocessen.
- Kan forstyrre opstartsindstillingerne i fejlsikret tilstand – Nogle varianter ændrer opstartskonfigurationen for at komplicere fjernelsesprocessen i sikker tilstand.
- Begrænser tastaturgenveje bruges til at få adgang til Windows systemgendannelses- og tilgængelighedsværktøjer under låst tilstand.
- Præsenterer nedtællingstimere eller eskalerende krav at skabe kunstig hastende karakter og øge sandsynligheden for overholdelse af betalinger.
- Kan optage webcambilleder og inkludere dem i trusselsvisningen på låseskærmen for yderligere at intimidere ofrene.
- Kan slette eller deaktivere skyggevolumenkopier at komplicere genopretningen, selvom denne adfærd er mere typisk for filkrypterende ransomware end rene låseskærmstrusler.
Sådan fjerner du Cyberfear Lockscreen-virussen?
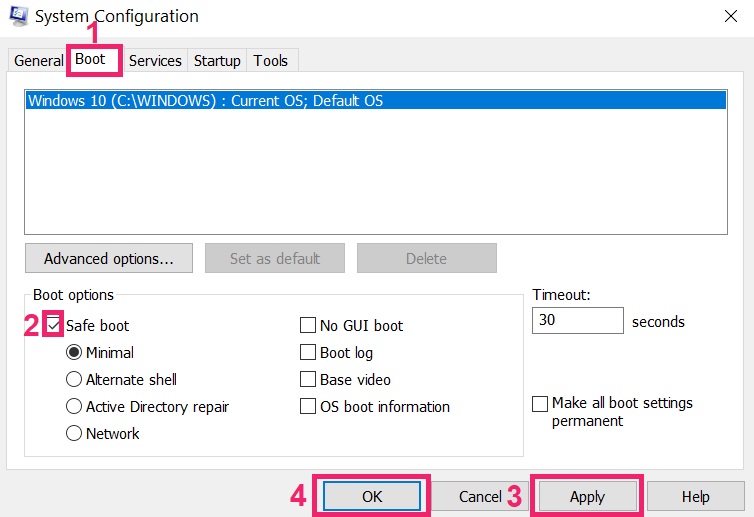
Fjernelse af en låseskærmvirus kræver adgang til systemet via fejlsikret tilstand, hvilket omgår opstartsrutinen, der indlæser låseskærmen. Følg disse trin omhyggeligt:
- Tving en hård genstart – Hold tænd/sluk-knappen på din computer nede i 5-10 sekunder for at udføre en tvungen nedlukning. Betal ikke det krævede beløb, før du har forsøgt at fjerne det.
- Start i fejlsikret tilstand med netværk – under genstart, tryk gentagne gange på F8 (ældre Windows) eller hold Shift nede, mens du klikker på Genstart fra Windows-loginskærmen, naviger derefter til Fejlfinding – Avancerede indstillinger – Startup Indstillinger – Genstart – presse 5 til sikker tilstand med netværk.
- Åbn Jobliste i fejlsikret tilstand (Ctrl+Shift+Esc) og afslut alle mistænkelige eller ukendte processer, som du ikke genkender som tilhørende Windows eller dine installerede programmer.
- Kør en fuld systemscanning med SpyHunter i fejlsikret tilstand for at identificere og sætte alle komponenter, der er knyttet til Cyberfear-låseskærmen, i karantæne.
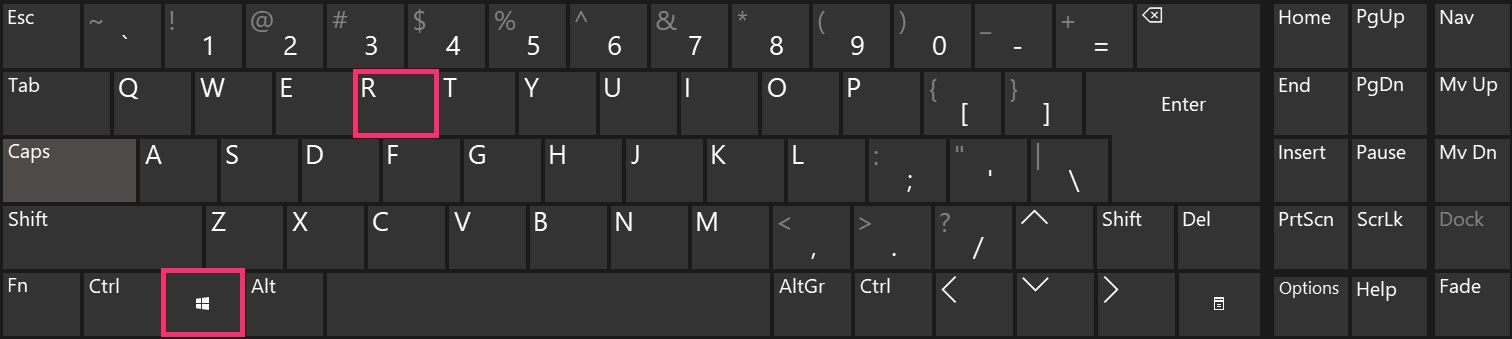
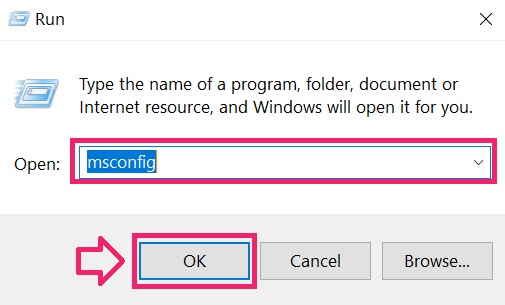
- Åbn MSConfig (Windows nøgle + R, skriv msconfig) og naviger til fanen Start for at deaktivere eventuelle mistænkelige poster, der indlæses ved Windows-opstart..
- Kontroller Run-nøglerne i registreringsdatabasen (Windows nøgle + R, skriv regedit, Naviger til HKEY_CURRENT_USERSoftwareMicrosoftWindowsCurrentVersionRun) og slet alle poster, der peger på ukendte eksekverbare filer.
- Slet skadelige filer identificeret af sikkerhedsscanneren ud fra deres placeringer på disken.
- Genstart normalt og bekræft, at låseskærmen ikke længere vises, og at du har fuld adgang til Windows-skrivebordet.
- Skift alle vigtige adgangskoder – e-mail, bankvirksomhed, og sociale konti – fra en separat ren enhed som en sikkerhedsforanstaltning, da nogle låseskærmvarianter inkluderer komponenter til indsamling af legitimationsoplysninger.

Ventsislav Krastev
Ventsislav er cybersikkerhedsekspert hos SensorsTechForum siden 2015. Han har forsket, tildækning, hjælpe ofre med de nyeste malware-infektioner plus test og gennemgang af software og den nyeste teknologiudvikling. Have uddannet Marketing samt, Ventsislav har også lidenskab for at lære nye skift og innovationer inden for cybersikkerhed, der bliver spiludskiftere. Efter at have studeret Management Chain Management, Netværksadministration og computeradministration af systemapplikationer, han fandt sit rigtige kald inden for cybersecurity-branchen og er en stærk troende på uddannelse af enhver bruger til online sikkerhed og sikkerhed.
Følg mig:
- Trin 1
- Trin 2
- Trin 3
- Trin 4
- Trin 5
Trin 1: Scan for Cyberfear Lockscreen Virus with SpyHunter Anti-Malware Tool
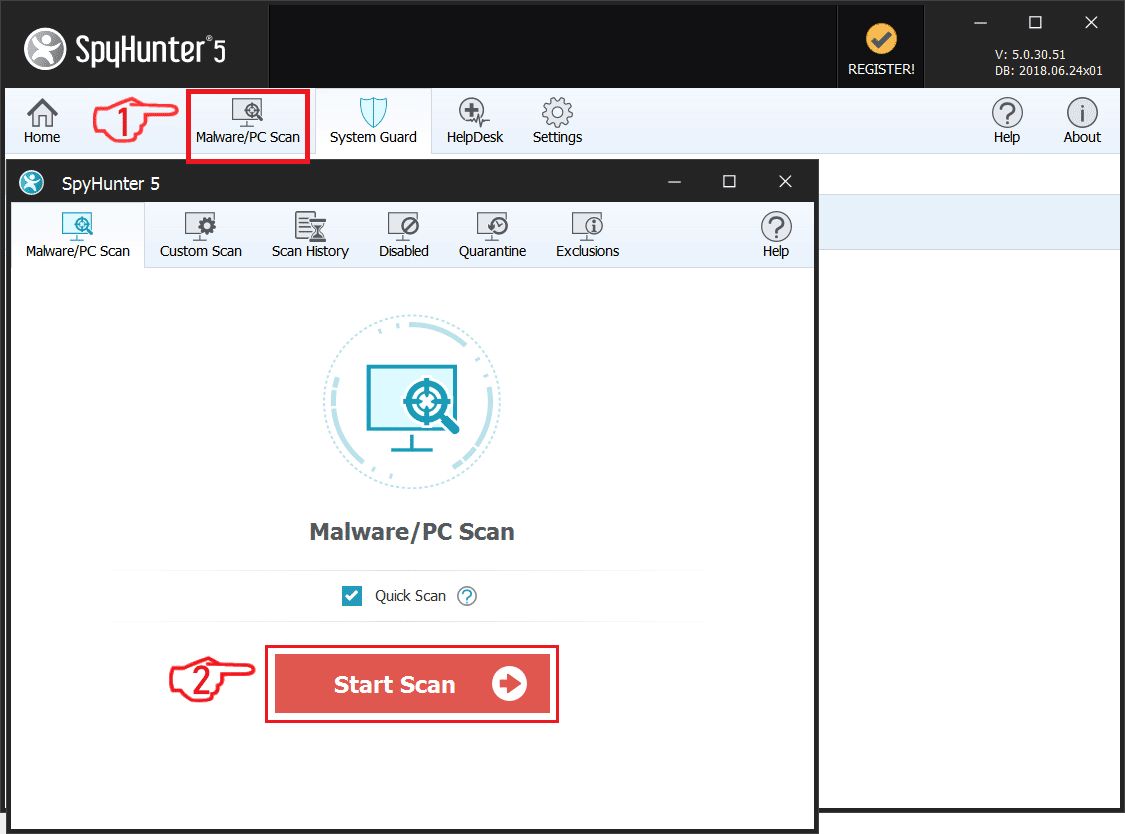
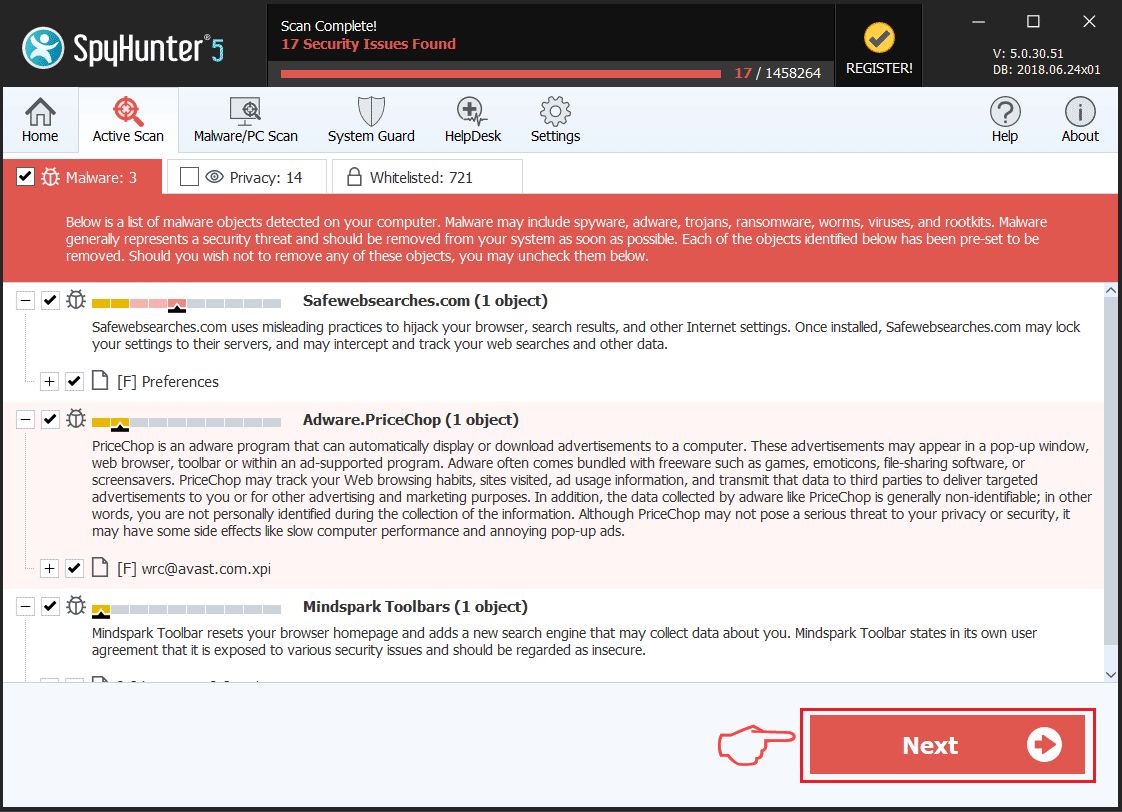
Automatisk fjernelse af ransomware - Videoguide
Trin 2: Uninstall Cyberfear Lockscreen Virus and related malware from Windows
Her er en metode i nogle få nemme trin, der bør være i stand til at afinstallere de fleste programmer. Uanset om du bruger Windows 10, 8, 7, Vista eller XP, disse skridt vil få arbejdet gjort. At trække det program eller dets mappe til papirkurven kan være en meget dårlig beslutning. Hvis du gør det, stumper og stykker af programmet er efterladt, og det kan føre til ustabile arbejde på din PC, fejl med filtypen foreninger og andre ubehagelige aktiviteter. Den rigtige måde at få et program fra din computer er at afinstallere det. For at gøre dette:
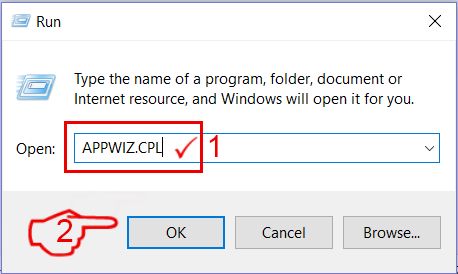
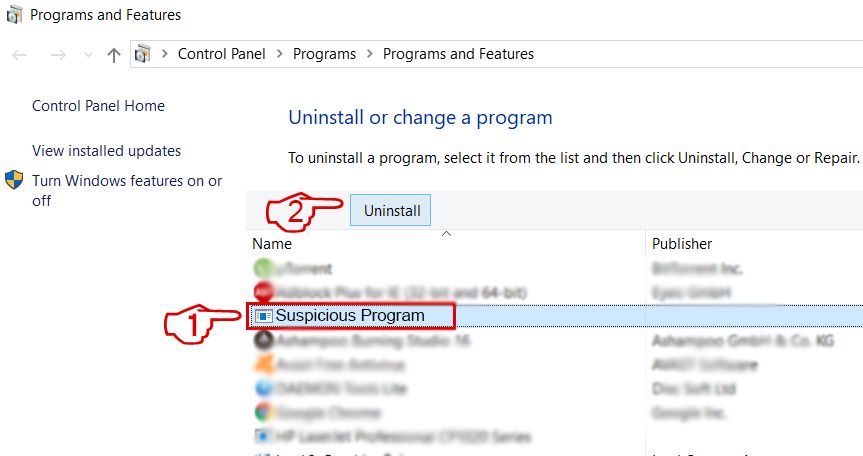 Følg instruktionerne ovenfor, og du vil med succes slette de fleste uønskede og ondsindede programmer.
Trin 3: Rens eventuelle registre, created by Cyberfear Lockscreen Virus on your computer.
De normalt målrettede registre af Windows-maskiner er følgende:
- HKEY_LOCAL_MACHINE Software Microsoft Windows CurrentVersion Run
- HKEY_CURRENT_USER Software Microsoft Windows CurrentVersion Run
- HKEY_LOCAL_MACHINE Software Microsoft Windows CurrentVersion RunOnce
- HKEY_CURRENT_USER Software Microsoft Windows CurrentVersion RunOnce
Du kan få adgang til dem ved at åbne Windows Registry Editor og slette eventuelle værdier, created by Cyberfear Lockscreen Virus there. Dette kan ske ved at følge trinene nedenunder:
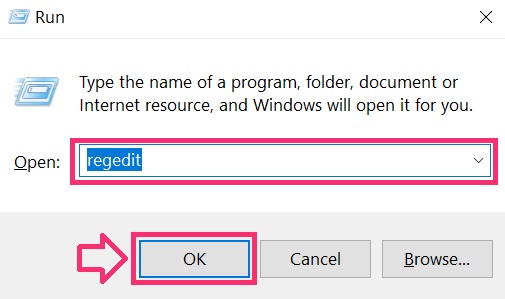
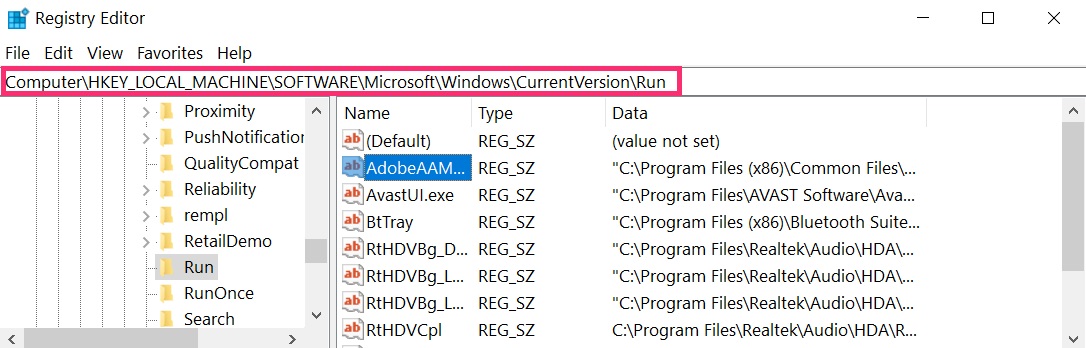
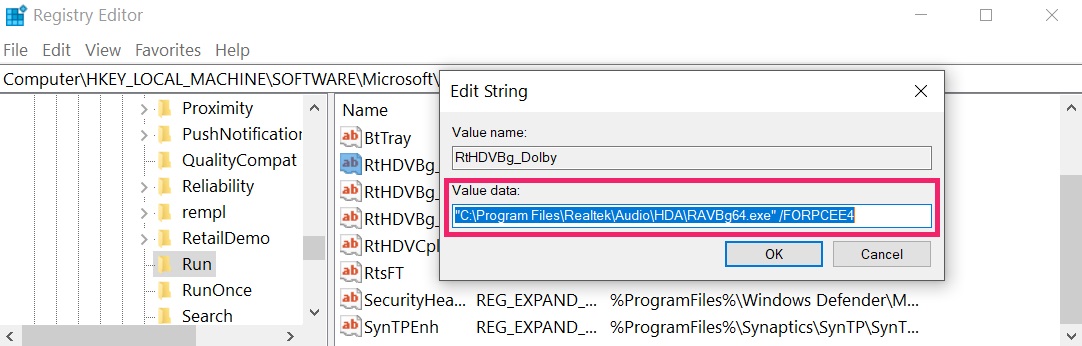 Tip: For at finde en virus-skabt værdi, du kan højreklikke på det og klikke "Modificere" at se, hvilken fil det er indstillet til at køre. Hvis dette er virus fil placering, fjerne værdien.
Inden start "Trin 4", be om boot tilbage til normal tilstand, hvis du er i øjeblikket i fejlsikret tilstand.
Dette vil gøre det muligt for dig at installere og brug SpyHunter 5 succesfuld.
Trin 4: Boot Your PC In Safe Mode to isolate and remove Cyberfear Lockscreen Virus
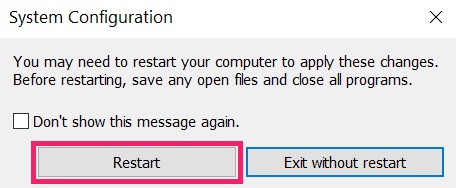
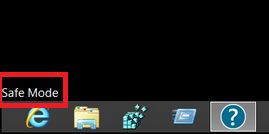
Trin 5: Try to Restore Files Encrypted by Cyberfear Lockscreen Virus.
Metode 1: Brug STOP Decrypter af Emsisoft.
Ikke alle varianter af denne ransomware kan dekrypteres gratis, men vi har tilføjet den decryptor bruges af forskere, der ofte opdateret med de varianter, der i sidste ende blive dekrypteret. Du kan prøve og dekryptere dine filer ved hjælp nedenstående vejledning, men hvis de ikke arbejde, så desværre din variant af ransomware virus er ikke dekrypteres.
Følg instruktionerne nedenfor for at bruge Emsisoft Decrypter og dekryptere dine filer gratis. Du kan downloade Emsisoft dekryptering værktøj knyttet her og derefter følge trinene nedenfor tilvejebragte:
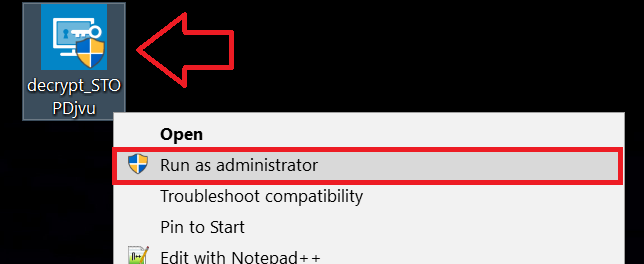
1 Højreklik på Decrypter og klik på Kør som administrator som vist nedenfor:
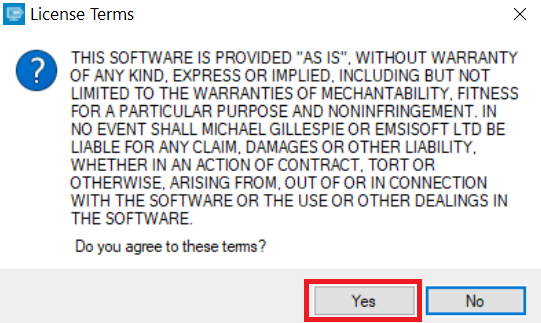
2. Enig med licensbetingelserne:
3. Klik på "Tilføj mappe" og derefter tilføje de mapper, hvor du ønsker filerne dekrypteret som vist nedenunder:
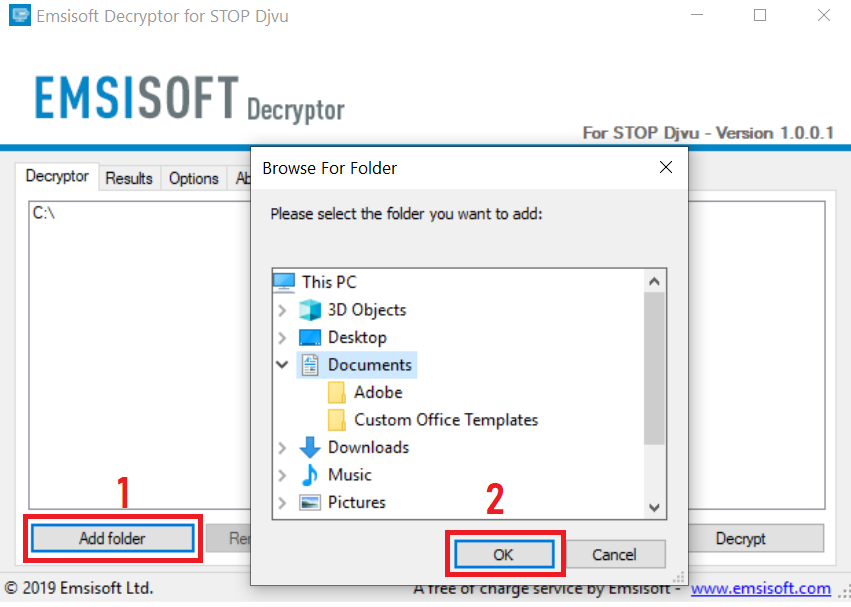
4. Klik på "Dekryptér" og vente på dine filer, der skal afkodes.
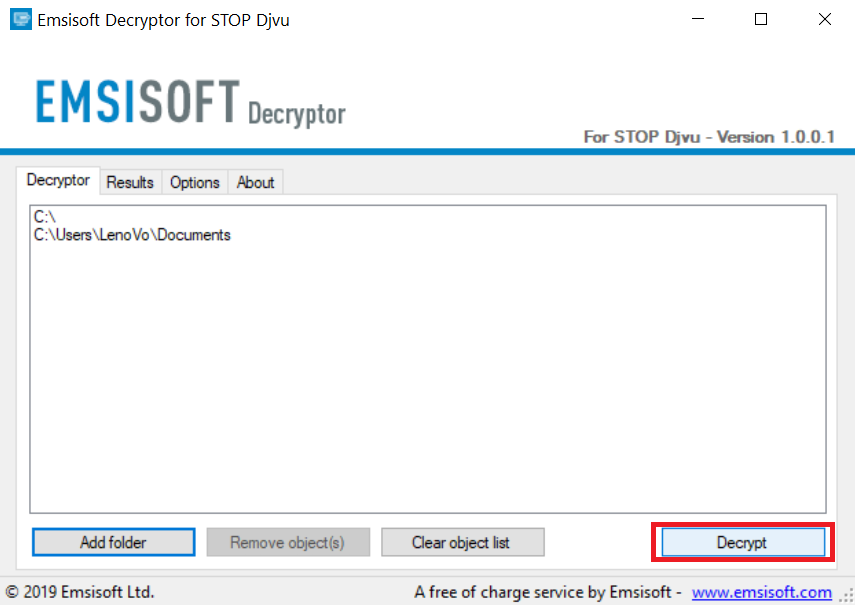
Note: Kredit til decryptor går til Emsisoft forskere, der har gjort det gennembrud med denne virus.
Metode 2: Brug datagendannelsessoftware
Ransomware infections and Cyberfear Lockscreen Virus aim to encrypt your files using an encryption algorithm which may be very difficult to decrypt. Det er derfor, vi har foreslået en data recovery metode, der kan hjælpe dig med at gå rundt direkte dekryptering og forsøge at gendanne dine filer. Husk, at denne metode ikke kan være 100% effektiv, men kan også hjælpe dig lidt eller meget i forskellige situationer.
Du skal blot klikke på linket og på hjemmesidens menuer øverst, vælge data Recovery - Guiden til gendannelse af data til Windows eller Mac (afhængigt af dit operativsystem), og download og kør derefter værktøjet.
Cyberfear Lockscreen Virus-FAQ
What is Cyberfear Lockscreen Virus Ransomware?
Cyberfear Lockscreen Virus is a ransomware infektion - den ondsindede software, der lydløst kommer ind på din computer og blokerer enten adgang til selve computeren eller krypterer dine filer.
Mange ransomware-vira bruger sofistikerede krypteringsalgoritmer til at gøre dine filer utilgængelige. Målet med ransomware-infektioner er at kræve, at du betaler en løsepenge-betaling for at få adgang til dine filer tilbage.
What Does Cyberfear Lockscreen Virus Ransomware Do?
Ransomware er generelt en ondsindet software der er designet for at blokere adgangen til din computer eller filer indtil en løsesum er betalt.
Ransomware-virus kan også beskadige dit system, korrupte data og slette filer, resulterer i permanent tab af vigtige filer.
How Does Cyberfear Lockscreen Virus Infect?
Via several ways.Cyberfear Lockscreen Virus Ransomware infects computers by being sent via phishing-e-mails, indeholder virus vedhæftning. Denne vedhæftning maskeres normalt som et vigtigt dokument, lignende En faktura, bankdokument eller endda en flybillet og det ser meget overbevisende ud for brugerne.
Another way you may become a victim of Cyberfear Lockscreen Virus is if you download et falsk installationsprogram, crack eller patch fra et websted med lavt omdømme eller hvis du klikker på et viruslink. Mange brugere rapporterer at få en ransomware-infektion ved at downloade torrents.
How to Open .Cyberfear Lockscreen Virus files?
Du can't uden en dekryptering. På dette tidspunkt, den .Cyberfear Lockscreen-virus filer er krypteret. Du kan kun åbne dem, når de er dekrypteret ved hjælp af en specifik dekrypteringsnøgle til den bestemte algoritme.
Hvad skal man gøre, hvis en dekryptering ikke virker?
Gå ikke i panik, og sikkerhedskopiere filerne. Hvis en dekrypter ikke dekrypterede din .Cyberfear Lockscreen-virus filer med succes, så fortvivl ikke, fordi denne virus stadig er ny.
Kan jeg gendanne ".Cyberfear Lockscreen-virus" Filer?
Ja, undertiden kan filer gendannes. Vi har foreslået flere filgendannelsesmetoder det kunne fungere, hvis du vil gendanne .Cyberfear Lockscreen-virus filer.
Disse metoder er på ingen måde 100% garanteret, at du vil være i stand til at få dine filer tilbage. Men hvis du har en sikkerhedskopi, dine chancer for succes er meget større.
How To Get Rid of Cyberfear Lockscreen Virus Virus?
Den sikreste måde og den mest effektive til fjernelse af denne ransomware-infektion er brugen a professionelt anti-malware program.
It will scan for and locate Cyberfear Lockscreen Virus ransomware and then remove it without causing any additional harm to your important .Cyberfear Lockscreen Virus files.
Kan jeg rapportere Ransomware til myndigheder?
Hvis din computer blev inficeret med en ransomware-infektion, du kan rapportere det til de lokale politiafdelinger. Det kan hjælpe myndigheder overalt i verden med at spore og bestemme gerningsmændene bag den virus, der har inficeret din computer.
Nedenfor, Vi har udarbejdet en liste med offentlige websteder, hvor du kan indgive en rapport, hvis du er offer for en cyberkriminalitet:
Cybersikkerhedsmyndigheder, ansvarlig for håndtering af ransomware-angrebsrapporter i forskellige regioner over hele verden:
Tyskland - Officiel portal for det tyske politi
Forenede Stater - IC3 Internet Crime Complaint Center
Storbritannien - Action svig politi
Frankrig - Indenrigsministeriet
Italien - Statens politi
Spanien - Nationalt politi
Holland - Retshåndhævelse
Polen - Politi
Portugal - Justitspolitiet
Grækenland - Enhed om cyberkriminalitet (Hellenske politi)
Indien - Mumbai-politiet - CyberCrime-undersøgelsescelle
Australien - Australsk High Tech Crime Center
Rapporter kan besvares inden for forskellige tidsrammer, afhængigt af dine lokale myndigheder.
Kan du stoppe Ransomware i at kryptere dine filer?
Ja, du kan forhindre ransomware. Den bedste måde at gøre dette på er at sikre, at dit computersystem er opdateret med de nyeste sikkerhedsrettelser, bruge et velrenommeret anti-malware program og firewall, sikkerhedskopiere dine vigtige filer ofte, og undgå at klikke videre ondsindede links eller downloade ukendte filer.
Can Cyberfear Lockscreen Virus Ransomware Steal Your Data?
Ja, i de fleste tilfælde ransomware vil stjæle dine oplysninger. It is a form of malware that steals data from a user's computer, krypterer det, og kræver derefter en løsesum for at dekryptere den.
I mange tilfælde, den malware forfattere eller angribere vil true med at slette data eller udgive det online medmindre løsesummen er betalt.
Kan Ransomware inficere WiFi?
Ja, ransomware kan inficere WiFi-netværk, da ondsindede aktører kan bruge det til at få kontrol over netværket, stjæle fortrolige data, og låse brugere ud. Hvis et ransomware-angreb lykkes, det kan føre til tab af service og/eller data, og i nogle tilfælde, økonomiske tab.
Skal jeg betale Ransomware?
Nej, du bør ikke betale ransomware-afpressere. At betale dem opmuntrer kun kriminelle og garanterer ikke, at filerne eller dataene bliver gendannet. Den bedre tilgang er at have en sikker backup af vigtige data og være opmærksom på sikkerheden i første omgang.
What Happens If I Don't Pay Ransom?
If you don't pay the ransom, hackerne kan stadig have adgang til din computer, data, eller filer og kan fortsætte med at true med at afsløre eller slette dem, eller endda bruge dem til at begå cyberkriminalitet. I nogle tilfælde, de kan endda fortsætte med at kræve yderligere løsepengebetalinger.
Kan et Ransomware-angreb opdages?
Ja, ransomware kan detekteres. Anti-malware-software og andre avancerede sikkerhedsværktøjer kan opdage ransomware og advare brugeren når det er til stede på en maskine.
Det er vigtigt at holde sig ajour med de seneste sikkerhedsforanstaltninger og at holde sikkerhedssoftware opdateret for at sikre, at ransomware kan opdages og forhindres.
Bliver ransomware-kriminelle fanget?
Ja, ransomware-kriminelle bliver fanget. Retshåndhævende myndigheder, såsom FBI, Interpol og andre har haft succes med at opspore og retsforfølge ransomware-kriminelle i USA og andre lande. I takt med at ransomware-trusler fortsætter med at stige, det samme gør håndhævelsesaktiviteten.
About the Cyberfear Lockscreen Virus Research
Indholdet udgiver vi på SensorsTechForum.com, this Cyberfear Lockscreen Virus how-to removal guide included, er resultatet af omfattende forskning, hårdt arbejde og vores teams hengivenhed til at hjælpe dig med at fjerne den specifikke malware og gendanne dine krypterede filer.
Hvordan udførte vi undersøgelsen af denne ransomware?
Vores forskning er baseret på en uafhængig undersøgelse. Vi er i kontakt med uafhængige sikkerhedsforskere, og som sådan, vi modtager daglige opdateringer om de seneste malware- og ransomware-definitioner.
Endvidere, the research behind the Cyberfear Lockscreen Virus ransomware threat is backed with VirusTotal og NoMoreRansom projekt.
For bedre at forstå ransomware-truslen, Se venligst følgende artikler, som giver kyndige detaljer.
Som et sted, der siden har været dedikeret til at levere gratis fjernelsesinstruktioner for ransomware og malware 2014, SensorsTechForum's anbefaling er at Vær kun opmærksom på pålidelige kilder.
Sådan genkendes pålidelige kilder:
- Kontroller altid "Om os" hjemmeside.
- Profil af indholdsskaberen.
- Sørg for, at rigtige mennesker er bag webstedet og ikke falske navne og profiler.
- Bekræft Facebook, LinkedIn og Twitter personlige profiler.