

Encontrar que el escritorio de Windows ha sido reemplazado por un mensaje amenazante a pantalla completa que exige un pago es una de las experiencias más alarmantes que puede enfrentar un usuario de computadora.. El virus de pantalla de bloqueo Cyberfear hace exactamente eso. – Secuestra tu pantalla y mantiene tu acceso a Windows como rehén., impidiéndote acceder a tus archivos, programas, o la barra de tareas hasta que respondas a sus demandas.. A diferencia del malware típico que opera silenciosamente en segundo plano,, Una amenaza en la pantalla de bloqueo está diseñada para lograr el máximo impacto psicológico..
El miedo cibernético se clasifica como un virus de pantalla de bloqueo, un tipo de malware que bloquea el acceso del usuario al sistema operativo mostrando un mensaje persistente a pantalla completa. A diferencia del ransomware que cifra archivos, Un virus de pantalla de bloqueo puede no dañar ni cifrar sus archivos. – Su objetivo principal es crear pánico y presionarte para que cumplas con sus exigencias.. La variante Cyberfear es particularmente agresiva a la hora de deshabilitar herramientas del sistema, incluidas las opciones de arranque del Administrador de tareas y del Modo seguro., dificultando la eliminación para usuarios inexpertos..
| Nombre | Virus de pantalla de bloqueo de Cyberfear |
| El tipo de amenaza | LockScreen ransomware / Screen Locker |
| Los síntomas | Mensaje de bloqueo de pantalla completa que bloquea el acceso al escritorio.; No se puede abrir el Administrador de tareas ni las herramientas del sistema.; La entrada de teclado y ratón está restringida a la pantalla de bloqueo.; mensaje de rescate o amenaza que exige pago; La barra de tareas y los iconos del escritorio de Windows son inaccesibles. |
| Tiempo de eliminación | Alrededor 15 Minutos |
| Herramienta de eliminación | Ver si su sistema ha sido afectado por malware
* Free Remover te permite, sujeto a un período de espera de 48 horas, una remediación y eliminación de resultados encontrados. Contrato de licencia de usuario final de SpyHunter, política de privacidad, y Más detalles sobre Free Remover. |
¿Cómo contraje el virus de la pantalla de bloqueo Cyberfear??
Los virus de pantalla de bloqueo, como Cyberfear, llegan a los sistemas a través de varios canales de distribución comunes que los investigadores de seguridad han documentado de forma consistente.:
- adjuntos de correos electrónicos maliciosos – disfrazadas de facturas, avisos de entrega, o documentos importantes que ejecutan la carga útil de la pantalla de bloqueo cuando se abren.
- Software y instaladores de juegos pirateados – descargado de fuentes no oficiales y sitios de torrents, donde la pantalla de bloqueo está incluida dentro del paquete de instalación.
- Páginas falsas de actualización o alerta de seguridad de Windows – sitios web engañosos que muestran advertencias que afirman que su sistema necesita una actualización urgente, En su lugar, entrega la pantalla de bloqueo..
- Ataques de descarga automática – Se activa automáticamente al visitar sitios web comprometidos que explotan vulnerabilidades del navegador o de los complementos..
- Archivos multimedia pirateados – película, programa de televisión, o archivos de juegos de plataformas de torrent que contienen la carga útil de la pantalla de bloqueo incrustada junto con el contenido.
¿Qué hace el virus de pantalla de bloqueo Cyberfear??
Una vez ejecutado en un sistema Windows, El virus Cyberfear Lockscreen lleva a cabo una secuencia de acciones diseñadas para maximizar su control sobre la máquina infectada.:
- Muestra un mensaje de bloqueo de pantalla completa persistente. cubriendo todo el escritorio, haciendo que todas las aplicaciones y archivos sean inaccesibles para el usuario..
- Deshabilita el administrador de tareas – Los atajos de teclado estándar Ctrl+Alt+Supr o Ctrl+Mayús+Esc pueden estar bloqueados para evitar que el usuario finalice el proceso de bloqueo de pantalla..
- Puede interferir con las opciones de arranque del Modo seguro. – Algunas variantes modifican la configuración de arranque para complicar el proceso de eliminación del Modo Seguro..
- Restringe los atajos de teclado. Se utiliza para acceder a las herramientas de recuperación y accesibilidad del sistema Windows durante el estado de bloqueo..
- Presenta temporizadores de cuenta regresiva o demandas crecientes. para crear una urgencia artificial y aumentar la probabilidad de cumplimiento del pago.
- Puede capturar imágenes de la cámara web e incluirlas en la pantalla de amenazas de la pantalla de bloqueo para intimidar aún más a las víctimas..
- Puede eliminar o deshabilitar las copias de volumen en la sombra. complicar la recuperación, aunque este comportamiento es más típico del ransomware de cifrado de archivos que de las amenazas puramente de pantalla de bloqueo..
Cómo eliminar el virus de la pantalla de bloqueo Cyberfear?
Para eliminar un virus de la pantalla de bloqueo, es necesario acceder al sistema a través del Modo seguro., lo que omite la rutina de inicio que carga la pantalla de bloqueo.. Siga estos pasos cuidadosamente:
- Forzar un reinicio forzado – Mantenga presionado el botón de encendido de su computadora durante 5-10 segundos para realizar un apagado forzado. No pague ninguna cantidad exigida antes de intentar la retirada..
- Iniciar en modo seguro con funciones de red. – durante el reinicio, Presione F8 repetidamente (Windows antiguo) o mantenga presionada la tecla Shift mientras hace clic en Reiniciar en la pantalla de inicio de sesión de Windows., Luego, diríjase a Solución de problemas – Opciones avanzadas – Configuración de inicio – Reanudar – prensa 5 para el modo seguro con funciones de red.
- Abrir el Administrador de tareas en modo seguro (Ctrl+Mayús+Esc) y finalice cualquier proceso sospechoso o desconocido que no reconozca como perteneciente a Windows o a sus aplicaciones instaladas..
- Ejecutar un escaneo completo del sistema con SpyHunter en Modo seguro para identificar y poner en cuarentena todos los componentes asociados con la pantalla de bloqueo de Cyberfear.
- Abrir MSConfig (clave de Windows + R, escribir msconfig) y diríjase a la pestaña Inicio para deshabilitar cualquier entrada sospechosa que se cargue al iniciar Windows..
- Compruebe las claves de ejecución del registro. (clave de Windows + R, escriba regedit, Navegue hasta HKEY_CURRENT_USERSoftwareMicrosoftWindowsCurrentVersionRun) y elimine cualquier entrada que apunte a archivos ejecutables desconocidos..
- Eliminar archivos maliciosos identificados por el escáner de seguridad a partir de sus ubicaciones en el disco.
- Reiniciar normalmente y verifique que la pantalla de bloqueo ya no aparezca y que tenga acceso completo al escritorio de Windows..
- Cambia todas las contraseñas importantes. – correo electrónico, bancario, y cuentas sociales – desde un dispositivo limpio separado como medida de precaución, ya que algunas variantes de pantalla de bloqueo incluyen componentes de recolección de credenciales.

Ventsislav Krastev
Ventsislav es un experto en ciberseguridad en SensorsTechForum desde 2015. El ha estado investigando, cubierta, ayudando a las víctimas con las últimas infecciones de malware, además de probar y revisar software y los últimos desarrollos tecnológicos. Tener la comercialización graduado, así, Ventsislav también tiene pasión por aprender nuevos cambios e innovaciones en ciberseguridad que se conviertan en un cambio de juego.. Después de estudiar Value Chain Management, Administración de redes y administración de computadoras de aplicaciones del sistema, encontró su verdadero llamado dentro de la industria de la ciberseguridad y cree firmemente en la educación de cada usuario hacia la seguridad en línea.
Sígueme:
- Paso 1
- Paso 2
- Paso 3
- Paso 4
- Paso 5
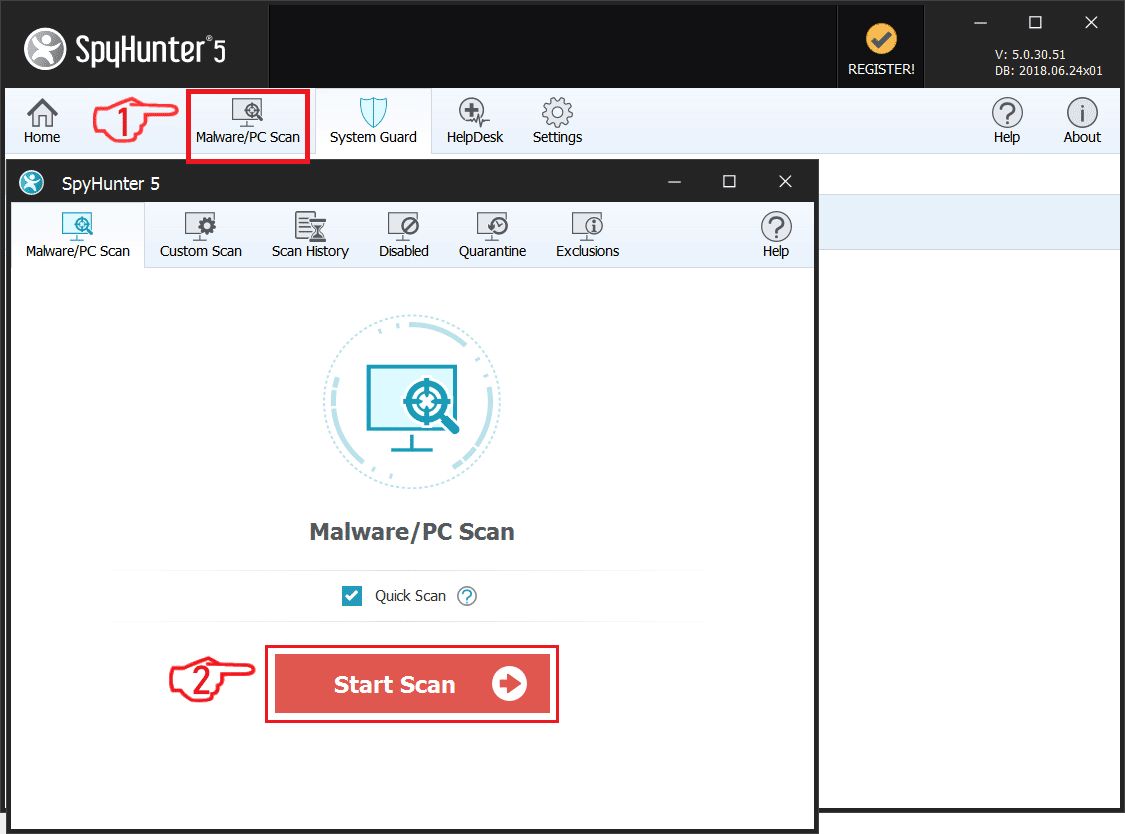
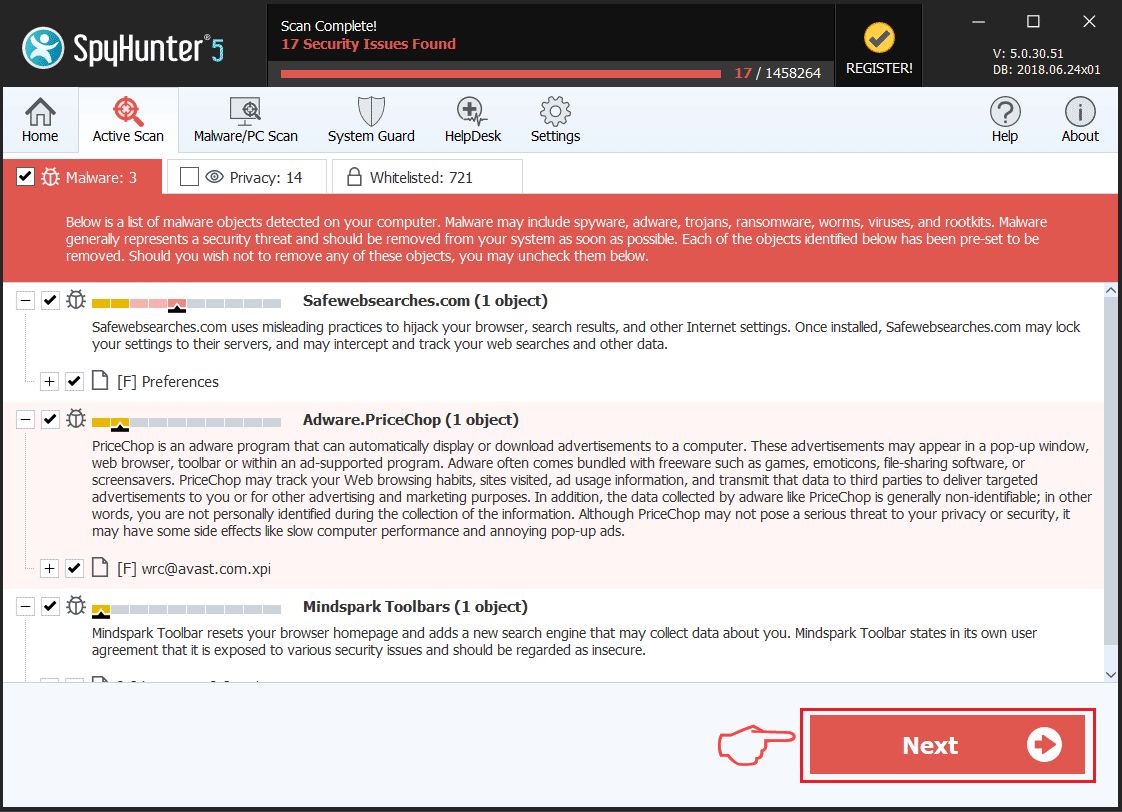
Paso 1: Scan for Cyberfear Lockscreen Virus with SpyHunter Anti-Malware Tool
Eliminación automática de ransomware - Guía de video
Paso 2: Uninstall Cyberfear Lockscreen Virus and related malware from Windows
Aquí es un método en pocos y sencillos pasos que debe ser capaz de desinstalar la mayoría de los programas. No importa si usted está utilizando Windows 10, 8, 7, Vista o XP, esos pasos conseguirán el trabajo hecho. Arrastrando el programa o su carpeta a la papelera de reciclaje puede ser una muy mala decisión. Si lo haces, partes y piezas del programa se quedan atrás, y que puede conducir a un trabajo inestable de su PC, errores con las asociaciones de tipo de archivo y otras actividades desagradables. La forma correcta de obtener un programa de ordenador es de desinstalarla. Para hacer eso:
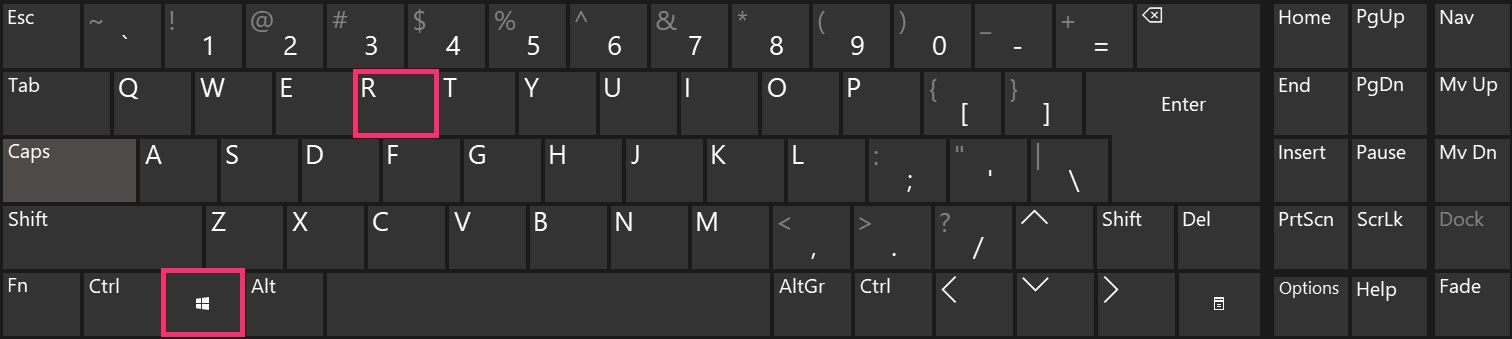
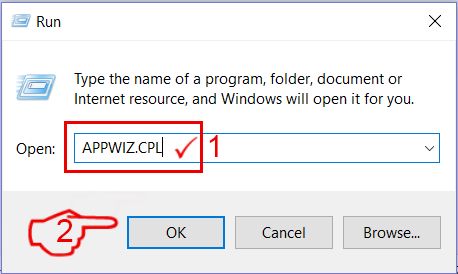
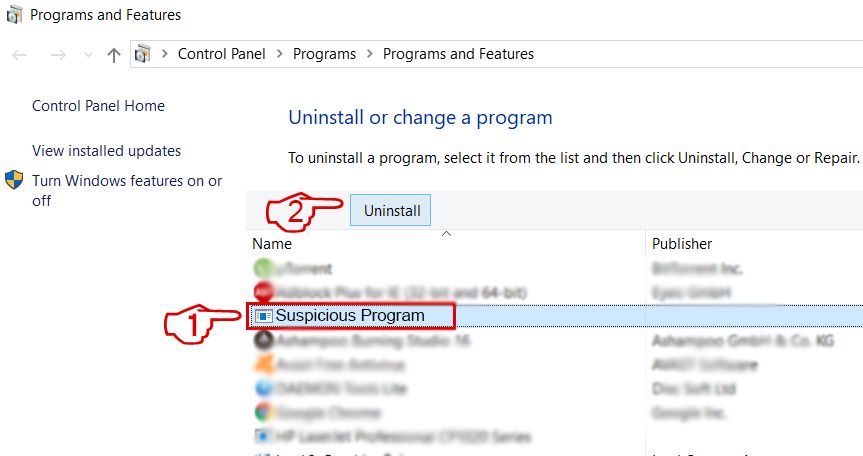 Siga las instrucciones anteriores y eliminará con éxito la mayoría de los programas maliciosos y no deseados..
Paso 3: Limpiar los registros, created by Cyberfear Lockscreen Virus on your computer.
Los registros normalmente dirigidos de máquinas Windows son los siguientes:
- HKEY_LOCAL_MACHINE Software Microsoft Windows CurrentVersion Run
- HKEY_CURRENT_USER Software Microsoft Windows CurrentVersion Run
- HKEY_LOCAL_MACHINE Software Microsoft Windows CurrentVersion RunOnce
- HKEY_CURRENT_USER Software Microsoft Windows CurrentVersion RunOnce
Puede acceder a ellos abriendo el editor del registro de Windows y eliminar cualquier valor, created by Cyberfear Lockscreen Virus there. Esto puede ocurrir siguiendo los pasos debajo:
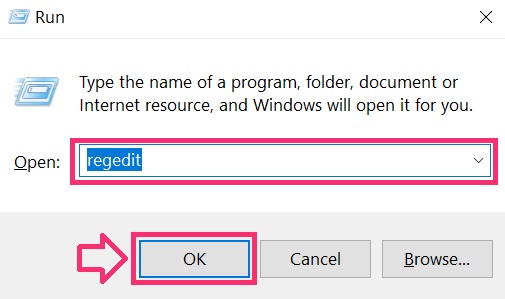
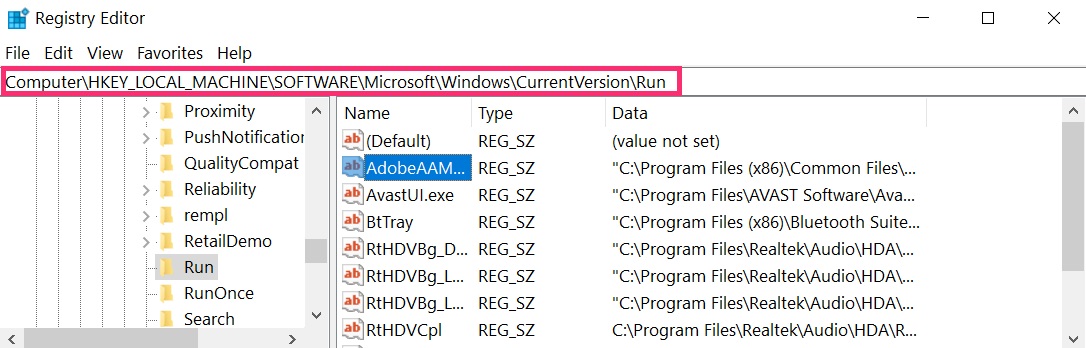
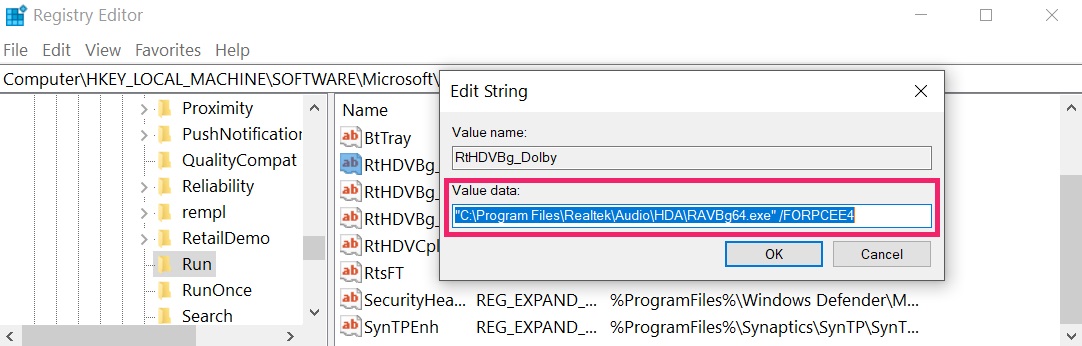 Propina: Para encontrar un valor creado por virus, usted puede hacer clic derecho sobre él y haga clic "Modificar" para ver qué archivo que está configurado para ejecutarse. Si esta es la ubicación del archivo de virus, quitar el valor.
Antes de empezar "Paso 4", Por favor arrancar de nuevo en el modo Normal, en caso de que usted está actualmente en modo seguro.
Esto le permitirá instalar y uso SpyHunter 5 exitosamente.
Paso 4: Boot Your PC In Safe Mode to isolate and remove Cyberfear Lockscreen Virus
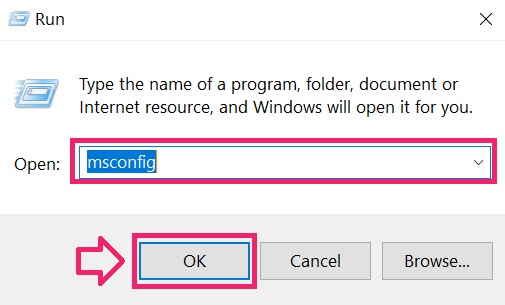
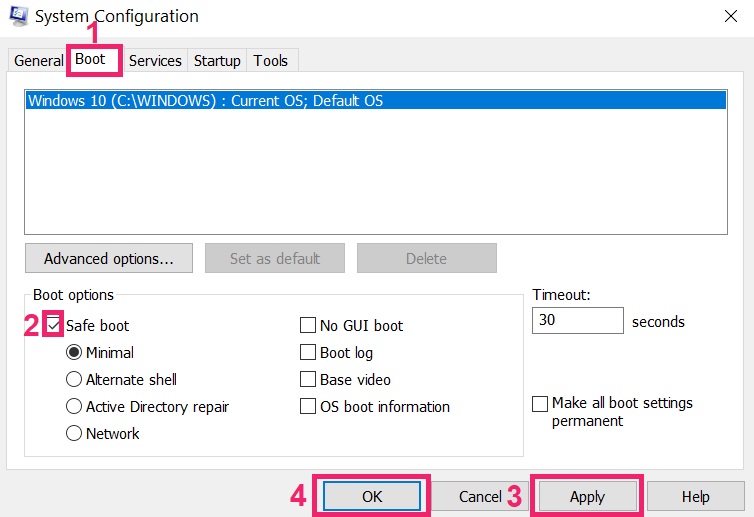
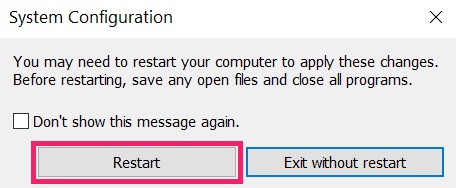
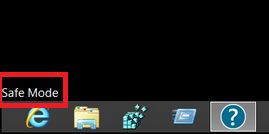
Paso 5: Try to Restore Files Encrypted by Cyberfear Lockscreen Virus.
Método 1: Utilice STOP Decrypter de Emsisoft.
No todas las variantes de este ransomware se pueden descifrar de forma gratuita, pero hemos añadido el descifrador utilizado por los investigadores que a menudo se actualiza con las variantes que se convierten finalmente descifrado. Se puede tratar de descifrar los archivos mediante las siguientes instrucciones, pero si no funcionan, luego, por desgracia su variante del virus ransomware no es descodificarse.
Siga las instrucciones a continuación para utilizar el descifrador squared y descifrar sus archivos de forma gratuita. Puedes descargar la herramienta de descifrado squared vinculado aquí y luego siga los pasos indicados a continuación:
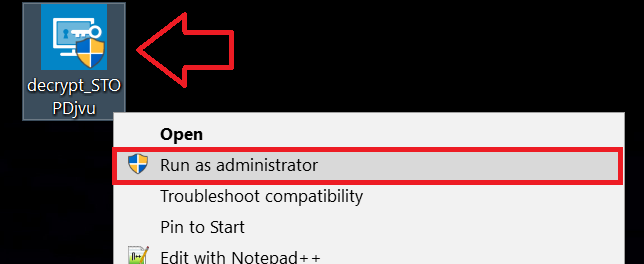
1 Botón derecho del ratón en el descifrador y haga clic en Ejecutar como administrador Como se muestra abajo:
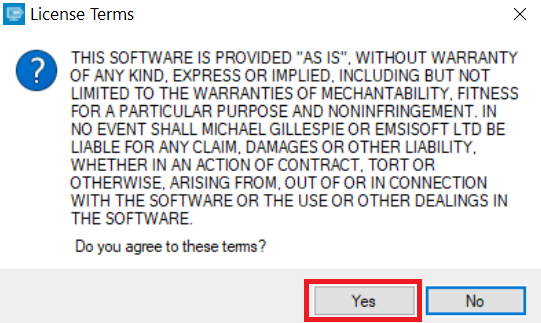
2. De acuerdo con los términos de la licencia:
3. Haga clic en "Agregar carpeta" y luego agregar las carpetas en las que desea archivos descifrados como se muestra debajo:
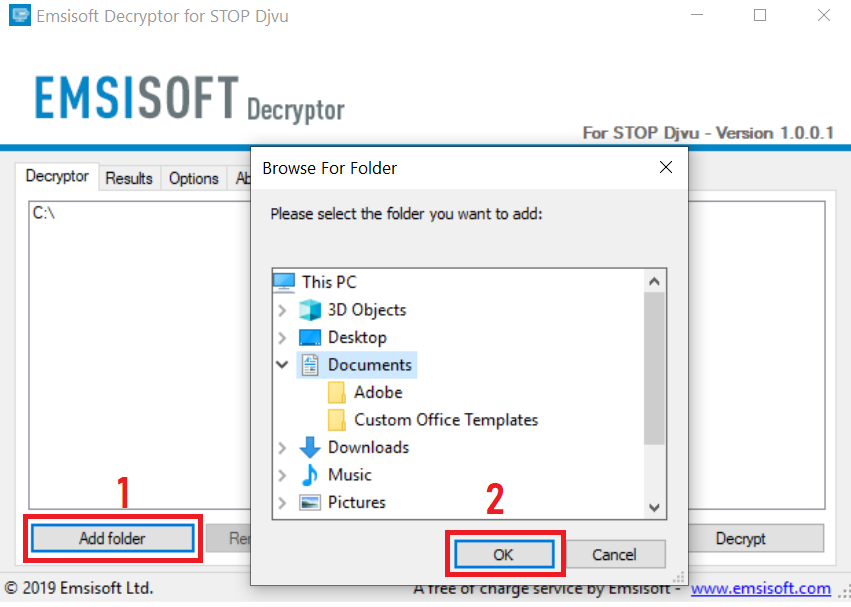
4. Haga clic en "desencriptar" y esperar a que los archivos a ser decodificados.
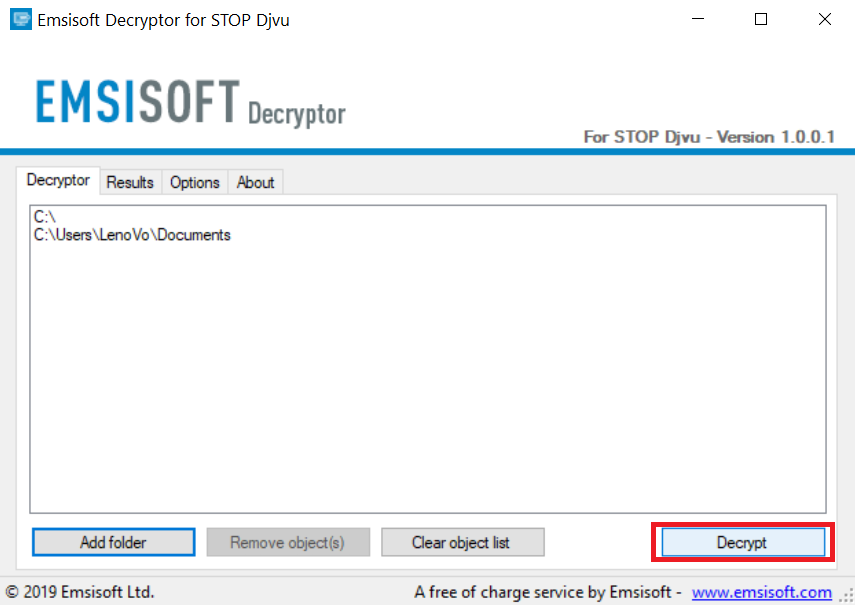
Nota: El crédito para el descifrador va a Emsisoft investigadores que han hecho el gran avance con este virus.
Método 2: Utilice software de recuperación de datos
Ransomware infections and Cyberfear Lockscreen Virus aim to encrypt your files using an encryption algorithm which may be very difficult to decrypt. Es por esto que hemos sugerido un método de recuperación de datos que pueden ayudar a ir alrededor de descifrado directa e intentar restaurar sus archivos. Tenga en cuenta que este método puede no ser 100% eficaz, pero también puede ayudarle un poco o mucho en diferentes situaciones.
Simplemente haga clic en el enlace y en los menús del sitio web en la parte superior, escoger Recuperación de datos - Asistente de recuperación de datos para Windows o Mac (dependiendo de su sistema operativo), y luego descargue y ejecute la herramienta.
Cyberfear Lockscreen Virus-FAQ
What is Cyberfear Lockscreen Virus Ransomware?
Cyberfear Lockscreen Virus is a ransomware infección - el software malicioso que ingresa a su computadora en silencio y bloquea el acceso a la computadora o encripta sus archivos.
Muchos virus ransomware usan sofisticados algoritmos de encriptación para hacer que sus archivos sean inaccesibles. El objetivo de las infecciones de ransomware es exigirle que pague un pago de rescate para obtener acceso a sus archivos..
What Does Cyberfear Lockscreen Virus Ransomware Do?
El ransomware en general es un software malicioso que esta diseñado para bloquear el acceso a su computadora o archivos hasta que se pague un rescate.
Los virus ransomware también pueden dañar su sistema, corromper datos y eliminar archivos, resultando en la pérdida permanente de archivos importantes.
How Does Cyberfear Lockscreen Virus Infect?
Via several ways.Cyberfear Lockscreen Virus Ransomware infects computers by being sent a través de correos electrónicos de phishing, que contiene un archivo adjunto de virus. Este archivo adjunto generalmente está enmascarado como un documento importante, gusta una factura, documento bancario o incluso un billete de avión y parece muy convincente para los usuarios..
Another way you may become a victim of Cyberfear Lockscreen Virus is if you descargar un instalador falso, crack o parche de un sitio web de baja reputación o si haces clic en un enlace de virus. Muchos usuarios informan haber contraído una infección de ransomware descargando torrents.
How to Open .Cyberfear Lockscreen Virus files?
Tú can't sin descifrador. En este punto, la .Virus de pantalla de bloqueo de Cyberfear son archivos cifrada. Sólo podrá abrirlos una vez que hayan sido descifrados usando una clave de descifrado específica para el algoritmo en particular..
Qué hacer si un descifrador no funciona?
No te asustes, y copia de seguridad de los archivos. Si un descifrador no descifró su .Virus de pantalla de bloqueo de Cyberfear archivos con éxito, entonces no te desesperes, porque este virus aún es nuevo.
puedo restaurar ".Virus de pantalla de bloqueo de Cyberfear" Archivos?
Sí, a veces los archivos pueden ser restaurados. Hemos sugerido varios métodos de recuperación de archivos eso podría funcionar si quieres restaurar .Virus de pantalla de bloqueo de Cyberfear archivos.
Estos métodos no son de ninguna manera 100% garantizado que podrá recuperar sus archivos. Pero si tienes una copia de seguridad, tus posibilidades de éxito son mucho mayores.
How To Get Rid of Cyberfear Lockscreen Virus Virus?
La forma más segura y la más eficiente para la eliminación de esta infección de ransomware es el uso de un programa anti-malware profesional.
It will scan for and locate Cyberfear Lockscreen Virus ransomware and then remove it without causing any additional harm to your important .Cyberfear Lockscreen Virus files.
¿Puedo denunciar ransomware a las autoridades??
En caso de que su computadora se infecte con una infección de ransomware, puede denunciarlo a los departamentos de policía locales. Puede ayudar a las autoridades de todo el mundo a rastrear y determinar a los perpetradores detrás del virus que ha infectado su computadora..
Abajo, hemos preparado una lista con sitios web gubernamentales, donde puede presentar una denuncia en caso de ser víctima de un ciberdelincuencia:
Autoridades de ciberseguridad, responsable de manejar los informes de ataques de ransomware en diferentes regiones de todo el mundo:
Alemania - Portal oficial de la policía alemana
Estados Unidos - Centro de quejas de delitos en Internet IC3
Reino Unido - Acción Fraude Policía
Francia - Ministerio del interior
Italia - Policía Estatal
España - Policía Nacional
Países Bajos - Cumplimiento de la ley
Polonia - Policía
Portugal - Policía Judicial
Grecia - Unidad de Delitos Cibernéticos (Policía helénica)
India - Policía de Mumbai - Célula de investigación de delitos cibernéticos
Australia - Centro australiano de delitos de alta tecnología
Los informes se pueden responder en diferentes períodos de tiempo, dependiendo de sus autoridades locales.
¿Puedes evitar que el ransomware cifre tus archivos??
Sí, puede prevenir el ransomware. La mejor manera de hacer esto es asegurarse de que su sistema informático esté actualizado con los últimos parches de seguridad., Utilice un programa antimalware de buena reputación. y cortafuegos, copia de seguridad de sus archivos importantes con frecuencia, y evita hacer clic en enlaces maliciosos o descargando archivos desconocidos.
Can Cyberfear Lockscreen Virus Ransomware Steal Your Data?
Sí, en la mayoría de los casos ransomware robará tu información. It is a form of malware that steals data from a user's computer, lo encripta, y luego exige un rescate para descifrarlo.
En muchos casos, la autores de malware o los atacantes amenazarán con eliminar los datos o publicarlo en línea a menos que se pagó el rescate.
¿Puede el ransomware infectar WiFi??
Sí, ransomware puede infectar redes WiFi, ya que los actores maliciosos pueden usarlo para obtener el control de la red, robar datos confidenciales, y bloquear a los usuarios. Si un ataque de ransomware tiene éxito, podría conducir a una pérdida de servicio y/o datos, y en algunos casos, pérdidas financieras.
¿Debo pagar ransomware??
No, no debe pagar a los extorsionadores de ransomware. Pagarlos solo alienta a los delincuentes y no garantiza que los archivos o datos se restaurarán. El mejor enfoque es tener una copia de seguridad segura de los datos importantes y estar atento a la seguridad en primer lugar..
What Happens If I Don't Pay Ransom?
If you don't pay the ransom, los piratas informáticos aún pueden tener acceso a su computadora, datos, o archivos y puede continuar amenazando con exponerlos o eliminarlos, o incluso utilizarlos para cometer delitos cibernéticos. En algunos casos, incluso pueden continuar exigiendo pagos de rescate adicionales.
¿Se puede detectar un ataque de ransomware??
Sí, ransomware puede ser detectado. Software antimalware y otras herramientas de seguridad avanzadas puede detectar ransomware y alertar al usuario cuando está presente en una máquina.
Es importante mantenerse al día con las últimas medidas de seguridad y mantener el software de seguridad actualizado para garantizar que el ransomware pueda detectarse y prevenirse..
¿Los delincuentes de ransomware son atrapados??
Sí, los criminales de ransomware son atrapados. Las fuerzas del orden, tales como el FBI, Interpol y otros han tenido éxito en rastrear y procesar a delincuentes de ransomware en EE. UU. y otros países.. A medida que las amenazas de ransomware siguen aumentando, también lo hace la actividad de aplicación.
About the Cyberfear Lockscreen Virus Research
El contenido que publicamos en SensorsTechForum.com, this Cyberfear Lockscreen Virus how-to removal guide included, es el resultado de una extensa investigación, trabajo duro y la dedicación de nuestro equipo para ayudarlo a eliminar el malware específico y restaurar sus archivos encriptados.
¿Cómo llevamos a cabo la investigación sobre este ransomware??
Nuestra investigación se basa en una investigación independiente. Estamos en contacto con investigadores de seguridad independientes, y como tal, recibimos actualizaciones diarias sobre las últimas definiciones de malware y ransomware.
Además, the research behind the Cyberfear Lockscreen Virus ransomware threat is backed with VirusTotal y el proyecto NoMoreRansom.
Para comprender mejor la amenaza del ransomware, Consulte los siguientes artículos que proporcionan detalles informados..
Como un sitio que se ha dedicado a proporcionar instrucciones gratuitas de eliminación de ransomware y malware desde 2014, La recomendación de SensorsTechForum es solo preste atención a fuentes confiables.
Cómo reconocer fuentes confiables:
- Siempre verifica "Sobre nosotros" página web.
- Perfil del creador de contenido.
- Asegúrese de que haya personas reales detrás del sitio y no nombres y perfiles falsos.
- Verificar Facebook, Perfiles personales de LinkedIn y Twitter.