

Wenn der Windows-Desktop durch eine bedrohliche Vollbildnachricht ersetzt wird, die eine Zahlung fordert, gehört dies zu den beunruhigendsten Erfahrungen, die ein Computerbenutzer machen kann.. Der Cyberfear-Sperrbildschirmvirus tut genau das. – Es übernimmt die Kontrolle über Ihren Bildschirm und hält Ihren Zugriff auf Windows als Geisel., wird dadurch daran gehindert, auf Ihre Dateien zuzugreifen, Programme, oder die Taskleiste, bis Sie auf deren Anforderungen reagieren.. Im Gegensatz zu typischer Malware, die unbemerkt im Hintergrund arbeitet., Eine Bedrohung auf dem Sperrbildschirm ist darauf ausgelegt, maximale psychologische Wirkung zu erzielen..
Cyberangst wird als … eingestuft Sperrbildschirmvirus, eine Art von Schadsoftware, die den Benutzerzugriff auf das Betriebssystem blockiert, indem sie eine dauerhafte Vollbildmeldung anzeigt.. Im Gegensatz zu dateiverschlüsselnder Ransomware, Ein Sperrbildschirmvirus beschädigt oder verschlüsselt Ihre Dateien möglicherweise nicht. – Das Hauptziel besteht darin, Panik zu erzeugen und Sie unter Druck zu setzen, seinen Forderungen nachzukommen.. Die Cyberfear-Variante deaktiviert besonders aggressiv Systemtools wie den Task-Manager und die Startoptionen im abgesicherten Modus., was die Entfernung für unerfahrene Benutzer erschwert.
| Name | Cyberfear-Sperrbildschirmvirus |
| Bedrohungstyp | lockscreen Ransom / Screen Locker |
| Symptome | Vollbild-Sperrmeldung blockiert den Zugriff auf den Desktop; Task-Manager und Systemtools lassen sich nicht öffnen.; Tastatur- und Mauseingaben auf den Sperrbildschirm beschränkt; Lösegeld- oder Drohungsnachricht mit Zahlungsaufforderung; Windows-Taskleiste und Desktop-Symbole nicht zugänglich |
| Entfernungszeit | Um 15 Protokoll |
| Removal Tool | Überprüfen Sie, ob Ihr System von Malware betroffen ist
* Free Remover ermöglicht es Ihnen, vorbehaltlich einer Wartezeit von 48 Stunden, eine Korrektur und Entfernung für Ergebnisse gefunden. SpyHunter-EULA, Datenschutz-Bestimmungen, und Weitere Details zum kostenlosen Entferner. |
Wie habe ich mir den Cyberfear-Sperrbildschirmvirus eingefangen??
Sperrbildschirmviren wie Cyberfear gelangen über mehrere gängige Verbreitungskanäle in Systeme, die Sicherheitsforscher immer wieder dokumentiert haben.:
- Bösartige E-Mail-Anhänge – getarnt als Rechnungen, Lieferbenachrichtigungen, oder wichtige Dokumente, die beim Öffnen die Sperrbildschirm-Payload ausführen..
- Gecrackte Software und Spiele-Installationsprogramme – von inoffiziellen Quellen und Torrent-Seiten heruntergeladen, wobei der Sperrbildschirm im Installationspaket enthalten ist.
- Gefälschte Windows-Update- oder Sicherheitswarnungsseiten – irreführende Websites, die Warnungen anzeigen, die behaupten, Ihr System benötige ein dringendes Update., dann stattdessen den Sperrbildschirm ausliefern.
- Drive-by-Download-Angriffe – wird automatisch ausgelöst beim Besuch kompromittierter Websites, die Browser- oder Plugin-Schwachstellen ausnutzen.
- Raubkopierte Mediendateien – Film, Fernsehsendung, oder Spieldateien von Torrent-Plattformen, die die Sperrbildschirm-Payload zusammen mit dem Inhalt enthalten..
Was bewirkt der Cyberfear-Sperrbildschirmvirus??
Nach der Ausführung auf einem Windows-System, Der Cyberfear-Sperrbildschirmvirus führt eine Reihe von Aktionen aus, die darauf abzielen, seine Kontrolle über den infizierten Rechner zu maximieren.:
- Zeigt eine dauerhafte Vollbildsperrmeldung an den gesamten Desktop abdeckend, Dadurch werden alle Anwendungen und Dateien für den Benutzer unzugänglich..
- Deaktiviert den Task-Manager – Die Standard-Tastenkombinationen Strg+Alt+Entf oder Strg+Umschalt+Esc können blockiert sein, um zu verhindern, dass der Benutzer den Sperrbildschirmvorgang beendet..
- Kann die Startoptionen im abgesicherten Modus beeinträchtigen. – Einige Varianten verändern die Bootkonfiguration, um den Deaktivierungsprozess des abgesicherten Modus zu erschweren..
- Beschränkt Tastenkombinationen Wird verwendet, um während des Sperrzustands auf Windows-Systemwiederherstellungs- und Barrierefreiheitstools zuzugreifen..
- Präsentiert Countdown-Timer oder eskalierende Anforderungen um künstliche Dringlichkeit zu erzeugen und die Wahrscheinlichkeit der Zahlungserfüllung zu erhöhen..
- Kann Webcam-Bilder aufnehmen und sie in die Bedrohungsanzeige auf dem Sperrbildschirm einzubinden, um die Opfer zusätzlich einzuschüchtern..
- Kann Schattenkopien löschen oder deaktivieren um die Genesung zu erschweren, Dieses Verhalten ist jedoch eher typisch für dateiverschlüsselnde Ransomware als für reine Sperrbildschirmbedrohungen..
So entfernen Sie den Cyberfear-Sperrbildschirmvirus?
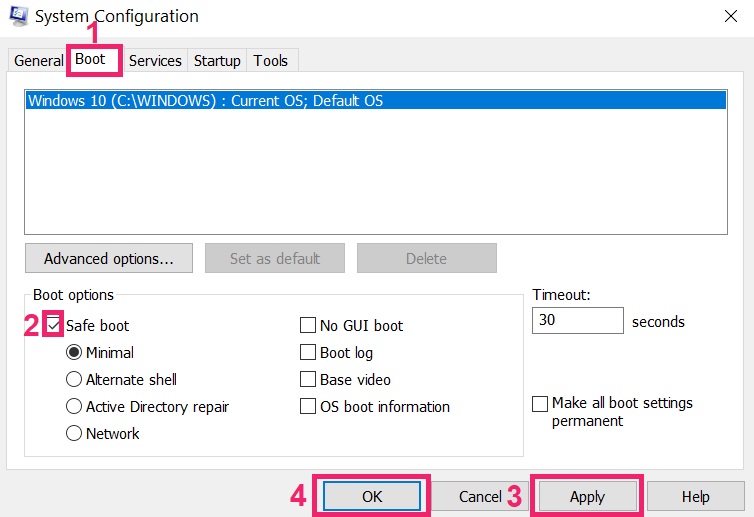
Um einen Sperrbildschirmvirus zu entfernen, muss das System im abgesicherten Modus gestartet werden., wodurch die Startroutine umgangen wird, die den Sperrbildschirm lädt.. Befolgen Sie diese Schritte sorgfältig.:
- Erzwinge einen Neustart – Halten Sie den Netzschalter Ihres Computers gedrückt für 5-10 Sekunden, um ein erzwungenes Herunterfahren durchzuführen.. Zahlen Sie keinen geforderten Betrag, bevor Sie versuchen, die Entfernung durchzuführen..
- Starten Sie im abgesicherten Modus mit Netzwerkunterstützung – während des Neustarts, Drücken Sie wiederholt die Taste F8. (ältere Windows) oder halten Sie die Umschalttaste gedrückt, während Sie auf dem Windows-Anmeldebildschirm auf „Neu starten“ klicken., Navigieren Sie anschließend zu Fehlerbehebung – Erweiterte Optionen – Starteinstellungen – Neustart – Presse 5 für sicheren Modus mit Netzwerk.
- Task-Manager im abgesicherten Modus öffnen (Strg+Umschalt+Esc) Beenden Sie außerdem alle verdächtigen oder unbekannten Prozesse, die Sie nicht als zu Windows oder Ihren installierten Anwendungen gehörig erkennen..
- Führen Sie einen vollständigen Systemscan durch mit SpyHunter Im abgesicherten Modus alle mit dem Cyberfear-Sperrbildschirm verbundenen Komponenten identifizieren und isolieren..
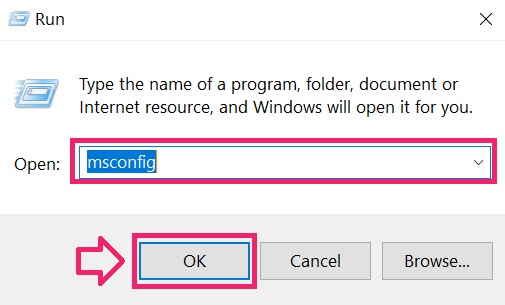
- Öffnen Sie MSConfig. (Windows-Taste + R, Geben Sie msconfig ein) Wechseln Sie anschließend zur Registerkarte „Systemstart“, um alle verdächtigen Einträge zu deaktivieren, die beim Windows-Start geladen werden..
- Überprüfen Sie die Registrierungsschlüssel „Run“. (Windows-Taste + R, Geben Sie regedit ein, Navigieren Sie zu HKEY_CURRENT_USERSoftwareMicrosoftWindowsCurrentVersionRun) und löschen Sie alle Einträge, die auf unbekannte ausführbare Dateien verweisen..
- Schädliche Dateien löschen Vom Sicherheitsscanner anhand ihrer Positionen auf der Festplatte identifiziert..
- Normal neu starten Überprüfen Sie, ob der Sperrbildschirm nicht mehr angezeigt wird und Sie vollen Zugriff auf den Windows-Desktop haben..
- Ändern Sie alle wichtigen Passwörter. – Email, Bankwesen, und Social-Media-Konten – von einem separaten, sauberen Gerät als Vorsichtsmaßnahme, da einige Sperrbildschirmvarianten Komponenten zum Sammeln von Anmeldeinformationen enthalten..

Ventsislav Krastev
Ventsislav ist seitdem Cybersicherheitsexperte bei SensorsTechForum 2015. Er hat recherchiert, Abdeckung, Unterstützung der Opfer bei den neuesten Malware-Infektionen sowie beim Testen und Überprüfen von Software und den neuesten technischen Entwicklungen. Nachdem auch graduierte-Marketing, Ventsislav hat auch eine Leidenschaft für das Erlernen neuer Veränderungen und Innovationen in der Cybersicherheit, die zu Spielverändernern werden. Nach dem Studium des Wertschöpfungskettenmanagements, Netzwerkadministration und Computeradministration von Systemanwendungen, Er fand seine wahre Berufung in der Cybersecrurity-Branche und glaubt fest an die Aufklärung jedes Benutzers über Online-Sicherheit.
Folge mir:
- Schritt 1
- Schritt 2
- Schritt 3
- Schritt 4
- Schritt 5
Schritt 1: Scan for Cyberfear Lockscreen Virus with SpyHunter Anti-Malware Tool
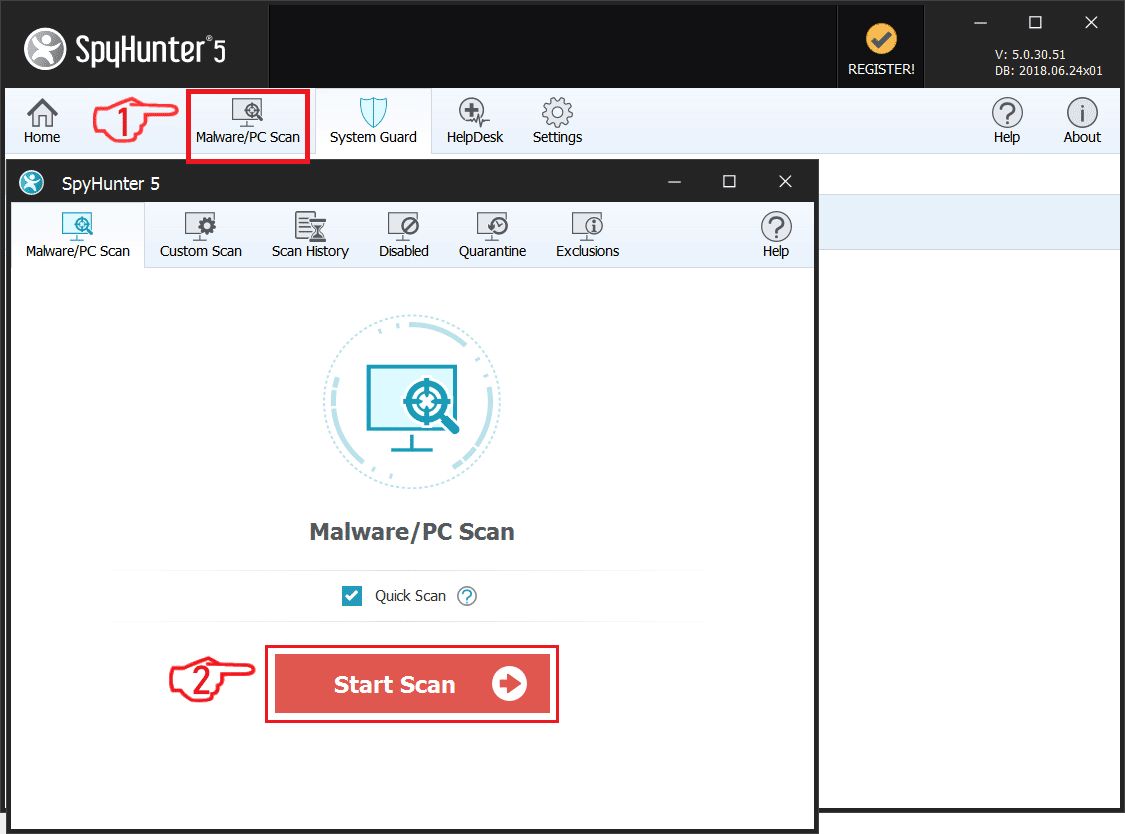
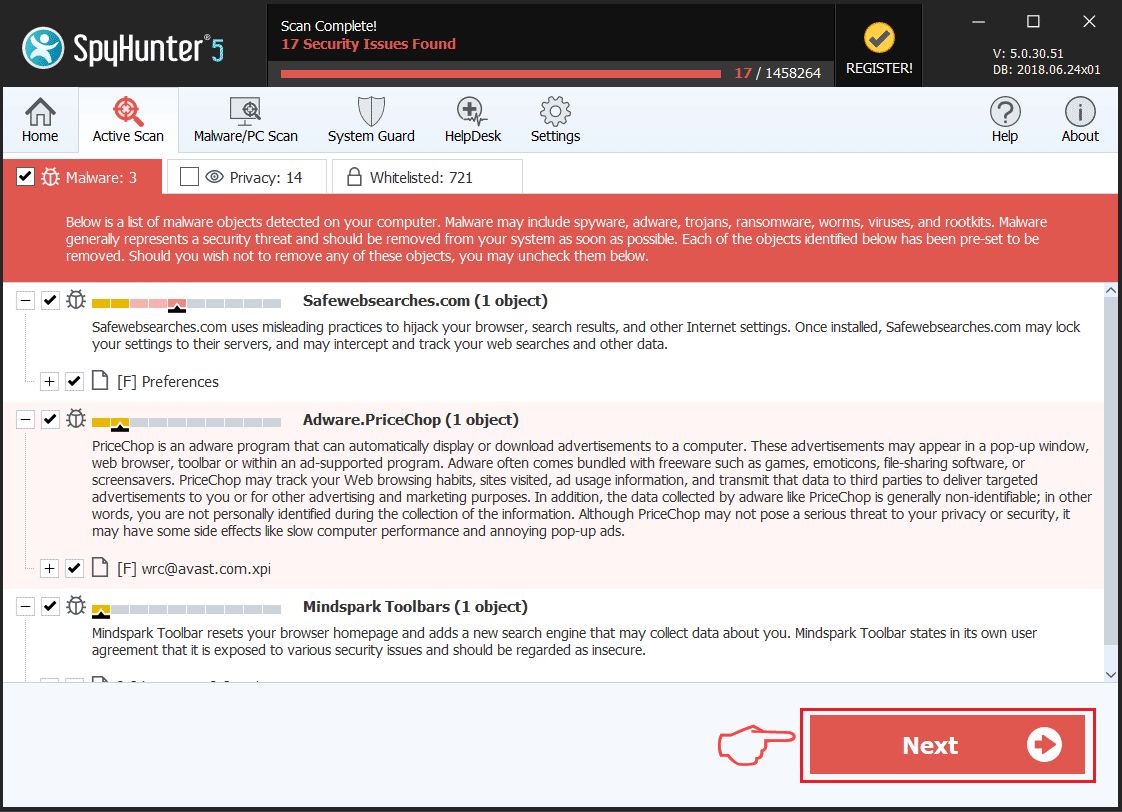
Automatische Entfernung von Ransomware - Videoanleitung
Schritt 2: Uninstall Cyberfear Lockscreen Virus and related malware from Windows
Hier ist ein Verfahren, in wenigen einfachen Schritten der in der Lage sein sollte, die meisten Programme deinstallieren. Egal ob Sie mit Windows arbeiten 10, 8, 7, Vista oder XP, diese Schritte werden den Job zu erledigen. Ziehen Sie das Programm oder den entsprechenden Ordner in den Papierkorb kann eine sehr schlechte Entscheidung. Wenn Sie das tun, Bits und Stücke des Programms zurückbleiben, und das kann zu instabilen Arbeit von Ihrem PC führen, Fehler mit den Dateitypzuordnungen und anderen unangenehmen Tätigkeiten. Der richtige Weg, um ein Programm von Ihrem Computer zu erhalten, ist es zu deinstallieren. Um das zu tun:
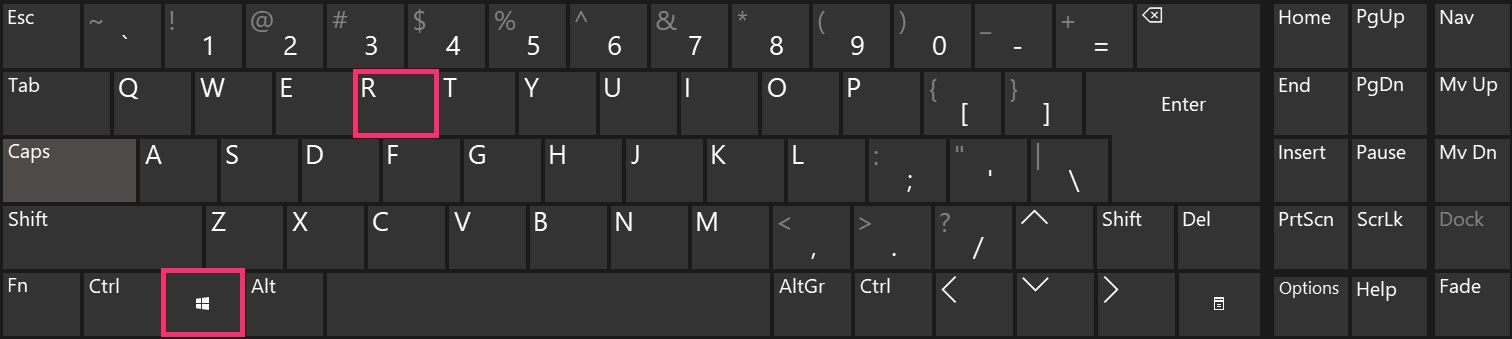
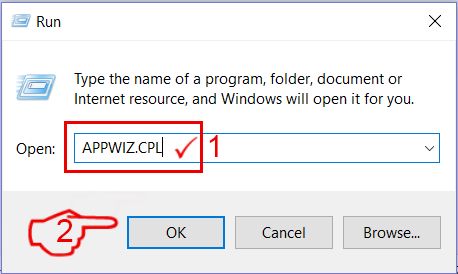
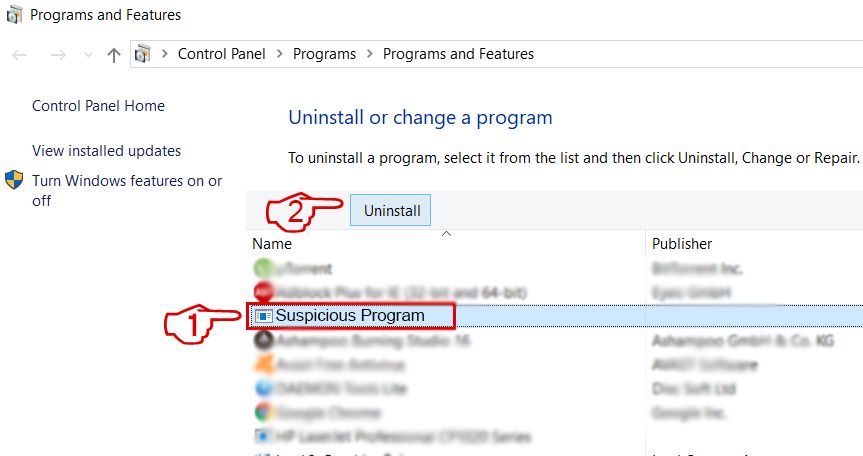 Befolgen Sie die obigen Anweisungen und Sie werden die meisten unerwünschten und bösartigen Programme erfolgreich löschen.
Schritt 3: Reinigen Sie alle Register, created by Cyberfear Lockscreen Virus on your computer.
Die in der Regel gezielt Register von Windows-Rechnern sind die folgenden:
- HKEY_LOCAL_MACHINE Software Microsoft Windows Currentversion Run
- HKEY_CURRENT_USER Software Microsoft Windows Currentversion Run
- HKEY_LOCAL_MACHINE Software Microsoft Windows Currentversion RunOnce
- HKEY_CURRENT_USER Software Microsoft Windows Currentversion RunOnce
Sie können auf sie zugreifen, indem Sie den Windows-Registrierungs-Editor und löschen Sie alle Werte öffnen, created by Cyberfear Lockscreen Virus there. Dies kann passieren, darunter indem Sie die Schritte:
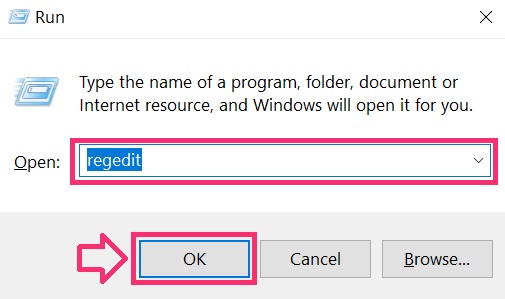
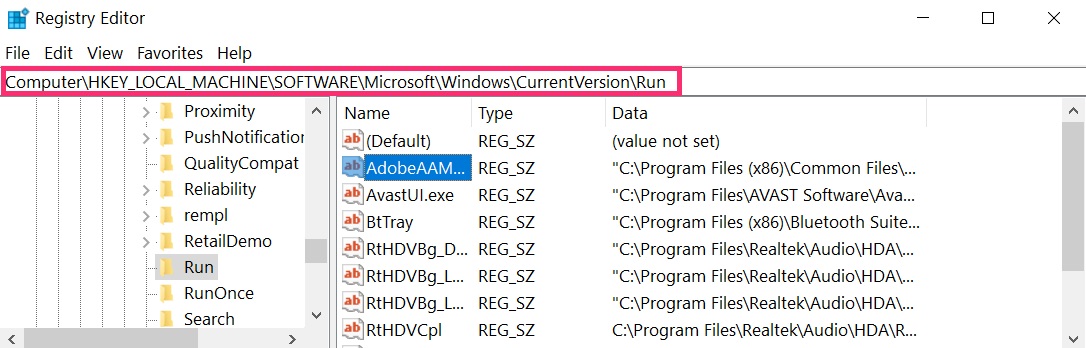
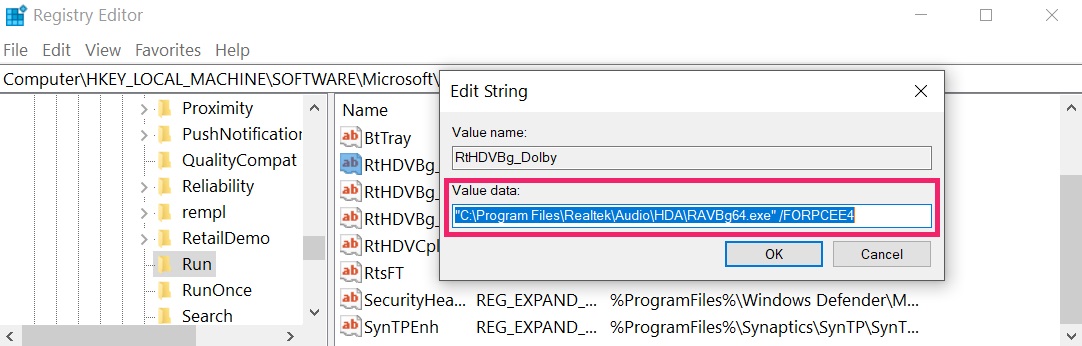 Spitze: Um einen Virus erstellten Wert zu finden, Sie können sich auf der rechten Maustaste und klicken Sie auf "Ändern" um zu sehen, welche Datei es wird ausgeführt. Ist dies der Virus Speicherort, Entfernen Sie den Wert.
Bevor es losgeht "Schritt 4", Bitte booten wieder in den Normalmodus, falls Sie sich gerade im abgesicherten Modus.
Dies ermöglicht es Ihnen, zu installieren und zu Verwendung SpyHunter 5 erfolgreich.
Schritt 4: Boot Your PC In Safe Mode to isolate and remove Cyberfear Lockscreen Virus
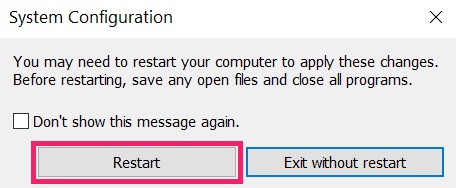
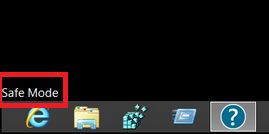
Schritt 5: Try to Restore Files Encrypted by Cyberfear Lockscreen Virus.
Verfahren 1: Verwenden Sie STOP Decrypter von Emsisoft.
Nicht alle Varianten dieser Ransomware können kostenlos entschlüsselt werden, aber wir haben die Entschlüsselungsvorrichtung, die von Forschern hinzugefügt, die häufig mit den Varianten aktualisiert wird, die schließlich entschlüsselt worden. Sie können Ihre Dateien mit den nachstehenden Anweisungen versuchen und entschlüsseln, aber wenn sie nicht funktionieren, leider Ihre Variante der Ransomware Virus dann nicht entschlüsselbar.
Folgen Sie den Anweisungen unten, um den Decrypter Emsisoft zu verwenden und entschlüsseln Sie Ihre Dateien kostenlos. Sie können Download der Emsisoft Entschlüsselungs-Tool verknüpft hier und dann folgen die nachstehenden Schritte zur Verfügung gestellt:
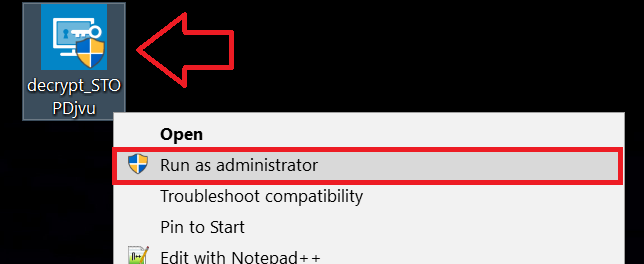
1 Rechtsklick auf dem Decrypter und klicken Sie auf Als Administrator ausführen Wie nachfolgend dargestellt:
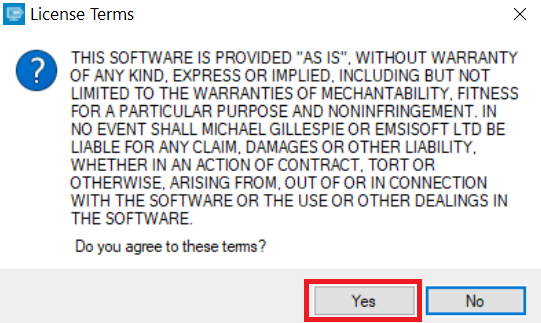
2. Vereinbaren Sie mit den Lizenzbedingungen:
3. Klicke auf "Ordner hinzufügen" und fügen Sie dann die Ordner, in denen Sie Dateien entschlüsselt wollen wie unten gezeigt:
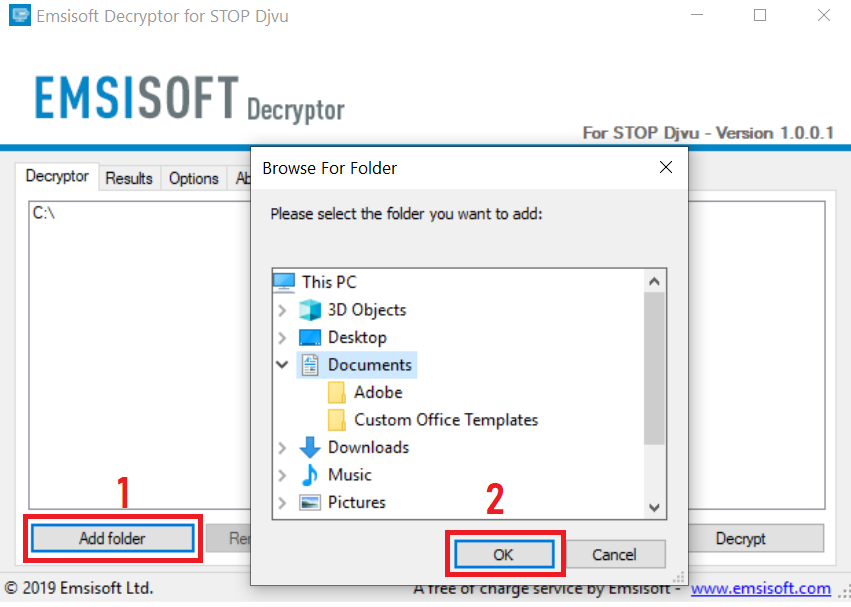
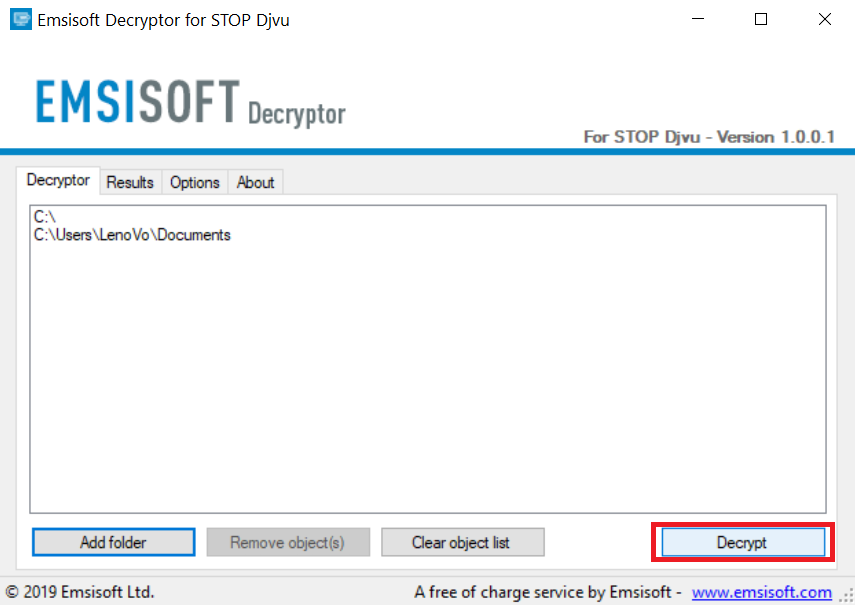
4. Klicke auf "Entschlüsselt" und warten auf Ihre Dateien decodiert werden.
Notiz: Kredit für den decryptor geht Forscher Emsisoft, die den Durchbruch mit diesem Virus gemacht haben.
Verfahren 2: Verwenden Sie eine Datenwiederherstellungssoftware
Ransomware infections and Cyberfear Lockscreen Virus aim to encrypt your files using an encryption algorithm which may be very difficult to decrypt. Dies ist, warum wir ein Datenrückgewinnungsverfahren vorgeschlagen haben, die Sie um direkte Entschlüsselung gehen können helfen und versuchen, Ihre Dateien wiederherstellen. Beachten Sie, dass diese Methode nicht sein kann 100% wirksam, aber Sie können auch ein wenig oder viel in verschiedenen Situationen helfen.
Klicken Sie einfach auf den Link und oben auf die Menüs der Website, wählen Datenwiederherstellung - Datenwiederherstellungs-Assistent für Windows oder Mac (abhängig von Ihrem Betriebssystem), Laden Sie das Tool herunter und führen Sie es aus.
Cyberfear Lockscreen Virus-FAQ
What is Cyberfear Lockscreen Virus Ransomware?
Cyberfear Lockscreen Virus is a Ransomware Infektion - Die schädliche Software, die still in Ihren Computer eindringt und entweder den Zugriff auf den Computer selbst blockiert oder Ihre Dateien verschlüsselt.
Viele Ransomware-Viren verwenden ausgefeilte Verschlüsselungsalgorithmen, um Ihre Dateien unzugänglich zu machen. Das Ziel von Ransomware-Infektionen besteht darin, eine Lösegeldzahlung zu verlangen, um wieder auf Ihre Dateien zugreifen zu können.
What Does Cyberfear Lockscreen Virus Ransomware Do?
Ransomware im Allgemeinen ist ein schädliche Software das ist entworfen um den Zugriff auf Ihren Computer oder Ihre Dateien zu blockieren bis ein Lösegeld gezahlt wird.
Ransomware-Viren können das auch Ihr System beschädigen, Daten beschädigen und Dateien löschen, was zum dauerhaften Verlust wichtiger Dateien führt.
How Does Cyberfear Lockscreen Virus Infect?
Via several ways.Cyberfear Lockscreen Virus Ransomware infects computers by being sent über Phishing-E-Mails, mit Virusanhaftung. Dieser Anhang wird normalerweise als wichtiges Dokument maskiert, wie eine Rechnung, Bankdokument oder sogar ein Flugticket und es sieht für Benutzer sehr überzeugend aus.
Another way you may become a victim of Cyberfear Lockscreen Virus is if you Laden Sie ein gefälschtes Installationsprogramm herunter, Crack oder Patch von einer Website mit geringer Reputation oder wenn Sie auf einen Virenlink klicken. Viele Benutzer berichten von einer Ransomware-Infektion durch Herunterladen von Torrents.
How to Open .Cyberfear Lockscreen Virus files?
Sie can't ohne Entschlüsseler. An dieser Stelle, die .Cyberfear-Sperrbildschirmvirus Dateien sind verschlüsselt. Sie können sie erst öffnen, wenn sie mit einem bestimmten Entschlüsselungsschlüssel für den jeweiligen Algorithmus entschlüsselt wurden.
Was tun, wenn ein Entschlüsseler nicht funktioniert??
Keine Panik, und Sichern Sie die Dateien. Wenn ein Entschlüsseler Ihre nicht entschlüsselt hat .Cyberfear-Sperrbildschirmvirus Dateien erfolgreich, dann verzweifle nicht, weil dieser Virus noch neu ist.
Kann ich wiederherstellen ".Cyberfear-Sperrbildschirmvirus" Dateien?
Ja, Manchmal können Dateien wiederhergestellt werden. Wir haben mehrere vorgeschlagen Methoden zur Wiederherstellung von Dateien Das könnte funktionieren, wenn Sie wiederherstellen möchten .Cyberfear-Sperrbildschirmvirus Dateien.
Diese Methoden sind in keiner Weise 100% garantiert, dass Sie Ihre Dateien zurückerhalten können. Aber wenn Sie ein Backup haben, Ihre Erfolgschancen sind viel größer.
How To Get Rid of Cyberfear Lockscreen Virus Virus?
Der sicherste und effizienteste Weg zur Entfernung dieser Ransomware-Infektion ist die Verwendung von a professionelles Anti-Malware-Programm.
It will scan for and locate Cyberfear Lockscreen Virus ransomware and then remove it without causing any additional harm to your important .Cyberfear Lockscreen Virus files.
Kann ich Ransomware den Behörden melden??
Falls Ihr Computer mit einer Ransomware-Infektion infiziert wurde, Sie können es den örtlichen Polizeibehörden melden. Es kann Behörden weltweit dabei helfen, die Täter hinter dem Virus zu verfolgen und zu ermitteln, der Ihren Computer infiziert hat.
Unten, Wir haben eine Liste mit Regierungswebsites erstellt, Hier können Sie einen Bericht einreichen, falls Sie Opfer eines Cyberkriminalität:
Cyber-Sicherheitsbehörden, Verantwortlich für die Bearbeitung von Ransomware-Angriffsberichten in verschiedenen Regionen auf der ganzen Welt:
Deutschland - Offizielles Portal der deutschen Polizei
Vereinigte Staaten - IC3 Internet Crime Complaint Center
Großbritannien - Action Fraud Police
Frankreich - Innenministerium
Italien - Staatliche Polizei
Spanien - Nationale Polizei
Niederlande - Strafverfolgung
Polen - Polizei
Portugal - Justizpolizei
Griechenland - Cyber Crime Unit (Griechische Polizei)
Indien - Polizei von Mumbai - CyberCrime-Untersuchungszelle
Australien - Australisches High Tech Crime Center
Berichte können in unterschiedlichen Zeiträumen beantwortet werden, abhängig von Ihren lokalen Behörden.
Können Sie verhindern, dass Ransomware Ihre Dateien verschlüsselt??
Ja, Sie können Ransomware verhindern. Der beste Weg, dies zu tun, besteht darin, sicherzustellen, dass Ihr Computersystem mit den neuesten Sicherheitspatches aktualisiert wird, Verwenden Sie ein seriöses Anti-Malware-Programm und Firewall, Sichern Sie Ihre wichtigen Dateien regelmäßig, und vermeiden Sie das Anklicken bösartige Links oder unbekannte Dateien herunterladen.
Can Cyberfear Lockscreen Virus Ransomware Steal Your Data?
Ja, in den meisten Fällen Ransomware wird Ihre Informationen stehlen. It is a form of malware that steals data from a user's computer, verschlüsselt es, und fordert dann ein Lösegeld, um es zu entschlüsseln.
Vielfach, die Malware-Autoren oder Angreifer drohen damit, die Daten zu löschen bzw veröffentlichen Sie es online es sei denn, das Lösegeld wird bezahlt.
Kann Ransomware WLAN infizieren?
Ja, Ransomware kann WLAN-Netzwerke infizieren, da böswillige Akteure damit die Kontrolle über das Netzwerk erlangen können, vertrauliche Daten stehlen, und Benutzer sperren. Wenn ein Ransomware-Angriff erfolgreich ist, Dies könnte zu einem Dienst- und/oder Datenverlust führen, und in einigen Fällen, finanzielle Verluste.
Soll ich Ransomware bezahlen?
Nicht, Sie sollten Ransomware-Erpresser nicht bezahlen. Ihre Zahlung ermutigt nur Kriminelle und garantiert nicht, dass die Dateien oder Daten wiederhergestellt werden. Der bessere Ansatz besteht darin, ein sicheres Backup wichtiger Daten zu haben und von vornherein auf die Sicherheit zu achten.
What Happens If I Don't Pay Ransom?
If you don't pay the ransom, Die Hacker haben möglicherweise immer noch Zugriff auf Ihren Computer, Daten, oder Dateien und kann weiterhin damit drohen, sie offenzulegen oder zu löschen, oder sie sogar zur Begehung von Cyberkriminalität nutzen. In einigen Fällen, sie können sogar weiterhin zusätzliche Lösegeldzahlungen verlangen.
Kann ein Ransomware-Angriff erkannt werden??
Ja, Ransomware erkannt werden kann. Anti-Malware-Software und andere fortschrittliche Sicherheitstools kann Ransomware erkennen und den Benutzer warnen wenn es auf einer Maschine vorhanden ist.
Es ist wichtig, über die neuesten Sicherheitsmaßnahmen auf dem Laufenden zu bleiben und die Sicherheitssoftware auf dem neuesten Stand zu halten, um sicherzustellen, dass Ransomware erkannt und verhindert werden kann.
Werden Ransomware-Kriminelle erwischt??
Ja, Ransomware-Kriminelle werden erwischt. Strafverfolgungsbehörden, wie das FBI, Interpol und andere waren erfolgreich dabei, Ransomware-Kriminelle in den USA und anderen Ländern aufzuspüren und strafrechtlich zu verfolgen. Da Ransomware-Bedrohungen weiter zunehmen, ebenso die Durchsetzungstätigkeit.
About the Cyberfear Lockscreen Virus Research
Die Inhalte, die wir auf SensorsTechForum.com veröffentlichen, this Cyberfear Lockscreen Virus how-to removal guide included, ist das Ergebnis umfangreicher Recherchen, harte Arbeit und die Hingabe unseres Teams, um Ihnen zu helfen, die spezifische Malware zu entfernen und Ihre verschlüsselten Dateien wiederherzustellen.
Wie haben wir die Recherche zu dieser Ransomware durchgeführt??
Unsere Forschung basiert auf einer unabhängigen Untersuchung. Wir stehen in Kontakt mit unabhängigen Sicherheitsforschern, und als solche, Wir erhalten täglich Updates zu den neuesten Malware- und Ransomware-Definitionen.
Weiter, the research behind the Cyberfear Lockscreen Virus ransomware threat is backed with Virustotal und die NoMoreRansom Projekt.
Um die Ransomware-Bedrohung besser zu verstehen, Bitte lesen Sie die folgenden Artikel, die sachkundige Details bieten.
Als Website, die sich seitdem der Bereitstellung kostenloser Anweisungen zum Entfernen von Ransomware und Malware widmet 2014, Die Empfehlung von SensorsTechForum lautet: Achten Sie nur auf vertrauenswürdige Quellen.
Wie man vertrauenswürdige Quellen erkennt:
- Immer überprüfen "Über uns" Website.
- Profil des Inhaltserstellers.
- Stellen Sie sicher, dass sich echte Personen hinter der Website befinden und keine falschen Namen und Profile.
- Überprüfen Sie Facebook, Persönliche Profile von LinkedIn und Twitter.