

Malware-udviklere har i stigende grad henvendt sig til spilfællesskaber som distributionskanaler, og Ren'Py visuelle romanfællesskaber er et dokumenteret og aktivt mål i 2026. Renpy Infostealer spredes forklædt som spilmods, indhold af visuel roman for voksne, uofficielle programrettelser, eller spilmotorfiler, der deles i Ren'Py-relaterede fællesskaber – og engang henrettet, den udtrækker lydløst værdifulde data fra det inficerede system, før offeret har nogen indikation af, at noget er galt. Angrebet er hurtigt, typisk fuldfører dataudrensning inden for få minutter efter udførelse.
Renpy Infostealer er en trojan-type malware klassificeret som informationstyveri (infostealer). Det udgiver sig for at være et legitimt Ren'Py-spil, mod, eller relateret fil for at narre brugere til at udføre den, arbejder derefter i baggrunden for at indsamle legitimationsoplysninger, browsergemte adgangskoder, cryptocurrency wallet data, og platformsessionstokens. Infotyve af denne type ekspanderer typisk indsamlede data til angriberkontrollerede Telegram-kanaler eller webservere inden for få minutter efter den første udførelse., hvilket betyder, at skaden kan være sket, før et sikkerhedsværktøj har mulighed for at markere aktiviteten.
| Navn | Renpy Infostealer 2026 |
| Trussel Type | Infostealer Trojan / Malware til datatyveri |
| Symptomer | Mistænkelig eksekverbar fil eller Python-script i en downloadet spilmappe; uventet netværksaktivitet efter åbning af en spilfil; antivirusadvarsler; browserlagrede loginoplysninger kan være blevet tilgået; potentiel uautoriseret adgang til Steam, Discord, eller kryptokonti efter at have kørt en Ren'Py-fil |
| Fjernelsestid | Rundt om 15 minutter |
| Removal Tool | Se, om dit system er blevet påvirket af Malware
* Gratis fjernelse giver dig mulighed, underlagt en 48-timers ventetid, en afhjælpning og fjernelse for fundne resultater. SpyHunters EULA, Fortrolighedspolitik, og flere detaljer om Gratis Fjerner. |
Hvordan fik jeg fat i Renpy Infostealer?
Renpy Infostealer henvender sig til brugere via distributionsmetoder, der er specifikke for Ren'Py-spiløkosystemet.:
- Falske spilmods eller -patches delt på Ren'Py Discord-servere, Reddit-fællesskaber, spilfora, eller fansider – Filerne ser ud til at være legitime indholdsudvidelser, men indeholder infostealer-nyttelasten.
- Indhold af visuel roman for voksne annonceret som “ucensurerede patches,” eksklusive udgivelser, eller downloads med tidlig adgang fra uofficielle kilder, der tiltrækker brugere med indhold, der ikke er tilgængeligt via officielle kanaler.
- Ondsindede genindpakninger af legitime Ren'Py-spil tilgængelig på piratkopieringssider og torrentplatforme, hvor det originale spil er blevet modificeret til at inkludere infostjæleren.
- Direkte beskeder fra kompromitterede fællesskabskonti – angribere overtager betroede medlemmer af fællesskabet’ konti og bruge dem til at distribuere downloadlinks til deres kontakter.
- Tredjeparts downloadsider hosting af trojaniserede versioner af populære Ren'Py-titler under navne, der er identiske med eller ligner legitime udgivelser.
- falsk “opdatering af spilmotoren” filer distribueret i spilfællesskaber, hævder at være nødvendige opdateringer til selve Ren'Py-motoren.
Hvad gør Renpy Infostealer??
Renpy Infostealer er konstrueret til hurtig, omfattende dataindsamling og øjeblikkelig udvinding:
- Udfører lydløst i baggrunden når brugeren starter det, der ser ud til at være en spilfil – Spillet kan endda se ud til at indlæses normalt, mens infostealeren kører ved siden af det..
- Indsamler browserlagrede legitimationsoplysninger fra Chrome, Firefox, Edge, Modig, og andre Chromium-baserede browsere – inklusive alle gemte brugernavne og adgangskoder.
- Udtrækker browserens autofyldningsdata, session cookies, og browserhistorik som kan bruges til at omgå godkendelse på websteder, hvor brugeren allerede var logget ind.
- Målrettet mod kryptovaluta-tegnebøger inklusive MetaMask-browserudvidelser og datafiler til desktop-wallet-applikationer, hvilket kan give angribere mulighed for at dræne penge.
- Samler Steam-sessionstokens der tillader angribere at kapre Steam-konti, adgang til spilbiblioteket, og potentielt stjæle genstande eller penge fra Steam-tegnebogen.
- Høster Discord-godkendelsestokens der giver fuld adgang til offerets Discord-konto uden at kræve en adgangskode.
- Kan optage skærmbilleder af skrivebordet i udførelsens øjeblik for at indsamle yderligere kontekst om offerets system og konti.
- Eksfiltrerer hurtigt alle indsamlede data – ofte indenfor 60 sekunders henrettelse – til angriberkontrolleret infrastruktur, typisk via Telegram bot API'er.
- Kan downloade yderligere malware komponenter efter den indledende datatyverifase er afsluttet, potentielt inklusive yderligere trojanere eller persistensmekanismer.
Sådan fjerner du Renpy Infostealer?
I betragtning af hastigheden af dataudvinding, Kontosikkerhedstrin er lige så vigtige som den tekniske fjernelsesprocessen:
- Afbryd forbindelsen til internettet med det samme hvis du har mistanke om, at infostjæleren stadig kører – Dette begrænser yderligere udfiltrering af data, der endnu ikke er sendt.
- Kør en fuld systemscanning med SpyHunter at identificere og sætte alle komponenter relateret til infostealeren i karantæne.
- Tjek Jobliste for mistænkelige Python-processer (python.exe, pythonw.exe) eller ukendte eksekverbare filer, der kører uden din viden, og afslutte dem.
- Slet mappen, der indeholder den skadelige spilfil, helt – Forsøg ikke at rengøre eller opbevare spillet, da hele pakken bør betragtes som kompromitteret.
- Tjek %AppData% og %Temp% mapper (Windows nøgle + R, skriv %AppData% eller %Temp%) for filer, der er blevet slettet af infostealeren, og fjern eventuelle mistænkelige elementer, der findes der..
- Skift alle browsergemte adgangskoder med det samme fra en anden, ren enhed – antage, at alle adgangskoder, der er gemt i enhver browser på den inficerede maskine, er blevet fanget og nu er i angriberens hænder.
- Log ud af alle aktive sessioner til Steam (Damp – Indstillinger – Konto – Fjern autorisation fra alle andre enheder), Discord (Brugerindstillinger – Enheder – Log ud af alle kendte enheder), og alle kryptovalutaplatforme via disse platforme’ sikkerhedsindstillinger.
- Aktiver to-faktor-godkendelse på alle vigtige konti med det samme, hvis de ikke allerede er aktive – selvom angribere har din adgangskode, 2FA blokerer adgang uden den anden faktor.
- Overfør kryptovalutapenge til en ny wallet genereret fra en frisk frøfrase på en ren, uinficeret enhed – hvis der var krypto-tegnebogsdata til stede på den inficerede maskine, betragte disse midler som risikable.
- Overvåg alle konti for uautoriseret adgang og rapporter mistænkelig aktivitet til hver platforms supportteam, da nogle platforme kan hjælpe med kontogendannelse eller ugyldiggørelse af sessioner.

Ventsislav Krastev
Ventsislav er cybersikkerhedsekspert hos SensorsTechForum siden 2015. Han har forsket, tildækning, hjælpe ofre med de nyeste malware-infektioner plus test og gennemgang af software og den nyeste teknologiudvikling. Have uddannet Marketing samt, Ventsislav har også lidenskab for at lære nye skift og innovationer inden for cybersikkerhed, der bliver spiludskiftere. Efter at have studeret Management Chain Management, Netværksadministration og computeradministration af systemapplikationer, han fandt sit rigtige kald inden for cybersecurity-branchen og er en stærk troende på uddannelse af enhver bruger til online sikkerhed og sikkerhed.
Følg mig:
Preparation before removing Renpy Infostealer 2026.
, Før den egentlige fjernelse proces, Vi anbefaler, at du gør følgende forberedelse trin.
- Sørg for at have disse instruktioner altid åben og foran dine øjne.
- Gør en sikkerhedskopi af alle dine filer, selv om de kunne blive beskadiget. Du bør sikkerhedskopiere dine data med en sky backup-løsning og forsikre dine filer mod enhver form for tab, selv fra de mest alvorlige trusler.
- Vær tålmodig, da det kan tage et stykke tid.
- Scan for malware
- Rette registre
- Fjern virusfiler
Trin 1: Scan for Renpy Infostealer 2026 med SpyHunter Anti-Malware værktøj
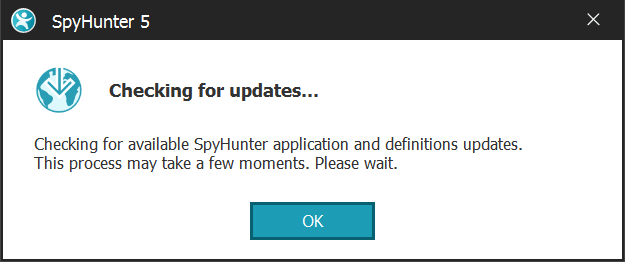
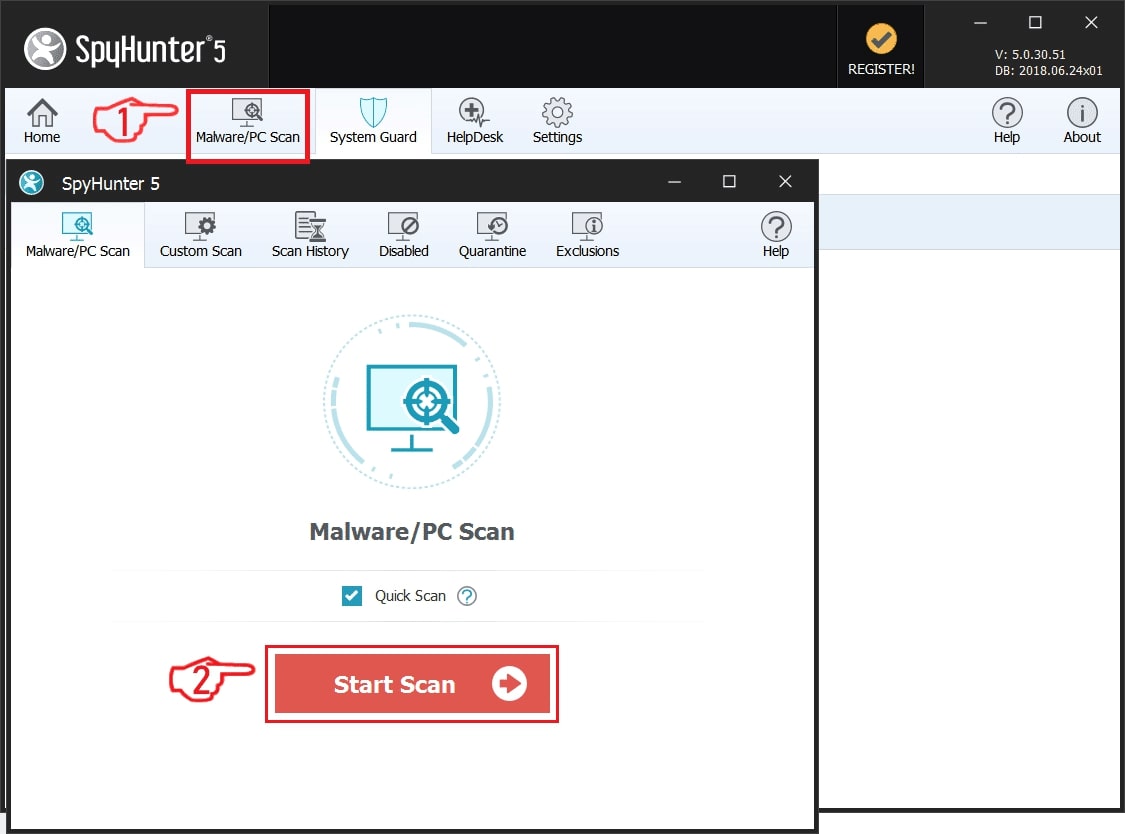
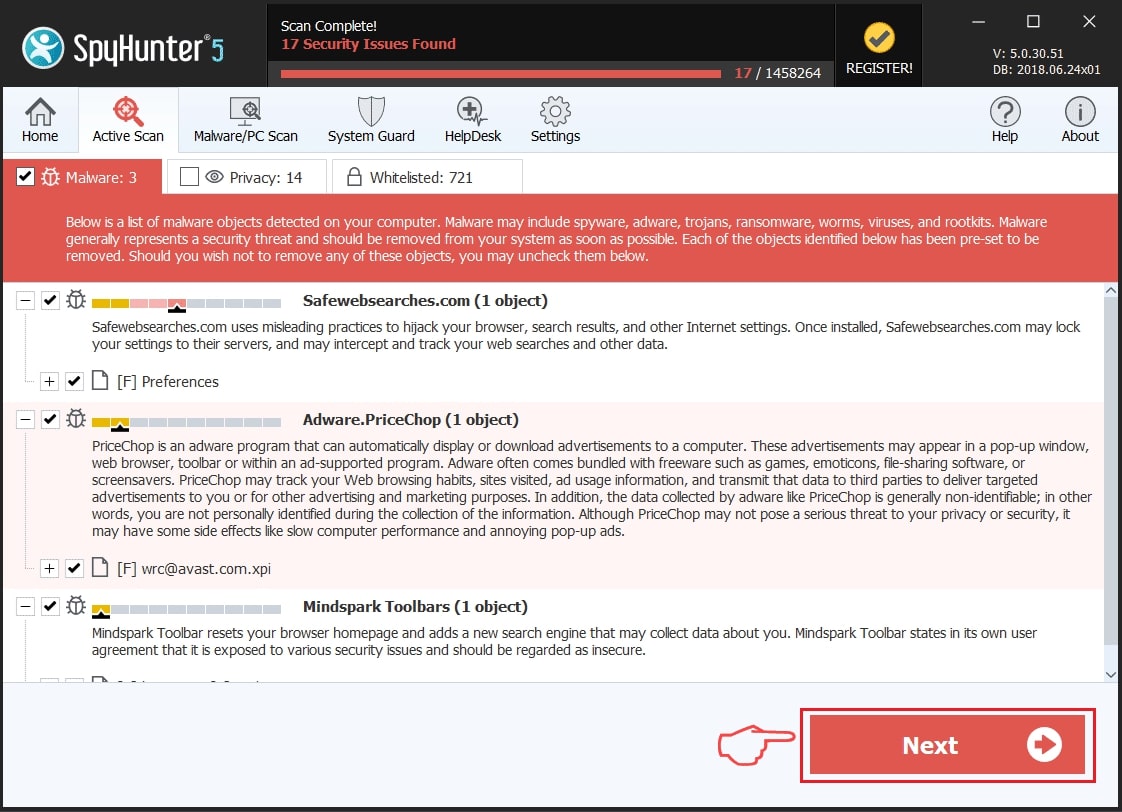
Trin 2: Rens eventuelle registre, created by Renpy Infostealer 2026 på din computer.
De normalt målrettede registre af Windows-maskiner er følgende:
- HKEY_LOCAL_MACHINE Software Microsoft Windows CurrentVersion Run
- HKEY_CURRENT_USER Software Microsoft Windows CurrentVersion Run
- HKEY_LOCAL_MACHINE Software Microsoft Windows CurrentVersion RunOnce
- HKEY_CURRENT_USER Software Microsoft Windows CurrentVersion RunOnce
Du kan få adgang til dem ved at åbne Windows Registry Editor og slette eventuelle værdier, created by Renpy Infostealer 2026 der. Dette kan ske ved at følge trinene nedenunder:
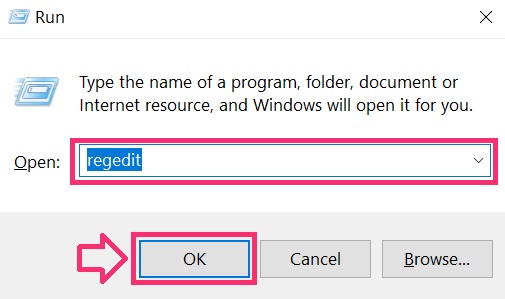
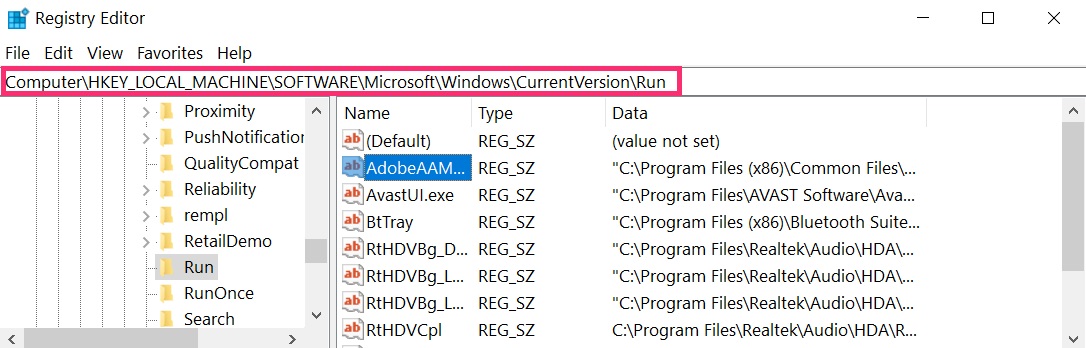
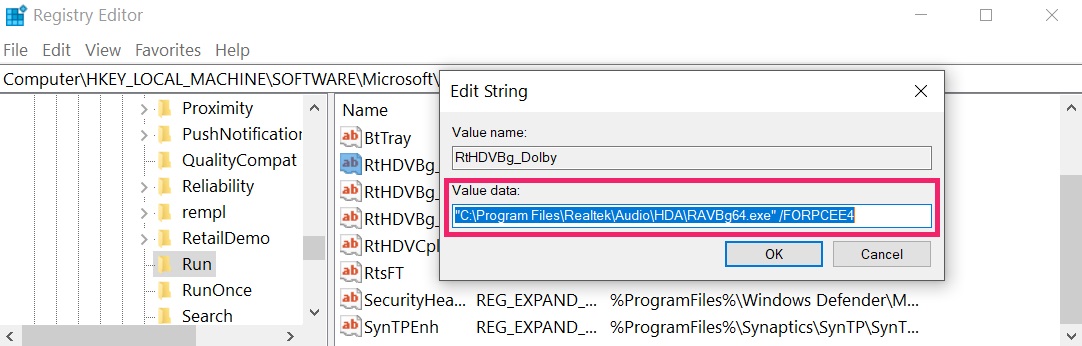 Tip: For at finde en virus-skabt værdi, du kan højreklikke på det og klikke "Modificere" at se, hvilken fil det er indstillet til at køre. Hvis dette er virus fil placering, fjerne værdien.
Trin 3: Find virus files created by Renpy Infostealer 2026 på din pc.
1.For Windows 8, 8.1 og 10.
For Nyere Windows-operativsystemer
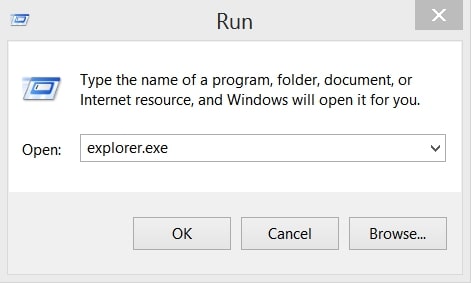
1: På dit tastatur tryk + R og skrive explorer.exe i Løbe tekstboks og derefter klikke på Ok knap.
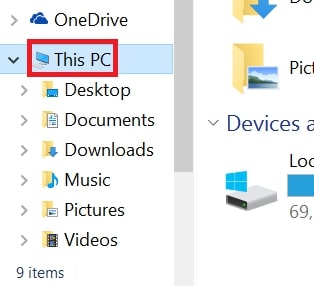
2: Klik på din pc fra hurtig adgang bar. Dette er normalt et ikon med en skærm og dets navn er enten "Min computer", "Min PC" eller "Denne PC" eller hvad du har navngivet det.
3: Naviger til søgefeltet øverst til højre på din pc's skærm og type "fileextension:" og hvorefter skrive filtypen. Hvis du er på udkig efter ondsindede eksekverbare, et eksempel kan være "fileextension:exe". Efter at gøre det, efterlade et mellemrum og skriv filnavnet du mener malware har skabt. Her er, hvordan det kan se ud, hvis der er fundet din fil:
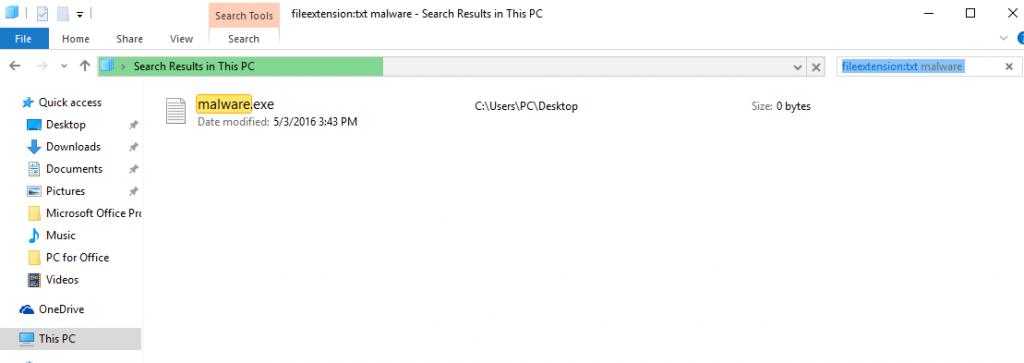
NB. We recommend to wait for the green loading bar in the navigation box to fill up in case the PC is looking for the file and hasn't found it yet.
2.I Windows XP, Vista, og 7.
For ældre Windows-operativsystemer
I ældre Windows OS bør den konventionelle tilgang være den effektive:
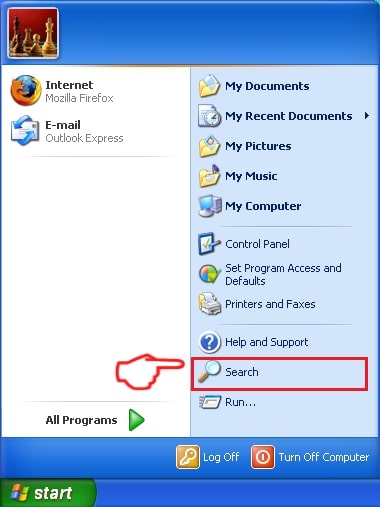
1: Klik på Start Menu ikon (normalt på din nederste venstre) og vælg derefter Søg præference.
2: Efter søgningen vises, vælge Flere avancerede indstillinger fra søgningen assistent boksen. En anden måde er ved at klikke på Alle filer og mapper.
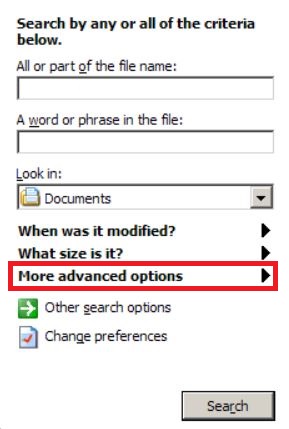
3: Efter denne type navnet på den fil, du søger, og klik på knappen Søg. Dette kan tage noget tid, hvorefter resultater vises. Hvis du har fundet den skadelig fil, du må kopiere eller åbne sin placering ved højreklikke på det.
Nu skulle du være i stand til at opdage en fil på Windows, så længe det er på din harddisk og ikke skjult via speciel software.
Renpy Infostealer 2026 FAQ
What Does Renpy Infostealer 2026 Trojan Do?
The Renpy Infostealer 2026 Trojan er et ondsindet computerprogram designet til at forstyrre, skade, eller få uautoriseret adgang til et computersystem. Det kan bruges til at stjæle følsomme data, få kontrol over et system, eller starte andre ondsindede aktiviteter.
Kan trojanske heste stjæle adgangskoder?
Ja, Trojans, like Renpy Infostealer 2026, kan stjæle adgangskoder. Disse ondsindede programmer are designed to gain access to a user's computer, spionere på ofrene og stjæle følsomme oplysninger såsom bankoplysninger og adgangskoder.
Can Renpy Infostealer 2026 Trojan Hide Itself?
Ja, det kan. En trojaner kan bruge forskellige teknikker til at maskere sig selv, inklusive rootkits, kryptering, og formørkelse, at gemme sig fra sikkerhedsscannere og undgå registrering.
Kan en trojaner fjernes ved fabriksnulstilling?
Ja, en trojansk hest kan fjernes ved at nulstille din enhed til fabriksindstillinger. Dette skyldes, at det vil gendanne enheden til sin oprindelige tilstand, eliminering af skadelig software, der måtte være blevet installeret. Husk på, at der er mere sofistikerede trojanske heste, der forlader bagdøre og geninficerer selv efter en fabriksnulstilling.
Can Renpy Infostealer 2026 Trojan Infect WiFi?
Ja, det er muligt for en trojaner at inficere WiFi-netværk. Når en bruger opretter forbindelse til det inficerede netværk, trojaneren kan spredes til andre tilsluttede enheder og kan få adgang til følsomme oplysninger på netværket.
Kan trojanske heste slettes?
Ja, Trojanske heste kan slettes. Dette gøres typisk ved at køre et kraftfuldt anti-virus eller anti-malware program, der er designet til at opdage og fjerne ondsindede filer. I nogle tilfælde, manuel sletning af trojaneren kan også være nødvendig.
Kan trojanske heste stjæle filer?
Ja, Trojanske heste kan stjæle filer, hvis de er installeret på en computer. Dette gøres ved at tillade malware forfatter eller bruger for at få adgang til computeren og derefter stjæle filerne, der er gemt på den.
Hvilken anti-malware kan fjerne trojanske heste?
Anti-malware programmer som f.eks SpyHunter er i stand til at scanne efter og fjerne trojanske heste fra din computer. Det er vigtigt at holde din anti-malware opdateret og regelmæssigt scanne dit system for skadelig software.
Kan trojanske heste inficere USB?
Ja, Trojanske heste kan inficere USB enheder. USB-trojanske heste spredes typisk gennem ondsindede filer downloadet fra internettet eller delt via e-mail, allowing the hacker to gain access to a user's confidential data.
About the Renpy Infostealer 2026 Forskning
Indholdet udgiver vi på SensorsTechForum.com, this Renpy Infostealer 2026 guide til fjernelse medfølger, er resultatet af omfattende forskning, hårdt arbejde og vores teams hengivenhed til at hjælpe dig med at fjerne det specifikke trojanske problem.
How did we conduct the research on Renpy Infostealer 2026?
Bemærk venligst, at vores forskning er baseret på en uafhængig undersøgelse. Vi er i kontakt med uafhængige sikkerhedsforskere, takket være, at vi modtager daglige opdateringer om de seneste malware-definitioner, herunder de forskellige typer trojanske heste (bagdør, Downloader, infostealer, løsesum, etc.)
Endvidere, the research behind the Renpy Infostealer 2026 truslen bakkes op med VirusTotal.
For bedre at forstå truslen fra trojanske heste, Se venligst følgende artikler, som giver kyndige detaljer.