

Gli autori di malware si sono rivolti sempre più spesso alle comunità di giocatori come canali di distribuzione, e le comunità di visual novel Ren'Py sono un obiettivo documentato e attivo in 2026. Il Renpy Infostealer si diffonde mascherato da mod per videogiochi., Contenuti di visual novel per adulti, patch non ufficiali, o file del motore di gioco condivisi all'interno di comunità legate a Ren'Py – e una volta eseguito, Estrae silenziosamente dati preziosi dal sistema infetto prima che la vittima si accorga di qualcosa di anomalo.. L'attacco è veloce, In genere, l'esfiltrazione dei dati viene completata entro pochi minuti dall'esecuzione..
Il Renpy Infostealer è un trojan-tipo di malware classificato come ladro di informazioni (Infostealer). Si presenta come un gioco Ren'Py legittimo., mod, o file correlato per indurre gli utenti ad eseguirlo, quindi opera in background per raccogliere le credenziali, password memorizzate nel browser, dati del portafoglio di criptovaluta, e token di sessione della piattaforma. I programmi di furto di informazioni di questo tipo in genere esfiltrano i dati raccolti verso canali Telegram o server web controllati dall'attaccante entro pochi minuti dalla prima esecuzione., Ciò significa che il danno potrebbe essere già stato fatto prima che qualsiasi strumento di sicurezza abbia la possibilità di segnalare l'attività..
| Nome | Renpy Infostealer 2026 |
| tipo di minaccia | Infostealer Trojan / Malware per il furto di dati |
| Sintomi | File eseguibile o script Python sospetto nella cartella di un gioco scaricato; attività di rete inaspettata dopo l'avvio di un file di gioco; avvisi antivirus; È possibile che siano state utilizzate le credenziali memorizzate nel browser.; potenziale accesso non autorizzato a Steam, Discordia, o account di criptovalute dopo aver eseguito un file Ren'Py |
| Tempo di rimozione | In giro 15 Minuti |
| Strumento di rimozione | Verifica se il tuo sistema è stato interessato da malware
* Free Remover ti consente, soggetto a un periodo di attesa di 48 ore, una riparazione e rimozione per i risultati trovati. Contratto di licenza per l'utente finale di SpyHunter, politica sulla riservatezza, e maggiori dettagli su Free Remover. |
Come ho ottenuto l'Infostealer di Renpy??
Il Renpy Infostealer prende di mira gli utenti attraverso metodi di distribuzione specifici dell'ecosistema di gioco Ren'Py.:
- Mod o patch di gioco false condiviso sui server Discord di Ren'Py, Comunità di Reddit, forum di gioco, o siti di fan – I file sembrano essere aggiunte di contenuti legittime, ma contengono il payload infostealer.
- Contenuti di visual novel per adulti pubblicizzato come “patch senza censura,” uscite esclusive, o download in anteprima da fonti non ufficiali che attraggono gli utenti con contenuti non disponibili tramite i canali ufficiali.
- Versioni pirata di giochi Ren'Py legittimi disponibile su siti pirata e piattaforme torrent, dove il gioco originale è stato modificato per includere l'infostealer.
- Messaggi diretti provenienti da account della community compromessi – gli aggressori prendono il controllo di membri fidati della comunità’ account e usarli per distribuire link di download ai propri contatti.
- Siti di download di terze parti ospitare versioni infette da trojan di titoli Ren'Py popolari con nomi identici o simili a quelli delle versioni legittime.
- Falso “aggiornamento del motore di gioco” file distribuito nelle comunità di gioco, affermano di essere aggiornamenti necessari per il motore Ren'Py stesso.
Cosa fa Renpy Infostealer??
Il Renpy Infostealer è progettato per la rapida, raccolta dati completa ed esfiltrazione immediata:
- Esegue silenziosamente in background quando l'utente avvia quello che sembra essere un file di gioco – Il gioco potrebbe anche sembrare caricarsi normalmente mentre l'infostealer è in esecuzione contemporaneamente..
- Raccoglie le credenziali memorizzate nel browser da Chrome, Firefox, Bordo, Coraggioso, e altri browser basati su Chromium – inclusi tutti i nomi utente e le password salvati.
- Estrae i dati di compilazione automatica del browser, cookies di sessione, e cronologia di navigazione che può essere utilizzato per aggirare l'autenticazione sui siti in cui l'utente era già connesso.
- Prende di mira i portafogli di criptovalute inclusi le estensioni del browser MetaMask e i file di dati dell'applicazione desktop del portafoglio, il che potrebbe consentire agli aggressori di sottrarre fondi.
- Raccoglie i token di sessione di Steam che consentono agli aggressori di dirottare gli account Steam, accedi alla libreria dei giochi, e potenzialmente rubare oggetti o fondi dal portafoglio Steam.
- I token di autenticazione Discord di Harvest che garantiscono l'accesso completo all'account Discord della vittima senza richiedere una password.
- Potrebbe acquisire schermate del desktop al momento dell'esecuzione per raccogliere ulteriori informazioni sul sistema e sugli account della vittima.
- Esfiltra rapidamente tutti i dati raccolti – spesso all'interno 60 secondi di esecuzione – all'infrastruttura controllata dall'attaccante, in genere tramite API dei bot di Telegram.
- Potrebbe scaricare ulteriore malware componenti dopo il completamento della fase iniziale di furto dei dati, potenzialmente includendo ulteriori trojan o meccanismi di persistenza.
Come rimuovere Renpy Infostealer?
Data la velocità di esfiltrazione dei dati, Le misure di sicurezza dell'account sono importanti quanto la procedura di rimozione tecnica.:
- Disconnettiti immediatamente da internet se sospetti che l'infostealer sia ancora in esecuzione – ciò limita l'ulteriore esfiltrazione di dati non ancora inviati.
- Esegui una scansione completa del sistema con SpyHunter per identificare e mettere in quarantena tutti i componenti relativi all'infostealer.
- Controlla Gestione attività per processi Python sospetti (python.exe, pythonw.exe) o eseguibili sconosciuti in esecuzione a tua insaputa, e porre fine a loro.
- Elimina completamente la cartella contenente il file di gioco dannoso. – non tentare di pulire o mantenere il gioco, poiché l'intero pacchetto dovrebbe essere considerato compromesso.
- Controlla %AppData% e %Temp% directory (Tasto Windows + R, digita %AppData% o %Temp%) per i file rilasciati dall'infostealer e rimuovere eventuali elementi sospetti trovati al loro interno.
- Cambia immediatamente tutte le password salvate nel browser. da un altro, dispositivo pulito – Si presume che ogni password salvata in qualsiasi browser sul computer infetto sia stata intercettata e sia ora nelle mani dell'attaccante..
- Disconnettiti da tutte le sessioni attive Per il vapore (Vapore – Impostazioni – Account – Disautorizza tutti gli altri dispositivi), Discordia (Impostazioni utente – dispositivi – Disconnetti tutti i dispositivi conosciuti.), e qualsiasi piattaforma di criptovaluta attraverso tali piattaforme’ impostazioni di sicurezza.
- Abilita l'autenticazione a due fattori su ogni conto importante immediatamente, se non è già attivo – anche se gli aggressori hanno la tua password, 2L'autenticazione a due fattori blocca l'accesso senza il secondo fattore.
- Trasferisci fondi in criptovaluta a un nuovo portafoglio generato da una nuova frase seme su un pulito, dispositivo non infetto – se i dati del portafoglio di criptovalute erano presenti sulla macchina infetta, considerare quei fondi a rischio.
- Monitorare tutti gli account per rilevare accessi non autorizzati. e segnalare le attività sospette al team di supporto di ciascuna piattaforma., poiché alcune piattaforme possono fornire assistenza per il recupero dell'account o l'invalidazione della sessione.

Ventsislav Krastev
Da allora Ventsislav è un esperto di sicurezza informatica di SensorsTechForum 2015. Ha fatto ricerche, copertura, aiutare le vittime con le ultime infezioni da malware oltre a testare e rivedere il software e gli ultimi sviluppi tecnologici. Avendo Marketing laureato pure, Ventsislav ha anche la passione per l'apprendimento di nuovi turni e innovazioni nella sicurezza informatica che diventano un punto di svolta. Dopo aver studiato la gestione della catena del valore, Amministrazione di rete e amministrazione di computer delle applicazioni di sistema, ha trovato la sua vera vocazione nel settore della cibersicurezza ed è un convinto sostenitore dell'educazione di ogni utente verso la sicurezza online.
Seguimi:
Preparation before removing Renpy Infostealer 2026.
Prima di avviare il processo di rimozione effettiva, si consiglia di effettuare le seguenti operazioni di preparazione.
- Assicurarsi di avere le istruzioni sempre aperta e di fronte ai vostri occhi.
- Fare un backup di tutti i file, anche se potrebbero essere danneggiati. È necessario eseguire il backup dei dati con una soluzione di backup su cloud e assicurare i vostri file contro qualsiasi tipo di perdita, anche dalle più gravi minacce.
- Siate pazienti in quanto ciò potrebbe richiedere un po '.
- Cerca malware
- Correggi i registri
- Rimuovere i file dei virus
Passo 1: Scan for Renpy Infostealer 2026 con lo strumento SpyHunter Anti-Malware
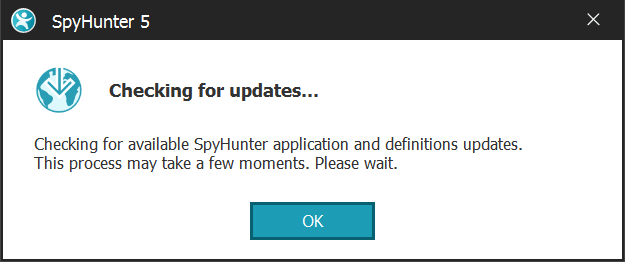
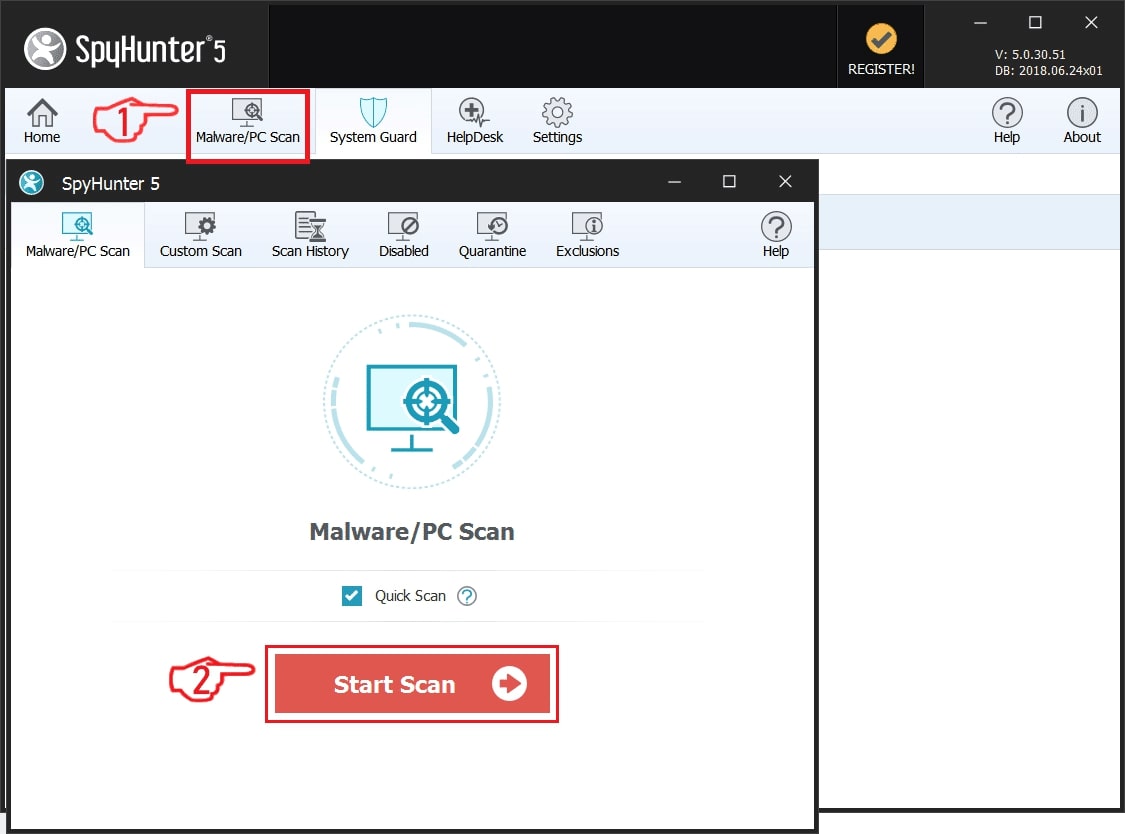
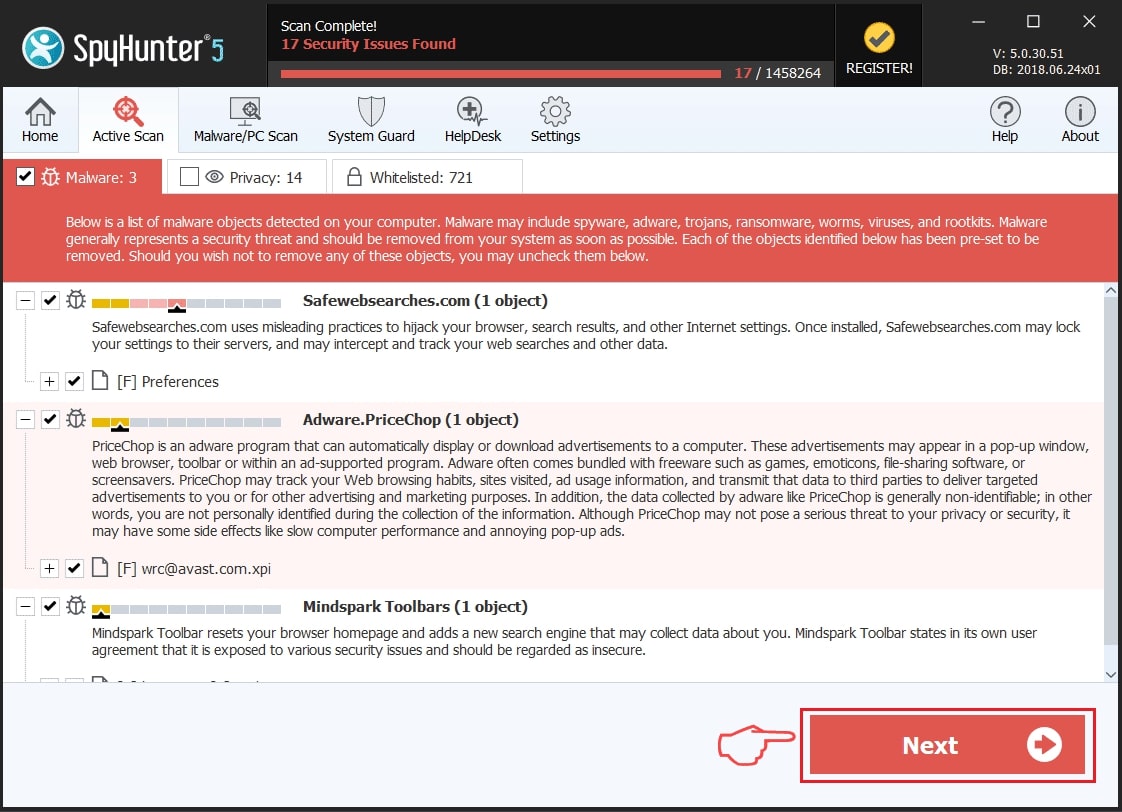
Passo 2: Pulire eventuali registri, created by Renpy Infostealer 2026 sul vostro computer.
I registri di solito mirati di macchine Windows sono i seguenti:
- HKEY_LOCAL_MACHINE Software Microsoft Windows CurrentVersion Run
- HKEY_CURRENT_USER Software Microsoft Windows CurrentVersion Run
- HKEY_LOCAL_MACHINE Software Microsoft Windows CurrentVersion RunOnce
- HKEY_CURRENT_USER Software Microsoft Windows CurrentVersion RunOnce
È possibile accedere aprendo l'editor del registro di Windows e l'eliminazione di tutti i valori, created by Renpy Infostealer 2026 Là. Questo può accadere seguendo la procedura sotto:
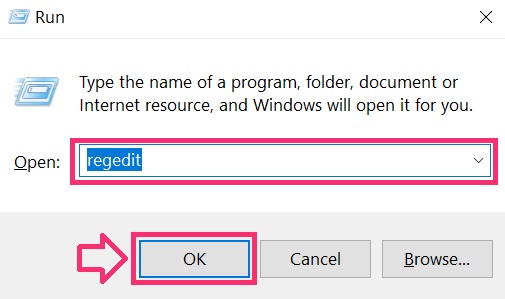
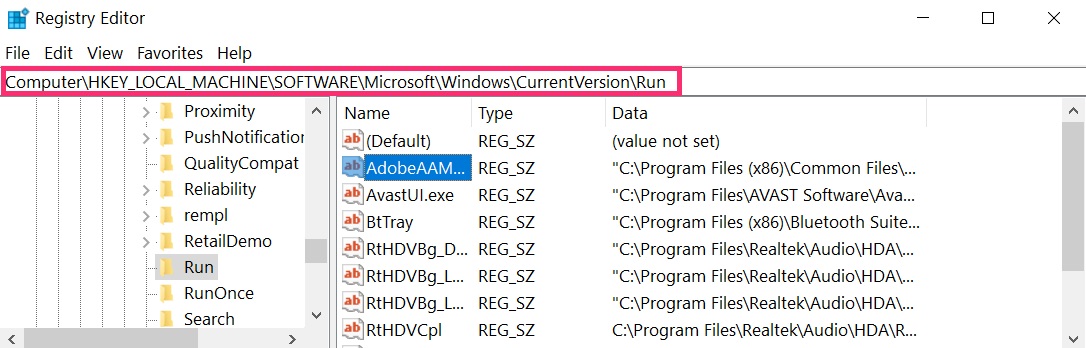
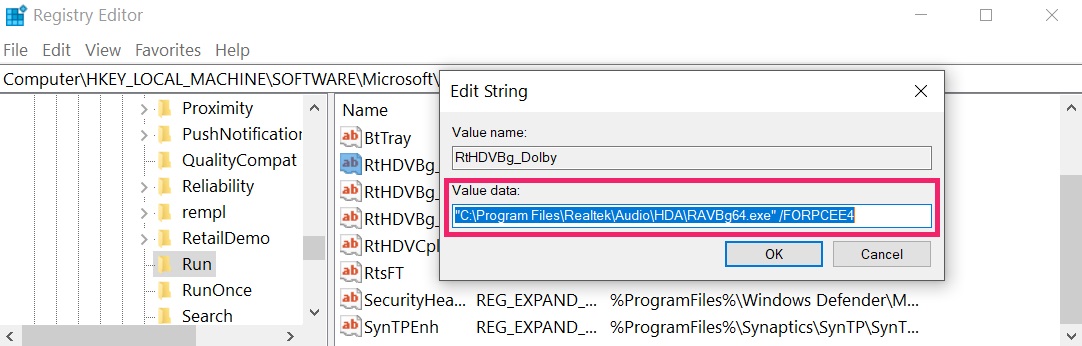 Mancia: Per trovare un valore virus creato, è possibile fare clic destro su di esso e fare clic su "Modificare" per vedere quale file è impostato per funzionare. Se questa è la posizione file del virus, rimuovere il valore.
Passo 3: Find virus files created by Renpy Infostealer 2026 sul vostro PC.
1.Per Windows 8, 8.1 e 10.
Per i sistemi operativi Windows più recenti
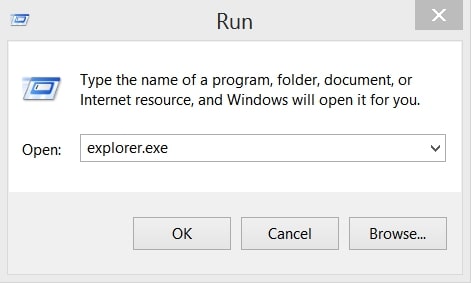
1: Sulla vostra stampa della tastiera + R e scrivi explorer.exe nel Correre casella di testo e quindi fare clic sul Ok pulsante.
2: Clicca su PC dalla barra di accesso rapido. Questo è di solito una icona con un monitor e il suo nome è o "Il mio computer", "Il mio PC" o "Questo PC" o quello che hanno chiamato.
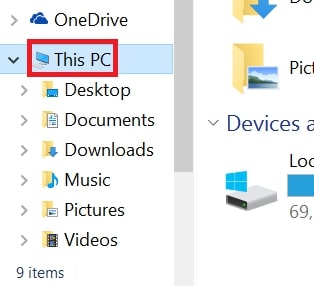
3: Passa alla casella di ricerca in alto a destra sullo schermo del tuo PC e digita "FileExtension:" e dopo di che digitare l'estensione del file. Se siete alla ricerca di eseguibili dannosi, Un esempio può essere "FileExtension:exe". Dopo aver fatto che, lasciare uno spazio e digitare il nome del file si ritiene che il malware si è creato. Ecco come si può essere visualizzato se è stato trovato il file:
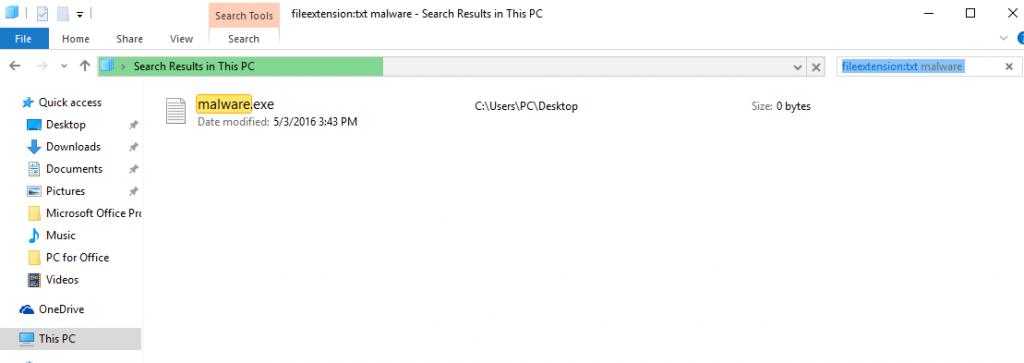
NB. Consigliamo di attendere che la barra verde di caricamento nel box di navigazione si riempia nel caso il PC stia cercando il file e non lo abbia ancora trovato.
2.Per Windows XP, Vista, e 7.
Per i sistemi operativi Windows meno recenti
Nei vecchi sistemi operativi Windows l'approccio convenzionale dovrebbe essere quello efficace:
1: Clicca sul Menu iniziale icona (di solito sulla vostra in basso a sinistra) e quindi scegliere il Ricerca preferenza.
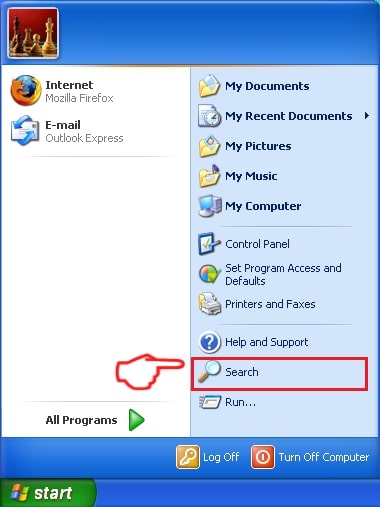
2: Una volta visualizzata la finestra di ricerca, scegliere Altre opzioni avanzate da l'assistente di ricerca. Un altro modo è cliccando su Tutti i file e le cartelle.
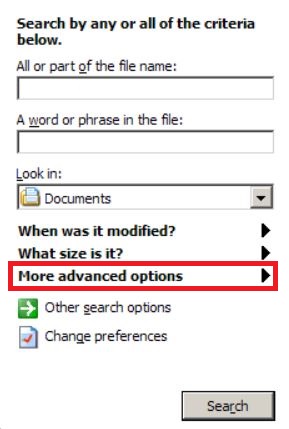
3: Dopo di che tipo il nome del file che si sta cercando e fare clic sul pulsante di ricerca. Questo potrebbe richiedere un certo tempo dopo il quale verranno visualizzati i risultati. Se avete trovato il file dannoso, è possibile copiare o aprire la sua posizione da pulsante destro del mouse su di essa.
Ora si dovrebbe essere in grado di scoprire qualsiasi file in Windows, purché sia sul disco rigido e non è nascosto via software speciale.
Renpy Infostealer 2026 FAQ
What Does Renpy Infostealer 2026 Trojan Do?
The Renpy Infostealer 2026 Trojan è un programma informatico dannoso progettato per disturbare, danno, o ottenere un accesso non autorizzato ad un sistema informatico. Può essere utilizzato per rubare dati sensibili, ottenere il controllo di un sistema, o avviare altre attività dannose.
I trojan possono rubare le password?
Sì, Trojan, like Renpy Infostealer 2026, può rubare le password. Questi programmi dannosi sono progettati per ottenere l'accesso al computer di un utente, spiare le vittime e rubare informazioni sensibili come dati bancari e password.
Can Renpy Infostealer 2026 Trojan Hide Itself?
Sì, può. Un Trojan può utilizzare varie tecniche per mascherarsi, compresi i rootkit, crittografia, e offuscazione, per nascondersi dagli scanner di sicurezza ed eludere il rilevamento.
È possibile rimuovere un Trojan tramite il ripristino delle impostazioni di fabbrica?
Sì, un Trojan può essere rimosso ripristinando le impostazioni di fabbrica del dispositivo. Questo perché ripristinerà il dispositivo al suo stato originale, eliminando qualsiasi software dannoso che potrebbe essere stato installato. Tieni presente che esistono trojan più sofisticati che lasciano backdoor e infettano nuovamente anche dopo un ripristino delle impostazioni di fabbrica.
Can Renpy Infostealer 2026 Trojan Infect WiFi?
Sì, è possibile che un trojan infetti le reti WiFi. Quando un utente si connette alla rete infetta, il Trojan può diffondersi ad altri dispositivi connessi e può accedere a informazioni sensibili sulla rete.
I trojan possono essere eliminati?
Sì, I trojan possono essere eliminati. Ciò viene in genere eseguito eseguendo un potente programma antivirus o antimalware progettato per rilevare e rimuovere file dannosi. In alcuni casi, potrebbe anche essere necessaria la cancellazione manuale del Trojan.
I trojan possono rubare i file?
Sì, I trojan possono rubare file se sono installati su un computer. Questo viene fatto consentendo al autore di malware o utente per ottenere l'accesso al computer e quindi rubare i file memorizzati su di esso.
Quale anti-malware può rimuovere i trojan?
Programmi anti-malware come SpyHunter sono in grado di scansionare e rimuovere i trojan dal tuo computer. È importante mantenere aggiornato il tuo anti-malware e scansionare regolarmente il tuo sistema alla ricerca di software dannoso.
I trojan possono infettare USB?
Sì, I trojan possono infettare USB dispositivi. Trojan USB in genere si diffondono tramite file dannosi scaricati da Internet o condivisi tramite e-mail, consentendo all'hacker di accedere ai dati riservati di un utente.
About the Renpy Infostealer 2026 Ricerca
I contenuti che pubblichiamo su SensorsTechForum.com, this Renpy Infostealer 2026 guida alla rimozione inclusa, è il risultato di ricerche approfondite, il duro lavoro e la dedizione del nostro team per aiutarti a rimuovere il problema specifico del trojan.
How did we conduct the research on Renpy Infostealer 2026?
Si prega di notare che la nostra ricerca si basa su un'indagine indipendente. Siamo in contatto con ricercatori di sicurezza indipendenti, grazie al quale riceviamo aggiornamenti quotidiani sulle ultime definizioni di malware, compresi i vari tipi di trojan (porta sul retro, downloader, Infostealer, riscatto, eccetera)
Inoltre, the research behind the Renpy Infostealer 2026 la minaccia è supportata da VirusTotal.
Per comprendere meglio la minaccia rappresentata dai trojan, si prega di fare riferimento ai seguenti articoli che forniscono dettagli informati.