

Los creadores de malware han recurrido cada vez más a las comunidades de jugadores como canales de distribución., y las comunidades de novelas visuales de Ren'Py son un objetivo documentado y activo en 2026. El estafador Renpy Infostealer se propaga disfrazado de modificaciones de juegos., contenido de novela visual para adultos, parches no oficiales, o archivos del motor del juego compartidos dentro de las comunidades relacionadas con Ren'Py. – y una vez ejecutado, Extrae silenciosamente datos valiosos del sistema infectado antes de que la víctima tenga alguna indicación de que algo anda mal.. El ataque es rápido, Por lo general, la exfiltración de datos se completa en cuestión de minutos..
El Renpy Infostealer es un troyano-malware clasificado como ladrón de información (Infostealer). Se hace pasar por un juego legítimo de Ren'Py., mod, o un archivo relacionado para engañar a los usuarios y que lo ejecuten., Luego opera en segundo plano para recopilar credenciales., contraseñas almacenadas en el navegador, datos de la billetera de criptomonedas, y tokens de sesión de la plataforma. Los ciberdelincuentes de este tipo suelen exfiltrar los datos recopilados a canales de Telegram o servidores web controlados por el atacante en cuestión de minutos tras la primera ejecución., lo que significa que el daño puede producirse antes de que cualquier herramienta de seguridad tenga la oportunidad de detectar la actividad..
| Nombre | Robo de información de Renpy 2026 |
| El tipo de amenaza | Infostealer de Troya / Malware de robo de datos |
| Los síntomas | Archivo ejecutable o script de Python sospechoso en la carpeta del juego descargado.; Actividad de red inesperada después de iniciar un archivo de juego.; alertas antivirus; Es posible que se haya accedido a las credenciales almacenadas en el navegador.; Posible acceso no autorizado a Steam, Discordia, o cuentas de criptomonedas después de ejecutar un archivo Ren'Py |
| Tiempo de eliminación | Alrededor 15 Minutos |
| Herramienta de eliminación | Ver si su sistema ha sido afectado por malware
* Free Remover te permite, sujeto a un período de espera de 48 horas, una remediación y eliminación de resultados encontrados. Contrato de licencia de usuario final de SpyHunter, política de privacidad, y Más detalles sobre Free Remover. |
¿Cómo conseguí el Infostealer de Renpy??
El estafador Renpy Infostealer ataca a los usuarios mediante métodos de distribución específicos del ecosistema de juegos Ren'Py.:
- Mods o parches falsos para juegos compartido en los servidores de Discord de Ren'Py, Comunidades de Reddit, foros de juegos, o sitios de fans – Los archivos parecen ser adiciones de contenido legítimas, pero contienen la carga útil del ladrón de información..
- Contenido de novela visual para adultos anunciado como “parches sin censura,” lanzamientos exclusivos, o descargas de acceso anticipado desde fuentes no oficiales que atraen a los usuarios con contenido no disponible a través de canales oficiales..
- Versiones maliciosas de juegos legítimos de Ren'Py. Disponible en sitios de piratería y plataformas de torrents., donde el juego original ha sido modificado para incluir el Infostealer..
- Mensajes directos de cuentas de la comunidad comprometidas – Los atacantes se apoderan de miembros de confianza de la comunidad.’ cuentas y utilizarlas para distribuir enlaces de descarga a sus contactos.
- Sitios de descarga de terceros Alojar versiones troyanizadas de títulos populares de Ren'Py bajo nombres idénticos o similares a los de lanzamientos legítimos..
- Falso “Actualización del motor del juego” archivos distribuido en comunidades de juegos, afirmando que se trata de actualizaciones necesarias para el propio motor Ren'Py..
¿Qué hace el Infostealer de Renpy??
El Infostealer de Renpy está diseñado para un funcionamiento rápido., Recopilación exhaustiva de datos y exfiltración inmediata:
- Se ejecuta silenciosamente en segundo plano. cuando el usuario ejecuta lo que parece ser un archivo de juego – El juego incluso puede parecer que se carga con normalidad mientras el programa espía se ejecuta en paralelo..
- Recopila las credenciales almacenadas en el navegador. desde Chrome, Firefox, Borde, Valiente, y otros navegadores basados en Chromium – incluyendo todos los nombres de usuario y contraseñas guardados.
- Extrae los datos de autocompletado del navegador, cookies de sesión, e historial de navegación que se puede utilizar para eludir la autenticación en sitios donde el usuario ya ha iniciado sesión..
- Monederos de criptomonedas de destino incluyendo las extensiones de navegador MetaMask y los archivos de datos de la aplicación de billetera de escritorio., lo que puede permitir a los atacantes vaciar los fondos..
- Recopila tokens de sesión de Steam. que permiten a los atacantes secuestrar cuentas de Steam, Acceder a la biblioteca de juegos, y potencialmente robar artículos o fondos de la Cartera de Steam.
- Recopila tokens de autenticación de Discord que otorgan acceso completo a la cuenta de Discord de la víctima sin requerir contraseña..
- Puede capturar capturas de pantalla del escritorio en el momento de la ejecución para recopilar contexto adicional sobre el sistema y las cuentas de la víctima..
- Exfiltra rápidamente todos los datos recopilados. – a menudo dentro 60 segundos de ejecución – a la infraestructura controlada por el atacante, normalmente a través de las API de bots de Telegram.
- Puede descargar malware adicional. componentes una vez finalizada la fase inicial de robo de datos, potencialmente incluyendo troyanos adicionales o mecanismos de persistencia..
Cómo eliminar el Infostealer de Renpy?
Dada la velocidad de exfiltración de datos, Las medidas de seguridad de la cuenta son tan importantes como el proceso de eliminación técnica.:
- Desconéctate de internet inmediatamente. Si sospecha que el programa espía sigue en funcionamiento – Esto limita la posterior exfiltración de cualquier dato que aún no se haya enviado..
- Ejecutar un escaneo completo del sistema con SpyHunter identificar y poner en cuarentena todos los componentes relacionados con el ladrón de información..
- Comprueba el administrador de tareas. para procesos Python sospechosos (python.exe, pythonw.exe) o ejecutables desconocidos que se ejecutan sin su conocimiento, y acabar con ellos.
- Elimine por completo la carpeta que contiene el archivo del juego malicioso. – No intente limpiar ni conservar el juego., ya que todo el paquete debe considerarse comprometido.
- Comprueba %AppData% y %Temp% directorios (clave de Windows + R, Escriba %AppData% o %Temp%) para archivos dejados por el ladrón de información y eliminar cualquier elemento sospechoso que se encuentre allí.
- Cambia inmediatamente todas las contraseñas almacenadas en el navegador. de un diferente, dispositivo limpio – Supongamos que todas las contraseñas guardadas en cualquier navegador de la máquina infectada han sido capturadas y ahora están en manos del atacante..
- Cerrar sesión en todas las sesiones activas para Steam (Vapor – Ajustes – Cuenta – Desautorizar todos los demás dispositivos), Discordia (Ajustes de usuario – dispositivos – Cerrar sesión en todos los dispositivos conocidos), y cualquier plataforma de criptomonedas a través de esas plataformas’ configuraciones de seguridad.
- Habilitar la autenticación de dos factores en todas las cuentas importantes inmediatamente si aún no están activas – incluso si los atacantes tienen tu contraseña, 2FA bloquea el acceso sin el segundo factor..
- Transfiere fondos de criptomonedas a una nueva billetera. generado a partir de una nueva frase semilla en un limpio, dispositivo no infectado – si había datos de la billetera de criptomonedas en la máquina infectada., considere esos fondos en riesgo.
- Supervise todas las cuentas para detectar accesos no autorizados. y reportar cualquier actividad sospechosa al equipo de soporte de cada plataforma., ya que algunas plataformas pueden ayudar con la recuperación de la cuenta o la invalidación de la sesión..

Ventsislav Krastev
Ventsislav es un experto en ciberseguridad en SensorsTechForum desde 2015. El ha estado investigando, cubierta, ayudando a las víctimas con las últimas infecciones de malware, además de probar y revisar software y los últimos desarrollos tecnológicos. Tener la comercialización graduado, así, Ventsislav también tiene pasión por aprender nuevos cambios e innovaciones en ciberseguridad que se conviertan en un cambio de juego.. Después de estudiar Value Chain Management, Administración de redes y administración de computadoras de aplicaciones del sistema, encontró su verdadero llamado dentro de la industria de la ciberseguridad y cree firmemente en la educación de cada usuario hacia la seguridad en línea.
Sígueme:
Preparation before removing Renpy Infostealer 2026.
Antes de iniciar el proceso de eliminación real, se recomienda que usted hace los siguientes pasos de preparación.
- Asegúrate de que tienes estas instrucciones siempre abierto y delante de sus ojos.
- Hacer una copia de seguridad de todos sus archivos, aunque pudieran ser dañados. Debe hacer una copia de seguridad de sus datos con una solución de copia de nube y asegurar sus archivos contra cualquier tipo de pérdida, incluso de las amenazas más graves.
- Ser paciente ya que esto podría tomar un tiempo.
- Escanear en busca de malware
- Arreglar registros
- Eliminar archivos de virus
Paso 1: Scan for Renpy Infostealer 2026 con la herramienta de SpyHunter Anti-Malware
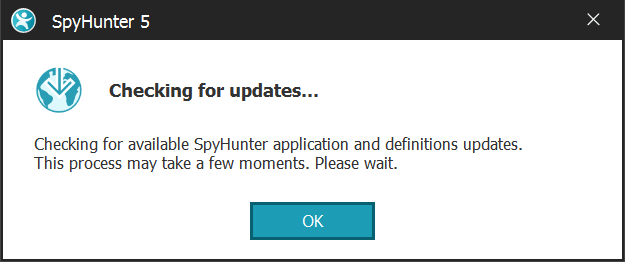
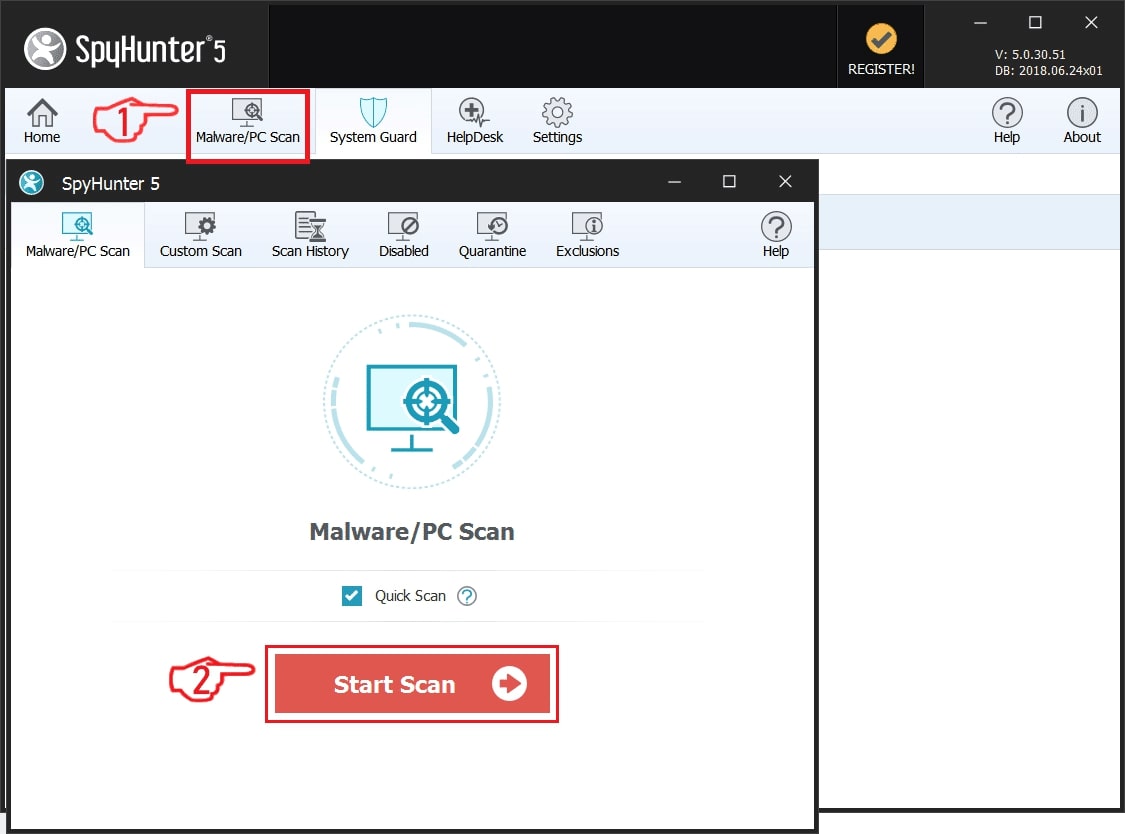
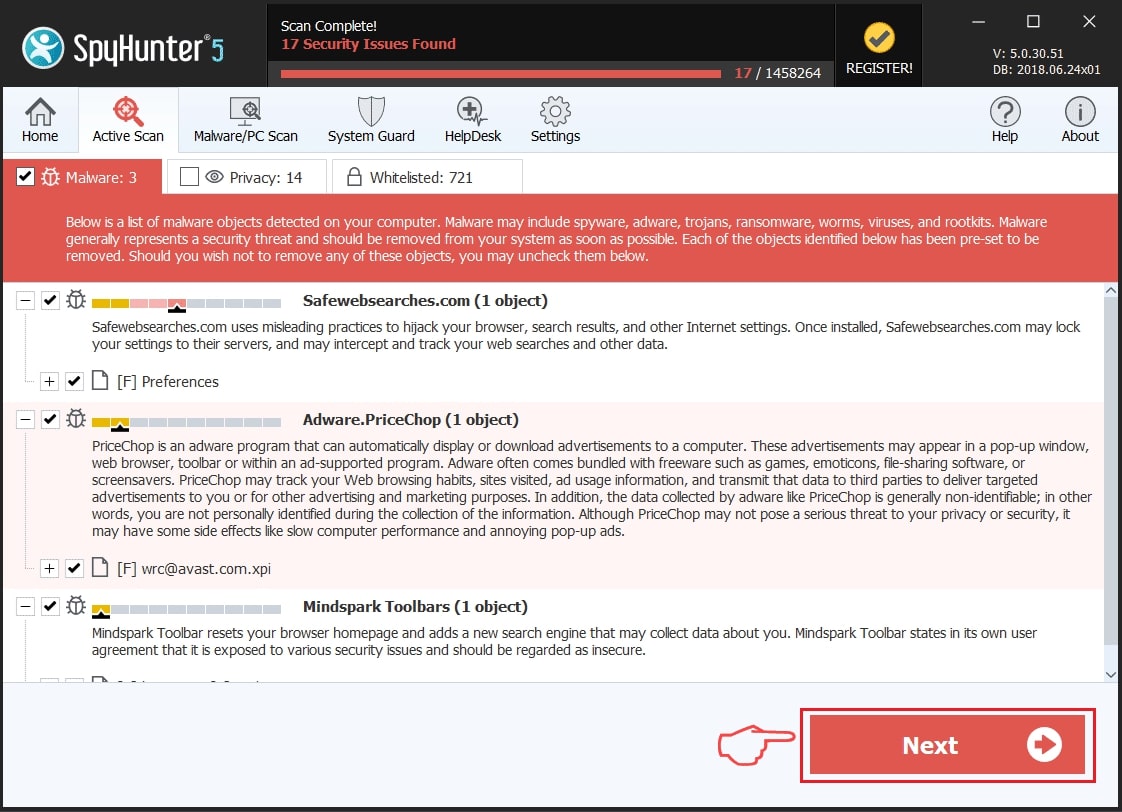
Paso 2: Limpiar los registros, created by Renpy Infostealer 2026 en su ordenador.
Los registros normalmente dirigidos de máquinas Windows son los siguientes:
- HKEY_LOCAL_MACHINE Software Microsoft Windows CurrentVersion Run
- HKEY_CURRENT_USER Software Microsoft Windows CurrentVersion Run
- HKEY_LOCAL_MACHINE Software Microsoft Windows CurrentVersion RunOnce
- HKEY_CURRENT_USER Software Microsoft Windows CurrentVersion RunOnce
Puede acceder a ellos abriendo el editor del registro de Windows y eliminar cualquier valor, created by Renpy Infostealer 2026 ahí. Esto puede ocurrir siguiendo los pasos debajo:
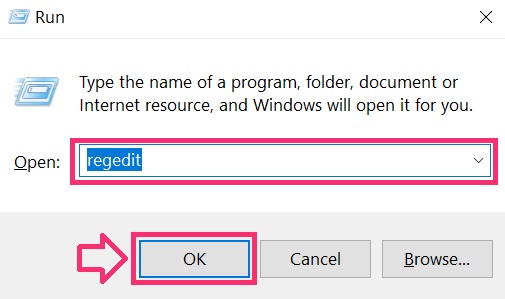
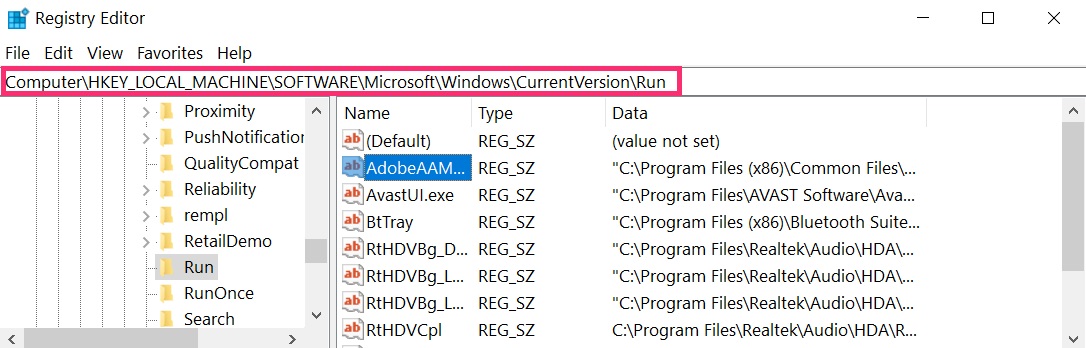
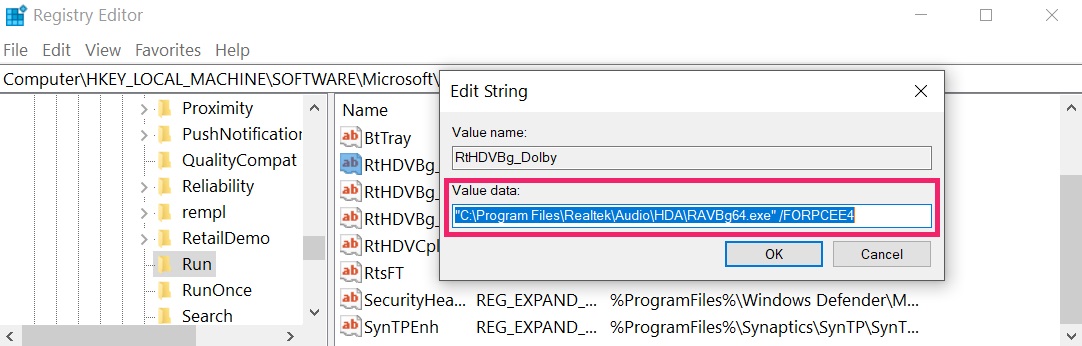 Propina: Para encontrar un valor creado por virus, usted puede hacer clic derecho sobre él y haga clic "Modificar" para ver qué archivo que está configurado para ejecutarse. Si esta es la ubicación del archivo de virus, quitar el valor.
Paso 3: Find virus files created by Renpy Infostealer 2026 en su PC.
1.Para Windows 8, 8.1 y 10.
Para más nuevos sistemas operativos Windows
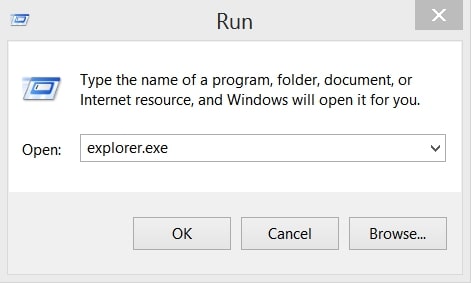
1: En su teclado de prensa + R y escribe explorer.exe en el Carrera cuadro de texto y haga clic en el OK botón.
2: Haga clic en su PC en la barra de acceso rápido. Esto suele ser un icono con un monitor y su nombre es ya sea "Mi computadora", "Mi PC" o "Este PC" o lo que sea que usted ha nombrado.
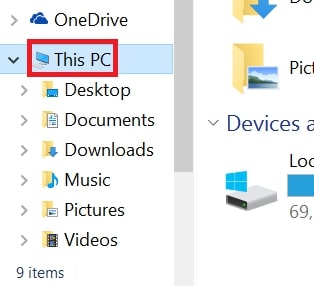
3: Navegue hasta el cuadro de búsqueda en la esquina superior derecha de la pantalla de su PC y escriba "FileExtension:" y después de lo cual escriba la extensión de archivo. Si usted está buscando para ejecutables maliciosos, Un ejemplo puede ser "FileExtension:exe". Después de hacer eso, dejar un espacio y escriba el nombre del archivo que cree que el malware ha creado. Aquí es cómo puede aparecer si se ha encontrado el archivo:
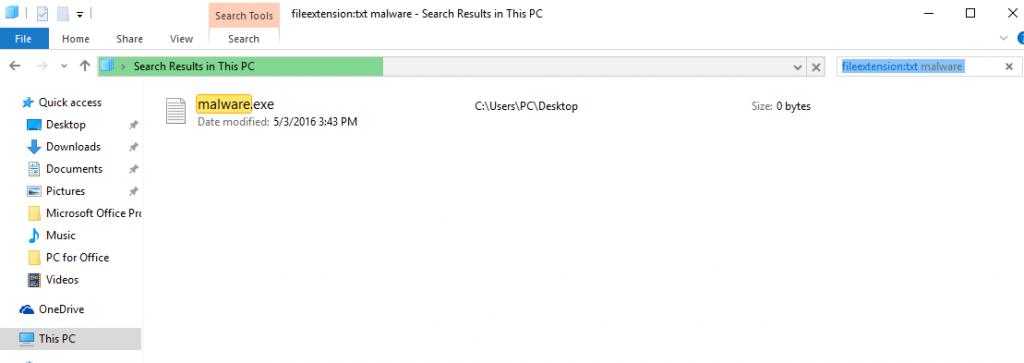
N.B. We recommend to wait for the green loading bar in the navigation box to fill up in case the PC is looking for the file and hasn't found it yet.
2.Para Windows XP, Vista, y 7.
Para más viejos sistemas operativos Windows
En los sistemas operativos Windows más antiguos, el enfoque convencional debería ser el efectivo:
1: Haga clic en el Menu de inicio icono (por lo general en su parte inferior izquierda) y luego elegir el Búsqueda preferencia.
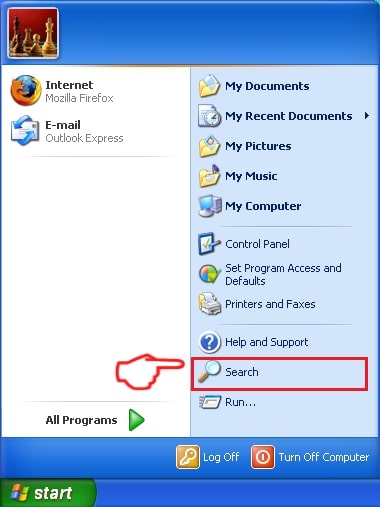
2: Después de que aparezca la ventana de búsqueda, escoger Más opciones avanzadas Del cuadro de asistente de búsqueda. Otra forma es haciendo clic en Todos los archivos y carpetas.
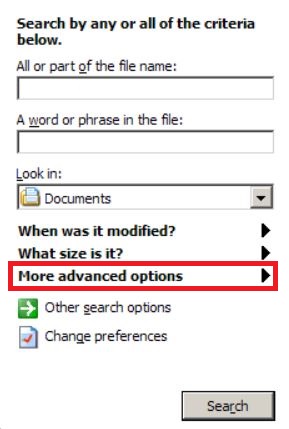
3: Después de ese tipo el nombre del archivo que está buscando y haga clic en el botón Buscar. Esto puede llevar algún tiempo después del cual aparecerán resultados. Si usted ha encontrado el archivo malicioso, usted puede copiar o abrir por su ubicación botón derecho del ratón en eso.
Ahora usted debería ser capaz de descubrir cualquier archivo en Windows, siempre y cuando se encuentra en su disco duro y no se oculta a través de un software especial.
Robo de información de Renpy 2026 Preguntas más frecuentes
What Does Renpy Infostealer 2026 Trojan Do?
The Renpy Infostealer 2026 Trojan es un programa informático malicioso diseñado para interrumpir, dañar, u obtener acceso no autorizado a un sistema informático. Se puede utilizar para robar datos confidenciales., obtener el control de un sistema, o lanzar otras actividades maliciosas.
¿Pueden los troyanos robar contraseñas??
Sí, Troyanos, like Renpy Infostealer 2026, puede robar contraseñas. Estos programas maliciosos are designed to gain access to a user's computer, espiar a las víctimas y robar información confidencial como datos bancarios y contraseñas.
Can Renpy Infostealer 2026 Trojan Hide Itself?
Sí, puede. Un troyano puede usar varias técnicas para enmascararse, incluyendo rootkits, cifrado, y ofuscación, para esconderse de los escáneres de seguridad y evadir la detección.
¿Se puede eliminar un troyano restableciendo los valores de fábrica??
Sí, un troyano se puede eliminar restableciendo los valores de fábrica de su dispositivo. Esto se debe a que restaurará el dispositivo a su estado original., eliminando cualquier software malicioso que pueda haber sido instalado. Tenga en cuenta que hay troyanos más sofisticados que dejan puertas traseras y vuelven a infectar incluso después de un restablecimiento de fábrica..
Can Renpy Infostealer 2026 Trojan Infect WiFi?
Sí, es posible que un troyano infecte redes WiFi. Cuando un usuario se conecta a la red infectada, el troyano puede propagarse a otros dispositivos conectados y puede acceder a información confidencial en la red.
¿Se pueden eliminar los troyanos??
Sí, Los troyanos se pueden eliminar. Esto generalmente se hace ejecutando un poderoso programa antivirus o antimalware que está diseñado para detectar y eliminar archivos maliciosos.. En algunos casos, también puede ser necesaria la eliminación manual del troyano.
¿Pueden los troyanos robar archivos??
Sí, Los troyanos pueden robar archivos si están instalados en una computadora. Esto se hace permitiendo que el autor de malware o usuario para obtener acceso a la computadora y luego robar los archivos almacenados en ella.
¿Qué antimalware puede eliminar troyanos??
Programas anti-malware como SpyHunter son capaces de buscar y eliminar troyanos de su computadora. Es importante mantener su anti-malware actualizado y escanear regularmente su sistema en busca de cualquier software malicioso..
¿Pueden los troyanos infectar USB??
Sí, Los troyanos pueden infectar USB dispositivos. Troyanos USB normalmente se propaga a través de archivos maliciosos descargados de Internet o compartidos por correo electrónico, allowing the hacker to gain access to a user's confidential data.
About the Renpy Infostealer 2026 Investigación
El contenido que publicamos en SensorsTechForum.com, this Renpy Infostealer 2026 guía práctica de eliminación incluida, es el resultado de una extensa investigación, trabajo duro y la dedicación de nuestro equipo para ayudarlo a eliminar el problema específico de los troyanos.
How did we conduct the research on Renpy Infostealer 2026?
Tenga en cuenta que nuestra investigación se basa en una investigación independiente. Estamos en contacto con investigadores de seguridad independientes, gracias a lo cual recibimos actualizaciones diarias sobre las últimas definiciones de malware, incluidos los diversos tipos de troyanos (puerta trasera, downloader, Infostealer, rescate, etc)
Además, the research behind the Renpy Infostealer 2026 la amenaza está respaldada por VirusTotal.
Para comprender mejor la amenaza que representan los troyanos, Consulte los siguientes artículos que proporcionan detalles informados..