

Les auteurs de logiciels malveillants se tournent de plus en plus vers les communautés de joueurs comme canaux de distribution., et les communautés de romans visuels Ren'Py sont une cible documentée et active dans 2026. Le logiciel espion Renpy se propage déguisé en mods de jeux., contenu de roman visuel pour adultes, correctifs non officiels, ou des fichiers de moteur de jeu partagés au sein des communautés liées à Ren'Py – et une fois exécuté, Il extrait silencieusement des données précieuses du système infecté avant même que la victime ne se rende compte du problème.. L'attaque est rapide, L'exfiltration des données s'effectue généralement en quelques minutes après son exécution..
Le voleur d'informations Renpy est un troyen-type de logiciel malveillant classé comme voleur d'informations (infostealer). Il se fait passer pour un jeu Ren'Py légitime, mod, ou un fichier connexe pour inciter les utilisateurs à l'exécuter, puis opère en arrière-plan pour collecter les identifiants, mots de passe enregistrés dans le navigateur, données du portefeuille de crypto-monnaie, et les jetons de session de la plateforme. Les voleurs d'informations de ce type exfiltrent généralement les données collectées vers des chaînes Telegram ou des serveurs web contrôlés par l'attaquant quelques minutes après leur première exécution., ce qui signifie que les dégâts peuvent être causés avant même qu'un outil de sécurité ait la possibilité de signaler l'activité..
| Nom | Voleur d'informations Renpy 2026 |
| Type de menace | Infostealer Trojan / Logiciel malveillant de vol de données |
| Symptômes | Fichier exécutable ou script Python suspect dans un dossier de jeu téléchargé; Activité réseau inattendue après le lancement d'un fichier de jeu; alertes antivirus; Il est possible que les identifiants stockés dans le navigateur aient été consultés.; accès non autorisé potentiel à Steam, Discorde, ou des comptes crypto après l'exécution d'un fichier Ren'Py |
| Temps de retrait | Autour 15 Minutes |
| Outil de suppression | Voir si votre système a été affecté par des logiciels malveillants
* Remover gratuit vous permet, soumis à une période d'attente de 48 heures, une correction et suppression pour les résultats trouvés. CLUF de SpyHunter, politique de confidentialité, et Plus de détails sur Free Remover. |
Comment ai-je obtenu le voleur d'informations Renpy ??
Le voleur d'informations Renpy cible les utilisateurs via des méthodes de distribution spécifiques à l'écosystème de jeu Ren'Py.:
- Faux mods ou patchs de jeu partagé sur les serveurs Discord Ren'Py, communautés Reddit, forums de jeux, ou sites de fans – Les fichiers semblent être des ajouts de contenu légitimes, mais contiennent en réalité la charge utile du voleur d'informations..
- Contenu de roman visuel pour adultes annoncé comme “patchs non censurés,” sorties exclusives, ou des téléchargements en accès anticipé provenant de sources non officielles qui attirent les utilisateurs avec du contenu indisponible via les canaux officiels..
- Repacks malveillants de jeux Ren'Py légitimes disponible sur les sites de piratage et les plateformes de torrents, où le jeu original a été modifié pour inclure le voleur d'informations.
- Messages directs provenant de comptes communautaires compromis – Les attaquants prennent le contrôle de membres de confiance de la communauté’ comptes et les utiliser pour distribuer des liens de téléchargement à leurs contacts.
- Sites de téléchargement tiers hébergeant des versions trojanisées de titres Ren'Py populaires sous des noms identiques ou similaires à ceux des versions légitimes.
- Faux “mise à jour du moteur de jeu” fichiers distribué dans les communautés de joueurs, prétendant être des mises à jour nécessaires pour le moteur Ren'Py lui-même.
Que fait le voleur d'informations Renpy ??
Renpy Infostealer est conçu pour une exécution rapide, collecte exhaustive des données et exfiltration immédiate:
- S'exécute silencieusement en arrière-plan lorsque l'utilisateur lance ce qui semble être un fichier de jeu – Le jeu peut même sembler se charger normalement pendant que le voleur d'informations s'exécute en parallèle..
- Collecte les identifiants stockés dans le navigateur de Chrome, Firefox, Bord, Courageux, et autres navigateurs basés sur Chromium – y compris tous les noms d'utilisateur et mots de passe enregistrés.
- Extrait les données de remplissage automatique du navigateur, les cookies de session, et historique de navigation qui peut être utilisé pour contourner l'authentification sur les sites où l'utilisateur était déjà connecté..
- Cible les portefeuilles de cryptomonnaies y compris les extensions de navigateur MetaMask et les fichiers de données de l'application portefeuille de bureau, ce qui peut permettre aux attaquants de vider les fonds.
- Collecte les jetons de session Steam qui permettent aux attaquants de pirater des comptes Steam, accéder à la bibliothèque de jeux, et potentiellement voler des objets ou de l'argent du porte-monnaie Steam.
- Jetons d'authentification Discord Harvests qui permettent d'accéder pleinement au compte Discord de la victime sans exiger de mot de passe.
- Peut capturer des captures d'écran du bureau au moment de l'exécution afin de recueillir des informations supplémentaires sur le système et les comptes de la victime.
- Exfiltre rapidement toutes les données collectées – souvent à l'intérieur 60 secondes d'exécution – à l'infrastructure contrôlée par l'attaquant, généralement via les API des bots Telegram.
- Peut télécharger des logiciels malveillants supplémentaires composants une fois la phase initiale de vol de données terminée, potentiellement d'autres chevaux de Troie ou mécanismes de persistance.
Comment supprimer le voleur d'informations Renpy?
Compte tenu de la rapidité de l'exfiltration des données, Les mesures de sécurité du compte sont aussi importantes que le processus de suppression technique.:
- Déconnectez-vous immédiatement d'Internet. si vous soupçonnez que le voleur d'informations est toujours actif – Cela limite toute exfiltration ultérieure de données non encore envoyées..
- Effectuez une analyse complète du système avec SpyHunter identifier et mettre en quarantaine tous les composants liés au voleur d'informations.
- Vérifier le Gestionnaire des tâches pour les processus Python suspects (python.exe, pythonw.exe) ou des fichiers exécutables inconnus s'exécutant à votre insu, et mettez fin à eux.
- Supprimez entièrement le dossier contenant le fichier de jeu malveillant. – ne tentez pas de nettoyer ou de conserver le jeu, car l'ensemble du dispositif doit être considéré comme compromis.
- Vérifiez %AppData% et %Temp% répertoires (Clé Windows + R, tapez %AppData% ou %Temp%) pour les fichiers déposés par le voleur d'informations, et supprimez tout élément suspect qui s'y trouve..
- Changez immédiatement tous les mots de passe enregistrés dans votre navigateur. d'un autre, nettoyer l'appareil – Supposons que tous les mots de passe enregistrés dans n'importe quel navigateur sur la machine infectée aient été capturés et soient désormais entre les mains de l'attaquant..
- Déconnectez-vous de toutes les sessions actives. pour Steam (Vapeur – Paramètres – Compte – Désautoriser tous les autres appareils), Discorde (Paramètres utilisateur – Dispositifs – Déconnexion de tous les appareils connus), et toutes les plateformes de cryptomonnaies via ces plateformes’ les paramètres de sécurité.
- Activer l'authentification à deux facteurs sur tous les comptes importants immédiatement s'ils ne sont pas déjà actifs – même si des pirates informatiques possèdent votre mot de passe, 2FA bloque l'accès sans le deuxième facteur.
- Transférer des fonds en cryptomonnaie vers un nouveau portefeuille généré à partir d'une phrase de départ fraîche sur un système propre, appareil non infecté – si des données de portefeuille crypto étaient présentes sur la machine infectée, considérez ces fonds comme étant à risque.
- Surveillez tous les comptes pour détecter tout accès non autorisé. et signaler toute activité suspecte à l'équipe d'assistance de chaque plateforme., certaines plateformes peuvent aider à la récupération de compte ou à l'invalidation de session..

Ventsislav Krastev
Ventsislav est expert en cybersécurité chez SensorsTechForum depuis 2015. Il a fait des recherches, couvrant, aider les victimes avec les dernières infections de logiciels malveillants ainsi que tester et examiner les logiciels et les derniers développements technologiques. Ayant obtenu leur diplôme et marketing, Ventsislav est également passionné par l'apprentissage de nouveaux changements et innovations en cybersécurité qui changent la donne. Après avoir étudié la gestion de la chaîne de valeur, Administration réseau et administration informatique des applications système, il a trouvé sa véritable vocation au sein de l'industrie de la cybersécurité et croit fermement à l'éducation de chaque utilisateur en matière de sécurité et de sûreté en ligne..
Plus de messages - Site Internet
Suivez-moi:
Preparation before removing Renpy Infostealer 2026.
Avant de commencer le processus de suppression réelle, nous vous recommandons d'effectuer les étapes de préparation suivantes.
- Assurez-vous que vous avez ces instructions toujours ouvert et devant vos yeux.
- Faites une sauvegarde de tous vos fichiers, même si elles pourraient être endommagées. Vous devez sauvegarder vos données avec une solution de sauvegarde en nuage et assurer vos fichiers contre tout type de perte, même des menaces les plus graves.
- Soyez patient car cela pourrait prendre un certain temps.
- Rechercher les logiciels malveillants
- Réparer les registres
- Supprimer les fichiers de virus
Étape 1: Scan for Renpy Infostealer 2026 avec outil de SpyHunter Anti-Malware
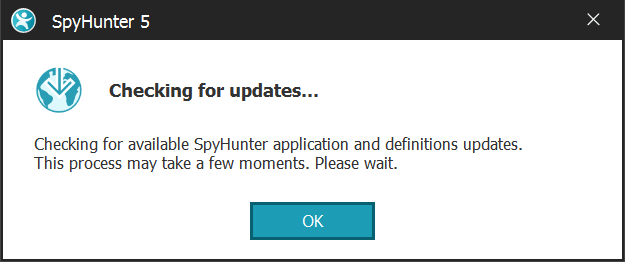
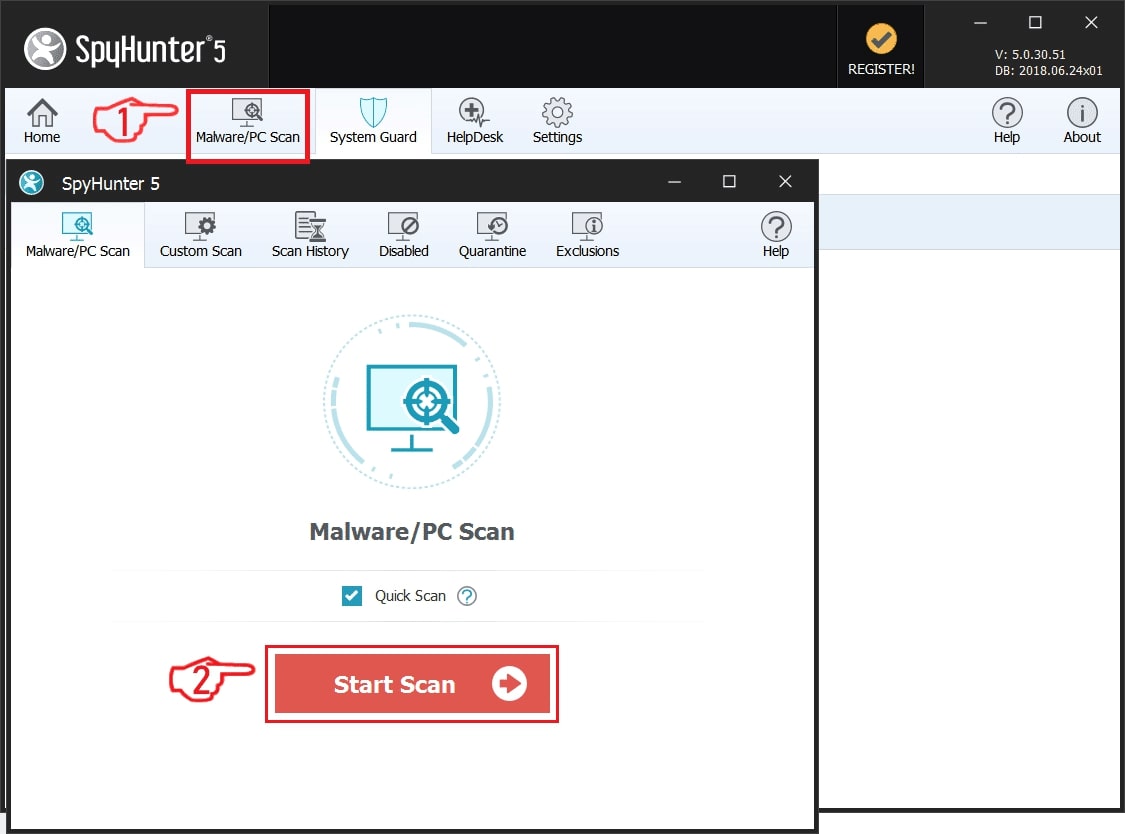
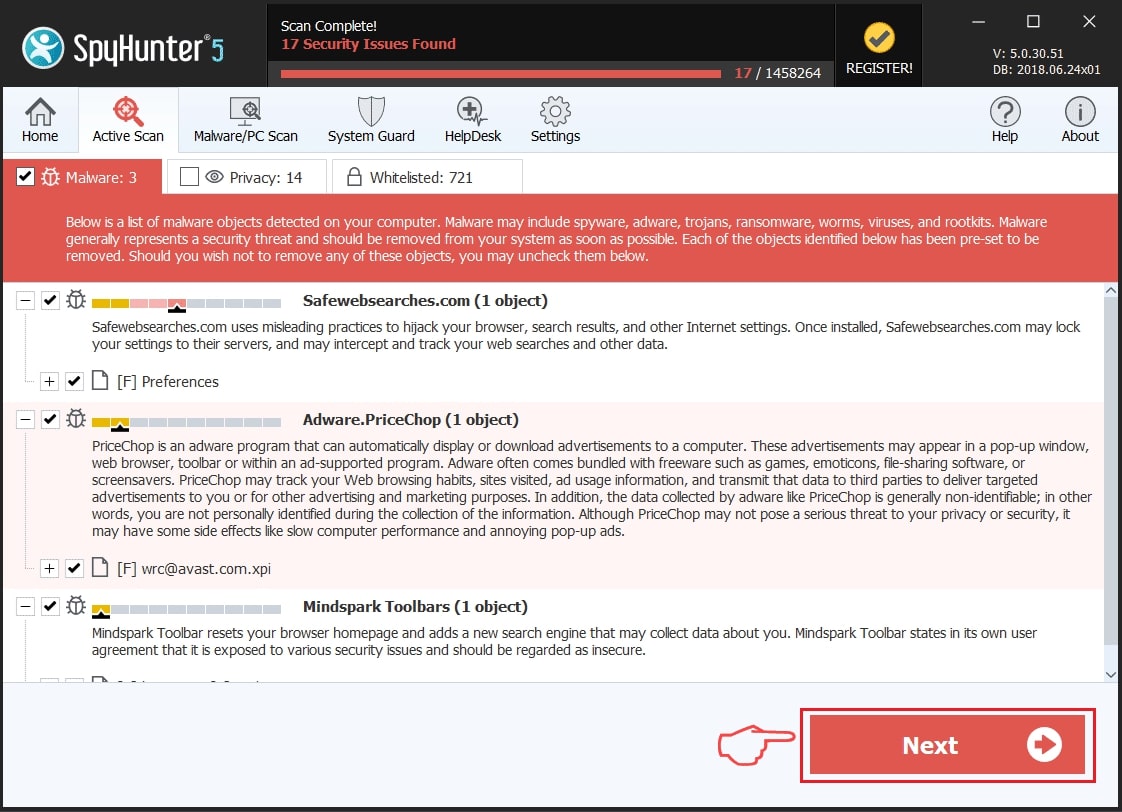
Étape 2: Nettoyer les registres, created by Renpy Infostealer 2026 sur votre ordinateur.
Les registres généralement ciblés des machines Windows sont les suivantes:
- HKEY_LOCAL_MACHINE Software Microsoft Windows CurrentVersion Run
- HKEY_CURRENT_USER Software Microsoft Windows CurrentVersion Run
- HKEY_LOCAL_MACHINE Software Microsoft Windows CurrentVersion RunOnce
- HKEY_CURRENT_USER Software Microsoft Windows CurrentVersion RunOnce
Vous pouvez y accéder en ouvrant l'éditeur de Registre Windows et la suppression de toutes les valeurs, created by Renpy Infostealer 2026 Là. Cela peut se produire en suivant les étapes ci-dessous:
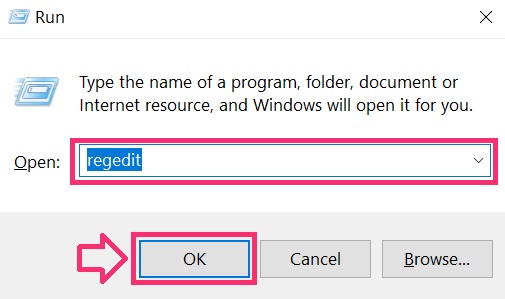
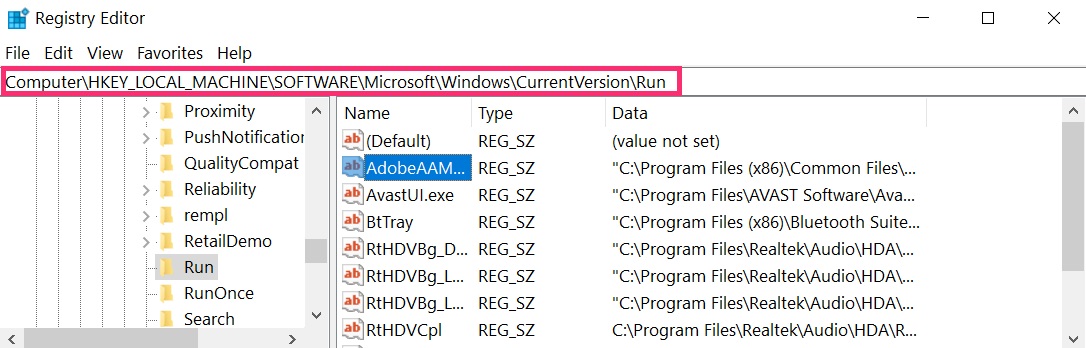
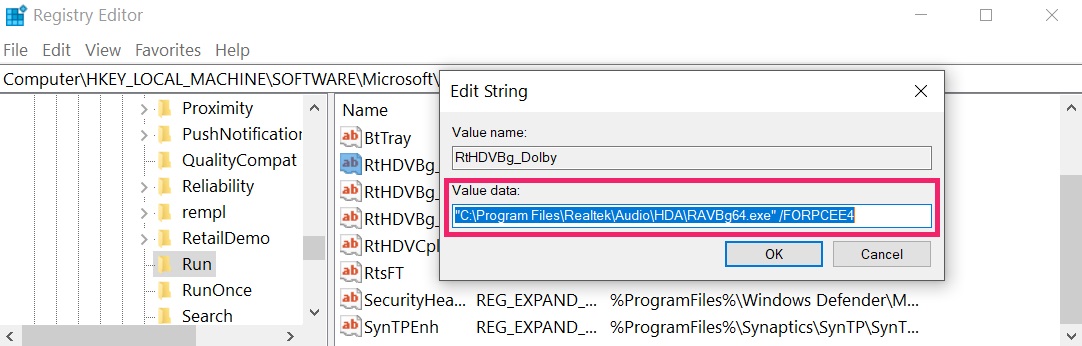 Pointe: Pour trouver une valeur créée virus, vous pouvez faire un clic droit dessus et cliquez "Modifier" pour voir quel fichier il est configuré pour exécuter. Si cela est l'emplacement du fichier de virus, supprimer la valeur.
Étape 3: Find virus files created by Renpy Infostealer 2026 sur votre PC.
1.Pour Windows 8, 8.1 et 10.
Pour les plus récents systèmes d'exploitation Windows
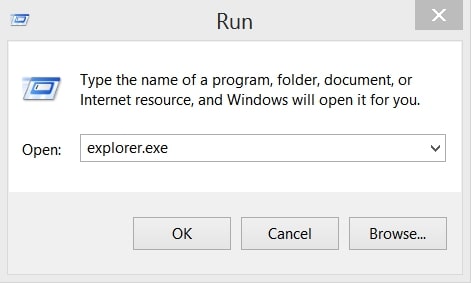
1: Sur votre clavier, pressez la + R et écrire explorer.exe dans le Courir zone de texte et puis cliquez sur le D'accord bouton.
2: Cliquer sur votre PC dans la barre d'accès rapide. Cela est généralement une icône avec un moniteur et son nom est soit "Mon ordinateur", "Mon PC" ou "Ce PC" ou ce que vous avez nommé il.
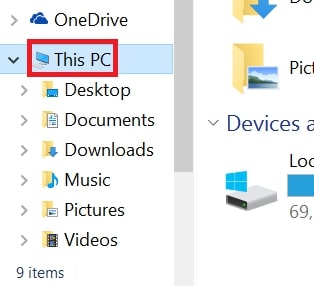
3: Accédez au champ de recherche en haut à droite de l'écran de votre PC et tapez "extension de fichier:" et après quoi tapez l'extension de fichier. Si vous êtes à la recherche pour les exécutables malveillants, Un exemple peut être "extension de fichier:exe". Après avoir fait cela, laisser un espace et tapez le nom de fichier que vous croyez que le malware a créé. Voici comment cela peut apparaître si votre fichier a été trouvé:
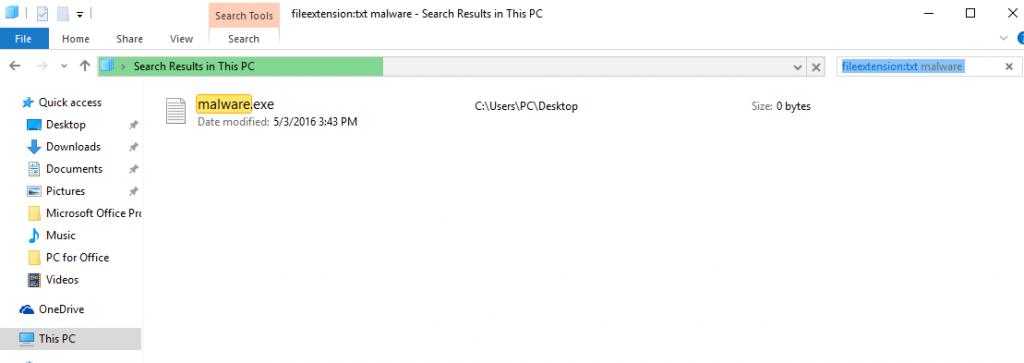
N.B. We recommend to wait for the green loading bar in the navigation box to fill up in case the PC is looking for the file and hasn't found it yet.
2.Pour Windows XP, Vue, et 7.
Pour plus anciens systèmes d'exploitation Windows
Dans les anciens systèmes d'exploitation Windows, l'approche conventionnelle devrait être la plus efficace:
1: Cliquez sur le Le menu Démarrer icône (habituellement sur votre inférieur gauche) puis choisissez le Recherche préférence.
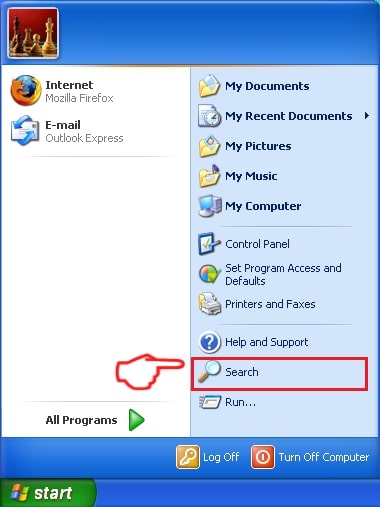
2: Après la fenêtre de recherche apparaît, choisir Options avancées de la boîte assistant de recherche. Une autre façon est en cliquant sur Tous les fichiers et dossiers.
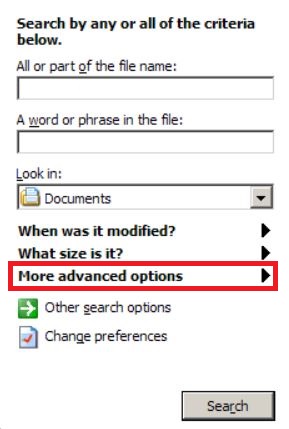
3: Après ce type le nom du fichier que vous recherchez et cliquez sur le bouton Rechercher. Cela peut prendre un certain temps, après quoi les résultats apparaîtront. Si vous avez trouvé le fichier malveillant, vous pouvez copier ou ouvrir son emplacement par clic-droit dessus.
Maintenant, vous devriez être en mesure de découvrir tous les fichiers sur Windows aussi longtemps qu'il est sur votre disque dur et ne soit pas cachée par l'intermédiaire d'un logiciel spécial.
Voleur d'informations Renpy 2026 FAQ
What Does Renpy Infostealer 2026 Trojan Do?
The Renpy Infostealer 2026 Troyen est un programme informatique malveillant conçu pour perturber, dommage, ou obtenir un accès non autorisé à un système informatique. Il peut être utilisé pour voler des données sensibles, prendre le contrôle d'un système, ou lancer d'autres activités malveillantes.
Les chevaux de Troie peuvent-ils voler des mots de passe?
Oui, Les chevaux de Troie, like Renpy Infostealer 2026, peut voler des mots de passe. Ces programmes malveillants are designed to gain access to a user's computer, espionner les victimes et voler des informations sensibles telles que des coordonnées bancaires et des mots de passe.
Can Renpy Infostealer 2026 Trojan Hide Itself?
Oui, ça peut. Un cheval de Troie peut utiliser diverses techniques pour se masquer, y compris les rootkits, chiffrement, et obfuscation, se cacher des scanners de sécurité et échapper à la détection.
Un cheval de Troie peut-il être supprimé par réinitialisation d'usine?
Oui, un cheval de Troie peut être supprimé en réinitialisant votre appareil aux paramètres d'usine. C'est parce qu'il restaurera l'appareil à son état d'origine, éliminant tout logiciel malveillant qui aurait pu être installé. Gardez à l’esprit qu’il existe des chevaux de Troie plus sophistiqués qui laissent des portes dérobées et réinfectent même après une réinitialisation d’usine.
Can Renpy Infostealer 2026 Trojan Infect WiFi?
Oui, il est possible qu'un cheval de Troie infecte les réseaux WiFi. Lorsqu'un utilisateur se connecte au réseau infecté, le cheval de Troie peut se propager à d'autres appareils connectés et accéder à des informations sensibles sur le réseau.
Les chevaux de Troie peuvent-ils être supprimés?
Oui, Les chevaux de Troie peuvent être supprimés. Cela se fait généralement en exécutant un puissant programme antivirus ou anti-malware conçu pour détecter et supprimer les fichiers malveillants.. Dans certains cas,, la suppression manuelle du cheval de Troie peut également être nécessaire.
Les chevaux de Troie peuvent-ils voler des fichiers?
Oui, Les chevaux de Troie peuvent voler des fichiers s'ils sont installés sur un ordinateur. Cela se fait en permettant au auteur de logiciels malveillants ou utilisateur pour accéder à l'ordinateur et ensuite voler les fichiers qui y sont stockés.
Quel anti-malware peut supprimer les chevaux de Troie?
Les programmes anti-malware tels que SpyHunter sont capables de rechercher et de supprimer les chevaux de Troie de votre ordinateur. Il est important de maintenir votre anti-malware à jour et d'analyser régulièrement votre système à la recherche de tout logiciel malveillant..
Les chevaux de Troie peuvent-ils infecter l'USB?
Oui, Les chevaux de Troie peuvent infecter USB dispositifs. Chevaux de Troie USB se propagent généralement par le biais de fichiers malveillants téléchargés sur Internet ou partagés par e-mail, allowing the hacker to gain access to a user's confidential data.
About the Renpy Infostealer 2026 Recherche
Le contenu que nous publions sur SensorsTechForum.com, this Renpy Infostealer 2026 guide de suppression inclus, est le résultat de recherches approfondies, le travail acharné et le dévouement de notre équipe pour vous aider à éliminer le problème spécifique du cheval de Troie.
How did we conduct the research on Renpy Infostealer 2026?
Veuillez noter que notre recherche est basée sur une enquête indépendante. Nous sommes en contact avec des chercheurs indépendants en sécurité, grâce auquel nous recevons des mises à jour quotidiennes sur les dernières définitions de logiciels malveillants, y compris les différents types de chevaux de Troie (détourné, downloader, infostealer, rançon, etc)
En outre, the research behind the Renpy Infostealer 2026 la menace est soutenue par VirusTotal.
Pour mieux comprendre la menace posée par les chevaux de Troie, veuillez vous référer aux articles suivants qui fournissent des détails bien informés.