

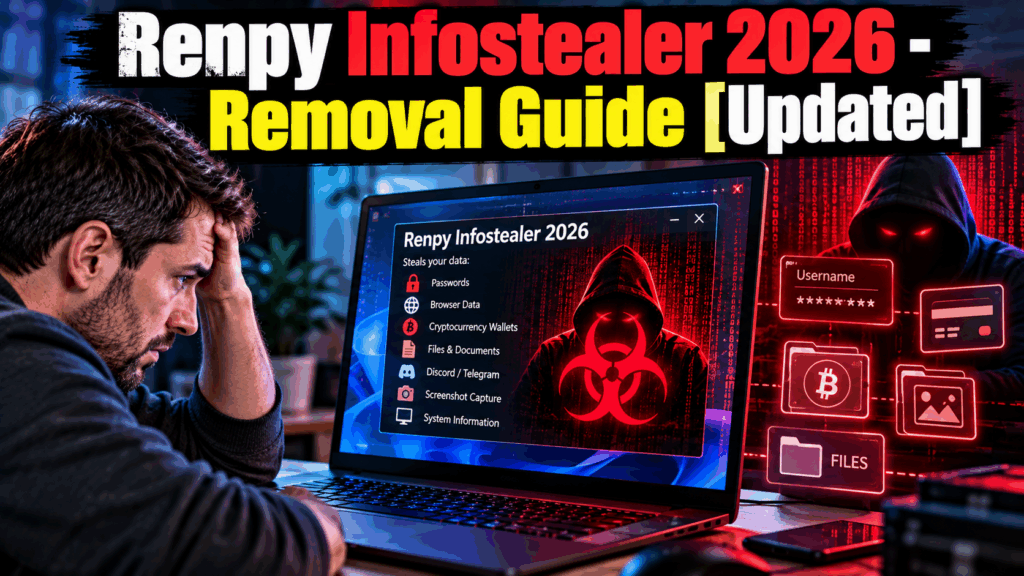
Malware-Autoren nutzen zunehmend Gaming-Communities als Vertriebskanal., und die Ren'Py-Visual-Novel-Communities sind ein dokumentiertes und aktives Ziel in 2026. Der Renpy Infostealer verbreitet sich getarnt als Spielmodifikationen., Inhalte für Erwachsene im Bereich visueller Romane, inoffizielle Aufnäher, oder Spiel-Engine-Dateien, die innerhalb von Ren'Py-bezogenen Communities geteilt werden – und sobald ausgeführt, Es extrahiert unbemerkt wertvolle Daten aus dem infizierten System, bevor das Opfer überhaupt merkt, dass etwas nicht stimmt.. Der Angriff ist schnell, Die Datenexfiltration wird typischerweise innerhalb weniger Minuten nach der Ausführung abgeschlossen..
Der Renpy Infostealer ist ein Trojaner-Malware vom Typ Informationsdiebstahl (infostealer). Es gibt sich als legitimes Ren'Py-Spiel aus., modern, oder eine zugehörige Datei, um Benutzer zur Ausführung zu verleiten., läuft dann im Hintergrund, um Anmeldeinformationen zu sammeln., im Browser gespeicherte Passwörter, Kryptowährungs-Wallet-Daten, und Plattform-Sitzungstoken. Datendiebe dieser Art exfiltrieren typischerweise gesammelte Daten innerhalb weniger Minuten nach der ersten Ausführung auf von Angreifern kontrollierte Telegram-Kanäle oder Webserver., Das bedeutet, dass der Schaden entstehen kann, bevor ein Sicherheitstool die Aktivität erkennen kann..
| Name | Renpy Infostealer 2026 |
| Bedrohungstyp | Infostealer Trojan / Datendiebstahl-Malware |
| Symptome | Verdächtige ausführbare Datei oder verdächtiges Python-Skript in einem heruntergeladenen Spieleordner; Unerwartete Netzwerkaktivität nach dem Starten einer Spieldatei; Antivirus-Warnungen; Möglicherweise wurden im Browser gespeicherte Anmeldeinformationen abgerufen; potenzieller unberechtigter Zugriff auf Steam, Zwietracht, oder Krypto-Konten nach dem Ausführen einer Ren'Py-Datei |
| Entfernungszeit | Um 15 Protokoll |
| Removal Tool | Überprüfen Sie, ob Ihr System von Malware betroffen ist
* Free Remover ermöglicht es Ihnen, vorbehaltlich einer Wartezeit von 48 Stunden, eine Korrektur und Entfernung für Ergebnisse gefunden. SpyHunter-EULA, Datenschutz-Bestimmungen, und Weitere Details zum kostenlosen Entferner. |
Wie habe ich den Renpy Infostealer bekommen??
Der Renpy Infostealer zielt mit speziellen Vertriebsmethoden, die auf das Ren'Py-Gaming-Ökosystem zugeschnitten sind, auf Nutzer ab.:
- Gefälschte Spielmodifikationen oder Patches auf Ren'Py-Discord-Servern geteilt, Reddit-Communities, Spieleforen, oder Fanseiten – Die Dateien scheinen legitime Inhaltsergänzungen zu sein, enthalten aber die Infostealer-Payload..
- Inhalte für Erwachsene im Bereich visueller Romane beworben als “unzensierte Patches,” exklusive Veröffentlichungen, oder frühzeitige Downloads aus inoffiziellen Quellen, die Nutzer mit Inhalten anlocken, die über offizielle Kanäle nicht verfügbar sind..
- Bösartige Neuverpackungen von legitimen Ren'Py-Spielen verfügbar auf Piraterie-Websites und Torrent-Plattformen, wobei das Originalspiel so modifiziert wurde, dass es den Infostealer enthält..
- Direktnachrichten von kompromittierten Community-Konten – Angreifer übernehmen die Kontrolle über vertrauenswürdige Community-Mitglieder’ Konten und nutzen diese, um Download-Links an ihre Kontakte zu verteilen.
- Downloadseiten von Drittanbietern Hosting von manipulierten Versionen beliebter Ren'Py-Titel unter Namen, die mit legitimen Veröffentlichungen identisch oder ähnlich sind..
- Fälschen “Update der Spiel-Engine” Dateien verbreitet in Gaming-Communities, die behaupten, notwendige Updates für die Ren'Py-Engine selbst zu sein.
Was macht der Renpy Infostealer??
Der Renpy Infostealer ist für schnelle, umfassende Datenerfassung und sofortige Exfiltration:
- Wird im Hintergrund ausgeführt. wenn der Benutzer eine scheinbare Spieldatei startet – Das Spiel scheint sogar normal zu laden, während der Infostealer parallel läuft..
- Sammelt im Browser gespeicherte Anmeldeinformationen von Chrome, Firefox, Rand, Mutig, und andere Chromium-basierte Browser – einschließlich aller gespeicherten Benutzernamen und Passwörter.
- Extrahiert Browser-Autofill-Daten, Session-Cookies, und Browserverlauf die dazu verwendet werden kann, die Authentifizierung auf Websites zu umgehen, auf denen der Benutzer bereits angemeldet war..
- Zielt auf Kryptowährungs-Wallets einschließlich MetaMask-Browsererweiterungen und Datendateien für Desktop-Wallet-Anwendungen, was Angreifern ermöglichen könnte, Gelder abzuzweigen.
- Sammelt Steam-Sitzungstoken die es Angreifern ermöglichen, Steam-Konten zu kapern, Zugriff auf die Spielebibliothek, und möglicherweise Gegenstände oder Guthaben aus dem Steam-Wallet stehlen..
- Sammelt Discord-Authentifizierungstoken die dem Opfer vollen Zugriff auf seinen Discord-Account gewähren, ohne dass ein Passwort erforderlich ist..
- Kann Screenshots aufnehmen des Desktops zum Zeitpunkt der Ausführung, um zusätzlichen Kontext über das System und die Konten des Opfers zu sammeln..
- Exfiltriert alle gesammelten Daten schnell – oft innerhalb 60 Sekunden der Ausführung – zur vom Angreifer kontrollierten Infrastruktur, typischerweise über Telegram-Bot-APIs..
- Möglicherweise wird zusätzliche Schadsoftware heruntergeladen. Komponenten nach Abschluss der anfänglichen Datendiebstahlphase, potenziell einschließlich weiterer Trojaner oder Persistenzmechanismen.
Wie man den Renpy Infostealer entfernt?
Angesichts der Geschwindigkeit des Datenabflusses, Die Maßnahmen zur Kontosicherheit sind genauso wichtig wie der technische Entfernungsprozess.:
- Trennen Sie die Internetverbindung sofort. Wenn Sie vermuten, dass der Infostealer noch aktiv ist – Dies begrenzt die weitere Abwanderung noch nicht gesendeter Daten..
- Führen Sie einen vollständigen Systemscan durch mit SpyHunter alle mit dem Infostealer in Verbindung stehenden Komponenten zu identifizieren und zu isolieren..
- Task-Manager prüfen für verdächtige Python-Prozesse (python.exe, pythonw.exe) oder unbekannte ausführbare Dateien, die ohne Ihr Wissen ausgeführt werden, und beenden.
- Löschen Sie den gesamten Ordner, der die schädliche Spieldatei enthält. – Versuchen Sie nicht, das Spiel zu reinigen oder aufzubewahren., da das gesamte Paket als kompromittiert betrachtet werden sollte..
- Überprüfen Sie %AppData% und %Temp%. Verzeichnisse (Windows-Taste + R, Geben Sie %AppData% oder %Temp% ein.) Entfernen Sie alle vom Infostealer abgelegten Dateien und alle darin enthaltenen verdächtigen Elemente..
- Ändern Sie sofort alle im Browser gespeicherten Passwörter. von einem anderen, Gerät reinigen – Angenommen, jedes auf dem infizierten Rechner in einem beliebigen Browser gespeicherte Passwort wurde abgefangen und befindet sich nun in den Händen des Angreifers..
- Von allen aktiven Sitzungen abmelden für Steam (Dampf – Einstellungen – Konto – Alle anderen Geräte deaktivieren), Zwietracht (Benutzereinstellungen – Geräte – Alle bekannten Geräte abmelden), und alle Kryptowährungsplattformen über diese Plattformen’ Sicherheitseinstellungen.
- Aktivieren Sie die Zwei-Faktor-Authentifizierung auf jedem wichtigen Konto sofort, falls nicht bereits aktiv – selbst wenn Angreifer Ihr Passwort kennen, 2FA blockiert den Zugriff ohne zweiten Faktor.
- Übertragen Sie Kryptowährungsguthaben auf eine neue Wallet generiert aus einer neuen Seed-Phrase auf einem sauberen, nicht infiziertes Gerät – wenn Krypto-Wallet-Daten auf dem infizierten Rechner vorhanden waren, Betrachten Sie diese Gelder als gefährdet.
- Überwachen Sie alle Konten auf unbefugten Zugriff und melden Sie verdächtige Aktivitäten dem Support-Team der jeweiligen Plattform., da einige Plattformen bei der Kontowiederherstellung oder Sitzungsungültigmachung behilflich sein können.

Ventsislav Krastev
Ventsislav ist seitdem Cybersicherheitsexperte bei SensorsTechForum 2015. Er hat recherchiert, Abdeckung, Unterstützung der Opfer bei den neuesten Malware-Infektionen sowie beim Testen und Überprüfen von Software und den neuesten technischen Entwicklungen. Nachdem auch graduierte-Marketing, Ventsislav hat auch eine Leidenschaft für das Erlernen neuer Veränderungen und Innovationen in der Cybersicherheit, die zu Spielverändernern werden. Nach dem Studium des Wertschöpfungskettenmanagements, Netzwerkadministration und Computeradministration von Systemanwendungen, Er fand seine wahre Berufung in der Cybersecrurity-Branche und glaubt fest an die Aufklärung jedes Benutzers über Online-Sicherheit.
Folge mir:
Preparation before removing Renpy Infostealer 2026.
Vor dem eigentlichen Entfernungsprozess starten, Wir empfehlen Ihnen die folgenden Vorbereitungsschritte zu tun.
- Stellen Sie sicher, dass Sie diese Anweisungen haben immer offen und vor Ihren Augen.
- Führen Sie eine Sicherung aller Dateien, selbst wenn sie beschädigt werden könnten. Sie sollten Ihre Daten mit einer Cloud-Backup-Lösung und sichern Sie Ihre Dateien gegen jede Art von Verlust sichern, selbst von den schwersten Bedrohungen.
- Seien Sie geduldig, da dies könnte eine Weile dauern.
- Nach Malware durchsuchen
- Register reparieren
- Entfernen Sie Virendateien
Schritt 1: Scan for Renpy Infostealer 2026 mit SpyHunter Anti-Malware-Tool
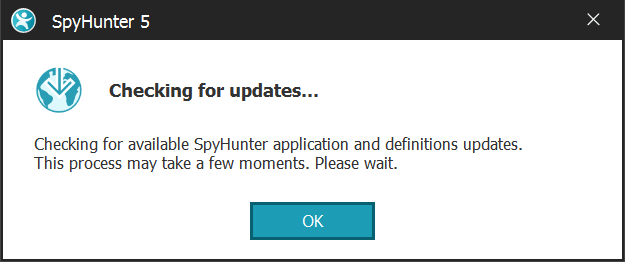
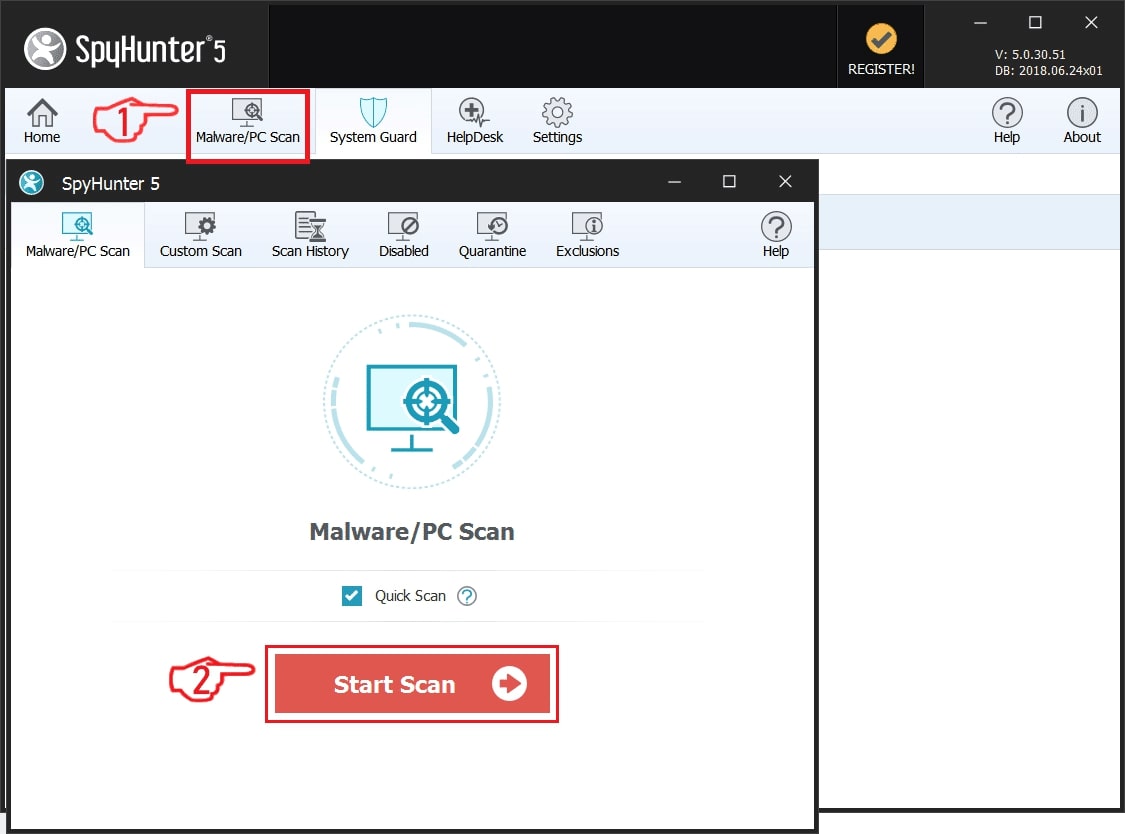
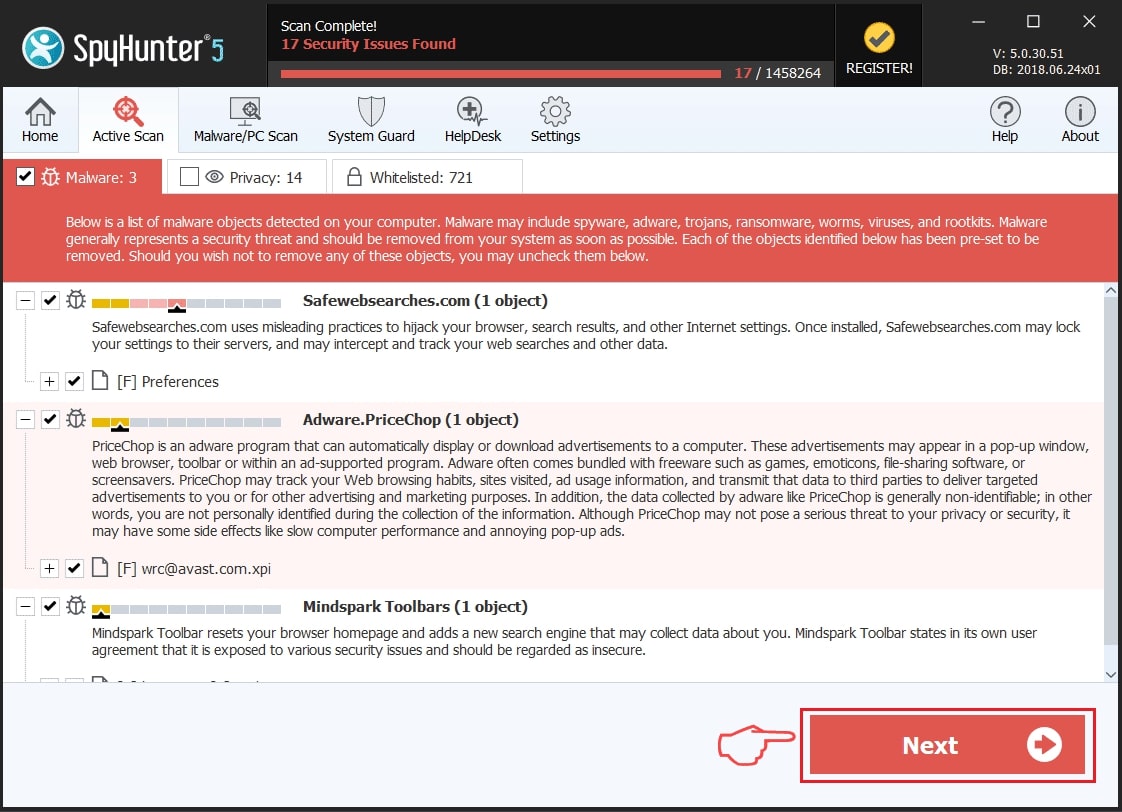
Schritt 2: Reinigen Sie alle Register, created by Renpy Infostealer 2026 auf Ihrem Computer.
Die in der Regel gezielt Register von Windows-Rechnern sind die folgenden:
- HKEY_LOCAL_MACHINE Software Microsoft Windows Currentversion Run
- HKEY_CURRENT_USER Software Microsoft Windows Currentversion Run
- HKEY_LOCAL_MACHINE Software Microsoft Windows Currentversion RunOnce
- HKEY_CURRENT_USER Software Microsoft Windows Currentversion RunOnce
Sie können auf sie zugreifen, indem Sie den Windows-Registrierungs-Editor und löschen Sie alle Werte öffnen, created by Renpy Infostealer 2026 Dort. Dies kann passieren, darunter indem Sie die Schritte:
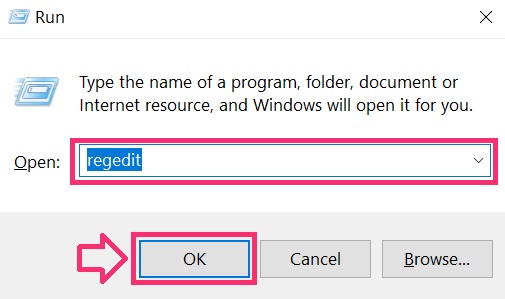
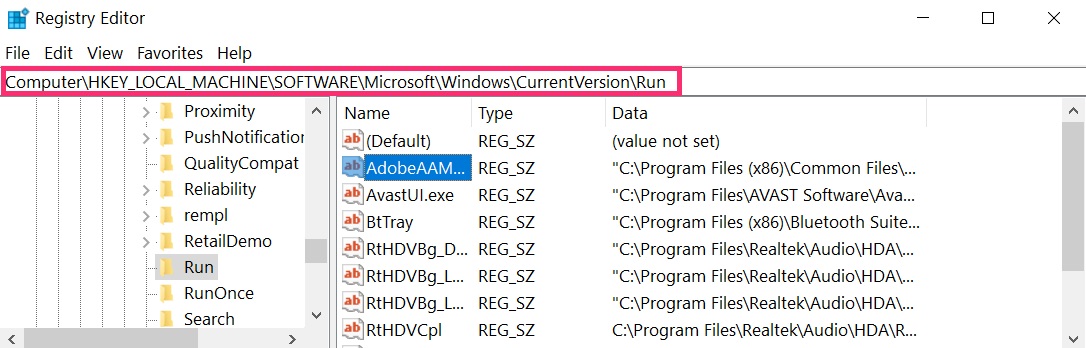
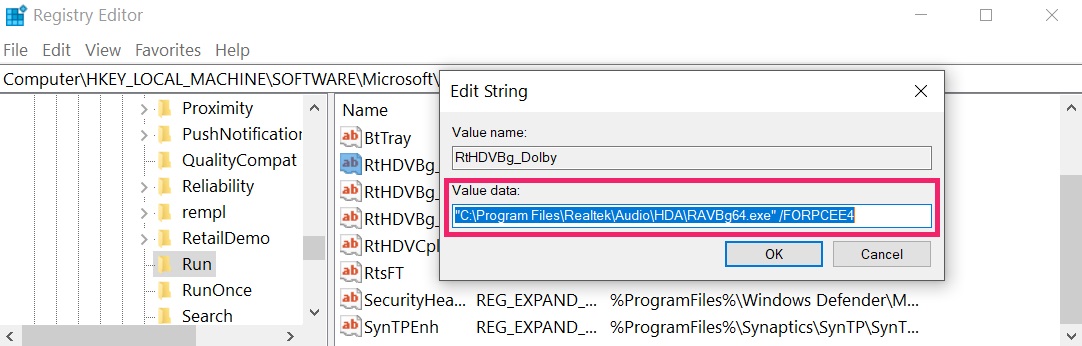 Spitze: Um einen Virus erstellten Wert zu finden, Sie können sich auf der rechten Maustaste und klicken Sie auf "Ändern" um zu sehen, welche Datei es wird ausgeführt. Ist dies der Virus Speicherort, Entfernen Sie den Wert.
Schritt 3: Find virus files created by Renpy Infostealer 2026 auf Ihrem PC.
1.Für Windows- 8, 8.1 und 10.
Für neuere Windows-Betriebssysteme
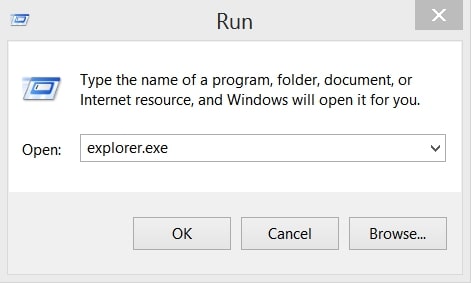
1: Auf Ihrer Tastatur drücken + R und schreibe explorer.exe im Lauf Textfeld ein und klicken Sie dann auf die Ok Taste.
2: Klicke auf Ihren PC von der schnellen Zugriffsleiste. Dies ist in der Regel ein Symbol mit einem Monitor und sein Name ist entweder "Mein Computer", "Mein PC" oder "Dieser PC" oder was auch immer Sie haben es benannt.
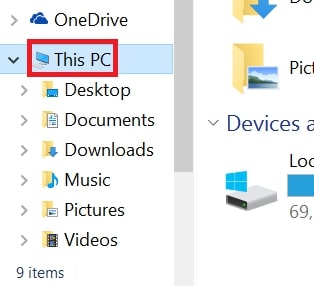
3: Navigieren Sie zum Suchfeld oben rechts auf dem Bildschirm Ihres PCs und geben Sie ein "Dateierweiterung:" und wonach geben Sie die Dateierweiterung. Wenn Sie böswillige exe-Dateien suchen, Ein Beispiel kann sein, "Dateierweiterung:exe". Nachdem ich, dass, einen Raum verlassen und den Dateinamen, den Sie sich die Malware glauben geben Sie erstellt. Hier ist, wie es scheinen mag, wenn Ihre Datei gefunden wurde,:
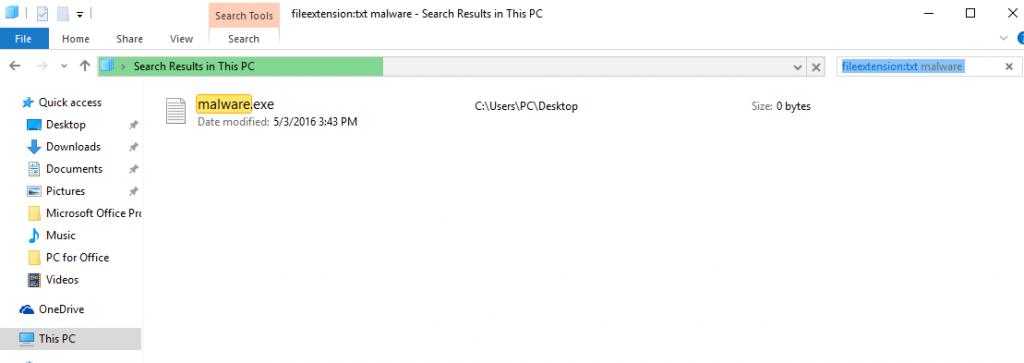
NB. We recommend to wait for the green loading bar in the navigation box to fill up in case the PC is looking for the file and hasn't found it yet.
2.Für Windows XP, Aussicht, und 7.
Für Ältere Windows-Betriebssysteme
In älteren Windows-Betriebssystemen sollte der herkömmliche Ansatz der effektive sein:
1: Klicken Sie auf die Startmenü Symbol (in der Regel auf der linken unteren) und wählen Sie dann die Suche Vorliebe.
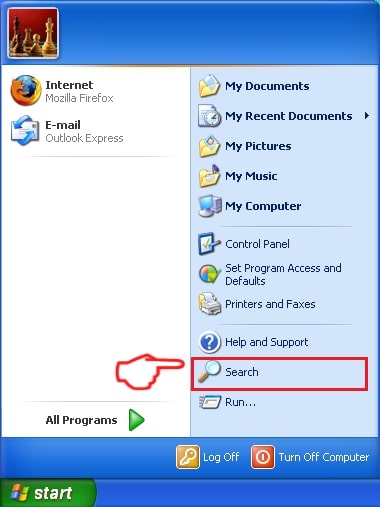
2: Nachdem das Suchfenster erscheint, wählen Weitere Optionen von der Suchassistent Box. Eine andere Möglichkeit ist, indem Sie auf Alle Dateien und Ordner.
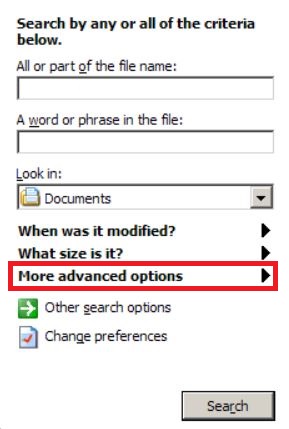
3: Nach dieser Art für den Namen der Datei, suchen Sie und klicken Sie auf die Schaltfläche Suchen. Dies könnte einige Zeit dauern, nach der Ergebnisse werden angezeigt. Wenn Sie die bösartige Datei gefunden, Sie können ihre Lage zu kopieren oder zu öffnen, indem Sie Rechtsklick auf sie.
Jetzt sollten Sie jede Datei unter Windows, so lange zu entdecken können, wie es auf der Festplatte ist und nicht über eine spezielle Software verborgen.
Renpy Infostealer 2026 FAQ
What Does Renpy Infostealer 2026 Trojan Do?
The Renpy Infostealer 2026 Trojan ist ein bösartiges Computerprogramm entworfen, um zu stören, Schaden, oder sich unbefugten Zugriff verschaffen an ein Computersystem. Es kann verwendet werden, um sensible Daten zu stehlen, Kontrolle über ein System erlangen, oder andere böswillige Aktivitäten starten.
Können Trojaner Passwörter stehlen??
Ja, Trojaner, like Renpy Infostealer 2026, kann Passwörter stehlen. Diese Schadprogramme are designed to gain access to a user's computer, Opfer ausspionieren und vertrauliche Informationen wie Bankdaten und Passwörter stehlen.
Can Renpy Infostealer 2026 Trojan Hide Itself?
Ja, es kann. Ein Trojaner kann sich verschiedener Techniken bedienen, um sich zu maskieren, einschließlich Rootkits, Verschlüsselung, und Verschleierungs, um sich vor Sicherheitsscannern zu verstecken und der Entdeckung zu entgehen.
Kann ein Trojaner durch Zurücksetzen auf die Werkseinstellungen entfernt werden??
Ja, Ein Trojaner kann durch Zurücksetzen Ihres Geräts auf die Werkseinstellungen entfernt werden. Dies liegt daran, dass das Gerät in seinen ursprünglichen Zustand zurückversetzt wird, Entfernen von möglicherweise installierter Schadsoftware. Bedenken Sie, dass es ausgefeiltere Trojaner gibt, die Hintertüren hinterlassen und selbst nach einem Zurücksetzen auf die Werkseinstellungen erneut infizieren.
Can Renpy Infostealer 2026 Trojan Infect WiFi?
Ja, Es ist möglich, dass ein Trojaner WiFi-Netzwerke infiziert. Wenn sich ein Benutzer mit dem infizierten Netzwerk verbindet, Der Trojaner kann sich auf andere verbundene Geräte ausbreiten und auf vertrauliche Informationen im Netzwerk zugreifen.
Können Trojaner gelöscht werden?
Ja, Trojaner können gelöscht werden. Dies geschieht normalerweise durch Ausführen eines leistungsstarken Antiviren- oder Anti-Malware-Programms, das darauf ausgelegt ist, bösartige Dateien zu erkennen und zu entfernen. In einigen Fällen, Gegebenenfalls ist auch eine manuelle Löschung des Trojaners erforderlich.
Können Trojaner Dateien stehlen??
Ja, Trojaner können Dateien stehlen, wenn sie auf einem Computer installiert sind. Dies geschieht durch Zulassen der Malware-Autor oder Benutzer, sich Zugriff auf den Computer zu verschaffen und dann die darauf gespeicherten Dateien zu stehlen.
Welche Anti-Malware kann Trojaner entfernen?
Anti-Malware-Programme wie z SpyHunter sind in der Lage, Ihren Computer nach Trojanern zu durchsuchen und diese zu entfernen. Es ist wichtig, Ihre Anti-Malware auf dem neuesten Stand zu halten und Ihr System regelmäßig auf schädliche Software zu scannen.
Können Trojaner USB infizieren?
Ja, Trojaner können infizieren USB Geräte. USB-Trojaner verbreitet sich in der Regel über bösartige Dateien, die aus dem Internet heruntergeladen oder per E-Mail geteilt werden, allowing the hacker to gain access to a user's confidential data.
About the Renpy Infostealer 2026 Forschung
Die Inhalte, die wir auf SensorsTechForum.com veröffentlichen, this Renpy Infostealer 2026 Anleitung zum Entfernen enthalten, ist das Ergebnis umfangreicher Recherchen, harte Arbeit und die Hingabe unseres Teams, um Ihnen bei der Beseitigung des spezifischen Trojanerproblems zu helfen.
How did we conduct the research on Renpy Infostealer 2026?
Bitte beachten Sie, dass unsere Forschung auf einer unabhängigen Untersuchung basiert. Wir stehen in Kontakt mit unabhängigen Sicherheitsforschern, Dank dessen erhalten wir täglich Updates zu den neuesten Malware-Definitionen, einschließlich der verschiedenen Arten von Trojanern (hintertür, Downloader, infostealer, Lösegeld, usw.)
Weiter, the research behind the Renpy Infostealer 2026 Bedrohung wird unterstützt mit Virustotal.
Um die Bedrohung durch Trojaner besser zu verstehen, Bitte lesen Sie die folgenden Artikel, die sachkundige Details bieten.