

トロイの木馬とは:Win32/Ravartar!rfn?
Microsoft Defenderがトロイの木馬を検出しました:Win32/Ravartar!rfn とアラートが繰り返し表示されます, あるいは、この検出が本物か偽陽性か、そしてそれに対して具体的にどう対処すべきかを理解したい場合。. Defenderで何らかの操作を行う前に、このガイドをよくお読みください。.
トロイの木馬:Win32/Ravartar!rfn は Microsoft Defender の検出機能であり、Microsoft Security Intelligence の機能です。. The !rfnサフィックスは、正確な署名一致ではなく、評判と行動に基づくものであることを示しています. マイクロソフトは、この脅威は悪意のある攻撃者が選択したアクションを実行できると述べている。, また、技術的な詳細は一般には公開されていない。. グリディンソフトの評価: 亀裂からのラヴァルター警報, インストーラ, 記録, 脚本, 偽の更新, メール添付ファイルは、そうでないと証明されるまでは、実際のマルウェアとして扱うべきである。. Microsoft Qのユーザー&フォーラムの報告によると、脅威は繰り返し発生している。, FRSTログは、標準スキャンだけでは対処できない永続性コンポーネントを確認する。.
トロイの木馬:Win32/Ravartar!rfn の概要
| タイプ | Microsoft Defender !rfn (評判/行動に基づく) 検出 – 脅威は攻撃者が選択したアクションを実行できる; マイクロソフトは技術的な詳細を公表していない。; Gridinsoftによる文書化(7月) 2026. |
| 症状 | ディフェンダーがトロイの木馬を警告:Win32/Ravartar!rfn, 隔離期間終了後に警戒態勢が再開, クラック/Temp/AppData パスまたは PowerShell コンテキストを指す検出, あるいは、複数のスキャンにわたって脅威が持続している. |
| 取り外し時間 | 約 15 システム全体のスキャンに数分 |
| 除去ツール | システムがマルウェアの影響を受けているかどうかを確認する
ダウンロード
マルウェア除去ツール
|
どうやってトロイの木馬に感染したのか:Win32/Ravartar!rfn?
- クラックされたアプリケーション, 記録, または海賊版ソフトウェアインストーラー – Gridinsoftは具体的にクラックを名指ししています, 再パッケージ, そして非公式のインストーラーが最もリスクの高い配送経路である. 検出結果がキー生成ツールまたはクラックと同じディレクトリ内のファイルを示している場合, 悪意のある行為として扱う.
- 悪意のあるメール添付ファイルまたはPowerShellスクリプト – 文書, 記録, または、スパムメールやフィッシングメールのスクリプトが開かれるとトロイの木馬ドロッパーが実行される。. アラートがPowerShellコンテキストを参照している場合 (アムシパス), 悪意のあるスクリプトが検出をトリガーしました – スクリプトを見つける, スケジュールされたタスク, またはそれを起動したRunレジストリエントリ.
- Outlook添付ファイルキャッシュ – Gridinsoftは、一度も開かれていないファイルに対してOutlookの添付ファイルキャッシュにアラートが表示されることがあると報告している。. 添付ファイルが実行されなかった場合, リスクは低い – ただし、復元する前にDefenderをアップデートし、フルスキャンを実行してください。.
- 非公式の無料ダウンロードを含むソフトウェアのバンドル – サードパーティサイトからの無料プログラムが、Ravartarコンポーネントをバンドルされた追加機能としてインストールします。 ソフトウェアのバンドル.
トロイの木馬とは:Win32/Ravartar!rfn Do?
- 特定のペイロードは開示されていないが、悪意のある行為者を指示する動作を実行する。 – Microsoft Security Intelligenceによると、この脅威は悪意のある攻撃者が選択した様々な動作を実行できるとのことです。, 技術的な詳細は一般には公開されていない. ペイロードは攻撃者によって設定可能であり、認証情報の窃盗が含まれる可能性がある。, 追加のマルウェアのダウンロード, 広告挿入, または、特定のサンプルに応じてリモートアクセス.
- 見た目は普通のアプリやプロセスの裏に隠れている – the トロイの木馬 無害に見えるように設計されている, トロイの木馬と同様の挙動を示す:Win32/Suschil!rfnとChatGPTStealer – 正規のソフトウェアを装いながら、バックグラウンドで悪意を持って動作する脅威.
- アラートが繰り返し表示される原因となる永続性を確立します。 – Microsoft Qに関するコミュニティからの報告&ディフェンダーが隔離した後も脅威が繰り返し戻ってくることを確認しました. 持続メカニズム – スケジュールされたタスク, スタートアップ レジストリ エントリ, またはサービス – 削除後に検出されたコンポーネントを再起動する.
- 一部のバージョンではPowerShellを悪用する。 – RavartarアラートがPowerShellプロセスコンテキストを指している場合, 悪意のあるスクリプトが原因. この問題を解決するには、スクリプトとその起動メカニズムを見つけて削除する必要があります。, PowerShell自体を削除しない.
誤検出チェック: 誤検出は、フラグが立てられたファイルのソースが信頼できる場合にのみ適切である。, 検証済みのデジタル署名, 通常のインストールパス, クリーンなフォローアップスキャン, 実行症状や持続症状は認められない. これらの条件のいずれかが欠けている場合, 検出を実際のものとして扱う.
トロイの木馬を削除する方法:Win32/Ravartar!rfn [修理]
- 当該品物を隔離してください – 「許可」または「復元」をクリックしないでください. Open Defender Protection 履歴, ラヴァルターを開く!rfnイベント, 影響を受けるファイルの完全なパスをコピーします.
- 経路を評価する – クラックディレクトリにある場合, 臨時雇用者, アプリデータ, または未開封の添付ファイルのOutlookキャッシュ, 本物のマルウェアとして扱い、駆除作業を進めてください。.
- アラートがPowerShellコンテキストを参照している場合 – PowerShell自体を削除しないでください. タスクスケジューラを開く (taskschd.msc) 難読化またはBase64エンコードされた引数でPowerShellを実行しているタスクを探します. また、HKCUとHKLMの下にあるレジストリのスタートアップキー、およびTempとAppDataに最近作成されたスクリプトも確認してください。. 悪意のあるスクリプトとその起動メカニズムを削除してください。.
- Microsoft Defender オフラインスキャンを実行する – Windowsセキュリティに移動, 次に、ウイルスおよび脅威対策, 次にスキャンオプション, 次に、Microsoft Defender オフライン スキャンを実行します。. これは、通常のWindows起動時に隠れる永続化コンポーネントを検出します。.
- ロックされたファイルにはLockHunterを使用してください – Defender が使用中のファイルを削除できない場合, LockHunterを使用する (無料ツール) 再起動ループなしでロックを解除して削除する.
- 上記すべてを実行してもアラートが再び表示される場合 – Farbar Recovery Scan Toolを使用する (ファースト) システムスキャンログを生成し、それをMalwareTipsまたはMalwarebytesフォーラムに投稿して、コミュニティによるクリーンアップを依頼する. Microsoft Q で報告された頑固な Ravartar の亜種&カスタマイズされたFRST修正スクリプトが必要です.
- 専用のマルウェア対策ツールを実行して、セカンドオピニオンを得る。 – SpyHunterまたはMalwarebytesを使用して、Defenderが完全に対処できなかった追加のコンポーネントを検出してください。.
詳しい手順については、この記事の下にある完全削除ガイドをご覧ください。.

Ventsislav Krastev
Ventsislavは、SensorsTechForumのサイバーセキュリティの専門家です。 2015. 彼は研究してきました, カバー, 最新のマルウェア感染に加えて、ソフトウェアと最新の技術開発のテストとレビューで被害者を支援します. マーケティングも卒業した, Ventsislavは、ゲームチェンジャーとなるサイバーセキュリティの新しいシフトとイノベーションを学ぶことに情熱を注いでいます. バリューチェーン管理を学んだ後, システムアプリケーションのネットワーク管理とコンピュータ管理, 彼はサイバーセキュリティ業界で彼の本当の呼びかけを見つけ、オンラインの安全性とセキュリティに向けたすべてのユーザーの教育を強く信じています.
フォローしてください:
Preparation before removing Trojan:Win32/Ravartar!rfn.
実際の除去プロセスを開始する前に, 次の準備手順を実行することをお勧めします.
- これらの指示が常に開いていて、目の前にあることを確認してください.
- すべてのファイルのバックアップを作成します, 破損したとしても. クラウドバックアップソリューションを使用してデータをバックアップし、あらゆる種類の損失に対してファイルを保証する必要があります, 最も深刻な脅威からでも.
- これにはしばらく時間がかかる可能性があるため、しばらくお待ちください.
- マルウェアのスキャン
- レジストリを修正する
- ウイルスファイルを削除する
ステップ 1: トロイの木馬をスキャンする:Win32/Ravartar!SpyHunterマルウェア対策ツールを使用したrfn
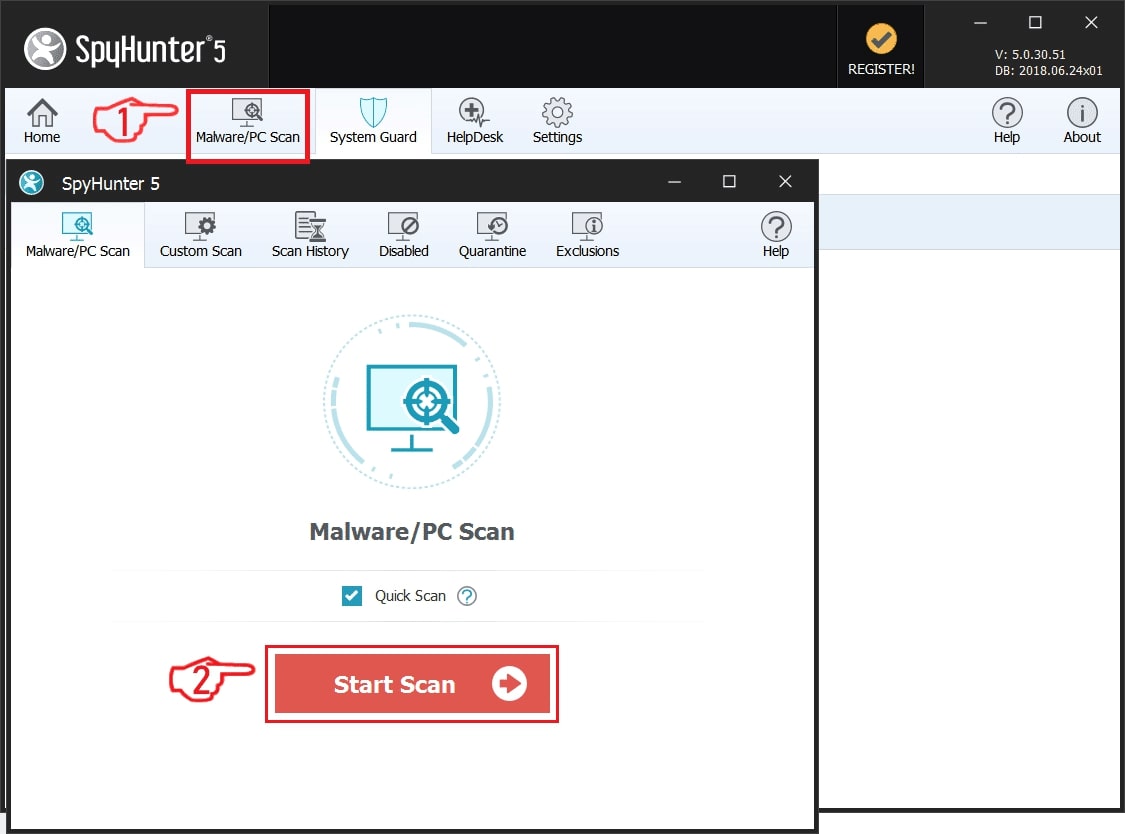
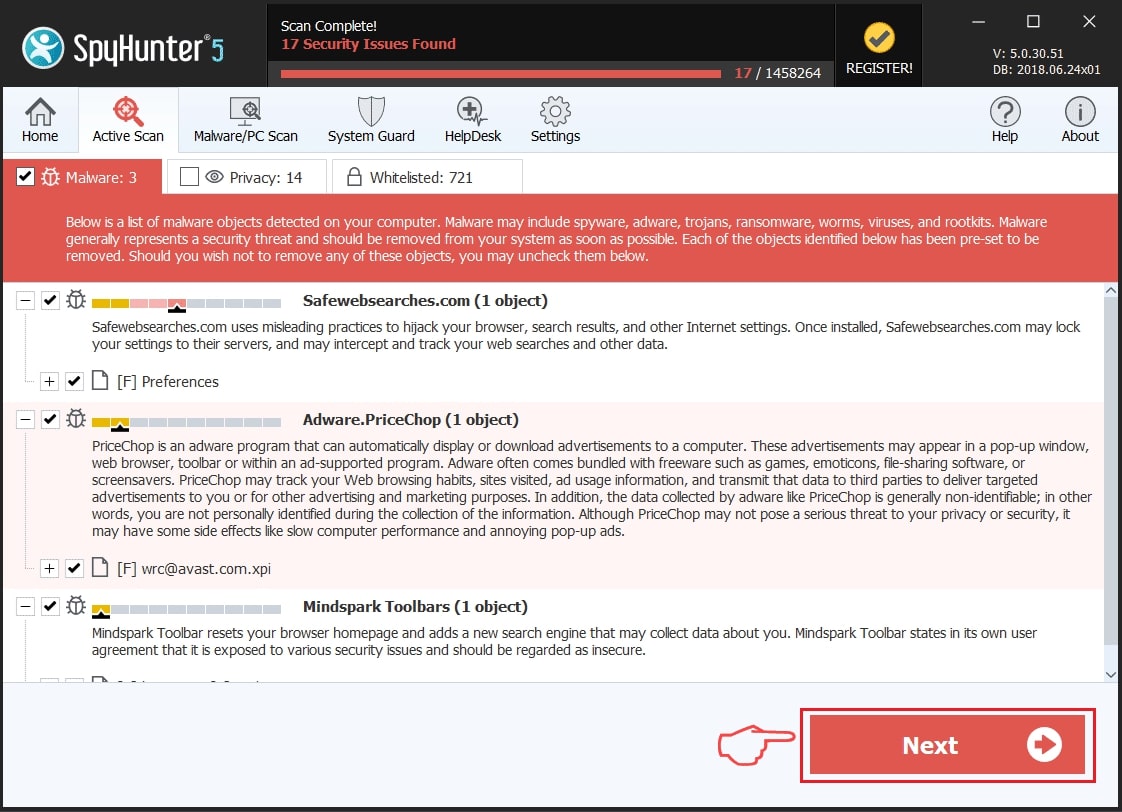
ステップ 2: レジストリをクリーンアップします, トロイの木馬によって作成されました:Win32/Ravartar!コンピューター上のrfn.
通常対象となるWindowsマシンのレジストリは次のとおりです。:
- HKEY_LOCAL_MACHINE Software Microsoft Windows CurrentVersion Run
- HKEY_CURRENT_USER Software Microsoft Windows CurrentVersion Run
- HKEY_LOCAL_MACHINE Software Microsoft Windows CurrentVersion RunOnce
- HKEY_CURRENT_USER Software Microsoft Windows CurrentVersion RunOnce
これらにアクセスするには、Windowsレジストリエディタを開き、値を削除します。, トロイの木馬によって作成されました:Win32/Ravartar!そこにrfn. これは、以下の手順に従うことで発生する可能性があります:


 ヒント: ウイルスによって作成された値を見つけるには, あなたはそれを右クリックしてクリックすることができます "変更" 実行するように設定されているファイルを確認する. これがウイルスファイルの場所である場合, 値を削除します.
ステップ 3: Find virus files created by Trojan:Win32/Ravartar!rfn on your PC.
1.Windowsの場合 8, 8.1 と 10.
新しいWindowsオペレーティングシステムの場合
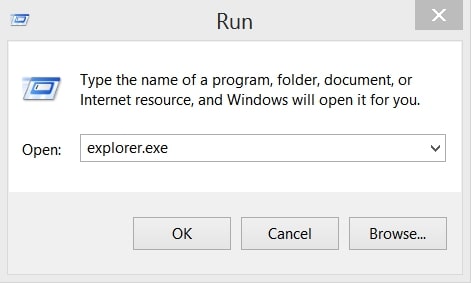
1: キーボードで押す + R そして書く explorer.exe の中に 走る テキストボックスをクリックしてから、 Ok ボタン.
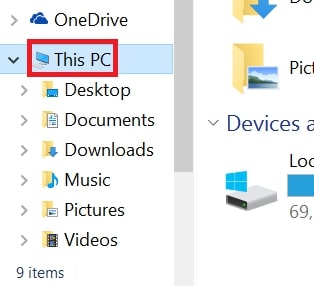
2: クリック あなたのPC クイックアクセスバーから. これは通常、モニター付きのアイコンであり、その名前は次のいずれかです。 "私のコンピューター", 「私のPC」 また 「このPC」 またはあなたがそれに名前を付けたものは何でも.
3: PC の画面の右上にある検索ボックスに移動し、次のように入力します。 「fileextension:」 と その後、ファイル拡張子を入力します. 悪意のある実行可能ファイルを探している場合, 例は "fileextension:EXE". それをした後, スペースを残して、マルウェアが作成したと思われるファイル名を入力します. ファイルが見つかった場合の表示方法は次のとおりです:
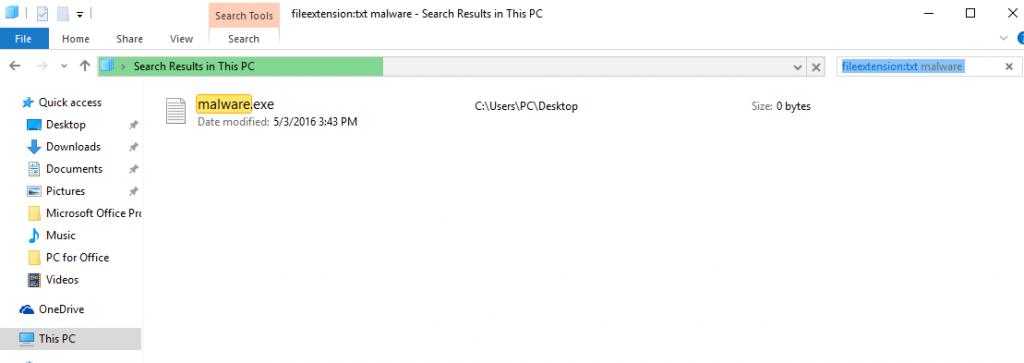
NB. We recommend to wait for the green loading bar in the navigation box to fill up in case the PC is looking for the file and hasn't found it yet.
2.WindowsXPの場合, ビスタ, と 7.
古いWindowsオペレーティングシステムの場合
古い Windows OS では、従来のアプローチが有効なはずです:
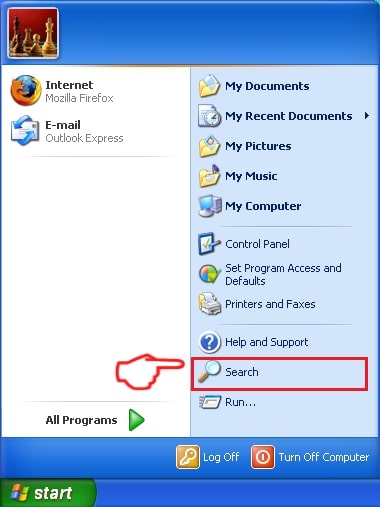
1: クリックしてください スタートメニュー アイコン (通常は左下にあります) 次に、 探す 好み.
2: 検索ウィンドウが表示された後, 選ぶ より高度なオプション 検索アシスタントボックスから. 別の方法は、をクリックすることです すべてのファイルとフォルダ.
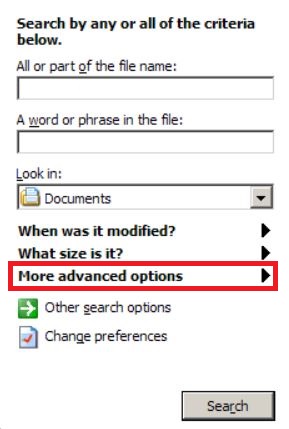
3: その後、探しているファイルの名前を入力し、[検索]ボタンをクリックします. これには時間がかかる場合があり、その後結果が表示されます. 悪意のあるファイルを見つけた場合, あなたはその場所をコピーまたは開くことができます 右クリック その上に.
これで、ハードドライブ上にあり、特別なソフトウェアによって隠されていない限り、Windows上の任意のファイルを検出できるはずです。.
トロイの木馬:Win32/Ravartar!rfn FAQ
トロイの木馬とは:Win32/Ravartar!rfn Trojan Do?
トロイの木馬:Win32/Ravartar!rfn トロイの木馬 悪意のあるコンピュータプログラムです 破壊するように設計された, ダメージ, または不正アクセスを取得する コンピュータシステムに. 機密データを盗むために使用できます, システムを支配する, または他の悪意のある活動を開始する.
トロイの木馬はパスワードを盗むことができますか?
はい, トロイの木馬, トロイの木馬のように:Win32/Ravartar!rfn, パスワードを盗むことができます. これらの悪意のあるプログラム are designed to gain access to a user's computer, 被害者をスパイ 銀行口座の詳細やパスワードなどの機密情報を盗む.
Can Trojan:Win32/Ravartar!rfn Trojan Hide Itself?
はい, できる. トロイの木馬は、さまざまな手法を使用して自分自身を隠すことができます, ルートキットを含む, 暗号化, と 難読化, セキュリティスキャナーから隠れて検出を回避するため.
トロイの木馬は工場出荷時設定にリセットすることで削除できますか?
はい, トロイの木馬はデバイスを出荷時設定にリセットすることで削除できます. これは、デバイスを元の状態に復元するためです。, インストールされている可能性のある悪意のあるソフトウェアを排除する. 工場出荷時設定にリセットした後でもバックドアを残して再感染する、より洗練されたトロイの木馬があることに留意してください。.
Can Trojan:Win32/Ravartar!rfn Trojan Infect WiFi?
はい, トロイの木馬が WiFi ネットワークに感染する可能性があります. ユーザーが感染したネットワークに接続したとき, このトロイの木馬は、接続されている他のデバイスに拡散し、ネットワーク上の機密情報にアクセスできます。.
トロイの木馬は削除できますか?
はい, トロイの木馬は削除可能. これは通常、悪意のあるファイルを検出して削除するように設計された強力なウイルス対策プログラムまたはマルウェア対策プログラムを実行することによって行われます。. ある場合には, トロイの木馬を手動で削除する必要がある場合もあります.
トロイの木馬はファイルを盗むことができますか?
はい, トロイの木馬がコンピュータにインストールされている場合、ファイルを盗むことができます. これは、 マルウェア作成者 またはユーザーがコンピュータにアクセスして、そこに保存されているファイルを盗む.
トロイの木馬を削除できるマルウェア対策?
などのマルウェア対策プログラム スパイハンター トロイの木馬をスキャンしてコンピュータから削除することができます. マルウェア対策を最新の状態に保ち、悪意のあるソフトウェアがないかシステムを定期的にスキャンすることが重要です.
トロイの木馬は USB に感染する可能性があります?
はい, トロイの木馬は感染する可能性があります USB デバイス. USB トロイの木馬 通常、悪意のあるファイルをインターネットからダウンロードしたり、電子メールで共有したりすることで拡散します。, allowing the hacker to gain access to a user's confidential data.
トロイの木馬について:Win32/Ravartar!rfnリサーチ
SensorsTechForum.comで公開するコンテンツ, このトロイの木馬:Win32/Ravartar!rfnハウツー取り外しガイドが含まれています, 広範な研究の結果です, 特定のトロイの木馬の問題を取り除くためのハードワークと私たちのチームの献身.
トロイの木馬に関する調査はどのように行ったのですか:Win32/Ravartar!rfn?
私たちの調査は独立した調査に基づいていることに注意してください. 私たちは独立したセキュリティ研究者と連絡を取り合っています, そのおかげで、最新のマルウェア定義に関する最新情報を毎日受け取ることができます, さまざまな種類のトロイの木馬を含む (バックドア, ダウンローダー, infostealer, 身代金, 等)
さらに, トロイの木馬の背後にある研究:Win32/Ravartar!rfn threat is backed with VirusTotal.
トロイの木馬によってもたらされる脅威をよりよく理解するため, 知識のある詳細を提供する以下の記事を参照してください.