

Cos'è Trojan:Win32/Ravartar!Germania?
Microsoft Defender ha segnalato un Trojan:Win32/Ravartar!rfn e l'avviso continua a tornare, oppure vuoi capire se questo rilevamento è reale o un falso positivo e cosa fare esattamente al riguardo. Leggi attentamente questa guida prima di intraprendere qualsiasi azione in Defender.
Trojan:Win32/Ravartar!rfn è un sistema di rilevamento di Microsoft Defender e di intelligence sulla sicurezza di Microsoft. Il !Il suffisso rfn conferma che si basa sulla reputazione e sul comportamento piuttosto che su una corrispondenza esatta della firma.. Microsoft afferma che la minaccia può eseguire azioni scelte da un malintenzionato., e che i dettagli tecnici non sono disponibili al pubblico. Il verdetto di Gridinsoft: un allarme Ravartar da una crepa, impostare, archivio, copione, aggiornamento falso, o l'allegato e-mail deve essere trattato come un vero e proprio malware fino a prova contraria. Utenti su Microsoft Q&Un rapporto sui forum segnala che la minaccia continua a ripresentarsi., con i log FRST che confermano componenti di persistenza che le scansioni standard da sole non affrontano.
Trojan:Win32/Ravartar!Breve panoramica su rfn
| Tipo | Microsoft Defender !Germania (basato sulla reputazione/sul comportamento) rivelazione – La minaccia può eseguire azioni scelte dall'attaccante; Microsoft non ha pubblicato i dettagli tecnici; documentato da Gridinsoft a luglio 2026. |
| Sintomi | Segnalazione di un trojan da parte di Defender:Win32/Ravartar!Germania, l'allerta ritorna dopo la quarantena, un rilevamento che punta a un percorso crack/Temp/AppData o a un contesto PowerShell, o la minaccia che persiste in più scansioni. |
| Tempo di rimozione | Circa 15 minuti per una scansione completa del sistema |
| Strumento di rimozione | Verifica se il tuo sistema è stato interessato da malware
Scarica
Strumento di rimozione malware
|
Come ho fatto a contrarre il Trojan?:Win32/Ravartar!Germania?
- Un'applicazione incrinata, archivio, o programma di installazione di software pirata – Gridinsoft nomina specificamente le crepe, riconfezionamento, e gli installatori non ufficiali come percorso di distribuzione a più alto rischio. Se il rilevamento indica un file nella stessa directory di un keygen o di un crack, trattalo come un atto di dolo confermato.
- Un allegato e-mail dannoso o uno script PowerShell – Un documento, archivio, oppure uno script proveniente da un'email di spam o di phishing esegue il dropper del Trojan quando viene aperto. Se l'avviso fa riferimento a un contesto PowerShell (percorso AMSI), uno script dannoso ha attivato il rilevamento – trova lo script, l'attività programmata, o la voce del registro Esegui che l'ha avviato.
- Cache degli allegati di Outlook – Gridinsoft documenta che a volte l'avviso compare nella cache degli allegati di Outlook per un file che non è mai stato aperto.. Se l'allegato non è mai stato eseguito, il rischio è inferiore – ma aggiorna Defender ed esegui una scansione completa prima di ripristinare qualsiasi cosa.
- Pacchetto software con download gratuiti non ufficiali – Un programma gratuito da un sito di terze parti installa il componente Ravartar come aggiunta in bundle tramite bundling software.
Che cosa fa Trojan:Win32/Ravartar!rfn Do?
- Esegue azioni dirette da soggetti malevoli senza un payload specifico rivelato. – Secondo Microsoft Security Intelligence, la minaccia può eseguire una serie di azioni a discrezione dell'autore malintenzionato., con dettagli tecnici non disponibili al pubblico. Il payload è configurabile dall'attaccante e può includere il furto di credenziali., download aggiuntivo di malware, iniezione di pubblicità, o accesso remoto a seconda del campione specifico.
- Si nasconde dietro un'app o un processo dall'aspetto normale. – il Trojan è progettato per apparire innocuo, comportandosi in modo simile a Trojan:Win32/Suschil!rfn e ChatGPTStealer – minacce che si presentano come software legittimi mentre operano in modo dannoso in background..
- Stabilisce la persistenza, causando il continuo ritorno dell'avviso – Segnalazioni della community su Microsoft Q&A conferma che la minaccia ritorna ripetutamente dopo che Defender l'ha messa in quarantena. Un meccanismo di persistenza – un'attività programmata, una startup registro iscrizione, o un servizio – riavvia il componente rilevato dopo la rimozione.
- Abusa di PowerShell in alcune varianti – Quando l'avviso di Ravartar punta a un contesto di processo PowerShell, uno script dannoso è la fonte. La soluzione richiede di individuare e rimuovere lo script e il suo meccanismo di avvio., non eliminare PowerShell stesso.
Controllo falso positivo: Un falso positivo è appropriato solo quando il file segnalato ha una fonte attendibile, una firma digitale verificata, un normale percorso di installazione, scansioni di follow-up pulite, e nessun sintomo di esecuzione o persistenza. Se manca una qualsiasi di queste condizioni, trattare il rilevamento come reale.
Come rimuovere Trojan:Win32/Ravartar!Germania [fissare]
- Tenere l'oggetto in quarantena – Non fare clic su Consenti o Ripristina. Storia della protezione del difensore pubblico, aprire il Ravartar!evento rfn, e copiare il percorso completo del file interessato.
- Valutare il percorso – Se si trova in una directory crack, Temp, AppData , oppure una cache di Outlook per un allegato non aperto, Trattalo come un vero e proprio malware e procedi con la pulizia..
- Se l'avviso fa riferimento a un contesto PowerShell – Non eliminare PowerShell stesso. Apri Utilità di pianificazione (taskschd.msc) e cerca qualsiasi attività che esegue PowerShell con un argomento offuscato o codificato in Base64.. Controlla anche le chiavi di avvio del registro in HKCU e HKLM e gli script creati di recente nelle cartelle Temp e AppData.. Elimina lo script dannoso e il suo meccanismo di avvio..
- Esegui una scansione offline di Microsoft Defender – Vai a Sicurezza di Windows, quindi Protezione da virus e minacce, quindi Opzioni di scansione, quindi eseguire la scansione offline di Microsoft Defender. Questo individua i componenti di persistenza che si nascondono durante il normale avvio di Windows..
- Utilizza LockHunter per i file bloccati – Se Defender non riesce a rimuovere un file perché è in uso, usa LockHunter (strumento gratuito) per sbloccarlo ed eliminarlo senza un ciclo di riavvio.
- Se l'avviso persiste anche dopo aver eseguito tutte le operazioni sopra descritte – Utilizzare lo strumento di scansione di ripristino Farbar (FRST) generare un registro della scansione di sistema e pubblicarlo sui forum di MalwareTips o Malwarebytes per una pulizia assistita dalla community. Varianti ostinate di Ravartar documentate su Microsoft Q&È necessario uno script di correzione FRST personalizzato.
- Esegui un programma antimalware dedicato per un secondo parere. – Utilizza SpyHunter o Malwarebytes per rilevare eventuali componenti aggiuntivi che Defender non ha gestito completamente..
Segui la guida completa alla rimozione riportata di seguito per la procedura dettagliata passo passo..

Ventsislav Krastev
Da allora Ventsislav è un esperto di sicurezza informatica di SensorsTechForum 2015. Ha fatto ricerche, copertura, aiutare le vittime con le ultime infezioni da malware oltre a testare e rivedere il software e gli ultimi sviluppi tecnologici. Avendo Marketing laureato pure, Ventsislav ha anche la passione per l'apprendimento di nuovi turni e innovazioni nella sicurezza informatica che diventano un punto di svolta. Dopo aver studiato la gestione della catena del valore, Amministrazione di rete e amministrazione di computer delle applicazioni di sistema, ha trovato la sua vera vocazione nel settore della cibersicurezza ed è un convinto sostenitore dell'educazione di ogni utente verso la sicurezza online.
Seguimi:
Preparazione prima di rimuovere Trojan:Win32/Ravartar!Germania.
Prima di avviare il processo di rimozione effettiva, si consiglia di effettuare le seguenti operazioni di preparazione.
- Assicurarsi di avere le istruzioni sempre aperta e di fronte ai vostri occhi.
- Fare un backup di tutti i file, anche se potrebbero essere danneggiati. È necessario eseguire il backup dei dati con una soluzione di backup su cloud e assicurare i vostri file contro qualsiasi tipo di perdita, anche dalle più gravi minacce.
- Siate pazienti in quanto ciò potrebbe richiedere un po '.
- Cerca malware
- Correggi i registri
- Rimuovere i file dei virus
Passo 1: Scansione per Trojan:Win32/Ravartar!RFN con lo strumento SpyHunter Anti-Malware
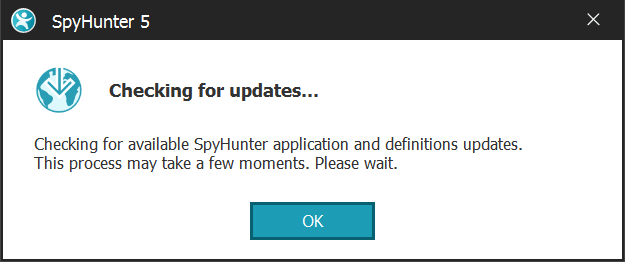
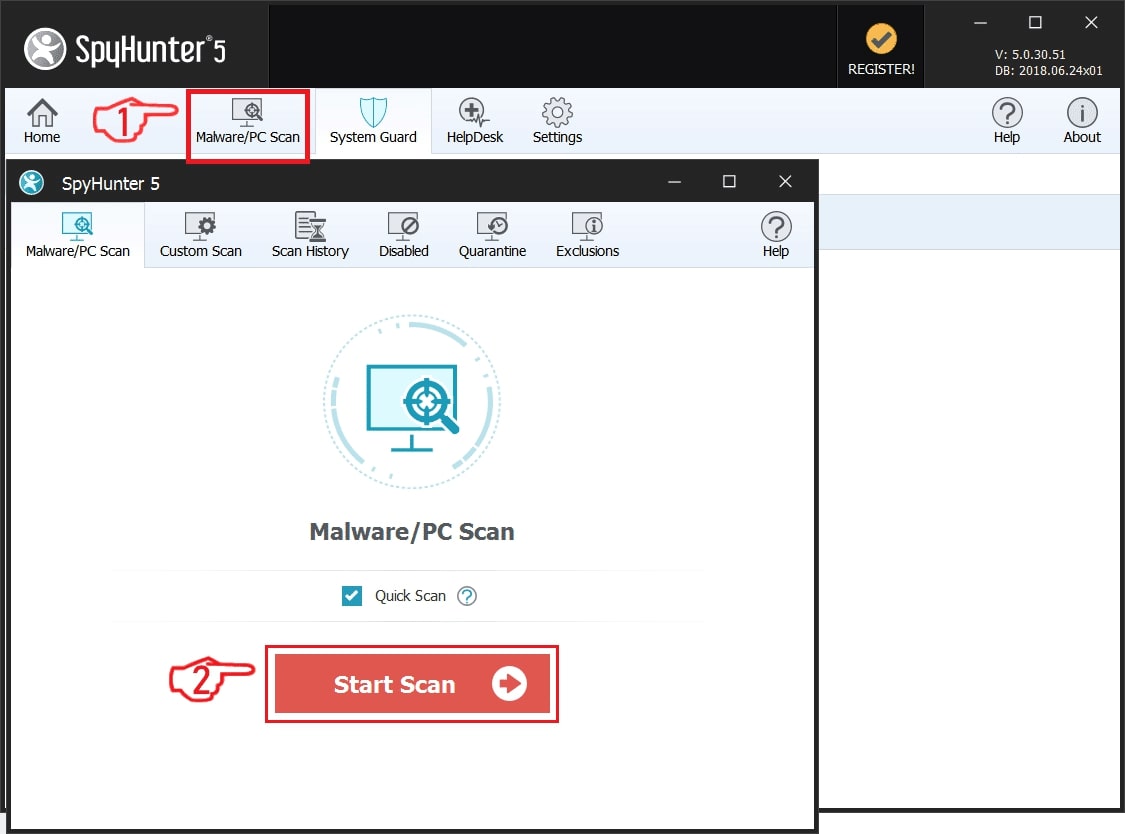
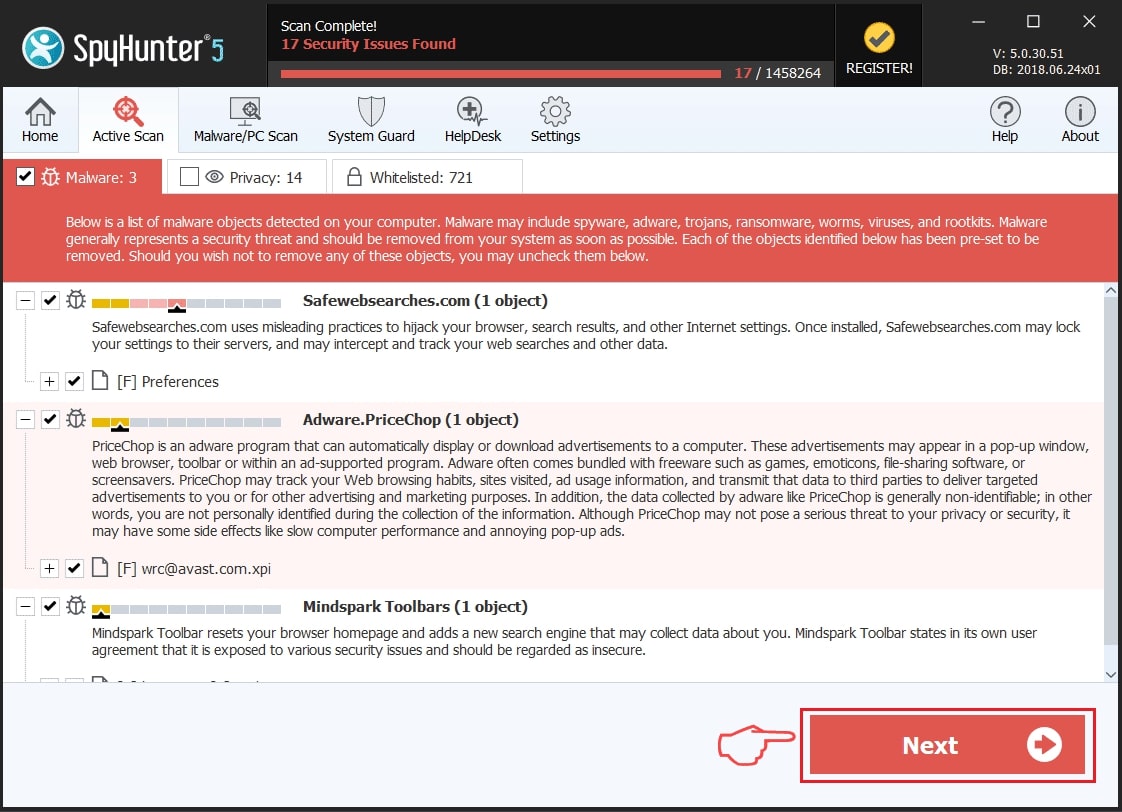
Passo 2: Pulire eventuali registri, creato da Trojan:Win32/Ravartar!RFN sul computer.
I registri di solito mirati di macchine Windows sono i seguenti:
- HKEY_LOCAL_MACHINE Software Microsoft Windows CurrentVersion Run
- HKEY_CURRENT_USER Software Microsoft Windows CurrentVersion Run
- HKEY_LOCAL_MACHINE Software Microsoft Windows CurrentVersion RunOnce
- HKEY_CURRENT_USER Software Microsoft Windows CurrentVersion RunOnce
È possibile accedere aprendo l'editor del registro di Windows e l'eliminazione di tutti i valori, creato da Trojan:Win32/Ravartar!RFN lì. Questo può accadere seguendo la procedura sotto:


 Mancia: Per trovare un valore virus creato, è possibile fare clic destro su di esso e fare clic su "Modificare" per vedere quale file è impostato per funzionare. Se questa è la posizione file del virus, rimuovere il valore.
Passo 3: Find virus files created by Trojan:Win32/Ravartar!RFN sul PC.
1.Per Windows 8, 8.1 e 10.
Per i sistemi operativi Windows più recenti
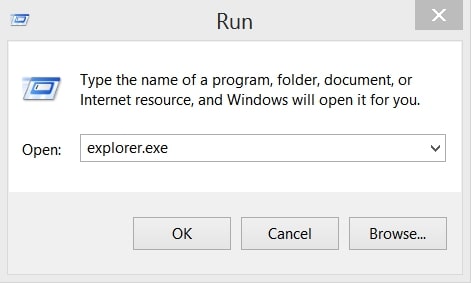
1: Sulla vostra stampa della tastiera + R e scrivi explorer.exe nel Correre casella di testo e quindi fare clic sul Ok pulsante.
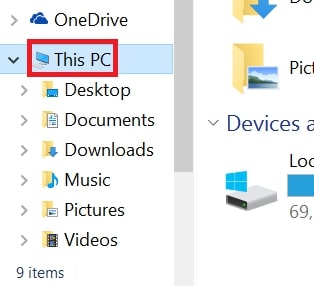
2: Clicca su PC dalla barra di accesso rapido. Questo è di solito una icona con un monitor e il suo nome è o "Il mio computer", "Il mio PC" o "Questo PC" o quello che hanno chiamato.
3: Passa alla casella di ricerca in alto a destra sullo schermo del tuo PC e digita "FileExtension:" e dopo di che digitare l'estensione del file. Se siete alla ricerca di eseguibili dannosi, Un esempio può essere "FileExtension:exe". Dopo aver fatto che, lasciare uno spazio e digitare il nome del file si ritiene che il malware si è creato. Ecco come si può essere visualizzato se è stato trovato il file:
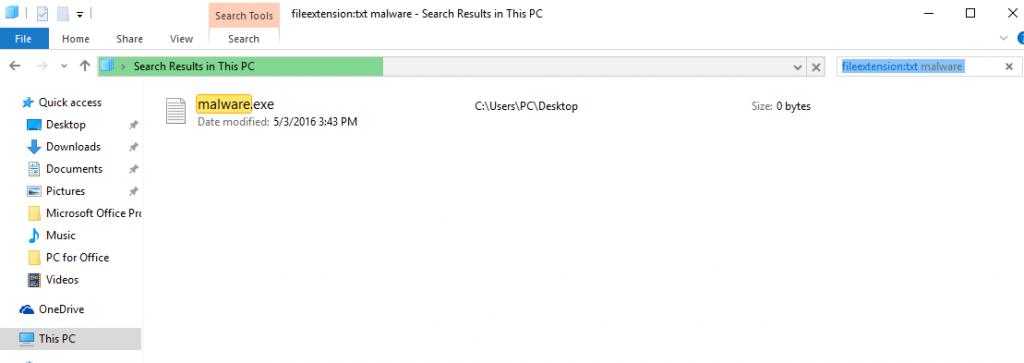
NB. Consigliamo di attendere che la barra verde di caricamento nel box di navigazione si riempia nel caso il PC stia cercando il file e non lo abbia ancora trovato.
2.Per Windows XP, Vista, e 7.
Per i sistemi operativi Windows meno recenti
Nei vecchi sistemi operativi Windows l'approccio convenzionale dovrebbe essere quello efficace:
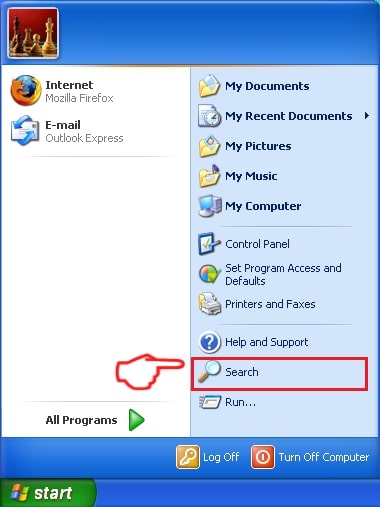
1: Clicca sul Menu iniziale icona (di solito sulla vostra in basso a sinistra) e quindi scegliere il Ricerca preferenza.
2: Una volta visualizzata la finestra di ricerca, scegliere Altre opzioni avanzate da l'assistente di ricerca. Un altro modo è cliccando su Tutti i file e le cartelle.
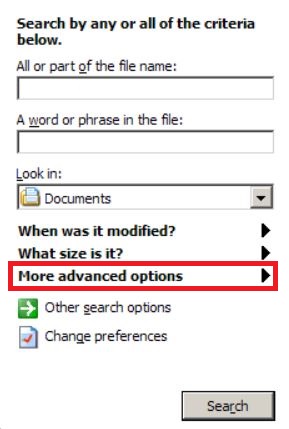
3: Dopo di che tipo il nome del file che si sta cercando e fare clic sul pulsante di ricerca. Questo potrebbe richiedere un certo tempo dopo il quale verranno visualizzati i risultati. Se avete trovato il file dannoso, è possibile copiare o aprire la sua posizione da pulsante destro del mouse su di essa.
Ora si dovrebbe essere in grado di scoprire qualsiasi file in Windows, purché sia sul disco rigido e non è nascosto via software speciale.
Trojan:Win32/Ravartar!Domande frequenti su rfn
Che cosa fa Trojan:Win32/Ravartar!rfn Trojan Do?
il cavallo di Troia:Win32/Ravartar!Germania Trojan è un programma informatico dannoso progettato per disturbare, danno, o ottenere un accesso non autorizzato ad un sistema informatico. Può essere utilizzato per rubare dati sensibili, ottenere il controllo di un sistema, o avviare altre attività dannose.
I trojan possono rubare le password?
Sì, Trojan, come Trojan:Win32/Ravartar!Germania, può rubare le password. Questi programmi dannosi sono progettati per ottenere l'accesso al computer di un utente, spiare le vittime e rubare informazioni sensibili come dati bancari e password.
Can Trojan:Win32/Ravartar!rfn Trojan Hide Itself?
Sì, può. Un Trojan può utilizzare varie tecniche per mascherarsi, compresi i rootkit, crittografia, e offuscazione, per nascondersi dagli scanner di sicurezza ed eludere il rilevamento.
È possibile rimuovere un Trojan tramite il ripristino delle impostazioni di fabbrica?
Sì, un Trojan può essere rimosso ripristinando le impostazioni di fabbrica del dispositivo. Questo perché ripristinerà il dispositivo al suo stato originale, eliminando qualsiasi software dannoso che potrebbe essere stato installato. Tieni presente che esistono trojan più sofisticati che lasciano backdoor e infettano nuovamente anche dopo un ripristino delle impostazioni di fabbrica.
Can Trojan:Win32/Ravartar!rfn Trojan Infect WiFi?
Sì, è possibile che un trojan infetti le reti WiFi. Quando un utente si connette alla rete infetta, il Trojan può diffondersi ad altri dispositivi connessi e può accedere a informazioni sensibili sulla rete.
I trojan possono essere eliminati?
Sì, I trojan possono essere eliminati. Ciò viene in genere eseguito eseguendo un potente programma antivirus o antimalware progettato per rilevare e rimuovere file dannosi. In alcuni casi, potrebbe anche essere necessaria la cancellazione manuale del Trojan.
I trojan possono rubare i file?
Sì, I trojan possono rubare file se sono installati su un computer. Questo viene fatto consentendo al autore di malware o utente per ottenere l'accesso al computer e quindi rubare i file memorizzati su di esso.
Quale anti-malware può rimuovere i trojan?
Programmi anti-malware come SpyHunter sono in grado di scansionare e rimuovere i trojan dal tuo computer. È importante mantenere aggiornato il tuo anti-malware e scansionare regolarmente il tuo sistema alla ricerca di software dannoso.
I trojan possono infettare USB?
Sì, I trojan possono infettare USB dispositivi. Trojan USB in genere si diffondono tramite file dannosi scaricati da Internet o condivisi tramite e-mail, consentendo all'hacker di accedere ai dati riservati di un utente.
A proposito di Trojan:Win32/Ravartar!rfn ricerca
I contenuti che pubblichiamo su SensorsTechForum.com, questo trojan:Win32/Ravartar!Guida alla rimozione di rfn inclusa, è il risultato di ricerche approfondite, il duro lavoro e la dedizione del nostro team per aiutarti a rimuovere il problema specifico del trojan.
Come abbiamo condotto la ricerca su Trojan?:Win32/Ravartar!Germania?
Si prega di notare che la nostra ricerca si basa su un'indagine indipendente. Siamo in contatto con ricercatori di sicurezza indipendenti, grazie al quale riceviamo aggiornamenti quotidiani sulle ultime definizioni di malware, compresi i vari tipi di trojan (porta sul retro, downloader, Infostealer, riscatto, eccetera)
Inoltre, la ricerca dietro il Trojan:Win32/Ravartar!rfn threat is backed with VirusTotal.
Per comprendere meglio la minaccia rappresentata dai trojan, si prega di fare riferimento ai seguenti articoli che forniscono dettagli informati.