

PAY HEREランサムウェアとは何ですか??
ファイルは暗号化され、見慣れない拡張子で名前が変更されました。, そして身代金要求の手紙 “お会計” デスクトップまたは影響を受けたすべてのフォルダに、復号キーと引き換えに暗号通貨での支払いを要求する指示が表示されました。. 何かを始める前に、このガイドをよく読んでください。, 支払いを含む – 身代金を支払ってもファイルの復元は保証されず、お金は直接犯罪者に渡ることになります。.
PAY HEREは ランサムウェア 感染したデバイス上の個人ファイルを強力な暗号化アルゴリズムで暗号化するウイルス – ドキュメント, 画像, ビデオ, データベース, また、その他のユーザー作成ファイルも標的となり、アクセス不能になる。. 暗号化されたファイルにはそれぞれ固有のファイル拡張子が付加されます。, そして、デスクトップと影響を受けた各フォルダに身代金要求のメモが置かれ、被害者に対し攻撃者に連絡を取り、復号鍵を受け取るために暗号通貨で身代金を支払うよう指示する内容が記載されている。. The “お会計” 身代金要求の手紙に記載されたラベルは、被害者の躊躇を減らし、代替案を検討する前に支払いを促すためのソーシャルエンジニアリングの要素である。. この支払い要求型ランサムウェアの全ファミリーで記録されているように, 身代金を支払っても、有効な復号鍵を入手できる保証はありません。 – 被害者のかなりの割合が、支払ったにもかかわらず壊れた工具を受け取っている。, 何も受け取らない, または、支払いの意思を示したために二度目の標的となる. 残りのファイルのさらなる暗号化を防ぐため、ランサムウェア自体を直ちに削除する必要があります。. 暗号化されたファイルを復元できるかどうかは、具体的な暗号化の実装方法と、セキュリティ研究者や法執行機関によって復号ツールが公開されているかどうかによって決まります。.
お支払いはこちら 概要
| タイプ | 個人ファイルを暗号化するランサムウェア (ドキュメント, 画像, ビデオ, データベース) カスタム拡張機能を追加します, それらにアクセスできないようにする. ドロップ “お会計” 暗号解読キーと引き換えに暗号通貨での支払いを要求する身代金要求メッセージ. 無料復元を阻止するためにWindowsシャドウボリュームコピーを削除しようとする試み. 身代金を支払ってもファイルの復元は保証されない. ファイル復元オプション: nomoreransom.orgで、お使いのバージョンに完全に一致する無料の復号ツールをご確認ください。, クリーンなオフラインバックアップから復元する, シャドウコピーが完全に削除されていなかった場合は、データ復旧ツールを使用してください。. |
| 症状 | 個人ファイル (ドキュメント, 画像, ビデオ) 突然アクセスできなくなり、すべてのファイル名に見慣れない拡張子が付加される. 身代金メモファイル (通常は.txtまたは.htmlファイル) デスクトップおよび影響を受けるすべてのフォルダに「PAY HERE」という支払い指示が表示されます。. デスクトップの壁紙が身代金要求メッセージに変更された. Windows シャドウボリュームコピーが削除されました (システムの復元ポイントがありません). セキュリティソフトウェアが無効化されているか、正常な動作を妨げている。. 暗号化処理中にすべてのドライブで異常なディスクアクティビティが発生しました. |
| 取り外し時間 | 約 15 システム全体のスキャンに数分 |
| 除去ツール | システムがマルウェアの影響を受けているかどうかを確認する
ダウンロード
マルウェア除去ツール
|
PAY HEREランサムウェアに感染したのはなぜですか??
このカテゴリのランサムウェアは、以下の文書化された配信経路を通じて侵入します。:
- 悪意のある添付ファイルやリンクを含むフィッシングメール – ランサムウェア配信で最もよく知られている経路: 説得力のある書式のメールで請求書を提示する, 配達通知, またはそれを文書化する, 開いたとき, デバイスにランサムウェアインストーラーをダウンロードして実行するマクロまたはスクリプトを実行します。.
- クラックされたソフトウェアと海賊版アプリケーションインストーラー – ランサムウェアは、クラックされたアプリケーションパッケージに常に埋め込まれている。, キージェネレータ, 非公式ソースからダウンロードした海賊版ソフトウェア. ランサムウェアはセットアップ中に自動的に実行されます, ユーザーが予期しない動作を目にする前に.
- 非公式の無料ダウンロードを含むソフトウェアのバンドル – サードパーティサイトからの無料ユーティリティがランサムウェアドロッパーをインストールします ソフトウェアのバンドル 予定されているプログラムに加えて.
- リモートデスクトッププロトコルの悪用 – 攻撃者は、RDPが公開されているWindowsシステムと、脆弱な認証情報または使い回された認証情報をスキャンします。, その後、リモートでログインし、ネットワーク上でランサムウェアを手動で実行する。 – 企業サーバーや家庭用サーバーへの一般的な攻撃経路.
PAY HEREランサムウェアは何をするのか?
- 個人ファイルを暗号化し、身代金要求用の拡張子を付加します。 – PAY HERE ランサムウェアはすべてのローカルドライブをスキャンし、, ネットワーク環境において, 個人ファイル(文書を含む)用のマッピングされたネットワークドライブ, 画像, ビデオ, とアーカイブ. 対象となる各ファイルは暗号化され、新しい拡張子が追加されます。, 復号鍵がないとファイルにアクセスできないようにする.
- 影響を受けるすべてのフォルダとデスクトップに身代金要求メモをドロップします – 暗号化されたファイルを含むすべてのフォルダとデスクトップに、テキストまたはHTML形式の身代金要求メモが配置されます。, 連絡先情報の提供, ビットコインまたはその他の暗号通貨での支払い指示, そして、期限を設けたり、永久的なデータ損失の脅威を与えたりすることで、緊急性を生み出す。.
- 無料復元を阻止するためにシャドウボリュームコピーを削除しようとする試み – この要求カテゴリに属するランサムウェアのほとんどは、Windowsシャドウボリュームコピーを削除するコマンドを実行します。 – Windowsがボリュームシャドウコピーサービスを通じて作成する自動バックアップ – 被害者が無料でファイルを復元できないようにする. このコマンドは、確認済みのランサムウェアファミリー全体で、暗号化後の標準的な手順として文書化されています。.
- セキュリティソフトウェアを無効化または妨害する可能性があります – 一部の亜種は、暗号化処理が中断されないように、暗号化の前または最中にアンチウイルスプロセスを強制終了したり、Windows Defenderの除外リストに自身を追加したりしようとします。.
除去 & ファイル復元ガイド
身代金を支払わないでください. 支払いはファイルの復元を保証するものではなく、さらなる犯罪活動の資金源となる。. 正しい手順は以下のとおりです。:
ステップ 1 – 感染した機器を直ちに隔離してください。. すべてのネットワークから切断する (イーサネットケーブルを抜く, Wi-Fiをオフにする) ランサムウェアがネットワーク共有に拡散するのを防ぐ, マップされたドライブ, または他の接続機器. デバイスが完全に清掃されるまで、再接続しないでください。.
ステップ 2 – 暗号化されたファイルは削除しないでください。. 他の作業を行う前に、暗号化されたファイルの完全なバックアップを外付けドライブまたは別のオフラインストレージ場所に作成してください。. セキュリティ研究者によって後日復号ツールが公開された場合, それを使用するには暗号化されたファイルが必要です.
ステップ 3 – ランサムウェアを特定する. 身代金要求のメッセージと暗号化されたサンプルファイルをアップロードしてください。 (下 1 MB, 機密データは含まれていません) ランサムウェアの正確な亜種を特定するには、id-ransomware.malwarehunterteam.com にアクセスしてください。. このステップでは、無料の復号ツールが既に存在するかどうかを判断します。.
ステップ 4 – 無料の復号ツールを探してみてください。. nomoreransom.org にアクセスして、特定された変異株を検索してください。. ユーロポールが無料の復号ツールを公開している。, 法執行機関のパートナー, Emsisoft, アバスト, Bitdefenderは多くのランサムウェアファミリーに対応しています。. あなたのバリアントに対応するものが存在する場合, 公式ソースからのみダウンロードしてください – 復号ツールを持っていると主張する第三者サイトからのものではありません, これらは頻繁に追加のマルウェアを配布するため.
ステップ 5 – ランサムウェアを削除します. セーフモードで起動する (Shiftキーを押しながら「再起動」をクリックします。, 次にトラブルシューティング, 次に詳細オプション, 次にスタートアップ設定, その後再起動, 次にを押します 5 ネットワーク接続ありのセーフモードの場合はF5キーを押します。). SpyHunterなどの専用マルウェア対策ツールを使用してシステム全体のスキャンを実行し、ランサムウェアの実行ファイルと永続化コンポーネントを削除してください。. ランサムウェアが完全に駆除されるまで、ファイルの復元を試みないでください。, または、復元されたファイルは再び暗号化されます.
ステップ 6 – バックアップが利用可能な場合は、バックアップから復元してください。. 感染前のクリーンなオフラインバックアップまたはクラウドバックアップが存在する場合, ランサムウェアが完全に削除されたことを確認した後、そこから復元してください。. バックアップの最終更新日を確認し、暗号化イベントより前の日付であることを確認してください。.
詳しい手順については、この記事の下にある完全な削除およびファイル復元ガイドを参照してください。.

Ventsislav Krastev
Ventsislavは、SensorsTechForumのサイバーセキュリティの専門家です。 2015. 彼は研究してきました, カバー, 最新のマルウェア感染に加えて、ソフトウェアと最新の技術開発のテストとレビューで被害者を支援します. マーケティングも卒業した, Ventsislavは、ゲームチェンジャーとなるサイバーセキュリティの新しいシフトとイノベーションを学ぶことに情熱を注いでいます. バリューチェーン管理を学んだ後, システムアプリケーションのネットワーク管理とコンピュータ管理, 彼はサイバーセキュリティ業界で彼の本当の呼びかけを見つけ、オンラインの安全性とセキュリティに向けたすべてのユーザーの教育を強く信じています.
フォローしてください:
- ステップ 1
- ステップ 2
- ステップ 3
- ステップ 4
- ステップ 5
ステップ 1: Scan for PAY HERE with SpyHunter Anti-Malware Tool
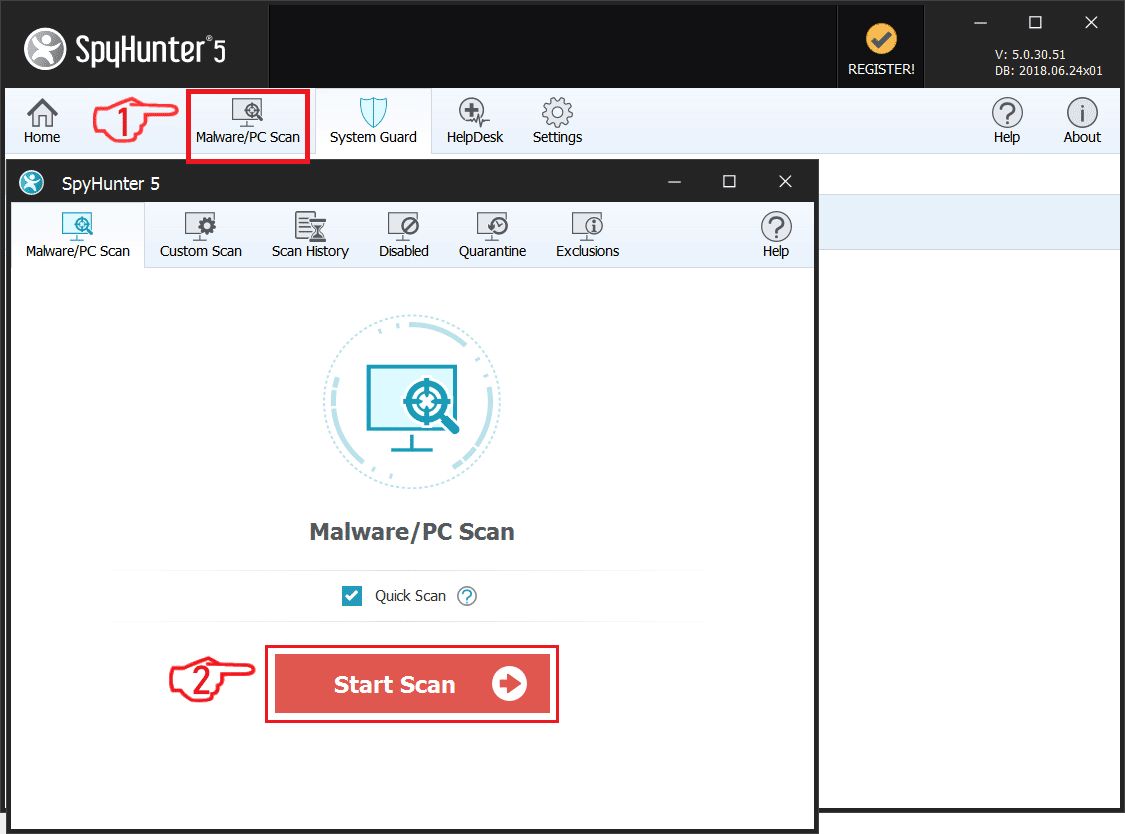
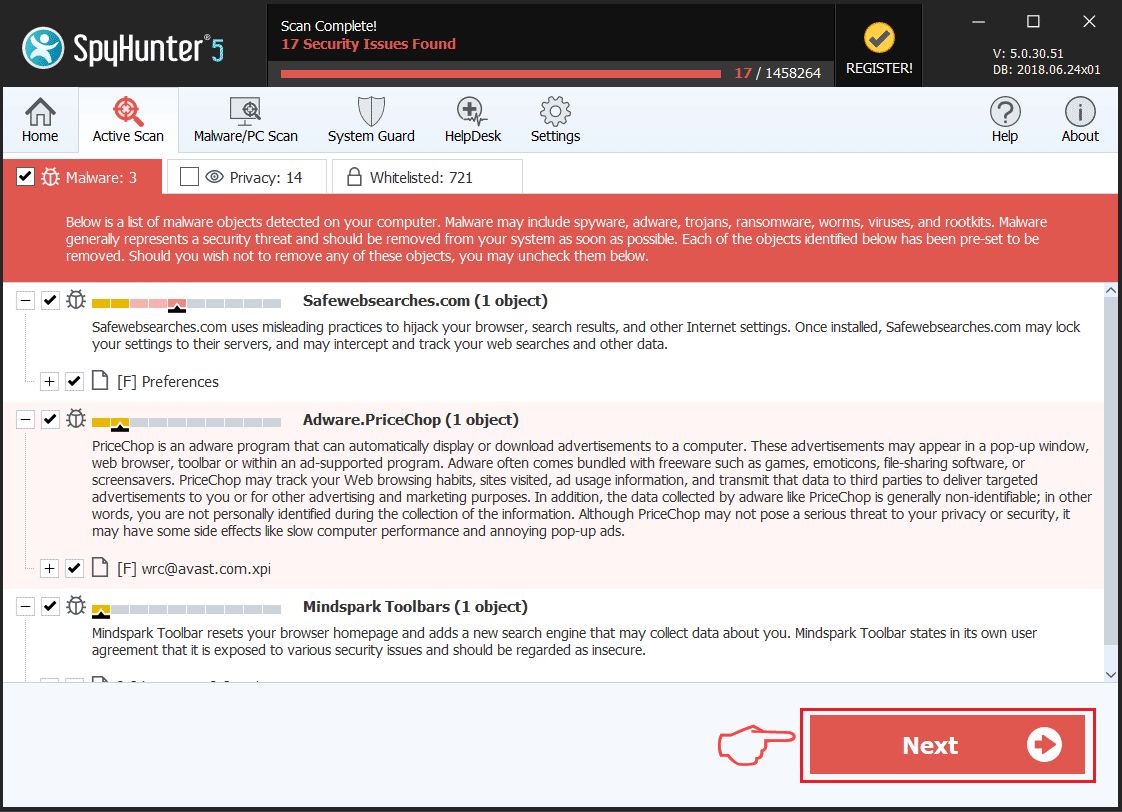
ランサムウェアの自動除去 - ビデオガイド
ステップ 2: Uninstall PAY HERE and related malware from Windows
これは、ほとんどのプログラムをアンインストールできるはずのいくつかの簡単な手順の方法です。. Windowsを使用しているかどうかに関係なく 10, 8, 7, VistaまたはXP, それらのステップは仕事を成し遂げます. プログラムまたはそのフォルダをごみ箱にドラッグすると、 非常に悪い決断. あなたがそれをするなら, プログラムの断片が残されています, そしてそれはあなたのPCの不安定な仕事につながる可能性があります, ファイルタイプの関連付けやその他の不快なアクティビティに関するエラー. コンピュータからプログラムを削除する適切な方法は、それをアンインストールすることです. それをするために:
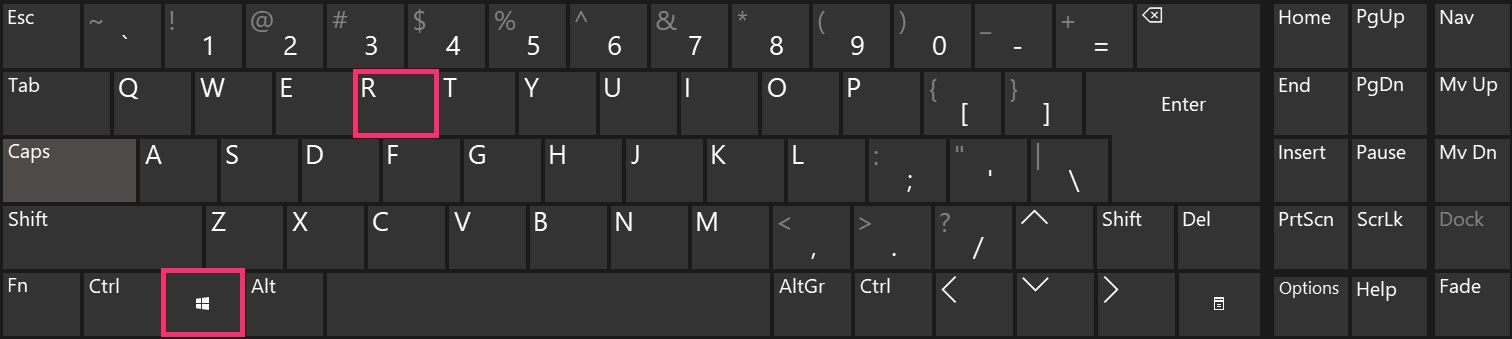
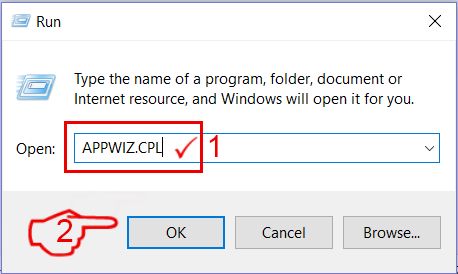
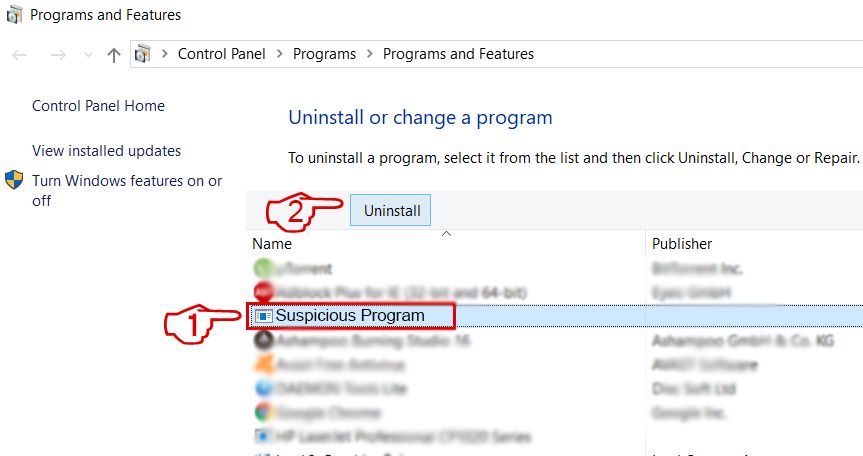 上記の手順に従うと、ほとんどの迷惑プログラムや悪意のあるプログラムを正常に削除できます.
ステップ 3: レジストリをクリーンアップします, created by PAY HERE on your computer.
通常対象となるWindowsマシンのレジストリは次のとおりです。:
- HKEY_LOCAL_MACHINE Software Microsoft Windows CurrentVersion Run
- HKEY_CURRENT_USER Software Microsoft Windows CurrentVersion Run
- HKEY_LOCAL_MACHINE Software Microsoft Windows CurrentVersion RunOnce
- HKEY_CURRENT_USER Software Microsoft Windows CurrentVersion RunOnce
これらにアクセスするには、Windowsレジストリエディタを開き、値を削除します。, created by PAY HERE there. これは、以下の手順に従うことで発生する可能性があります:


 ヒント: ウイルスによって作成された値を見つけるには, あなたはそれを右クリックしてクリックすることができます "変更" 実行するように設定されているファイルを確認する. これがウイルスファイルの場所である場合, 値を削除します.
始める前に "ステップ 4", お願いします 通常モードで起動します, 現在セーフモードになっている場合.
これにより、インストールと SpyHunterを使用する 5 正常に.
ステップ 4: Boot Your PC In Safe Mode to isolate and remove PAY HERE
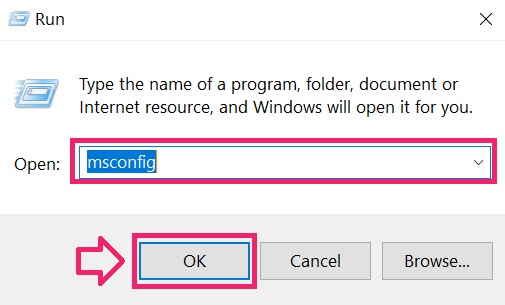
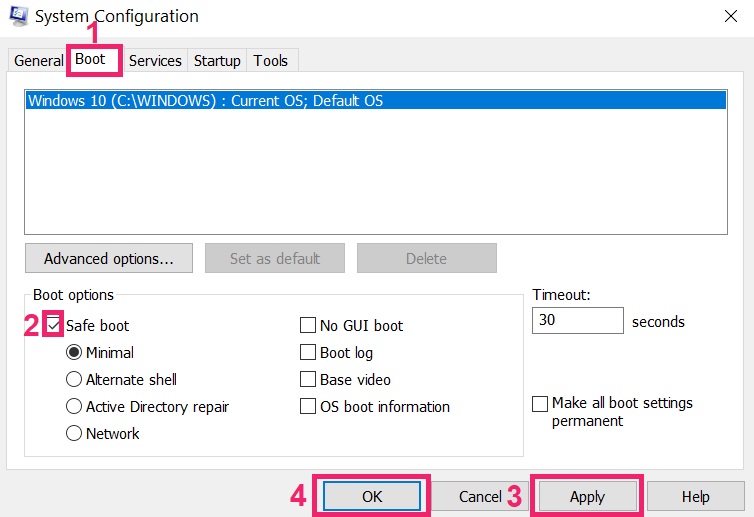
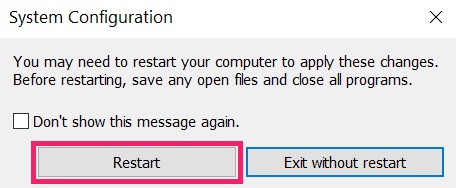
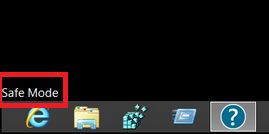
ステップ 5: Try to Restore Files Encrypted by PAY HERE.
方法 1: Emsisoft の STOP Decrypter を使用する.
このランサムウェアのすべての亜種を無料で復号化できるわけではありません, しかし、研究者が使用する復号化機能を追加しました。これは、最終的に復号化されるバリアントで更新されることがよくあります。. 以下の手順を使用して、ファイルを復号化してみてください, しかし、それらが機能しない場合, 残念ながら、ランサムウェアウイルスの亜種は復号化できません.
以下の手順に従って、Emsisoft復号化ツールを使用し、ファイルを無料で復号化します. あなたはできる ここにリンクされているEmsisoft復号化ツールをダウンロードします 次に、以下の手順に従います:
1 右クリック 解読機でクリックします 管理者として実行 以下に示すように:
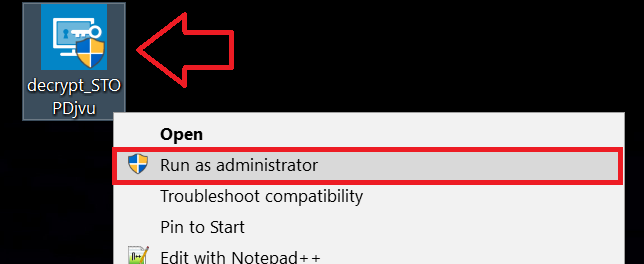
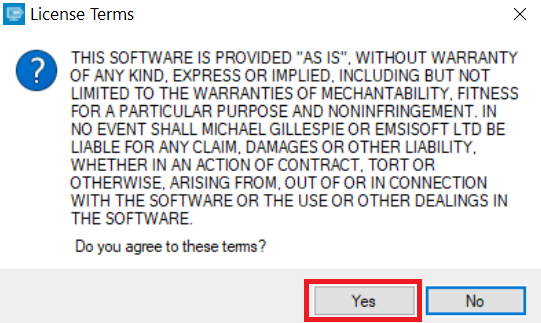
2. ライセンス条項に同意する:
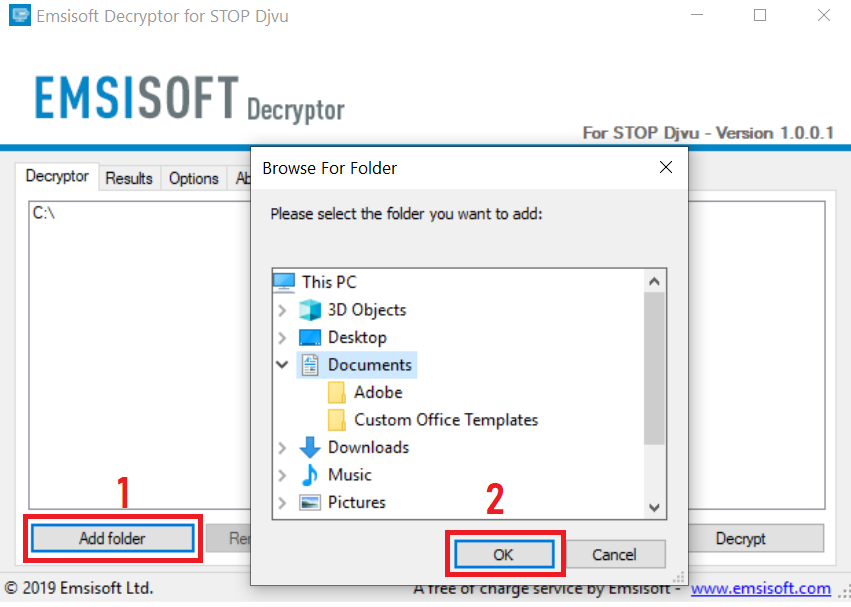
3. クリック "フォルダーを追加" 次に、下に示すように、ファイルを復号化するフォルダを追加します:
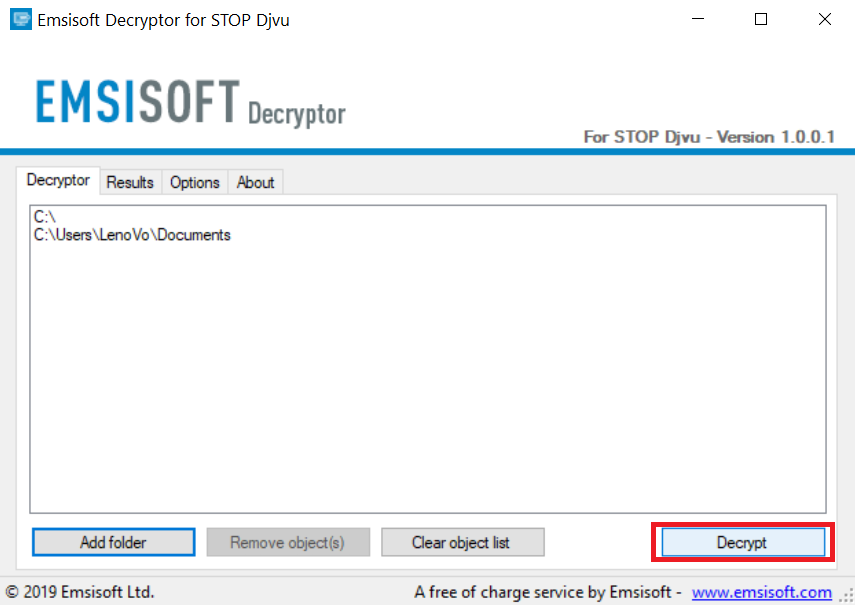
4. クリック "復号化" ファイルがデコードされるのを待ちます.
ノート: 復号化機能の功績は、このウイルスで突破口を開いたEmsisoftの研究者に与えられます.
方法 2: データ復元ソフトウェアを使用する
Ransomware infections and PAY HERE aim to encrypt your files using an encryption algorithm which may be very difficult to decrypt. これが、直接復号化を回避してファイルの復元を試みるのに役立つ可能性のあるデータ回復方法を提案した理由です。. この方法はそうではないかもしれないことに注意してください 100% 効果的ですが、さまざまな状況で少しまたは大いに役立つ場合もあります.
リンクと上部のウェブサイトメニューをクリックするだけです, 選ぶ データ復旧 - データ回復ウィザード WindowsまたはMacの場合 (OSによって異なります), 次に、ツールをダウンロードして実行します.
PAY HERE-FAQ
PAY HEREランサムウェアとは何ですか??
PAY HEREは ランサムウェア 感染 - コンピュータにサイレントに侵入し、コンピュータ自体へのアクセスをブロックするか、ファイルを暗号化する悪意のあるソフトウェア.
多くのランサムウェア ウイルスは、高度な暗号化アルゴリズムを使用してファイルにアクセスできないようにします. ランサムウェア感染の目的は、ファイルへのアクセスを取り戻すために身代金の支払いを要求することです。.
PAY HEREランサムウェアは何をするのか?
ランサムウェアは一般的に、 悪意のあるソフトウェア それは設計されたものです コンピュータまたはファイルへのアクセスをブロックするには 身代金が支払われるまで.
ランサムウェアウイルスも、 システムにダメージを与える, データの破損とファイルの削除, その結果、重要なファイルが永久に失われます.
How Does PAY HERE Infect?
Via several ways.PAY HERE Ransomware infects computers by being sent フィッシングメール経由, ウイルスの付着を含む. この添付ファイルは通常、重要なドキュメントとしてマスクされています, お気に入り 請求書, 銀行の書類や航空券でも ユーザーにとって非常に説得力があるように見えます.
Another way you may become a victim of PAY HERE is if you 偽のインストーラーをダウンロードする, 評判の低い Web サイトからのクラックまたはパッチ またはウイルスリンクをクリックした場合. 多くのユーザーが、トレントをダウンロードしてランサムウェアに感染したと報告しています.
How to Open .PAY HERE files?
君は can't 復号化ツールなしで. この時点で, the .お会計 ファイルは 暗号化. 特定のアルゴリズムの特定の復号化キーを使用して復号化した後でのみ開くことができます。.
復号化ツールが機能しない場合の対処方法?
パニックになるな, と ファイルをバックアップする. 復号化機能が復号化されなかった場合 .お会計 ファイルが正常に, その後、絶望しないでください, このウイルスはまだ新しいので.
復元できますか ".お会計" ファイル?
はい, 時々ファイルを復元することができます. いくつか提案しました ファイルの回復方法 復元したい場合はうまくいく可能性があります .お会計 ファイル.
これらの方法は決してありません 100% ファイルを取り戻すことができることを保証します. しかし、バックアップがある場合, 成功の可能性ははるかに高い.
How To Get Rid of PAY HERE Virus?
このランサムウェア感染を除去するための最も安全な方法と最も効率的な方法は、 プロのマルウェア対策プログラム.
It will scan for and locate PAY HERE ransomware and then remove it without causing any additional harm to your important .PAY HERE files.
ランサムウェアを当局に報告できますか?
コンピュータがランサムウェアに感染した場合, あなたはそれを地元の警察署に報告することができます. これは、世界中の当局がコンピュータに感染したウイルスの背後にいる加害者を追跡および特定するのに役立ちます.
下, 政府のウェブサイトのリストを用意しました, あなたが被害者である場合に備えて報告を提出できる場所 サイバー犯罪:
サイバーセキュリティ当局, 世界中のさまざまな地域でランサムウェア攻撃レポートを処理する責任があります:
ドイツ - Offizielles Portal der deutschen Polizei
アメリカ - IC3インターネット犯罪苦情センター
イギリス - アクション詐欺警察
フランス - Ministèredel'Intérieur
イタリア - ポリジアディスタト
スペイン - PolicíaNacional
オランダ - ポリティ
ポーランド - Policja
ポルトガル - PolíciaJudiciária
ギリシャ - サイバー犯罪ユニット (ギリシャ警察)
インド - ムンバイ警察 - サイバー犯罪捜査セル
オーストラリア - オーストラリアのハイテク犯罪センター
レポートは異なる時間枠で応答される場合があります, 地方自治体によって異なります.
ランサムウェアによるファイルの暗号化を阻止できますか?
はい, ランサムウェアを防ぐことができます. これを行う最善の方法は、コンピュータ システムが最新のセキュリティ パッチで更新されていることを確認することです。, 評判の良いマルウェア対策プログラムを使用する とファイアウォール, 重要なファイルを頻繁にバックアップする, をクリックしないでください 悪意のあるリンク または不明なファイルのダウンロード.
Can PAY HERE Ransomware Steal Your Data?
はい, ほとんどの場合、ランサムウェア あなたの情報を盗みます. It is a form of malware that steals data from a user's computer, それを暗号化します, そしてそれを解読するために身代金を要求します.
多くの場合, the マルウェアの作成者 または攻撃者がデータを削除すると脅迫するか、 オンラインで公開する 身代金が支払われない限り.
ランサムウェアは WiFi に感染する可能性がある?
はい, ランサムウェアは WiFi ネットワークに感染する可能性があります, 悪意のあるアクターがそれを使用してネットワークの制御を取得できるため, 機密データを盗む, ユーザーをロックアウトする. ランサムウェア攻撃が成功した場合, サービスやデータの損失につながる可能性があります, 場合によっては, 経済的損失.
ランサムウェアに支払うべきか?
いいえ, ランサムウェア恐喝者に支払うべきではありません. それらに支払うことは犯罪者を助長するだけであり、ファイルまたはデータが復元されることを保証するものではありません. より良いアプローチは、重要なデータの安全なバックアップを取り、そもそもセキュリティに注意を払うことです.
What Happens If I Don't Pay Ransom?
If you don't pay the ransom, ハッカーがまだあなたのコンピュータにアクセスしている可能性があります, データ, またはファイルであり、それらを公開または削除すると脅迫し続ける可能性があります, あるいはサイバー犯罪に利用することさえあります. ある場合には, 彼らは追加の身代金の支払いを要求し続けるかもしれません.
ランサムウェア攻撃は検出できるか?
はい, ランサムウェアを検出可能. マルウェア対策ソフトウェアおよびその他の高度なセキュリティ ツール ランサムウェアを検出し、ユーザーに警告することができます マシン上に存在する場合.
ランサムウェアを確実に検出して防止できるように、最新のセキュリティ対策を常に最新の状態に保ち、セキュリティ ソフトウェアを最新の状態に保つことが重要です。.
ランサムウェア犯罪者は捕まりますか?
はい, ランサムウェア犯罪者は捕まります. 法執行機関, FBIなど, インターポールなどは、米国およびその他の国でランサムウェア犯罪者の追跡と訴追に成功している. ランサムウェアの脅威が増加し続ける中, 執行活動もそうです.
About the PAY HERE Research
SensorsTechForum.comで公開するコンテンツ, this PAY HERE how-to removal guide included, 広範な研究の結果です, 特定のマルウェアを削除し、暗号化されたファイルを復元するためのハードワークと私たちのチームの献身.
このランサムウェアの調査はどのように行ったのですか??
私たちの研究は、独立した調査に基づいています. 私たちは独立したセキュリティ研究者と連絡を取り合っています, そしてそのようなものとして, 最新のマルウェアとランサムウェアの定義に関する最新情報を毎日受け取ります.
さらに, the research behind the PAY HERE ransomware threat is backed with VirusTotal そしてその NoMoreRansomプロジェクト.
ランサムウェアの脅威をよりよく理解するため, 知識のある詳細を提供する以下の記事を参照してください.
以来、ランサムウェアとマルウェアの無料の削除手順を提供することに専念しているサイトとして 2014, SensorsTechForumの推奨事項は 信頼できる情報源にのみ注意を払う.
信頼できる情報源を認識する方法:
- 常に確認してください "私たちに関しては" ウェブページ.
- コンテンツ作成者のプロフィール.
- 偽の名前やプロフィールではなく、実際の人がサイトの背後にいることを確認してください.
- Facebookを確認する, LinkedInとTwitterの個人プロファイル.