

Was ist PAY HERE Ransomware??
Ihre Dateien wurden verschlüsselt und mit einer unbekannten Dateiendung umbenannt., und eine Lösegeldforderung mit “HIER BEZAHLEN” Auf Ihrem Desktop oder in jedem betroffenen Ordner erschienen Anweisungen, die eine Zahlung in Kryptowährung für einen Entschlüsselungsschlüssel verlangten.. Lesen Sie diese Anleitung sorgfältig durch, bevor Sie irgendetwas unternehmen., einschließlich der Bezahlung – Die Zahlung des Lösegelds garantiert keine Wiederherstellung der Dateien und das Geld geht direkt an die Kriminellen..
HIER BEZAHLEN ist ein Ransomware Eine Infektion, die persönliche Dateien auf dem infizierten Gerät mithilfe eines starken kryptografischen Algorithmus verschlüsselt. – Unterlagen, Bilder, Videos, Datenbanken, und andere vom Benutzer erstellte Dateien werden gezielt blockiert und unzugänglich gemacht.. Jeder verschlüsselten Datei wird eine eindeutige Dateiendung angehängt., Auf dem Desktop und in jedem betroffenen Ordner wird eine Lösegeldforderung abgelegt, die das Opfer auffordert, die Angreifer zu kontaktieren und ein Lösegeld in Kryptowährung zu zahlen, um einen Entschlüsselungsschlüssel zu erhalten.. Die “HIER BEZAHLEN” Der im Lösegeldbrief verwendete Hinweis ist ein Element des Social Engineering, das darauf abzielt, Zögern zu verringern und das Opfer zur Zahlung zu bewegen, bevor Alternativen geprüft werden.. Wie in allen Ransomware-Familien dieser Zahlungsforderungskategorie dokumentiert., Die Zahlung des Lösegelds garantiert nicht den Erhalt eines funktionierenden Entschlüsselungsschlüssels. – Ein erheblicher Anteil der Opfer, die zahlen, erhält ein defektes Werkzeug., Ich erhalte nichts, oder ein zweites Mal ins Visier genommen werden, weil sie ihre Zahlungsbereitschaft gezeigt haben.. Die Ransomware selbst muss umgehend entfernt werden, um eine weitere Verschlüsselung der verbleibenden Dateien zu verhindern.. Ob verschlüsselte Dateien wiederhergestellt werden können, hängt von der jeweiligen Verschlüsselungsimplementierung ab und davon, ob Sicherheitsforscher oder Strafverfolgungsbehörden einen Entschlüsselungsalgorithmus veröffentlicht haben..
Hier bezahlen – Kurzübersicht
| Art | Ransomware, die persönliche Dateien verschlüsselt (Unterlagen, Bilder, Videos, Datenbanken) und fügt eine benutzerdefinierte Erweiterung hinzu, wodurch sie unzugänglich. Erstellt ein “HIER BEZAHLEN” Lösegeldforderung für einen Entschlüsselungsschlüssel. Versuche, Windows-Schattenkopien zu löschen, um eine kostenlose Wiederherstellung zu verhindern.. Die Zahlung des Lösegelds garantiert keine Datenwiederherstellung. Optionen zur Dateiwiederherstellung: Auf nomoreransom.org finden Sie einen kostenlosen Entschlüsseler, der genau zu dieser Variante passt., Wiederherstellung aus einem sauberen Offline-Backup, Oder verwenden Sie Datenwiederherstellungstools, falls Schattenkopien nicht vollständig gelöscht wurden.. |
| Symptome | Persönliche Dateien (Unterlagen, Bilder, Videos) Plötzlich nicht mehr erreichbar, da jedem Dateinamen eine unbekannte Erweiterung angehängt wird.. Ein Erpresserbrief-Datei (typischerweise eine .txt- oder .html-Datei) Auf dem Desktop und in jedem betroffenen Ordner erscheint die Zahlungsanweisung „HIER BEZAHLEN“.. Desktop-Hintergrundbild in eine Lösegeldforderung geändert. Windows-Schattenkopien gelöscht (Es sind keine Systemwiederherstellungspunkte verfügbar.). Sicherheitssoftware deaktiviert oder verhindert den normalen Betrieb. Ungewöhnliche Festplattenaktivität auf allen Laufwerken während des Verschlüsselungsprozesses. |
| Entfernungszeit | Ca. 15 Minuten für einen vollständigen Systemscan |
| Removal Tool | Überprüfen Sie, ob Ihr System von Malware betroffen ist
Herunterladen
Malware Removal Tool
|
Wie bin ich an die „Pay Here“-Ransomware gekommen??
Ransomware dieser Kategorie gelangt über diese dokumentierten Übertragungswege ins Land.:
- Phishing-E-Mails mit schädlichen Anhängen oder Links – Der am besten dokumentierte Übertragungsweg für Ransomware.: Eine überzeugend formatierte E-Mail enthält eine Rechnung., Zustellbenachrichtigung, oder dokumentieren Sie, dass, wenn sie geöffnet, führt ein Makro oder Skript aus, das den Ransomware-Installer auf dem Gerät herunterlädt und ausführt..
- Gecrackte Software und raubkopierte Anwendungsinstallationsprogramme – Ransomware ist konsequent in gecrackten Anwendungspaketen eingebettet., Schlüsselgeneratoren, und Raubkopien, die von inoffiziellen Quellen heruntergeladen wurden. Die Ransomware wird während der Einrichtung automatisch ausgeführt., oft bevor der Benutzer ein unerwartetes Verhalten bemerkt..
- Softwarebündelung mit inoffiziellen Gratis-Downloads – Ein kostenloses Hilfsprogramm von einer Drittanbieterseite installiert den Ransomware-Dropper über Software-Bündelung neben dem erwarteten Programm.
- Ausnutzung des Remote Desktop Protocol – Angreifer suchen nach Windows-Systemen mit offengelegtem RDP und schwachen oder wiederverwendeten Anmeldeinformationen., Anschließend melden Sie sich remote an und führen die Ransomware manuell im Netzwerk aus. – eine gängige Angriffsroute für Unternehmens- und Heimserver.
Was bewirkt die PAY HERE-Ransomware??
- Verschlüsselt persönliche Dateien und fügt eine Lösegeld-Erweiterung hinzu – Die PAY HERE-Ransomware scannt alle lokalen Laufwerke und, in vernetzten Umgebungen, zugeordnete Netzlaufwerke für persönliche Dateien, einschließlich Dokumente, Bilder, Videos, und Archive. Jede Zieldatei wird verschlüsselt und erhält eine neue Dateiendung., Dadurch ist die Datei ohne den Entschlüsselungsschlüssel unzugänglich..
- Hinterlässt eine Lösegeldforderung in jedem betroffenen Ordner und auf dem Desktop. – In jedem Ordner mit verschlüsselten Dateien und auf dem Desktop wird eine Lösegeldforderung im Text- oder HTML-Format abgelegt., Angabe von Kontaktinformationen, Zahlungsanweisungen in Bitcoin oder einer anderen Kryptowährung, und eine Frist oder die Drohung mit dauerhaftem Datenverlust, um Dringlichkeit zu erzeugen.
- Versuche, Schattenkopien zu löschen, um eine kostenlose Wiederherstellung zu verhindern. – Die meisten Ransomware-Programme dieser Kategorie führen einen Befehl zum Löschen von Windows-Schattenkopien aus. – die automatischen Backups, die Windows über den Volumeschattenkopie-Dienst erstellt – um zu verhindern, dass Opfer Dateien kostenlos wiederherstellen können. Dieser Befehl ist bei allen bestätigten Ransomware-Familien als Standardschritt nach der Verschlüsselung dokumentiert..
- Kann Sicherheitssoftware deaktivieren oder deren Funktion beeinträchtigen. – Einige Varianten versuchen, Antivirenprozesse zu beenden oder sich vor oder während der Verschlüsselung zu den Ausnahmen von Windows Defender hinzuzufügen, um eine Unterbrechung des Verschlüsselungsprozesses zu verhindern..
Entfernung & Leitfaden zur Dateiwiederherstellung
Zahlen Sie nicht das Lösegeld. Die Zahlung garantiert keine Wiederherstellung der Dateien und finanziert weitere kriminelle Operationen.. Hier ist die korrekte Abfolge der Aktionen:
Schritt 1 – Isolieren Sie das infizierte Gerät sofort.. Trennen Sie die Verbindung zu allen Netzwerken. (Ethernet-Kabel abziehen, Schalten Sie das WLAN aus.) um zu verhindern, dass sich die Ransomware auf Netzwerkfreigaben ausbreitet, zugeordnete Laufwerke, oder andere angeschlossene Geräte. Schließen Sie das Gerät erst wieder an, wenn es vollständig gereinigt ist..
Schritt 2 – Löschen Sie keine verschlüsselten Dateien.. Erstellen Sie vor allen anderen Schritten eine vollständige Sicherungskopie der verschlüsselten Dateien auf einem externen Laufwerk oder einem zweiten Offline-Speicherort.. Wenn Sicherheitsforscher zu einem späteren Zeitpunkt einen Entschlüsseler veröffentlichen, Sie benötigen die verschlüsselten Dateien, um es zu verwenden..
Schritt 3 – Identifizieren Sie die Ransomware. Laden Sie die Lösegeldforderung und eine verschlüsselte Beispieldatei hoch. (unter 1 MB, ohne sensible Daten) Um die genaue Variante der Ransomware zu identifizieren, besuchen Sie id-ransomware.malwarehunterteam.com.. Dieser Schritt ermittelt, ob bereits ein kostenloser Entschlüsseler existiert..
Schritt 4 – Prüfen Sie, ob ein kostenloser Entschlüsseler verfügbar ist.. Besuchen Sie nomoreransom.org und suchen Sie nach der identifizierten Variante.. Kostenlose Entschlüsselungsprogramme werden von Europol veröffentlicht., Partner der Strafverfolgungsbehörden, Emsisoft, Avast, und Bitdefender für viele Ransomware-Familien. Falls eine für Ihre Variante existiert, Laden Sie es nur von der offiziellen Quelle herunter. – nicht von Drittanbieterseiten, die behaupten, Entschlüsselungsprogramme zu besitzen., da diese häufig zusätzliche Schadsoftware verbreiten..
Schritt 5 – Entfernen Sie die Ransomware. Starten in den abgesicherten Modus (Halten Sie die Umschalttaste gedrückt und klicken Sie auf „Neustart“., dann Fehlerbehebung, dann Erweiterte Optionen, dann Starteinstellungen, dann neu starten, dann drücken 5 oder F5 für den abgesicherten Modus mit Netzwerk). Führen Sie einen vollständigen Systemscan mit SpyHunter oder einem anderen speziellen Anti-Malware-Tool durch, um die Ransomware-Datei und alle persistenten Komponenten zu entfernen.. Versuchen Sie nicht, Dateien wiederherzustellen, bis die Ransomware vollständig entfernt wurde., oder die wiederhergestellten Dateien werden erneut verschlüsselt..
Schritt 6 – Falls verfügbar, aus der Sicherung wiederherstellen.. Wenn ein sauberes Offline- oder Cloud-Backup existiert, das vor der Infektion erstellt wurde, Wiederherstellung nach Bestätigung der vollständigen Entfernung der Ransomware.. Überprüfen Sie das Datum der letzten Änderung der Sicherungskopie, um sicherzustellen, dass es vor dem Verschlüsselungsereignis erstellt wurde..
Folgen Sie der vollständigen Anleitung zur Entfernung und Wiederherstellung der Dateien unterhalb dieses Artikels, um den gesamten Prozess Schritt für Schritt durchzuführen..

Ventsislav Krastev
Ventsislav ist seitdem Cybersicherheitsexperte bei SensorsTechForum 2015. Er hat recherchiert, Abdeckung, Unterstützung der Opfer bei den neuesten Malware-Infektionen sowie beim Testen und Überprüfen von Software und den neuesten technischen Entwicklungen. Nachdem auch graduierte-Marketing, Ventsislav hat auch eine Leidenschaft für das Erlernen neuer Veränderungen und Innovationen in der Cybersicherheit, die zu Spielverändernern werden. Nach dem Studium des Wertschöpfungskettenmanagements, Netzwerkadministration und Computeradministration von Systemanwendungen, Er fand seine wahre Berufung in der Cybersecrurity-Branche und glaubt fest an die Aufklärung jedes Benutzers über Online-Sicherheit.
Folge mir:
- Schritt 1
- Schritt 2
- Schritt 3
- Schritt 4
- Schritt 5
Schritt 1: Scan for PAY HERE with SpyHunter Anti-Malware Tool
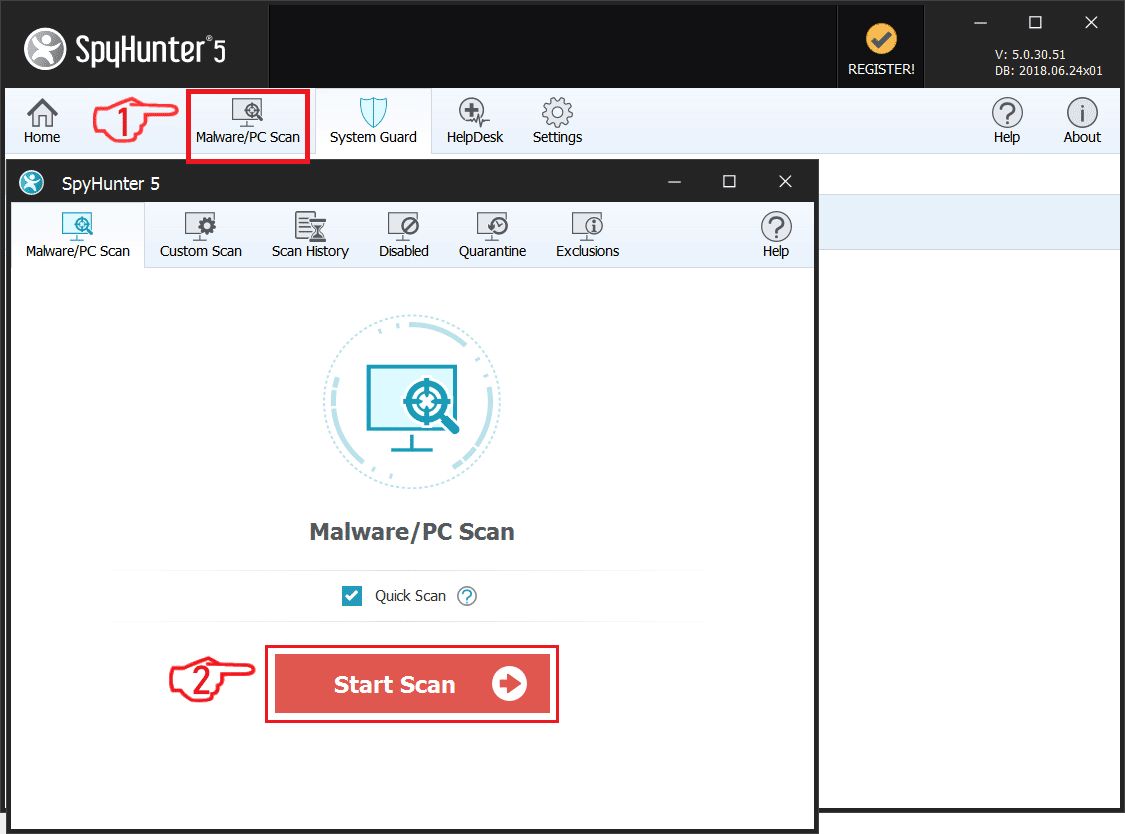
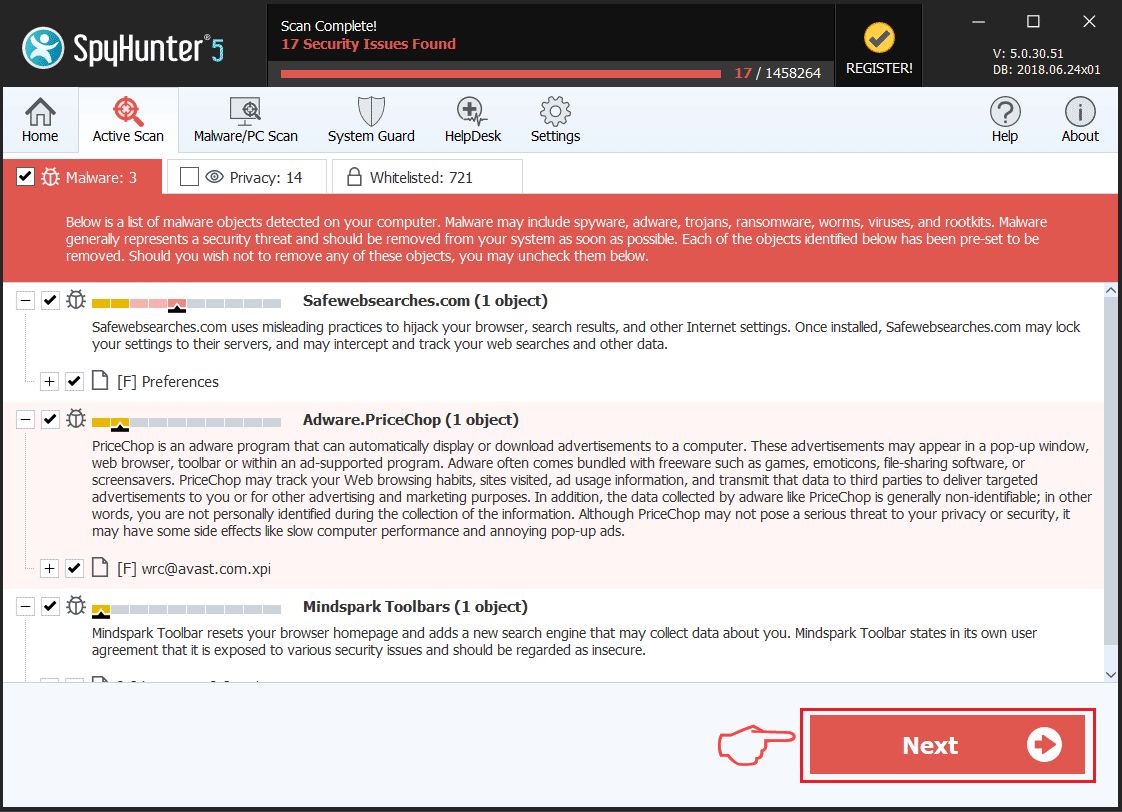
Automatische Entfernung von Ransomware - Videoanleitung
Schritt 2: Uninstall PAY HERE and related malware from Windows
Hier ist ein Verfahren, in wenigen einfachen Schritten der in der Lage sein sollte, die meisten Programme deinstallieren. Egal ob Sie mit Windows arbeiten 10, 8, 7, Vista oder XP, diese Schritte werden den Job zu erledigen. Ziehen Sie das Programm oder den entsprechenden Ordner in den Papierkorb kann eine sehr schlechte Entscheidung. Wenn Sie das tun, Bits und Stücke des Programms zurückbleiben, und das kann zu instabilen Arbeit von Ihrem PC führen, Fehler mit den Dateitypzuordnungen und anderen unangenehmen Tätigkeiten. Der richtige Weg, um ein Programm von Ihrem Computer zu erhalten, ist es zu deinstallieren. Um das zu tun:
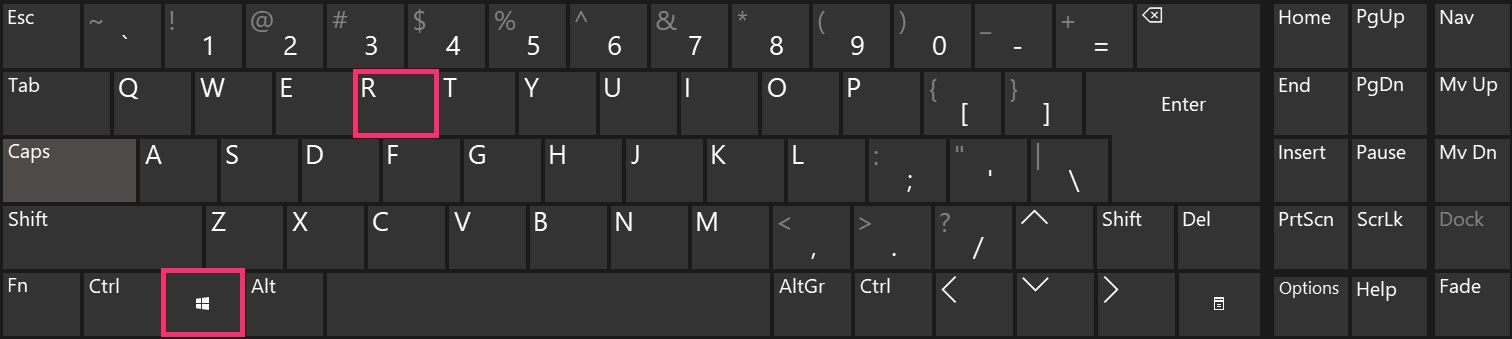
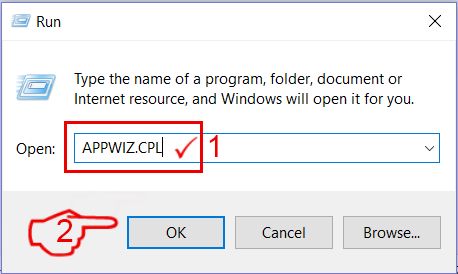
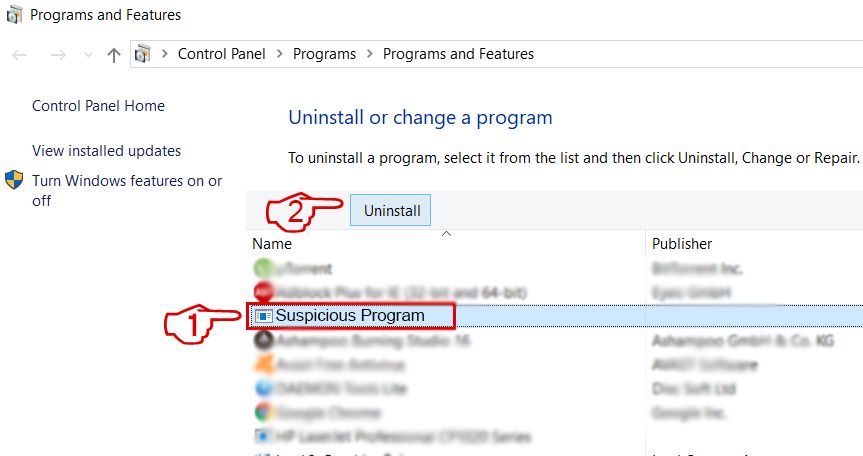 Befolgen Sie die obigen Anweisungen und Sie werden die meisten unerwünschten und bösartigen Programme erfolgreich löschen.
Schritt 3: Reinigen Sie alle Register, created by PAY HERE on your computer.
Die in der Regel gezielt Register von Windows-Rechnern sind die folgenden:
- HKEY_LOCAL_MACHINE Software Microsoft Windows Currentversion Run
- HKEY_CURRENT_USER Software Microsoft Windows Currentversion Run
- HKEY_LOCAL_MACHINE Software Microsoft Windows Currentversion RunOnce
- HKEY_CURRENT_USER Software Microsoft Windows Currentversion RunOnce
Sie können auf sie zugreifen, indem Sie den Windows-Registrierungs-Editor und löschen Sie alle Werte öffnen, created by PAY HERE there. Dies kann passieren, darunter indem Sie die Schritte:


 Spitze: Um einen Virus erstellten Wert zu finden, Sie können sich auf der rechten Maustaste und klicken Sie auf "Ändern" um zu sehen, welche Datei es wird ausgeführt. Ist dies der Virus Speicherort, Entfernen Sie den Wert.
Bevor es losgeht "Schritt 4", Bitte booten wieder in den Normalmodus, falls Sie sich gerade im abgesicherten Modus.
Dies ermöglicht es Ihnen, zu installieren und zu Verwendung SpyHunter 5 erfolgreich.
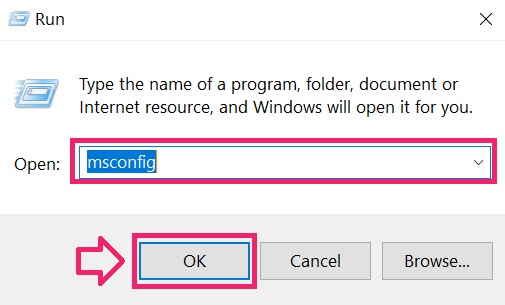
Schritt 4: Boot Your PC In Safe Mode to isolate and remove PAY HERE
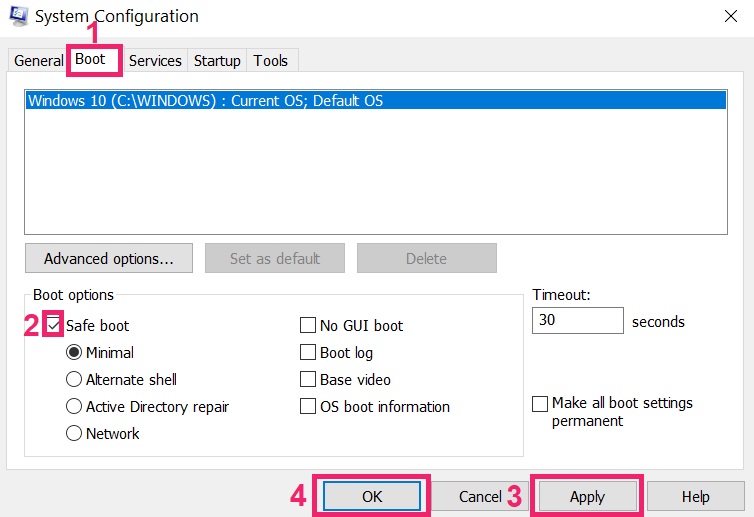
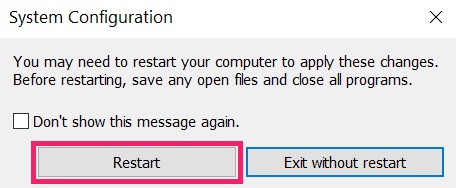
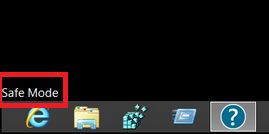
Schritt 5: Try to Restore Files Encrypted by PAY HERE.
Verfahren 1: Verwenden Sie STOP Decrypter von Emsisoft.
Nicht alle Varianten dieser Ransomware können kostenlos entschlüsselt werden, aber wir haben die Entschlüsselungsvorrichtung, die von Forschern hinzugefügt, die häufig mit den Varianten aktualisiert wird, die schließlich entschlüsselt worden. Sie können Ihre Dateien mit den nachstehenden Anweisungen versuchen und entschlüsseln, aber wenn sie nicht funktionieren, leider Ihre Variante der Ransomware Virus dann nicht entschlüsselbar.
Folgen Sie den Anweisungen unten, um den Decrypter Emsisoft zu verwenden und entschlüsseln Sie Ihre Dateien kostenlos. Sie können Download der Emsisoft Entschlüsselungs-Tool verknüpft hier und dann folgen die nachstehenden Schritte zur Verfügung gestellt:
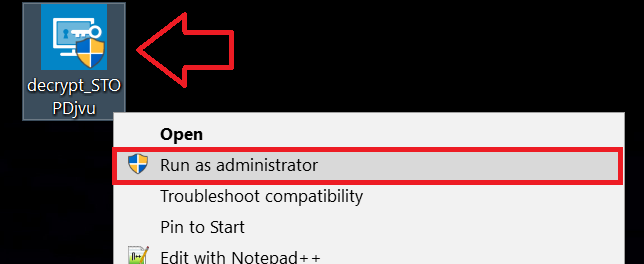
1 Rechtsklick auf dem Decrypter und klicken Sie auf Als Administrator ausführen Wie nachfolgend dargestellt:
2. Vereinbaren Sie mit den Lizenzbedingungen:
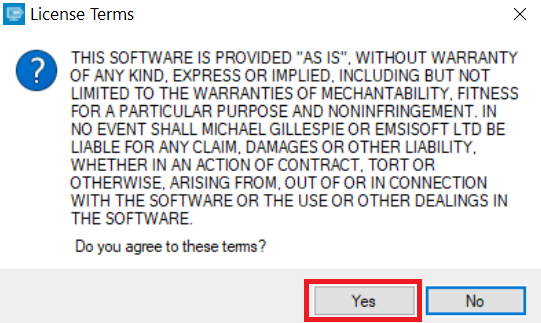
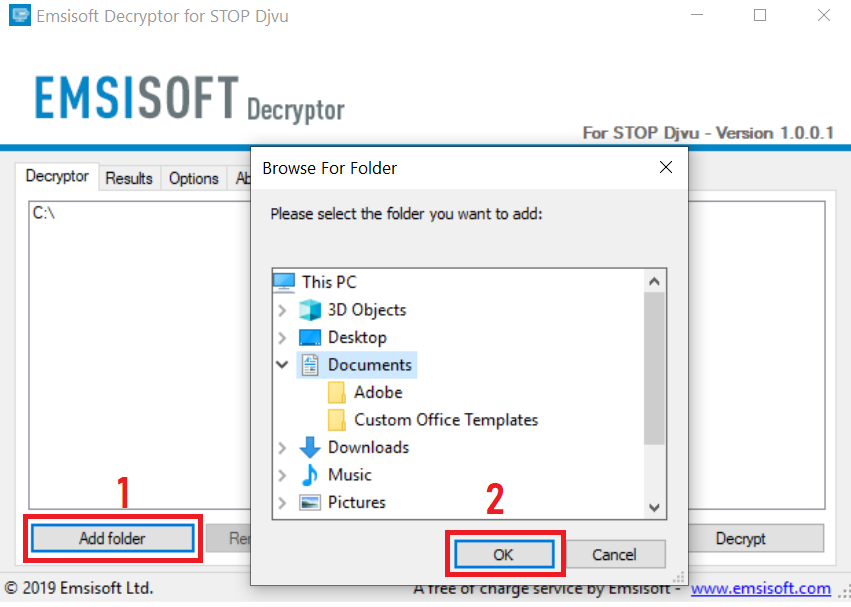
3. Klicke auf "Ordner hinzufügen" und fügen Sie dann die Ordner, in denen Sie Dateien entschlüsselt wollen wie unten gezeigt:
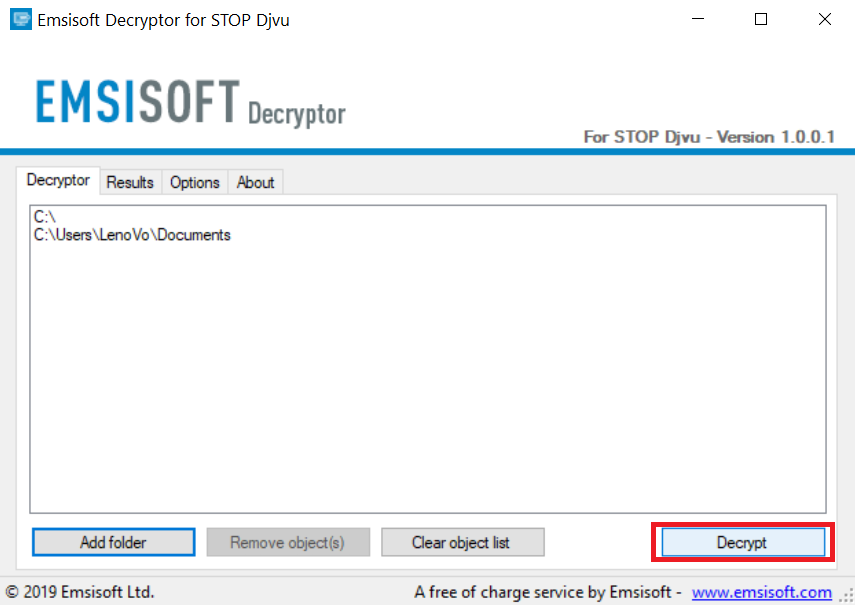
4. Klicke auf "Entschlüsselt" und warten auf Ihre Dateien decodiert werden.
Notiz: Kredit für den decryptor geht Forscher Emsisoft, die den Durchbruch mit diesem Virus gemacht haben.
Verfahren 2: Verwenden Sie eine Datenwiederherstellungssoftware
Ransomware infections and PAY HERE aim to encrypt your files using an encryption algorithm which may be very difficult to decrypt. Dies ist, warum wir ein Datenrückgewinnungsverfahren vorgeschlagen haben, die Sie um direkte Entschlüsselung gehen können helfen und versuchen, Ihre Dateien wiederherstellen. Beachten Sie, dass diese Methode nicht sein kann 100% wirksam, aber Sie können auch ein wenig oder viel in verschiedenen Situationen helfen.
Klicken Sie einfach auf den Link und oben auf die Menüs der Website, wählen Datenwiederherstellung - Datenwiederherstellungs-Assistent für Windows oder Mac (abhängig von Ihrem Betriebssystem), Laden Sie das Tool herunter und führen Sie es aus.
PAY HERE-FAQ
Was ist PAY HERE Ransomware??
HIER BEZAHLEN ist ein Ransomware Infektion - Die schädliche Software, die still in Ihren Computer eindringt und entweder den Zugriff auf den Computer selbst blockiert oder Ihre Dateien verschlüsselt.
Viele Ransomware-Viren verwenden ausgefeilte Verschlüsselungsalgorithmen, um Ihre Dateien unzugänglich zu machen. Das Ziel von Ransomware-Infektionen besteht darin, eine Lösegeldzahlung zu verlangen, um wieder auf Ihre Dateien zugreifen zu können.
Was bewirkt die PAY HERE-Ransomware??
Ransomware im Allgemeinen ist ein schädliche Software das ist entworfen um den Zugriff auf Ihren Computer oder Ihre Dateien zu blockieren bis ein Lösegeld gezahlt wird.
Ransomware-Viren können das auch Ihr System beschädigen, Daten beschädigen und Dateien löschen, was zum dauerhaften Verlust wichtiger Dateien führt.
How Does PAY HERE Infect?
Via several ways.PAY HERE Ransomware infects computers by being sent über Phishing-E-Mails, mit Virusanhaftung. Dieser Anhang wird normalerweise als wichtiges Dokument maskiert, wie eine Rechnung, Bankdokument oder sogar ein Flugticket und es sieht für Benutzer sehr überzeugend aus.
Another way you may become a victim of PAY HERE is if you Laden Sie ein gefälschtes Installationsprogramm herunter, Crack oder Patch von einer Website mit geringer Reputation oder wenn Sie auf einen Virenlink klicken. Viele Benutzer berichten von einer Ransomware-Infektion durch Herunterladen von Torrents.
How to Open .PAY HERE files?
Sie can't ohne Entschlüsseler. An dieser Stelle, die .HIER BEZAHLEN Dateien sind verschlüsselt. Sie können sie erst öffnen, wenn sie mit einem bestimmten Entschlüsselungsschlüssel für den jeweiligen Algorithmus entschlüsselt wurden.
Was tun, wenn ein Entschlüsseler nicht funktioniert??
Keine Panik, und Sichern Sie die Dateien. Wenn ein Entschlüsseler Ihre nicht entschlüsselt hat .HIER BEZAHLEN Dateien erfolgreich, dann verzweifle nicht, weil dieser Virus noch neu ist.
Kann ich wiederherstellen ".HIER BEZAHLEN" Dateien?
Ja, Manchmal können Dateien wiederhergestellt werden. Wir haben mehrere vorgeschlagen Methoden zur Wiederherstellung von Dateien Das könnte funktionieren, wenn Sie wiederherstellen möchten .HIER BEZAHLEN Dateien.
Diese Methoden sind in keiner Weise 100% garantiert, dass Sie Ihre Dateien zurückerhalten können. Aber wenn Sie ein Backup haben, Ihre Erfolgschancen sind viel größer.
How To Get Rid of PAY HERE Virus?
Der sicherste und effizienteste Weg zur Entfernung dieser Ransomware-Infektion ist die Verwendung von a professionelles Anti-Malware-Programm.
It will scan for and locate PAY HERE ransomware and then remove it without causing any additional harm to your important .PAY HERE files.
Kann ich Ransomware den Behörden melden??
Falls Ihr Computer mit einer Ransomware-Infektion infiziert wurde, Sie können es den örtlichen Polizeibehörden melden. Es kann Behörden weltweit dabei helfen, die Täter hinter dem Virus zu verfolgen und zu ermitteln, der Ihren Computer infiziert hat.
Unten, Wir haben eine Liste mit Regierungswebsites erstellt, Hier können Sie einen Bericht einreichen, falls Sie Opfer eines Cyberkriminalität:
Cyber-Sicherheitsbehörden, Verantwortlich für die Bearbeitung von Ransomware-Angriffsberichten in verschiedenen Regionen auf der ganzen Welt:
Deutschland - Offizielles Portal der deutschen Polizei
Vereinigte Staaten - IC3 Internet Crime Complaint Center
Großbritannien - Action Fraud Police
Frankreich - Innenministerium
Italien - Staatliche Polizei
Spanien - Nationale Polizei
Niederlande - Strafverfolgung
Polen - Polizei
Portugal - Justizpolizei
Griechenland - Cyber Crime Unit (Griechische Polizei)
Indien - Polizei von Mumbai - CyberCrime-Untersuchungszelle
Australien - Australisches High Tech Crime Center
Berichte können in unterschiedlichen Zeiträumen beantwortet werden, abhängig von Ihren lokalen Behörden.
Können Sie verhindern, dass Ransomware Ihre Dateien verschlüsselt??
Ja, Sie können Ransomware verhindern. Der beste Weg, dies zu tun, besteht darin, sicherzustellen, dass Ihr Computersystem mit den neuesten Sicherheitspatches aktualisiert wird, Verwenden Sie ein seriöses Anti-Malware-Programm und Firewall, Sichern Sie Ihre wichtigen Dateien regelmäßig, und vermeiden Sie das Anklicken bösartige Links oder unbekannte Dateien herunterladen.
Can PAY HERE Ransomware Steal Your Data?
Ja, in den meisten Fällen Ransomware wird Ihre Informationen stehlen. It is a form of malware that steals data from a user's computer, verschlüsselt es, und fordert dann ein Lösegeld, um es zu entschlüsseln.
Vielfach, die Malware-Autoren oder Angreifer drohen damit, die Daten zu löschen bzw veröffentlichen Sie es online es sei denn, das Lösegeld wird bezahlt.
Kann Ransomware WLAN infizieren?
Ja, Ransomware kann WLAN-Netzwerke infizieren, da böswillige Akteure damit die Kontrolle über das Netzwerk erlangen können, vertrauliche Daten stehlen, und Benutzer sperren. Wenn ein Ransomware-Angriff erfolgreich ist, Dies könnte zu einem Dienst- und/oder Datenverlust führen, und in einigen Fällen, finanzielle Verluste.
Soll ich Ransomware bezahlen?
Nicht, Sie sollten Ransomware-Erpresser nicht bezahlen. Ihre Zahlung ermutigt nur Kriminelle und garantiert nicht, dass die Dateien oder Daten wiederhergestellt werden. Der bessere Ansatz besteht darin, ein sicheres Backup wichtiger Daten zu haben und von vornherein auf die Sicherheit zu achten.
What Happens If I Don't Pay Ransom?
If you don't pay the ransom, Die Hacker haben möglicherweise immer noch Zugriff auf Ihren Computer, Daten, oder Dateien und kann weiterhin damit drohen, sie offenzulegen oder zu löschen, oder sie sogar zur Begehung von Cyberkriminalität nutzen. In einigen Fällen, sie können sogar weiterhin zusätzliche Lösegeldzahlungen verlangen.
Kann ein Ransomware-Angriff erkannt werden??
Ja, Ransomware erkannt werden kann. Anti-Malware-Software und andere fortschrittliche Sicherheitstools kann Ransomware erkennen und den Benutzer warnen wenn es auf einer Maschine vorhanden ist.
Es ist wichtig, über die neuesten Sicherheitsmaßnahmen auf dem Laufenden zu bleiben und die Sicherheitssoftware auf dem neuesten Stand zu halten, um sicherzustellen, dass Ransomware erkannt und verhindert werden kann.
Werden Ransomware-Kriminelle erwischt??
Ja, Ransomware-Kriminelle werden erwischt. Strafverfolgungsbehörden, wie das FBI, Interpol und andere waren erfolgreich dabei, Ransomware-Kriminelle in den USA und anderen Ländern aufzuspüren und strafrechtlich zu verfolgen. Da Ransomware-Bedrohungen weiter zunehmen, ebenso die Durchsetzungstätigkeit.
About the PAY HERE Research
Die Inhalte, die wir auf SensorsTechForum.com veröffentlichen, this PAY HERE how-to removal guide included, ist das Ergebnis umfangreicher Recherchen, harte Arbeit und die Hingabe unseres Teams, um Ihnen zu helfen, die spezifische Malware zu entfernen und Ihre verschlüsselten Dateien wiederherzustellen.
Wie haben wir die Recherche zu dieser Ransomware durchgeführt??
Unsere Forschung basiert auf einer unabhängigen Untersuchung. Wir stehen in Kontakt mit unabhängigen Sicherheitsforschern, und als solche, Wir erhalten täglich Updates zu den neuesten Malware- und Ransomware-Definitionen.
Weiter, the research behind the PAY HERE ransomware threat is backed with Virustotal und die NoMoreRansom Projekt.
Um die Ransomware-Bedrohung besser zu verstehen, Bitte lesen Sie die folgenden Artikel, die sachkundige Details bieten.
Als Website, die sich seitdem der Bereitstellung kostenloser Anweisungen zum Entfernen von Ransomware und Malware widmet 2014, Die Empfehlung von SensorsTechForum lautet: Achten Sie nur auf vertrauenswürdige Quellen.
Wie man vertrauenswürdige Quellen erkennt:
- Immer überprüfen "Über uns" Website.
- Profil des Inhaltserstellers.
- Stellen Sie sicher, dass sich echte Personen hinter der Website befinden und keine falschen Namen und Profile.
- Überprüfen Sie Facebook, Persönliche Profile von LinkedIn und Twitter.