

Hvad er PAY HERE Ransomware?
Dine filer er blevet krypteret og omdøbt med en ukendt filtypenavn, og en løsesumsnota med “BETAL HER” Instruktioner dukkede op på dit skrivebord eller i alle berørte mapper, der krævede betaling af kryptovaluta for en dekrypteringsnøgle. Læs denne vejledning grundigt, før du gør noget, inklusive betaling – Betaling af løsesummen garanterer ikke filgendannelse og sender penge direkte til kriminelle.
BETAL HER er en ransomware infektion, der krypterer personlige filer på den inficerede enhed ved hjælp af en stærk kryptografisk algoritme – dokumenter, billeder, videoer, databaser, og andre brugeroprettede filer er målrettede og gjort utilgængelige. En unik filtypenavn tilføjes til hver krypteret fil, og en løsesumsnota placeres på skrivebordet og i hver berørt mappe med instruktioner, der instruerer offeret i at kontakte angriberne og betale en løsesum i kryptovaluta for at modtage en dekrypteringsnøgle.. Den “BETAL HER” Etiketten i løsesummen er et socialt manipulationselement designet til at reducere tøven og presse offeret mod betaling, før alternativer undersøges. Som dokumenteret på tværs af alle ransomware-familier i denne betalingsanmodningskategori, Betaling af løsesummen garanterer ikke modtagelse af en fungerende dekrypteringsnøgle – en betydelig andel af ofrene, der betaler, får et ødelagt værktøj, modtager ingenting, eller bliver målrettet en anden gang, fordi de har vist betalingsvillighed. Selve ransomware-virussen skal fjernes øjeblikkeligt for at forhindre yderligere kryptering af eventuelle resterende filer.. Om krypterede filer kan gendannes, afhænger af den specifikke krypteringsimplementering, og om en dekrypteringsfunktion er blevet offentliggjort af sikkerhedsforskere eller retshåndhævende myndigheder..
BETAL HER Kort oversigt
| Type | Ransomware, der krypterer personlige filer (dokumenter, billeder, videoer, databaser) og tilføjer en brugerdefineret udvidelse, gør dem utilgængelige. Drops en “BETAL HER” løsesumsnota med krav om betaling af kryptovaluta for en dekrypteringsnøgle. Forsøg på at slette Windows Shadow Volume Copies for at forhindre gratis gendannelse. Betaling af løsesummen garanterer ikke filgendannelse. Muligheder for filgendannelse: Tjek nomoreransom.org for en gratis dekrypteringssoftware, der matcher den præcise variant., gendan fra en ren offline backup, eller brug datagendannelsesværktøjer, hvis skyggekopier ikke blev slettet helt. |
| Symptomer | Personlige filer (dokumenter, billeder, videoer) pludselig utilgængelig med en ukendt filtypenavn tilføjet til hvert filnavn. En løsesum notat fil (typisk en .txt- eller .html-fil) vises på skrivebordet og i alle berørte mapper med betalingsinstruktioner til BETAL HER. Skrivebordsbaggrund ændret til en besked om løsesumskrav. Windows Shadow Volume-kopier slettet (ingen systemgendannelsespunkter tilgængelige). Sikkerhedssoftware deaktiveret eller forhindrer normal drift. Usædvanlig diskaktivitet fra alle drev under krypteringsprocessen. |
| Fjernelsestid | Ca. 15 minutter for en fuld systemscanning |
| Removal Tool | Se, om dit system er blevet påvirket af malware
Hent
Værktøj til fjernelse af malware
|
Hvordan fik jeg fat i PAY HERE ransomware?
Ransomware i denne kategori ankommer via disse dokumenterede leveringsruter:
- Phishing-e-mails med ondsindede vedhæftede filer eller links – Den mest dokumenterede rute til ransomware-levering: en overbevisende formateret e-mail præsenterer en faktura, leveringsmeddelelse, eller dokumentere det, når den åbnes, udfører en makro eller et script, der downloader og kører ransomware-installationsprogrammet på enheden.
- Krakket software og piratkopierede programinstallationsprogrammer – Ransomware er konsekvent indlejret i crackede programpakker, centrale generatorer, og piratkopieret software downloadet fra uofficielle kilder. Ransomwaren kører automatisk under opsætningen, ofte før brugeren ser uventet adfærd.
- Softwarepakke med uofficielle gratis downloads – Et gratis værktøj fra en tredjepartsside installerer ransomware-dropperen via software bundling ved siden af det forventede program.
- Udnyttelse af Remote Desktop Protocol – Angribere scanner efter Windows-systemer med eksponeret RDP og svage eller genbrugte legitimationsoplysninger, Log derefter ind eksternt og kør ransomware manuelt på netværket – en fælles angrebsrute for virksomheder og hjemmeservere.
Hvad gør PAY HERE Ransomware??
- Krypterer personlige filer og tilføjer en løsesumudvidelse – BETAL HER ransomware scanner alle lokale drev og, i netværksmiljøer, tilknyttede netværksdrev til personlige filer, herunder dokumenter, billeder, videoer, og arkiver. Hver målrettede fil krypteres, og en ny filtypenavn tilføjes, gør filen utilgængelig uden dekrypteringsnøglen.
- Sætter en løsesumsnota i alle berørte mapper og på skrivebordet – En tekst- eller HTML-løsesumsnota placeres i hver mappe, der indeholder krypterede filer, og på skrivebordet., angivelse af kontaktoplysninger, Betalingsinstruktioner i Bitcoin eller en anden kryptovaluta, og en deadline eller trussel om permanent datatab for at skabe hastende virkning.
- Forsøg på at slette skyggevolumenkopier for at forhindre gratis gendannelse – Det meste ransomware i denne efterspørgselskategori kører en kommando for at slette Windows Shadow Volume Copies – de automatiske sikkerhedskopier, som Windows opretter via Volume Shadow Copy Service – for at forhindre ofre i at gendanne filer gratis. Denne kommando er dokumenteret på tværs af bekræftede ransomware-familier som et standardtrin efter kryptering..
- Kan deaktivere eller forstyrre sikkerhedssoftware – Nogle varianter forsøger at dræbe antivirusprocesser eller tilføje sig selv til Windows Defender-udelukkelser før eller under kryptering for at forhindre, at krypteringsprocessen afbrydes..
Fjernelse & Guide til filgendannelse
Betal ikke løsepenge. Betaling garanterer ikke filgendannelse og finansierer yderligere kriminelle handlinger. Her er den korrekte rækkefølge af handlinger:
Trin 1 – Isoler den inficerede enhed med det samme. Afbryd forbindelsen til alle netværk (tag ethernetstikket ud, sluk Wi-Fi) for at forhindre ransomware i at sprede sig til netværksdelinger, tilknyttede drev, eller andre tilsluttede enheder. Tilslut ikke enheden igen, før den er fuldstændig rengjort.
Trin 2 – Slet ikke krypterede filer. Lav en fuld sikkerhedskopi af de krypterede filer på et eksternt drev eller en anden offline-lagerplacering, før du gør noget andet. Hvis en dekrypteringstjeneste udgives af sikkerhedsforskere på et senere tidspunkt, Du skal bruge de krypterede filer for at bruge den.
Trin 3 – Identificér ransomware-virussen. Upload løsesumsnotatet og en krypteret eksempelfil (under 1 MB, uden følsomme data) at identificere ransomware på id-ransomware.malwarehunterteam.com for at identificere den nøjagtige variant. Dette trin afgør, om der allerede findes en gratis dekrypteringssoftware.
Trin 4 – Søg efter en gratis dekrypteringssoftware. Besøg nomoreransom.org og søg efter den identificerede variant. Gratis dekrypteringsprogrammer udgives af Europol, retshåndhævende partnere, Emsisoft, Avast, og Bitdefender til mange ransomware-familier. Hvis der findes en til din variant, download det kun fra den officielle kilde – ikke fra tredjepartssider, der hævder at have dekrypteringsprogrammer, da disse ofte distribuerer yderligere malware.
Trin 5 – Fjern ransomware. Start i fejlsikret tilstand (Hold Shift nede og klik på Genstart, derefter Fejlfinding, derefter Avancerede indstillinger, derefter Startindstillinger, Genstart derefter, tryk derefter på 5 eller F5 for fejlsikret tilstand med netværk). Kør en fuld systemscanning med SpyHunter eller et andet dedikeret anti-malware-værktøj for at fjerne ransomware-filen og eventuelle persistenskomponenter.. Forsøg ikke at gendanne filer, før ransomware er fuldstændigt fjernet, eller de gendannede filer vil blive krypteret igen.
Trin 6 – Gendan fra sikkerhedskopi, hvis tilgængelig. Hvis der findes en ren offline- eller cloud-backup fra før infektionen, gendan fra den efter at have bekræftet, at ransomware er fuldstændigt fjernet. Kontrollér sikkerhedskopiens sidste ændringsdato for at sikre, at den er ældre end krypteringshændelsen..
Følg den komplette vejledning til fjernelse og filgendannelse nedenfor i denne artikel for at se den fulde trinvise proces..

Ventsislav Krastev
Ventsislav er cybersikkerhedsekspert hos SensorsTechForum siden 2015. Han har forsket, tildækning, hjælpe ofre med de nyeste malware-infektioner plus test og gennemgang af software og den nyeste teknologiudvikling. Have uddannet Marketing samt, Ventsislav har også lidenskab for at lære nye skift og innovationer inden for cybersikkerhed, der bliver spiludskiftere. Efter at have studeret Management Chain Management, Netværksadministration og computeradministration af systemapplikationer, han fandt sit rigtige kald inden for cybersecurity-branchen og er en stærk troende på uddannelse af enhver bruger til online sikkerhed og sikkerhed.
Følg mig:
- Trin 1
- Trin 2
- Trin 3
- Trin 4
- Trin 5
Trin 1: Scan for PAY HERE with SpyHunter Anti-Malware Tool
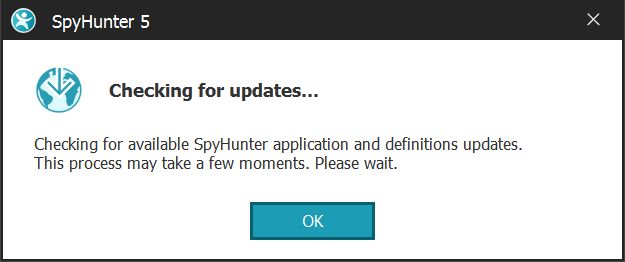
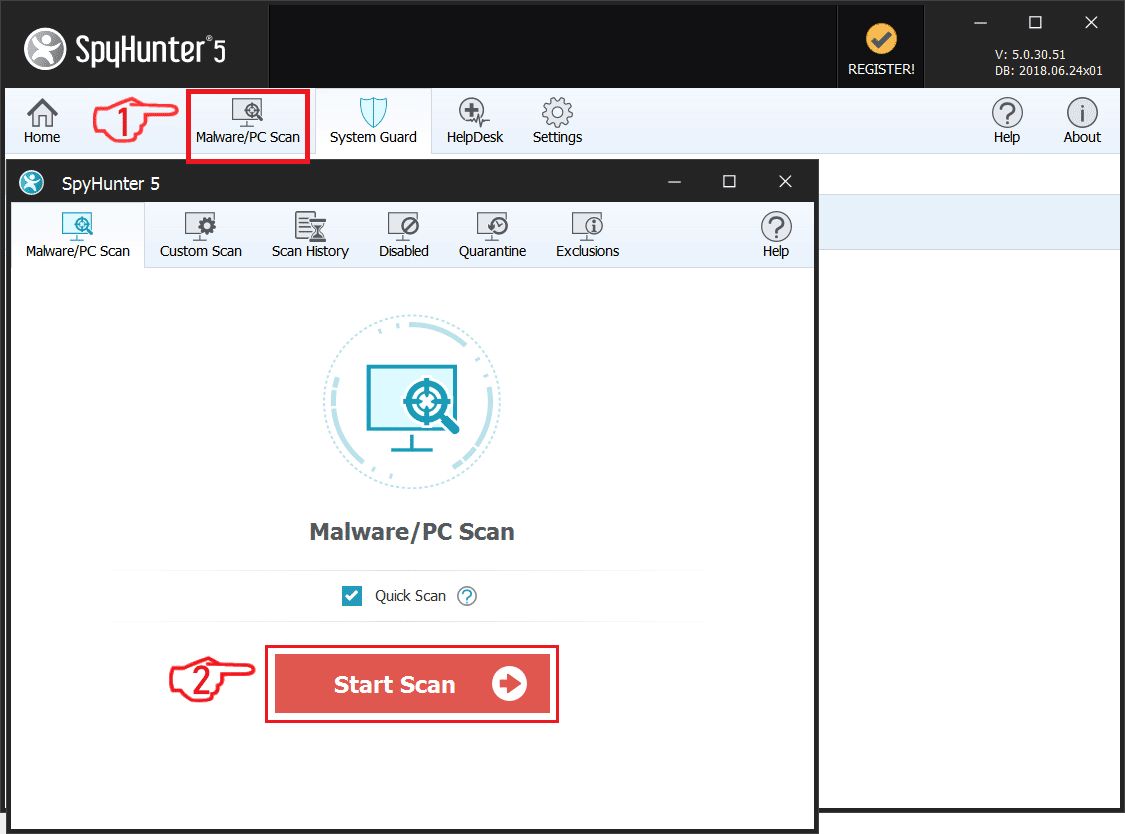
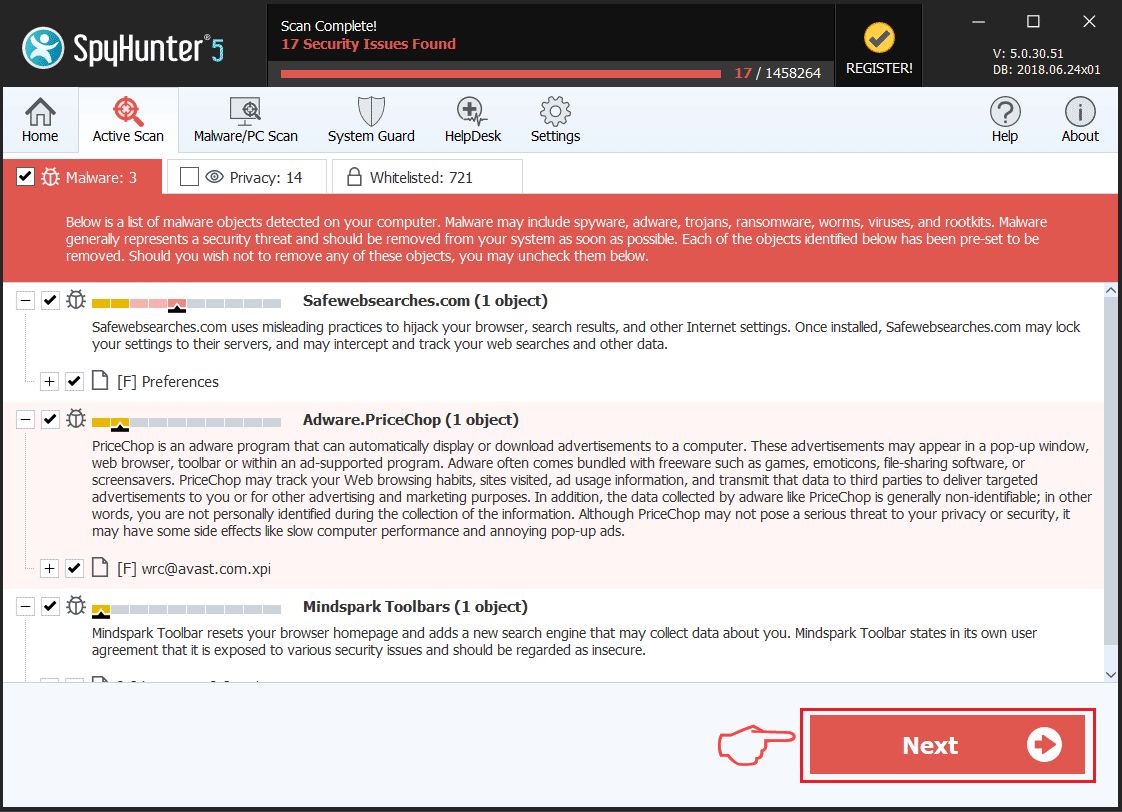
Automatisk fjernelse af ransomware - Videoguide
Trin 2: Uninstall PAY HERE and related malware from Windows
Her er en metode i nogle få nemme trin, der bør være i stand til at afinstallere de fleste programmer. Uanset om du bruger Windows 10, 8, 7, Vista eller XP, disse skridt vil få arbejdet gjort. At trække det program eller dets mappe til papirkurven kan være en meget dårlig beslutning. Hvis du gør det, stumper og stykker af programmet er efterladt, og det kan føre til ustabile arbejde på din PC, fejl med filtypen foreninger og andre ubehagelige aktiviteter. Den rigtige måde at få et program fra din computer er at afinstallere det. For at gøre dette:
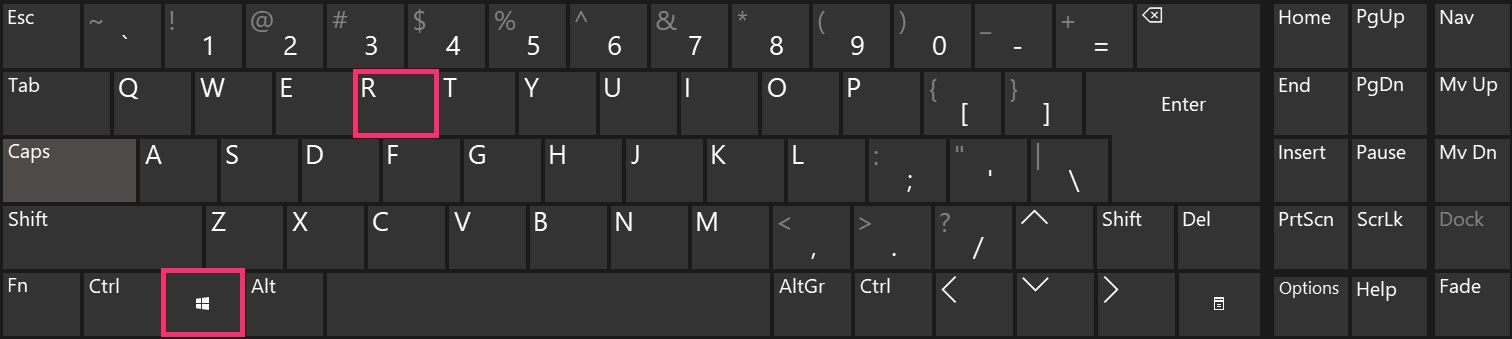
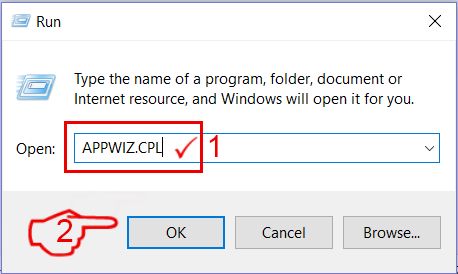
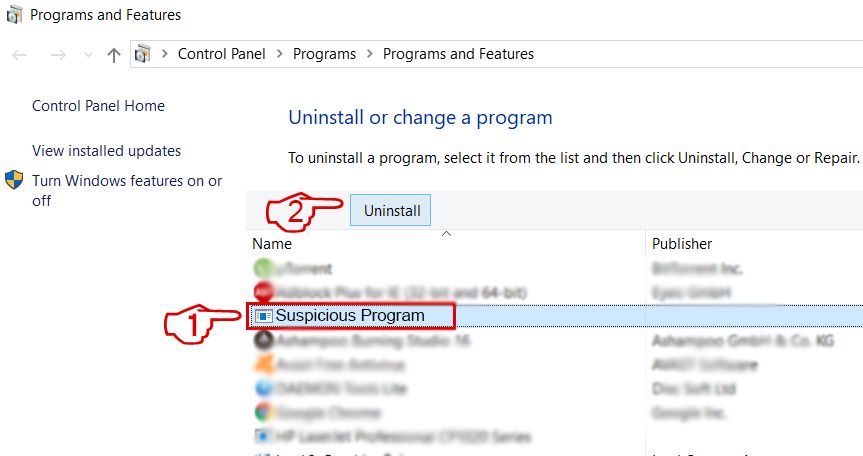 Følg instruktionerne ovenfor, og du vil med succes slette de fleste uønskede og ondsindede programmer.
Trin 3: Rens eventuelle registre, created by PAY HERE on your computer.
De normalt målrettede registre af Windows-maskiner er følgende:
- HKEY_LOCAL_MACHINE Software Microsoft Windows CurrentVersion Run
- HKEY_CURRENT_USER Software Microsoft Windows CurrentVersion Run
- HKEY_LOCAL_MACHINE Software Microsoft Windows CurrentVersion RunOnce
- HKEY_CURRENT_USER Software Microsoft Windows CurrentVersion RunOnce
Du kan få adgang til dem ved at åbne Windows Registry Editor og slette eventuelle værdier, created by PAY HERE there. Dette kan ske ved at følge trinene nedenunder:


 Tip: For at finde en virus-skabt værdi, du kan højreklikke på det og klikke "Modificere" at se, hvilken fil det er indstillet til at køre. Hvis dette er virus fil placering, fjerne værdien.
Inden start "Trin 4", be om boot tilbage til normal tilstand, hvis du er i øjeblikket i fejlsikret tilstand.
Dette vil gøre det muligt for dig at installere og brug SpyHunter 5 succesfuld.
Trin 4: Boot Your PC In Safe Mode to isolate and remove PAY HERE
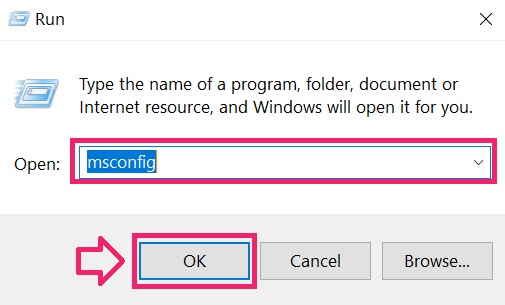
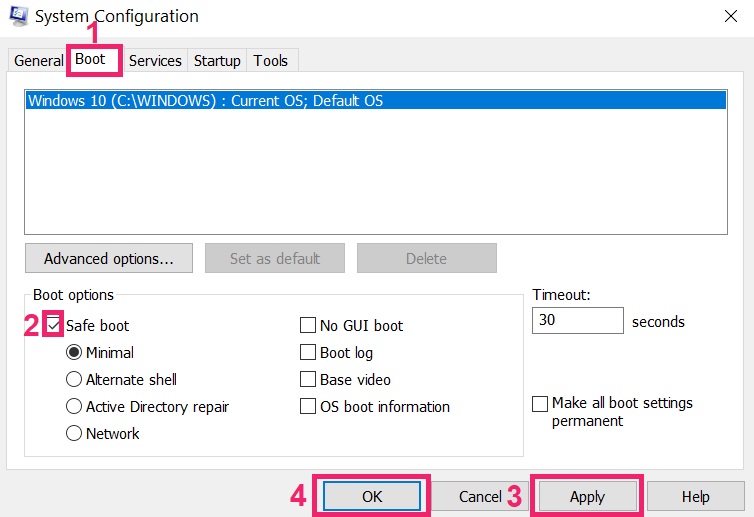
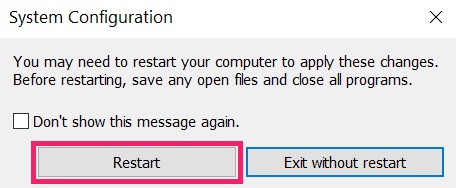
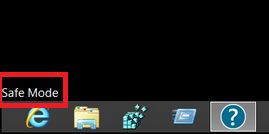
Trin 5: Try to Restore Files Encrypted by PAY HERE.
Metode 1: Brug STOP Decrypter af Emsisoft.
Ikke alle varianter af denne ransomware kan dekrypteres gratis, men vi har tilføjet den decryptor bruges af forskere, der ofte opdateret med de varianter, der i sidste ende blive dekrypteret. Du kan prøve og dekryptere dine filer ved hjælp nedenstående vejledning, men hvis de ikke arbejde, så desværre din variant af ransomware virus er ikke dekrypteres.
Følg instruktionerne nedenfor for at bruge Emsisoft Decrypter og dekryptere dine filer gratis. Du kan downloade Emsisoft dekryptering værktøj knyttet her og derefter følge trinene nedenfor tilvejebragte:
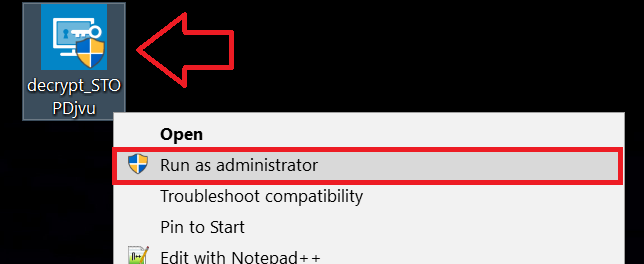
1 Højreklik på Decrypter og klik på Kør som administrator som vist nedenfor:
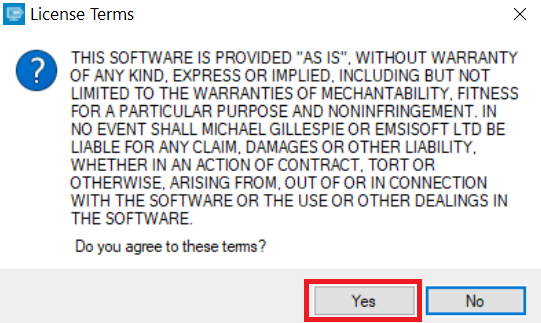
2. Enig med licensbetingelserne:
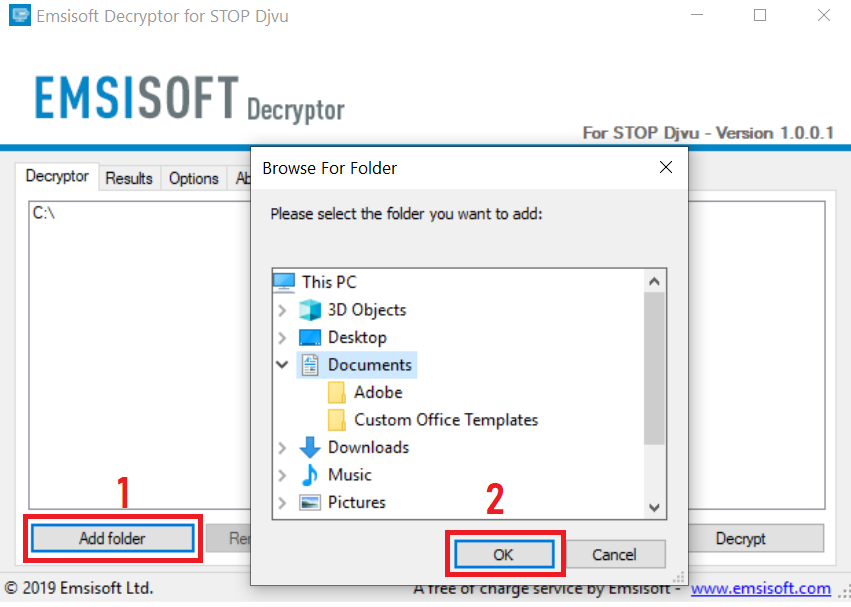
3. Klik på "Tilføj mappe" og derefter tilføje de mapper, hvor du ønsker filerne dekrypteret som vist nedenunder:
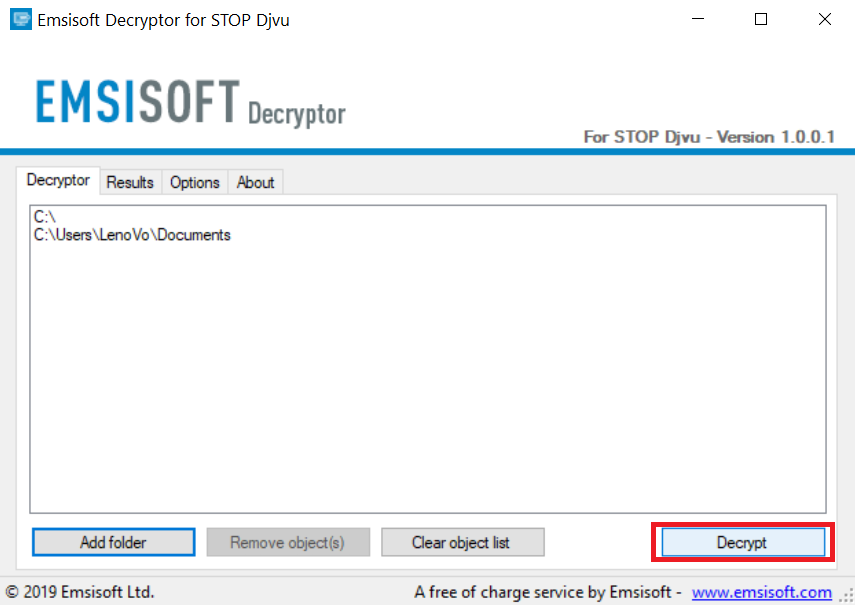
4. Klik på "Dekryptér" og vente på dine filer, der skal afkodes.
Note: Kredit til decryptor går til Emsisoft forskere, der har gjort det gennembrud med denne virus.
Metode 2: Brug datagendannelsessoftware
Ransomware infections and PAY HERE aim to encrypt your files using an encryption algorithm which may be very difficult to decrypt. Det er derfor, vi har foreslået en data recovery metode, der kan hjælpe dig med at gå rundt direkte dekryptering og forsøge at gendanne dine filer. Husk, at denne metode ikke kan være 100% effektiv, men kan også hjælpe dig lidt eller meget i forskellige situationer.
Du skal blot klikke på linket og på hjemmesidens menuer øverst, vælge data Recovery - Guiden til gendannelse af data til Windows eller Mac (afhængigt af dit operativsystem), og download og kør derefter værktøjet.
PAY HERE-FAQ
Hvad er PAY HERE Ransomware?
BETAL HER er en ransomware infektion - den ondsindede software, der lydløst kommer ind på din computer og blokerer enten adgang til selve computeren eller krypterer dine filer.
Mange ransomware-vira bruger sofistikerede krypteringsalgoritmer til at gøre dine filer utilgængelige. Målet med ransomware-infektioner er at kræve, at du betaler en løsepenge-betaling for at få adgang til dine filer tilbage.
Hvad gør PAY HERE Ransomware??
Ransomware er generelt en ondsindet software der er designet for at blokere adgangen til din computer eller filer indtil en løsesum er betalt.
Ransomware-virus kan også beskadige dit system, korrupte data og slette filer, resulterer i permanent tab af vigtige filer.
How Does PAY HERE Infect?
Via several ways.PAY HERE Ransomware infects computers by being sent via phishing-e-mails, indeholder virus vedhæftning. Denne vedhæftning maskeres normalt som et vigtigt dokument, lignende En faktura, bankdokument eller endda en flybillet og det ser meget overbevisende ud for brugerne.
Another way you may become a victim of PAY HERE is if you download et falsk installationsprogram, crack eller patch fra et websted med lavt omdømme eller hvis du klikker på et viruslink. Mange brugere rapporterer at få en ransomware-infektion ved at downloade torrents.
How to Open .PAY HERE files?
Du can't uden en dekryptering. På dette tidspunkt, den .BETAL HER filer er krypteret. Du kan kun åbne dem, når de er dekrypteret ved hjælp af en specifik dekrypteringsnøgle til den bestemte algoritme.
Hvad skal man gøre, hvis en dekryptering ikke virker?
Gå ikke i panik, og sikkerhedskopiere filerne. Hvis en dekrypter ikke dekrypterede din .BETAL HER filer med succes, så fortvivl ikke, fordi denne virus stadig er ny.
Kan jeg gendanne ".BETAL HER" Filer?
Ja, undertiden kan filer gendannes. Vi har foreslået flere filgendannelsesmetoder det kunne fungere, hvis du vil gendanne .BETAL HER filer.
Disse metoder er på ingen måde 100% garanteret, at du vil være i stand til at få dine filer tilbage. Men hvis du har en sikkerhedskopi, dine chancer for succes er meget større.
How To Get Rid of PAY HERE Virus?
Den sikreste måde og den mest effektive til fjernelse af denne ransomware-infektion er brugen a professionelt anti-malware program.
It will scan for and locate PAY HERE ransomware and then remove it without causing any additional harm to your important .PAY HERE files.
Kan jeg rapportere Ransomware til myndigheder?
Hvis din computer blev inficeret med en ransomware-infektion, du kan rapportere det til de lokale politiafdelinger. Det kan hjælpe myndigheder overalt i verden med at spore og bestemme gerningsmændene bag den virus, der har inficeret din computer.
Nedenfor, Vi har udarbejdet en liste med offentlige websteder, hvor du kan indgive en rapport, hvis du er offer for en cyberkriminalitet:
Cybersikkerhedsmyndigheder, ansvarlig for håndtering af ransomware-angrebsrapporter i forskellige regioner over hele verden:
Tyskland - Officiel portal for det tyske politi
Forenede Stater - IC3 Internet Crime Complaint Center
Storbritannien - Action svig politi
Frankrig - Indenrigsministeriet
Italien - Statens politi
Spanien - Nationalt politi
Holland - Retshåndhævelse
Polen - Politi
Portugal - Justitspolitiet
Grækenland - Enhed om cyberkriminalitet (Hellenske politi)
Indien - Mumbai-politiet - CyberCrime-undersøgelsescelle
Australien - Australsk High Tech Crime Center
Rapporter kan besvares inden for forskellige tidsrammer, afhængigt af dine lokale myndigheder.
Kan du stoppe Ransomware i at kryptere dine filer?
Ja, du kan forhindre ransomware. Den bedste måde at gøre dette på er at sikre, at dit computersystem er opdateret med de nyeste sikkerhedsrettelser, bruge et velrenommeret anti-malware program og firewall, sikkerhedskopiere dine vigtige filer ofte, og undgå at klikke videre ondsindede links eller downloade ukendte filer.
Can PAY HERE Ransomware Steal Your Data?
Ja, i de fleste tilfælde ransomware vil stjæle dine oplysninger. It is a form of malware that steals data from a user's computer, krypterer det, og kræver derefter en løsesum for at dekryptere den.
I mange tilfælde, den malware forfattere eller angribere vil true med at slette data eller udgive det online medmindre løsesummen er betalt.
Kan Ransomware inficere WiFi?
Ja, ransomware kan inficere WiFi-netværk, da ondsindede aktører kan bruge det til at få kontrol over netværket, stjæle fortrolige data, og låse brugere ud. Hvis et ransomware-angreb lykkes, det kan føre til tab af service og/eller data, og i nogle tilfælde, økonomiske tab.
Skal jeg betale Ransomware?
Nej, du bør ikke betale ransomware-afpressere. At betale dem opmuntrer kun kriminelle og garanterer ikke, at filerne eller dataene bliver gendannet. Den bedre tilgang er at have en sikker backup af vigtige data og være opmærksom på sikkerheden i første omgang.
What Happens If I Don't Pay Ransom?
If you don't pay the ransom, hackerne kan stadig have adgang til din computer, data, eller filer og kan fortsætte med at true med at afsløre eller slette dem, eller endda bruge dem til at begå cyberkriminalitet. I nogle tilfælde, de kan endda fortsætte med at kræve yderligere løsepengebetalinger.
Kan et Ransomware-angreb opdages?
Ja, ransomware kan detekteres. Anti-malware-software og andre avancerede sikkerhedsværktøjer kan opdage ransomware og advare brugeren når det er til stede på en maskine.
Det er vigtigt at holde sig ajour med de seneste sikkerhedsforanstaltninger og at holde sikkerhedssoftware opdateret for at sikre, at ransomware kan opdages og forhindres.
Bliver ransomware-kriminelle fanget?
Ja, ransomware-kriminelle bliver fanget. Retshåndhævende myndigheder, såsom FBI, Interpol og andre har haft succes med at opspore og retsforfølge ransomware-kriminelle i USA og andre lande. I takt med at ransomware-trusler fortsætter med at stige, det samme gør håndhævelsesaktiviteten.
About the PAY HERE Research
Indholdet udgiver vi på SensorsTechForum.com, this PAY HERE how-to removal guide included, er resultatet af omfattende forskning, hårdt arbejde og vores teams hengivenhed til at hjælpe dig med at fjerne den specifikke malware og gendanne dine krypterede filer.
Hvordan udførte vi undersøgelsen af denne ransomware?
Vores forskning er baseret på en uafhængig undersøgelse. Vi er i kontakt med uafhængige sikkerhedsforskere, og som sådan, vi modtager daglige opdateringer om de seneste malware- og ransomware-definitioner.
Endvidere, the research behind the PAY HERE ransomware threat is backed with VirusTotal og NoMoreRansom projekt.
For bedre at forstå ransomware-truslen, Se venligst følgende artikler, som giver kyndige detaljer.
Som et sted, der siden har været dedikeret til at levere gratis fjernelsesinstruktioner for ransomware og malware 2014, SensorsTechForum's anbefaling er at Vær kun opmærksom på pålidelige kilder.
Sådan genkendes pålidelige kilder:
- Kontroller altid "Om os" hjemmeside.
- Profil af indholdsskaberen.
- Sørg for, at rigtige mennesker er bag webstedet og ikke falske navne og profiler.
- Bekræft Facebook, LinkedIn og Twitter personlige profiler.