

Wat is PAY HERE ransomware??
Uw bestanden zijn versleuteld en hernoemd met een onbekende extensie., en een losbrief met “BETAAL HIER” Er verschenen instructies op uw bureaublad of in elke betreffende map waarin om betaling in cryptovaluta werd gevraagd voor een decryptiesleutel.. Lees deze handleiding aandachtig door voordat u iets doet., inclusief betalen – Het betalen van losgeld garandeert niet dat de bestanden worden teruggevonden en het geld gaat rechtstreeks naar de criminelen..
BETALEN HIER is een ransomware Een infectie die persoonlijke bestanden op het geïnfecteerde apparaat versleutelt met behulp van een sterk cryptografisch algoritme. – documenten, afbeeldingen, video, databases, en andere door gebruikers gemaakte bestanden worden als doelwit gekozen en ontoegankelijk gemaakt.. Aan elk versleuteld bestand wordt een unieke bestandsextensie toegevoegd., Er wordt een losgeldbrief op het bureaublad en in elke getroffen map geplaatst met instructies waarin het slachtoffer wordt opgeroepen contact op te nemen met de aanvallers en losgeld in cryptovaluta te betalen om een decryptiesleutel te ontvangen.. Het “BETAAL HIER” Het label in de losbrief is een element van sociale manipulatie, bedoeld om aarzeling te verminderen en het slachtoffer aan te sporen tot betaling voordat alternatieven worden onderzocht.. Zoals gedocumenteerd is voor alle ransomwarefamilies in deze categorie met betalingseisen., Het betalen van losgeld garandeert niet dat u een werkende decryptiesleutel ontvangt. – Een aanzienlijk deel van de slachtoffers die betalen, ontvangt een kapot gereedschap., ontvang niets, of worden een tweede keer benaderd omdat ze hebben laten zien bereid te zijn te betalen. De ransomware moet onmiddellijk worden verwijderd om te voorkomen dat resterende bestanden verder worden versleuteld.. Of versleutelde bestanden hersteld kunnen worden, hangt af van de specifieke versleutelingsimplementatie en of er een decryptieprogramma is gepubliceerd door beveiligingsonderzoekers of wetshandhavers..
BETAAL HIER Kort overzicht
| Type | Ransomware die persoonlijke bestanden versleutelt (documenten, afbeeldingen, video, databases) en voegt een aangepaste extensie toe, waardoor ze ontoegankelijk. Drops een “BETAAL HIER” Losgeldbrief waarin betaling in cryptovaluta wordt geëist in ruil voor een decryptiesleutel.. Pogingen om Windows Shadow Volume Copies te verwijderen om gratis herstel te voorkomen.. Het betalen van het losgeld garandeert geen herstel van de bestanden.. Opties voor bestandsherstel: Kijk op nomoreransom.org voor een gratis decryptor die exact overeenkomt met de variant., herstellen vanuit een schone offline back-up, Of gebruik hulpmiddelen voor gegevensherstel als schaduwkopieën niet volledig zijn verwijderd.. |
| Symptomen | Persoonlijke bestanden (documenten, afbeeldingen, video) plotseling ontoegankelijk, met een onbekende extensie toegevoegd aan elke bestandsnaam. Een losgeld nota bestand (meestal een .txt- of .html-bestand) verschijnt op het bureaublad en in elke betreffende map met de betalingsinstructies 'BETALEN HIER'.. De bureaubladachtergrond is veranderd in een bericht met een losgeldeis.. Windows Shadow Volume Copies verwijderd (Er zijn geen systeemherstelpunt beschikbaar.). Beveiligingssoftware uitgeschakeld of verhindert normale werking. Ongebruikelijke schijfactiviteit op alle schijven tijdens het versleutelingsproces.. |
| Verwijderingstijd | Ongeveer 15 minuten voor een volledige systeemscan |
| Removal Tool | Zien of je systeem is getroffen door malware
Download
Malware Removal Tool
|
Hoe heb ik de PAY HERE ransomware gekregen??
Ransomware in deze categorie wordt verspreid via de volgende gedocumenteerde distributieroutes.:
- Phishing-e-mails met schadelijke bijlagen of links – De meest gedocumenteerde route voor de verspreiding van ransomware.: Een overtuigend opgemaakte e-mail presenteert een factuur., leveringsmelding, of document dat, bij het openen, Voert een macro of script uit dat het ransomware-installatieprogramma downloadt en op het apparaat uitvoert..
- Gekraakte software en illegale applicatie-installatieprogramma's – Ransomware zit steevast ingebed in gekraakte applicatiepakketten., key generators, en illegale software gedownload van onofficiële bronnen. De ransomware wordt automatisch uitgevoerd tijdens de installatie., vaak voordat de gebruiker onverwacht gedrag opmerkt..
- Softwarebundeling met onofficiële gratis downloads – Een gratis hulpprogramma van een externe website installeert de ransomware-dropper. software bundeling naast het verwachte programma.
- Misbruik van het Remote Desktop Protocol – Aanvallers scannen naar Windows-systemen waarop RDP is ingeschakeld en waar zwakke of hergebruikte inloggegevens worden gebruikt., Vervolgens logt u op afstand in en voert u handmatig de ransomware uit op het netwerk. – een veelgebruikte aanvalsroute voor bedrijfs- en thuisservers.
Wat doet PAY HERE ransomware??
- Versleutelt persoonlijke bestanden en voegt een losgeldextensie toe. – De PAY HERE ransomware scant alle lokale schijven en, in netwerkomgevingen, toegewezen netwerkstations voor persoonlijke bestanden, waaronder documenten, afbeeldingen, video, en archieven. Elk geselecteerd bestand wordt versleuteld en er wordt een nieuwe extensie aan toegevoegd., waardoor het bestand ontoegankelijk wordt zonder de decryptiesleutel..
- Plaatst een losgeldbrief in elke getroffen map en op het bureaublad. – In elke map met versleutelde bestanden en op het bureaublad wordt een losgeldbericht in tekst- of HTML-formaat geplaatst., contactgegevens verstrekken, betalingsinstructies in Bitcoin of een andere cryptovaluta, en een deadline of dreiging met permanent gegevensverlies om urgentie te creëren..
- Pogingen om schaduwkopieën van volumes te verwijderen om gratis herstel te voorkomen. – De meeste ransomware in deze categorie voert een commando uit om Windows Shadow Volume Copies te verwijderen. – de automatische back-ups die Windows maakt via de Volume Shadow Copy Service. – om te voorkomen dat slachtoffers bestanden gratis kunnen herstellen. Dit commando is gedocumenteerd bij bevestigde ransomwarefamilies als een standaardstap na de versleuteling..
- Kan beveiligingssoftware uitschakelen of verstoren. – Sommige varianten proberen antivirusprocessen te beëindigen of zichzelf toe te voegen aan de uitzonderingslijst van Windows Defender vóór of tijdens de versleuteling om te voorkomen dat het versleutelingsproces wordt onderbroken..
Verwijdering & Handleiding voor bestandsherstel
Betaal het losgeld niet. Betalen garandeert niet dat de bestanden worden teruggevonden en financiert bovendien verdere criminele activiteiten.. Hier volgt de juiste volgorde van handelingen.:
Stap 1 – Isoleer het geïnfecteerde apparaat onmiddellijk.. Verbreek de verbinding met alle netwerken. (Koppel de ethernetkabel los., Schakel wifi uit.) om te voorkomen dat de ransomware zich verspreidt naar netwerkshares, toegewezen ritten, of andere aangesloten apparaten. Sluit het apparaat pas weer aan nadat het volledig is gereinigd..
Stap 2 – Verwijder geen versleutelde bestanden.. Maak eerst een volledige back-up van de versleutelde bestanden op een externe schijf of een tweede offline opslaglocatie voordat u iets anders doet.. Als beveiligingsonderzoekers op een later tijdstip een decryptieprogramma publiceren, Je hebt de versleutelde bestanden nodig om ze te kunnen gebruiken..
Stap 3 – Identificeer de ransomware. Upload de losgeldnota en een voorbeeld van een versleuteld bestand. (onder 1 MB, zonder gevoelige gegevens) Om ransomware te identificeren, ga naar id-ransomware.malwarehunterteam.com om de exacte variant te achterhalen.. Deze stap bepaalt of er al een gratis decryptor beschikbaar is..
Stap 4 – Zoek naar een gratis decryptor.. Ga naar nomoreransom.org en zoek naar de geïdentificeerde variant.. Gratis decryptieprogramma's worden gepubliceerd door Europol., partners in de rechtshandhaving, Emsisoft, Avast, en Bitdefender voor veel ransomwarefamilies. Als er een versie bestaat voor uw variant., Download het alleen van de officiële bron. – niet afkomstig van websites van derden die beweren decryptiesoftware aan te bieden, omdat deze vaak extra malware verspreiden..
Stap 5 – Verwijder het ransomware. Opstarten in veilige modus (Houd Shift ingedrukt en klik op Opnieuw starten., Vervolgens gaat u verder met het oplossen van problemen., vervolgens Geavanceerde opties, vervolgens Opstartinstellingen, en vervolgens opnieuw opstarten, druk op 5 of F5 voor de veilige modus met netwerkondersteuning). Voer een volledige systeemscan uit met SpyHunter of een ander gespecialiseerd antimalwareprogramma om het ransomware-uitvoerbestand en eventuele persistentiecomponenten te verwijderen.. Probeer geen bestanden te herstellen voordat de ransomware volledig is verwijderd., of de herstelde bestanden worden opnieuw versleuteld..
Stap 6 – Herstel vanuit een back-up indien beschikbaar.. Als er een schone offline- of cloudback-up bestaat van vóór de infectie., Herstel de installatie ervan nadat is bevestigd dat de ransomware volledig is verwijderd.. Controleer de datum van de laatste wijziging van de back-up om er zeker van te zijn dat deze van vóór de versleuteling dateert..
Volg de volledige handleiding voor het verwijderen en herstellen van bestanden onder dit artikel voor het complete stappenplan..

Ventsislav Krastev
Ventsislav is sindsdien een cybersecurity-expert bij SensorsTechForum 2015. Hij heeft onderzoek gedaan, aan het bedekken, slachtoffers helpen met de nieuwste malware-infecties plus het testen en beoordelen van software en de nieuwste technische ontwikkelingen. Na afgestudeerd Marketing, alsmede, Ventsislav heeft ook een passie voor het leren van nieuwe verschuivingen en innovaties in cybersecurity die gamechangers worden. Na het bestuderen van Value Chain Management, Netwerkbeheer en computerbeheer van systeemtoepassingen, hij vond zijn ware roeping binnen de cyberbeveiligingsindustrie en gelooft sterk in het opleiden van elke gebruiker in de richting van online veiligheid en beveiliging.
Volg mij:
- Stap 1
- Stap 2
- Stap 3
- Stap 4
- Stap 5
Stap 1: Scan for PAY HERE with SpyHunter Anti-Malware Tool
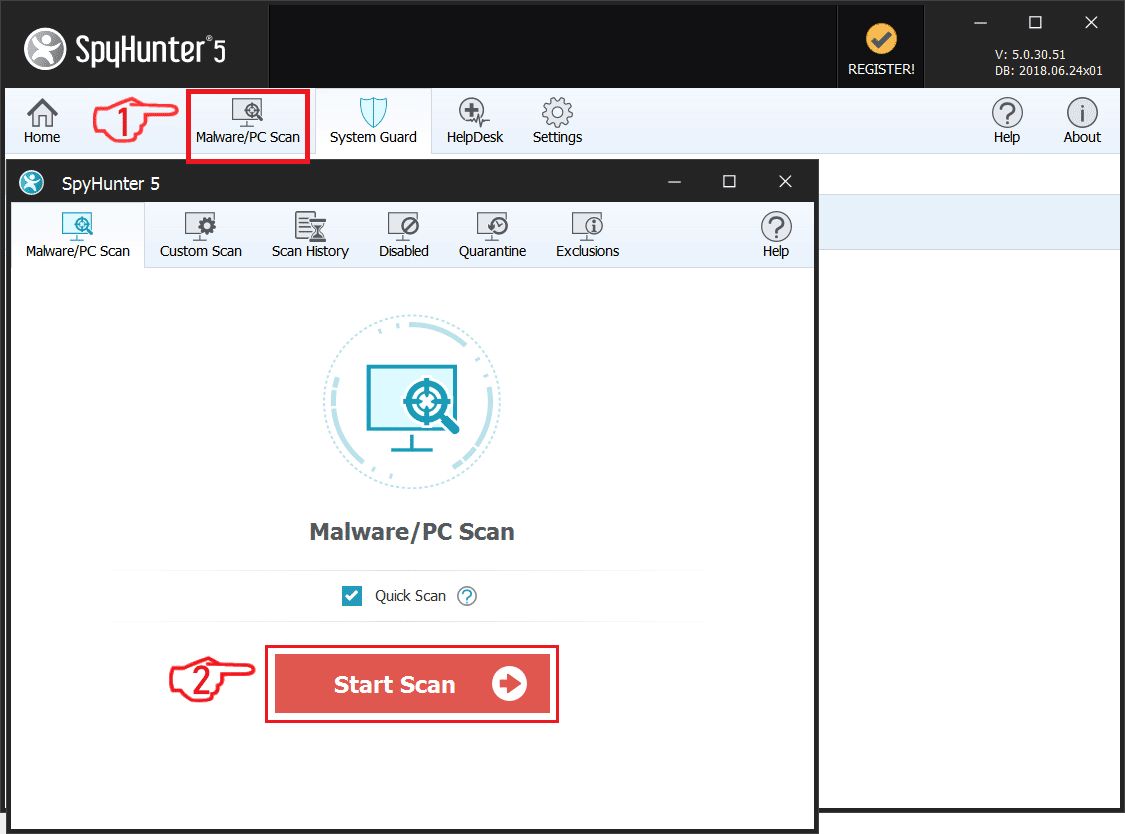
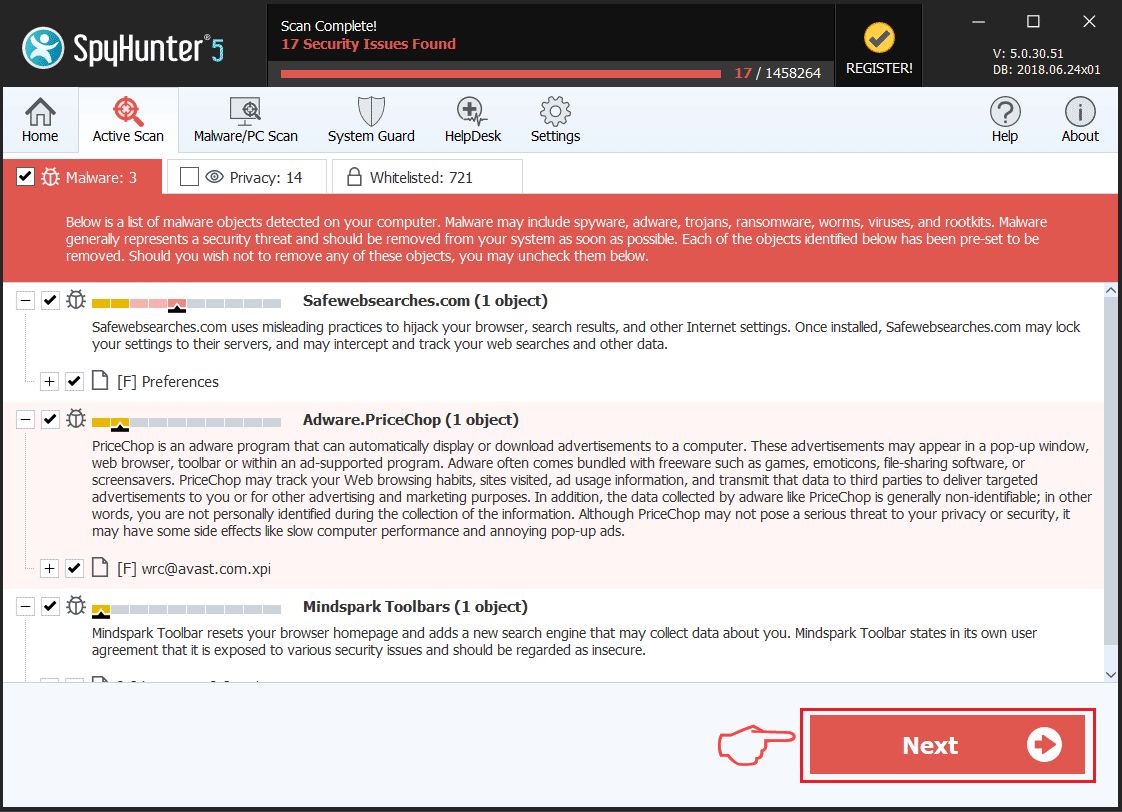
Ransomware Automatische verwijdering - Videogids
Stap 2: Uninstall PAY HERE and related malware from Windows
Hier is een methode om in een paar eenvoudige stappen die moeten in staat zijn om de meeste programma's te verwijderen. Geen probleem als u Windows 10, 8, 7, Vista of XP, die stappen zal de klus te klaren. Slepen van het programma of de map naar de prullenbak kan een zeer slechte beslissing. Als je dat doet, stukjes van het programma worden achtergelaten, en dat kan leiden tot een instabiel werk van uw PC, fouten met het bestandstype verenigingen en andere onaangename activiteiten. De juiste manier om een programma te krijgen van je computer is deze ook te verwijderen. Om dat te doen:
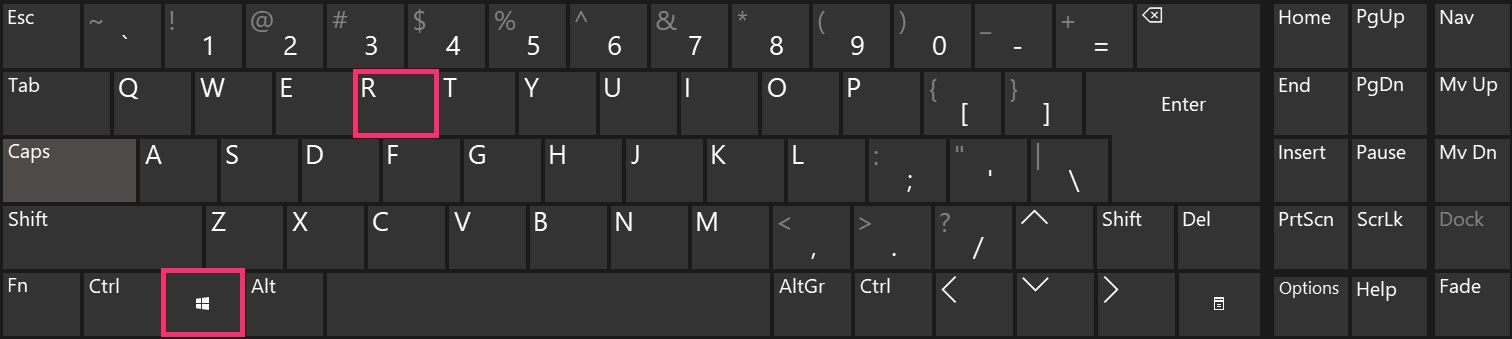
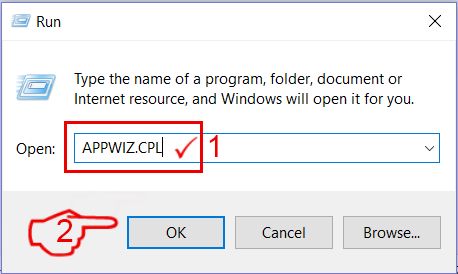
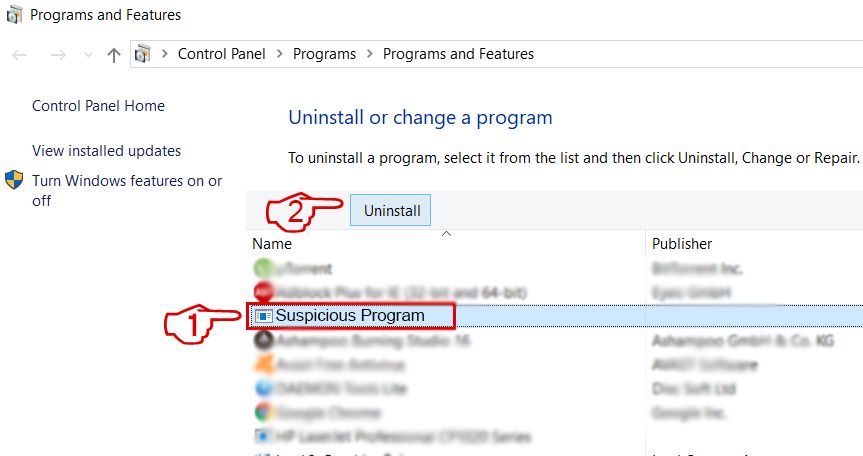 Volg de bovenstaande instructies en u zult met succes de meeste ongewenste en kwaadaardige programma's verwijderen.
Stap 3: Verwijder eventuele registers, created by PAY HERE on your computer.
De doorgaans gericht registers van Windows-machines zijn de volgende:
- HKEY_LOCAL_MACHINE Software Microsoft Windows CurrentVersion Run
- HKEY_CURRENT_USER Software Microsoft Windows CurrentVersion Run
- HKEY_LOCAL_MACHINE Software Microsoft Windows CurrentVersion RunOnce
- HKEY_CURRENT_USER Software Microsoft Windows CurrentVersion RunOnce
U kunt ze openen door het openen van het Windows-register-editor en met weglating van alle waarden, created by PAY HERE there. Dit kan gebeuren door de stappen onder:


 Tip: Om een virus gecreëerd waarde te vinden, U kunt met de rechtermuisknop op te klikken en klik op "Wijzigen" om te zien welk bestand het is ingesteld om te werken. Als dit het virus bestand locatie, Verwijder de waarde.
Voor het starten "Stap 4", alsjeblieft laars terug in de normale modus, in het geval dat u op dit moment in de Veilige modus.
Dit stelt u in staat om te installeren en gebruik SpyHunter 5 geslaagd.
Stap 4: Boot Your PC In Safe Mode to isolate and remove PAY HERE
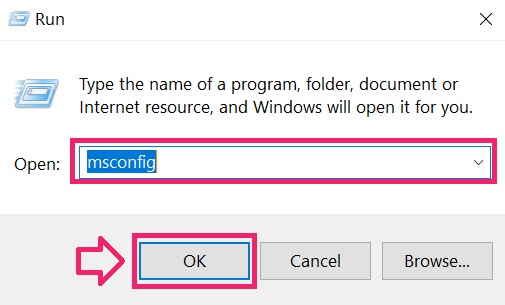
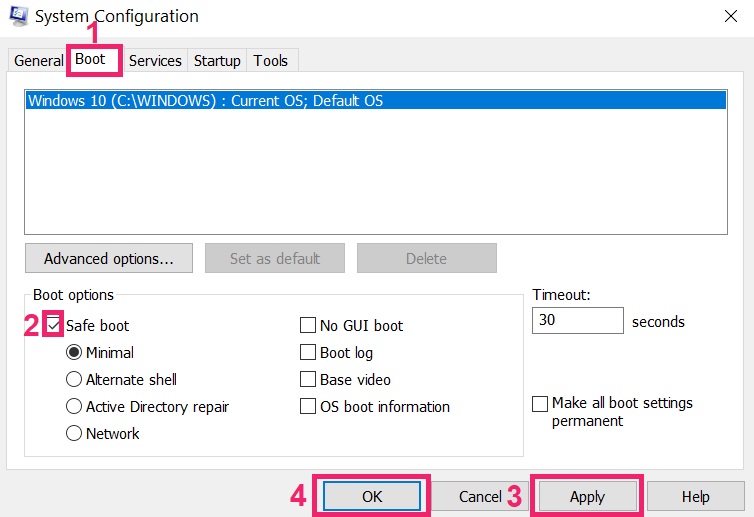
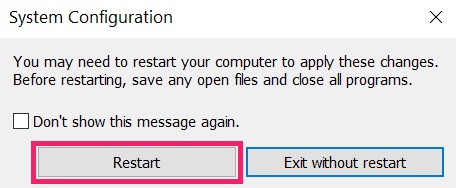
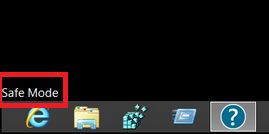
Stap 5: Try to Restore Files Encrypted by PAY HERE.
Methode 1: Gebruik STOP Decrypter van Emsisoft.
Niet alle varianten van deze ransomware kan worden ontsleuteld gratis, maar we hebben de decryptor gebruikt door onderzoekers die vaak wordt bijgewerkt met de varianten die uiteindelijk gedecodeerd toegevoegd. U kunt proberen en decoderen van uw bestanden met behulp van de onderstaande instructies, maar als ze niet werken, dan helaas uw variant van de ransomware virus is niet decryptable.
Volg de onderstaande instructies om de Emsisoft decrypter gebruiken en decoderen van uw bestanden gratis. Je kan Download de Emsisoft decryptiehulpmiddel hier gekoppeld en volg de stappen hieronder:
1 Klik met de rechtermuisknop op de decrypter en klik op Als administrator uitvoeren zoals hieronder getoond:
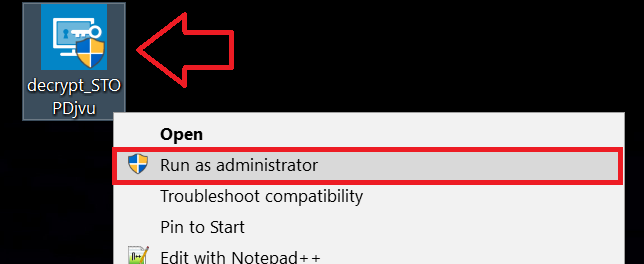
2. Ben het eens met de licentievoorwaarden:
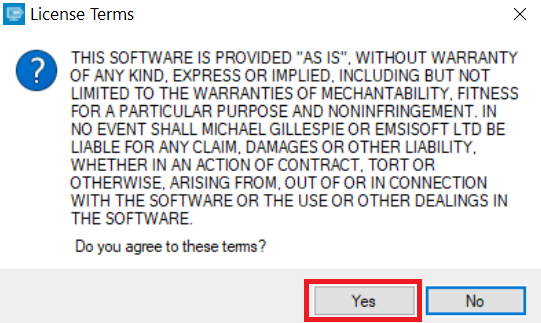
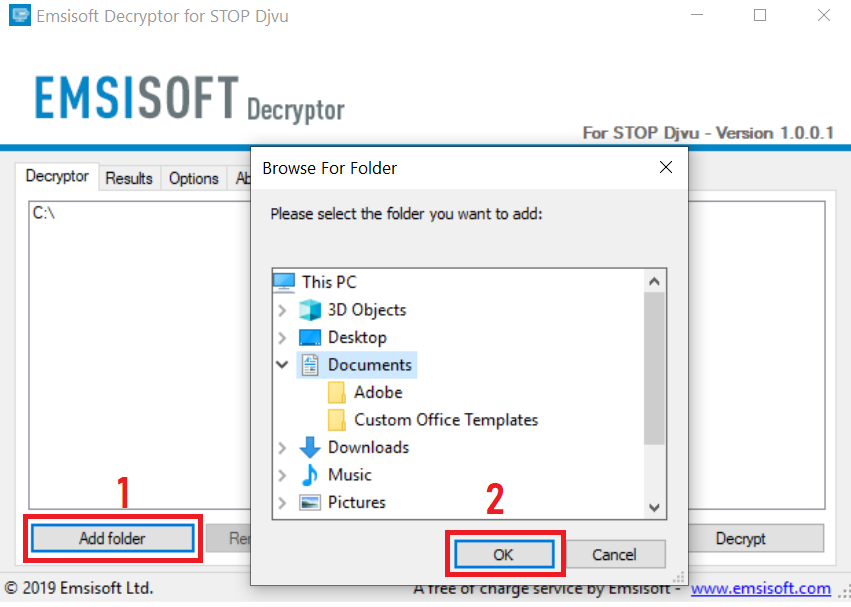
3. Klik op "Map toevoegen" en voeg vervolgens de mappen waarin u bestanden gedecodeerd zoals hieronder afgebeeld:
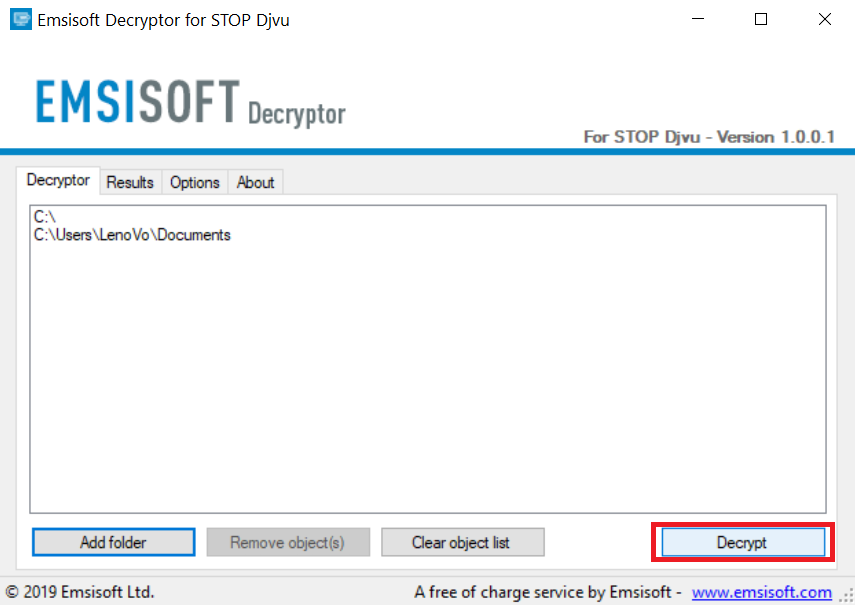
4. Klik op "decoderen" en wacht tot uw bestanden te decoderen.
Aantekening: Krediet voor de decryptor gaat naar onderzoekers die de doorbraak hebben gemaakt met dit virus Emsisoft.
Methode 2: Gebruik software voor gegevensherstel
Ransomware infections and PAY HERE aim to encrypt your files using an encryption algorithm which may be very difficult to decrypt. Dit is de reden waarom we een data recovery-methode die u kunnen helpen rond gaan direct decryptie en proberen om uw bestanden te herstellen hebben gesuggereerd. Houd er rekening mee dat deze methode niet kan worden 100% effectief, maar kan ook u helpen een veel of weinig in verschillende situaties.
Klik gewoon op de link en op de websitemenu's bovenaan, kiezen Data herstel - Data Recovery Wizard voor Windows of Mac (afhankelijk van uw besturingssysteem), en download en voer vervolgens de tool uit.
PAY HERE-FAQ
Wat is PAY HERE ransomware??
BETALEN HIER is een ransomware infectie - de schadelijke software die geruisloos uw computer binnenkomt en de toegang tot de computer zelf blokkeert of uw bestanden versleutelt.
Veel ransomware-virussen gebruiken geavanceerde versleutelingsalgoritmen om uw bestanden ontoegankelijk te maken. Het doel van ransomware-infecties is om te eisen dat u een losgeld betaalt om toegang te krijgen tot uw bestanden.
Wat doet PAY HERE ransomware??
Ransomware is in het algemeen een kwaadaardige software dat is ontworpen om de toegang tot uw computer of bestanden te blokkeren totdat er losgeld wordt betaald.
Ransomware-virussen kunnen dat ook uw systeem beschadigen, corrupte gegevens en verwijder bestanden, resulterend in het permanent verlies van belangrijke bestanden.
How Does PAY HERE Infect?
Via several ways.PAY HERE Ransomware infects computers by being sent via phishing-e-mails, met virusbijlage. Deze bijlage is meestal gemaskeerd als een belangrijk document, zoals een factuur, bankdocument of zelfs een vliegticket en het ziet er erg overtuigend uit voor gebruikers.
Another way you may become a victim of PAY HERE is if you download een nep-installatieprogramma, crack of patch van een website met een lage reputatie of als u op een viruslink klikt. Veel gebruikers melden dat ze een ransomware-infectie hebben opgelopen door torrents te downloaden.
How to Open .PAY HERE files?
U can't zonder decryptor. Op dit punt, de .BETAAL HIER bestanden zijn versleutelde. U kunt ze pas openen nadat ze zijn gedecodeerd met een specifieke decoderingssleutel voor het specifieke algoritme.
Wat te doen als een decryptor niet werkt?
Raak niet in paniek, en maak een back-up van de bestanden. Als een decryptor uw niet heeft gedecodeerd .BETAAL HIER bestanden succesvol, wanhoop dan niet, omdat dit virus nog steeds nieuw is.
Kan ik herstellen ".BETAAL HIER" Bestanden?
Ja, soms kunnen bestanden worden hersteld. We hebben er verschillende voorgesteld bestandsherstelmethoden dat zou kunnen werken als je wilt herstellen .BETAAL HIER bestanden.
Deze methoden zijn op geen enkele manier 100% gegarandeerd dat u uw bestanden terug kunt krijgen. Maar als je een back-up hebt, uw kansen op succes zijn veel groter.
How To Get Rid of PAY HERE Virus?
De veiligste en meest efficiënte manier voor het verwijderen van deze ransomware-infectie is het gebruik van een professioneel antimalwareprogramma.
It will scan for and locate PAY HERE ransomware and then remove it without causing any additional harm to your important .PAY HERE files.
Kan ik ransomware melden aan de autoriteiten??
In het geval dat uw computer is geïnfecteerd met een ransomware-infectie, u kunt dit melden bij de lokale politie. Het kan autoriteiten over de hele wereld helpen de daders van het virus dat uw computer heeft geïnfecteerd, op te sporen en te achterhalen.
Onder, we hebben een lijst met overheidswebsites opgesteld, waar u aangifte kunt doen als u slachtoffer bent van een cybercrime:
Cyberbeveiligingsautoriteiten, verantwoordelijk voor het afhandelen van ransomware-aanvalsrapporten in verschillende regio's over de hele wereld:
Duitsland - Officieel portaal van de Duitse politie
Verenigde Staten - IC3 Internet Crime Complaint Center
Verenigd Koninkrijk - Actie Fraude Politie
Frankrijk - Ministerie van Binnenlandse Zaken
Italië - Staatspolitie
Spanje - Nationale politie
Nederland - Politie
Polen - Politie
Portugal - Gerechtelijke politie
Griekenland - Cyber Crime Unit (Griekse politie)
India - Mumbai politie - Cel voor onderzoek naar cybercriminaliteit
Australië - Australisch High Tech Crime Centre
Op rapporten kan in verschillende tijdsbestekken worden gereageerd, afhankelijk van uw lokale autoriteiten.
Kunt u voorkomen dat ransomware uw bestanden versleutelt??
Ja, u kunt ransomware voorkomen. De beste manier om dit te doen, is ervoor te zorgen dat uw computersysteem is bijgewerkt met de nieuwste beveiligingspatches, gebruik een gerenommeerd anti-malwareprogramma en firewall, maak regelmatig een back-up van uw belangrijke bestanden, en klik niet op kwaadaardige links of het downloaden van onbekende bestanden.
Can PAY HERE Ransomware Steal Your Data?
Ja, in de meeste gevallen ransomware zal uw gegevens stelen. It is a form of malware that steals data from a user's computer, versleutelt het, en eist vervolgens losgeld om het te decoderen.
In veel gevallen, de malware-auteurs of aanvallers zullen dreigen de gegevens of te verwijderen publiceer het online tenzij het losgeld wordt betaald.
Kan ransomware WiFi infecteren??
Ja, ransomware kan WiFi-netwerken infecteren, aangezien kwaadwillende actoren het kunnen gebruiken om controle over het netwerk te krijgen, vertrouwelijke gegevens stelen, en gebruikers buitensluiten. Als een ransomware-aanval succesvol is, dit kan leiden tot verlies van service en/of gegevens, en in sommige gevallen, financiële verliezen.
Moet ik ransomware betalen?
Geen, je moet geen afpersers van ransomware betalen. Betalen moedigt criminelen alleen maar aan en geeft geen garantie dat de bestanden of gegevens worden hersteld. De betere aanpak is om een veilige back-up van belangrijke gegevens te hebben en in de eerste plaats waakzaam te zijn over de beveiliging.
What Happens If I Don't Pay Ransom?
If you don't pay the ransom, de hackers hebben mogelijk nog steeds toegang tot uw computer, gegevens, of bestanden en kunnen blijven dreigen deze openbaar te maken of te verwijderen, of ze zelfs gebruiken om cybercriminaliteit te plegen. In sommige gevallen, ze kunnen zelfs doorgaan met het eisen van extra losgeld.
Kan een ransomware-aanval worden gedetecteerd??
Ja, ransomware kan worden gedetecteerd. Antimalwaresoftware en andere geavanceerde beveiligingstools kan ransomware detecteren en de gebruiker waarschuwen wanneer het op een machine aanwezig is.
Het is belangrijk om op de hoogte te blijven van de nieuwste beveiligingsmaatregelen en om beveiligingssoftware up-to-date te houden om ervoor te zorgen dat ransomware kan worden gedetecteerd en voorkomen.
Worden ransomware-criminelen gepakt?
Ja, ransomware-criminelen worden gepakt. Wetshandhavingsinstanties, zoals de FBI, Interpol en anderen zijn succesvol geweest in het opsporen en vervolgen van ransomware-criminelen in de VS en andere landen. Naarmate ransomware-bedreigingen blijven toenemen, dat geldt ook voor de handhavingsactiviteiten.
About the PAY HERE Research
De inhoud die we publiceren op SensorsTechForum.com, this PAY HERE how-to removal guide included, is het resultaat van uitgebreid onderzoek, hard werken en de toewijding van ons team om u te helpen de specifieke malware te verwijderen en uw versleutelde bestanden te herstellen.
Hoe hebben we het onderzoek naar deze ransomware uitgevoerd??
Ons onderzoek is gebaseerd op een onafhankelijk onderzoek. We hebben contact met onafhankelijke beveiligingsonderzoekers, en als zodanig, we ontvangen dagelijkse updates over de nieuwste malware- en ransomware-definities.
Bovendien, the research behind the PAY HERE ransomware threat is backed with VirusTotal en NoMoreRansom project.
Om de ransomware-dreiging beter te begrijpen, raadpleeg de volgende artikelen die deskundige details bieden:.
Als een site die sindsdien is toegewijd aan het verstrekken van gratis verwijderingsinstructies voor ransomware en malware 2014, De aanbeveling van SensorsTechForum is let alleen op betrouwbare bronnen.
Hoe betrouwbare bronnen te herkennen:
- Controleer altijd "Over ons" webpagina.
- Profiel van de maker van de inhoud.
- Zorg ervoor dat er echte mensen achter de site staan en geen valse namen en profielen.
- Controleer Facebook, LinkedIn en Twitter persoonlijke profielen.