

Cos'è il ransomware PAY HERE??
I tuoi file sono stati crittografati e rinominati con un'estensione sconosciuta, e una nota di riscatto con “SI PAGA QUI” Sul desktop o in ogni cartella interessata sono apparse delle istruzioni che richiedevano il pagamento in criptovaluta per ottenere una chiave di decrittazione.. Leggi attentamente questa guida prima di fare qualsiasi cosa, compreso il pagamento – Il pagamento del riscatto non garantisce il recupero dei file e invia denaro direttamente ai criminali..
PAGA QUI è un ransomware infezione che crittografa i file personali sul dispositivo infetto utilizzando un robusto algoritmo crittografico – documentazione, immagini, video, banche dati, e altri file creati dall'utente vengono presi di mira e resi inaccessibili. A ogni file crittografato viene aggiunta un'estensione di file distintiva., Sul desktop e in ogni cartella interessata viene lasciato un messaggio di riscatto con le istruzioni che invitano la vittima a contattare gli aggressori e a pagare un riscatto in criptovaluta per ricevere una chiave di decrittazione.. Il “SI PAGA QUI” L'etichetta nella richiesta di riscatto è un elemento di ingegneria sociale progettato per ridurre l'esitazione e spingere la vittima al pagamento prima di valutare alternative.. Come documentato per tutte le famiglie di ransomware in questa categoria di richiesta di pagamento, Il pagamento del riscatto non garantisce il ricevimento di una chiave di decrittazione funzionante. – una percentuale significativa di vittime che pagano riceve uno strumento rotto, non ricevere nulla, o vengono presi di mira una seconda volta perché hanno dimostrato la volontà di pagare. Il ransomware stesso deve essere rimosso immediatamente per impedire un'ulteriore crittografia di eventuali file rimanenti.. La possibilità di recuperare i file crittografati dipende dalla specifica implementazione del sistema di crittografia e dal fatto che un decrittatore sia stato pubblicato da ricercatori nel campo della sicurezza o dalle forze dell'ordine..
PAGA QUI Breve panoramica
| Tipo | Ransomware che crittografa i file personali (documentazione, immagini, video, banche dati) e aggiunge un'estensione personalizzata, rendendoli inaccessibili. Gocce di una “SI PAGA QUI” Richiesta di riscatto con pagamento in criptovaluta per la chiave di decrittazione.. Tentativi di eliminare le copie shadow del volume di Windows per impedire il ripristino gratuito. Il pagamento del riscatto non garantisce il recupero dei file.. Opzioni di ripristino dei file: Controlla su nomoreransom.org per un decrittatore gratuito che corrisponda esattamente alla variante., ripristinare da un backup offline pulito, oppure utilizzare strumenti di recupero dati se le copie shadow non sono state eliminate completamente. |
| Sintomi | file personali (documentazione, immagini, video) improvvisamente inaccessibile con un'estensione sconosciuta aggiunta a ogni nome file. Un file Nota di riscatto (In genere un file .txt o .html) appare sul desktop e in ogni cartella interessata con le istruzioni di pagamento PAGA QUI. Lo sfondo del desktop è stato modificato con un messaggio di richiesta di riscatto.. Copie shadow del volume di Windows eliminate (Non sono disponibili punti di ripristino del sistema.). Software di sicurezza disabilitato o che impedisce il normale funzionamento. Attività anomala del disco su tutte le unità durante il processo di crittografia.. |
| Tempo di rimozione | Circa 15 minuti per una scansione completa del sistema |
| Strumento di rimozione | Verifica se il tuo sistema è stato interessato da malware
Scarica
Strumento di rimozione malware
|
Come ho fatto a finire nel ransomware PAY HERE??
I ransomware di questa categoria arrivano attraverso i seguenti percorsi di distribuzione documentati:
- Email di phishing con allegati o link dannosi – Il percorso più documentato per la diffusione del ransomware: un'e-mail formattata in modo convincente presenta una fattura, notifica di consegna, o documento che, una volta aperto, esegue una macro o uno script che scarica ed esegue il programma di installazione del ransomware sul dispositivo.
- Software crackato e programmi di installazione di applicazioni pirata – Il ransomware è costantemente incorporato nei pacchetti di applicazioni piratati., generatori di chiavi, e software pirata scaricato da fonti non ufficiali. Il ransomware si esegue automaticamente durante l'installazione, spesso prima che l'utente noti un comportamento inatteso.
- Pacchetto software con download gratuiti non ufficiali – Un'utilità gratuita da un sito di terze parti installa il dropper del ransomware tramite bundling software insieme al programma previsto.
- Sfruttamento del protocollo Remote Desktop Protocol – Gli aggressori cercano sistemi Windows con RDP esposto e credenziali deboli o riutilizzate., quindi accedi da remoto ed esegui manualmente il ransomware sulla rete – una via di attacco comune per server aziendali e domestici.
Cosa fa il ransomware PAY HERE??
- Crittografa i file personali e aggiunge un'estensione di riscatto – PAGA QUI il ransomware esegue scansioni di tutte le unità locali e, in ambienti di rete, unità di rete mappate per file personali inclusi documenti, immagini, video, e archivi. Ogni file bersaglio viene crittografato e viene aggiunta una nuova estensione, rendendo il file inaccessibile senza la chiave di decrittazione.
- Lascia una nota di riscatto in ogni cartella interessata e sul desktop. – In ogni cartella contenente file crittografati e sul desktop viene inserita una nota di riscatto in formato testo o HTML., fornire le informazioni di contatto, Istruzioni di pagamento in Bitcoin o in un'altra criptovaluta, e una scadenza o la minaccia di perdita permanente dei dati per creare urgenza.
- Tentativi di eliminare le copie shadow del volume per impedire il ripristino gratuito – La maggior parte dei ransomware in questa categoria di richieste esegue un comando per eliminare le copie shadow del volume di Windows. – i backup automatici che Windows crea tramite il servizio Copia Shadow del volume – per impedire alle vittime di ripristinare i file gratuitamente. Questo comando è documentato in tutte le famiglie di ransomware confermate come una fase standard successiva alla crittografia..
- Potrebbe disabilitare o interferire con il software di sicurezza. – Alcune varianti tentano di terminare i processi antivirus o di aggiungersi alle esclusioni di Windows Defender prima o durante la crittografia per impedire che il processo di crittografia venga interrotto..
Rimozione & Guida al recupero dei file
Non pagare il riscatto. Il pagamento non garantisce il recupero dei file e finanzia ulteriori operazioni criminali.. Ecco la sequenza corretta delle azioni:
Passo 1 – Isolare immediatamente il dispositivo infetto. Disconnettiti da tutte le reti (Scollega il cavo Ethernet, disattivare il Wi-Fi) per impedire che il ransomware si diffonda alle condivisioni di rete, percorsi mappati, o altri dispositivi collegati. Non ricollegare il dispositivo finché non è completamente pulito..
Passo 2 – Non eliminare i file crittografati.. Prima di fare qualsiasi altra cosa, esegui un backup completo dei file crittografati su un'unità esterna o su una seconda posizione di archiviazione offline.. Se in un secondo momento i ricercatori di sicurezza pubblicano un decrittatore, avrai bisogno dei file crittografati per utilizzarlo.
Passo 3 – Identificare il ransomware. Carica la richiesta di riscatto e un file crittografato di esempio. (sotto 1 MB, senza dati sensibili) Per identificare la variante esatta del ransomware, visita il sito id-ransomware.malwarehunterteam.com.. Questo passaggio determina se esiste già un decrittatore gratuito.
Passo 4 – Verifica la disponibilità di un decrittatore gratuito. Visita il sito nomoreransom.org e cerca la variante identificata.. Europol pubblica decrittatori gratuiti, partner delle forze dell'ordine, Emsisoft, Avast, e Bitdefender per molte famiglie di ransomware. Se ne esiste uno per la tua variante, scaricalo solo dalla fonte ufficiale – non da siti di terze parti che affermano di avere decrittatori, poiché questi spesso distribuiscono ulteriore malware.
Passo 5 – Rimuovere il ransomware. Avvia in modalità provvisoria (Tieni premuto il tasto Maiusc e fai clic su Riavvia, quindi Risoluzione dei problemi, quindi Opzioni avanzate, quindi Impostazioni di avvio, quindi riavviare, quindi premere 5 oppure F5 per la modalità sicura con rete). Esegui una scansione completa del sistema con SpyHunter o un altro strumento antimalware dedicato per rimuovere l'eseguibile del ransomware e qualsiasi componente di persistenza.. Non tentare di ripristinare i file finché il ransomware non sarà completamente rimosso., oppure i file ripristinati verranno crittografati nuovamente.
Passo 6 – Ripristina da backup, se disponibile.. Se esiste un backup pulito offline o su cloud precedente all'infezione, Ripristina il sistema dopo aver verificato che il ransomware sia stato completamente rimosso.. Verifica la data dell'ultima modifica del backup per assicurarti che sia antecedente all'evento di crittografia..
Segui la guida completa alla rimozione e al recupero dei file riportata di seguito per la procedura dettagliata passo passo..

Ventsislav Krastev
Da allora Ventsislav è un esperto di sicurezza informatica di SensorsTechForum 2015. Ha fatto ricerche, copertura, aiutare le vittime con le ultime infezioni da malware oltre a testare e rivedere il software e gli ultimi sviluppi tecnologici. Avendo Marketing laureato pure, Ventsislav ha anche la passione per l'apprendimento di nuovi turni e innovazioni nella sicurezza informatica che diventano un punto di svolta. Dopo aver studiato la gestione della catena del valore, Amministrazione di rete e amministrazione di computer delle applicazioni di sistema, ha trovato la sua vera vocazione nel settore della cibersicurezza ed è un convinto sostenitore dell'educazione di ogni utente verso la sicurezza online.
Seguimi:
- Passo 1
- Passo 2
- Passo 3
- Passo 4
- Passo 5
Passo 1: Scan for PAY HERE with SpyHunter Anti-Malware Tool
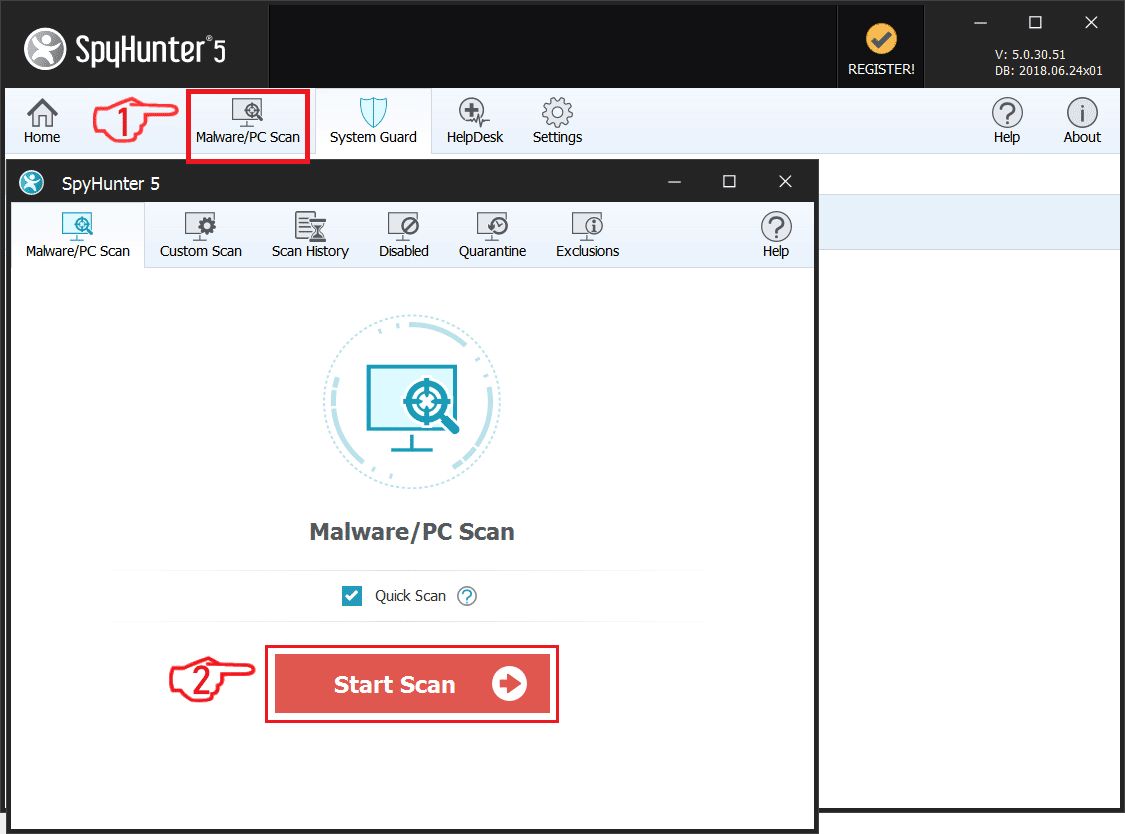
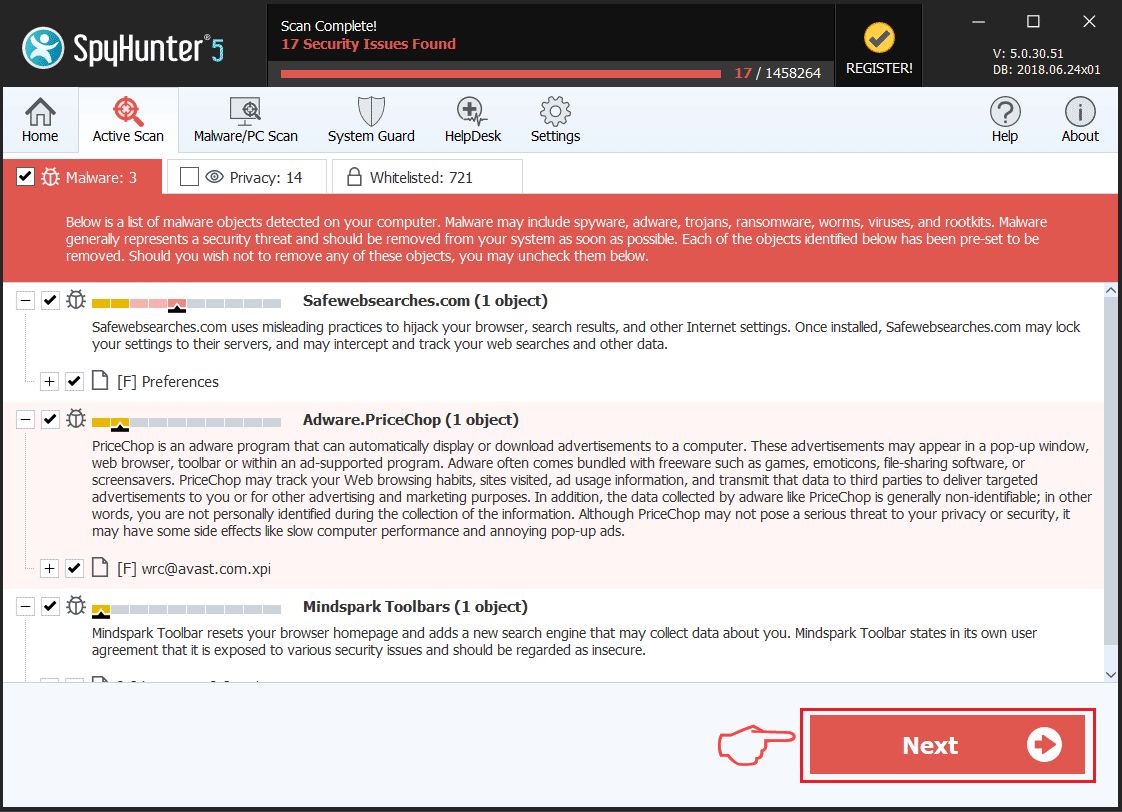
Rimozione automatica ransomware - Videoguida
Passo 2: Uninstall PAY HERE and related malware from Windows
Ecco un metodo in pochi semplici passi che dovrebbero essere in grado di disinstallare maggior parte dei programmi. Non importa se si utilizza Windows 10, 8, 7, Vista o XP, quei passi otterrà il lavoro fatto. Trascinando il programma o la relativa cartella nel cestino può essere un molto cattiva decisione. Se lo fai, frammenti di programma vengono lasciati, e che possono portare al lavoro instabile del PC, errori con le associazioni di tipo file e altre attività spiacevoli. Il modo corretto per ottenere un programma dal computer è di disinstallarlo. Per fare questo:
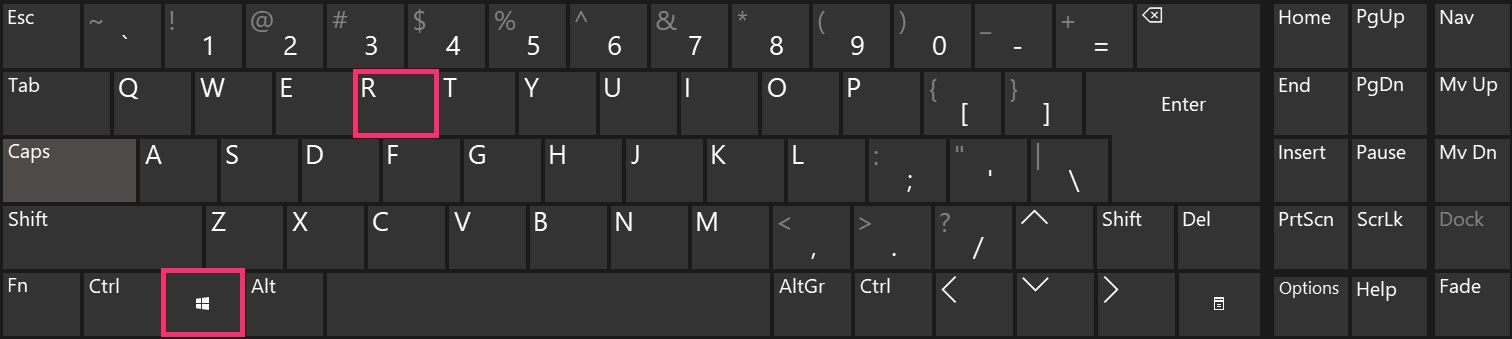
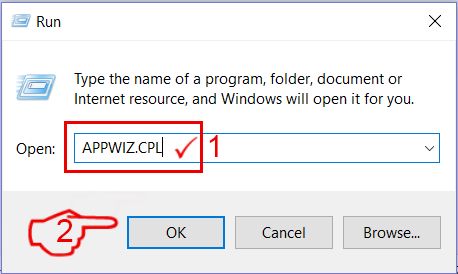
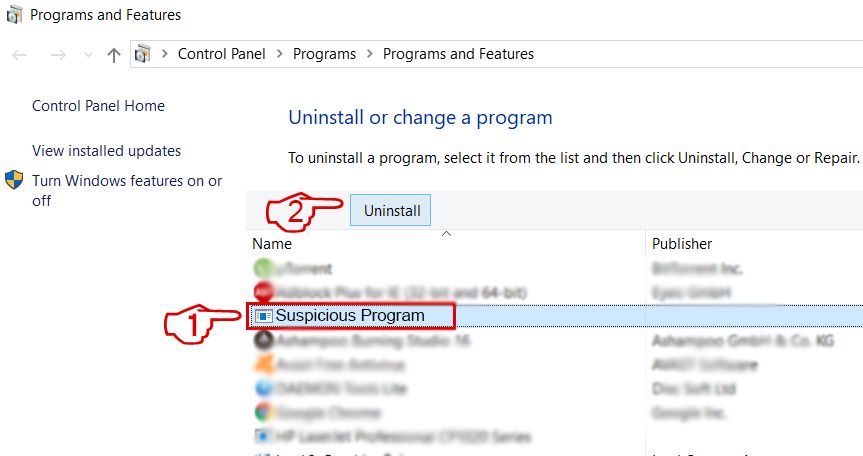 Segui le istruzioni sopra e cancellerai con successo la maggior parte dei programmi indesiderati e dannosi.
Passo 3: Pulire eventuali registri, created by PAY HERE on your computer.
I registri di solito mirati di macchine Windows sono i seguenti:
- HKEY_LOCAL_MACHINE Software Microsoft Windows CurrentVersion Run
- HKEY_CURRENT_USER Software Microsoft Windows CurrentVersion Run
- HKEY_LOCAL_MACHINE Software Microsoft Windows CurrentVersion RunOnce
- HKEY_CURRENT_USER Software Microsoft Windows CurrentVersion RunOnce
È possibile accedere aprendo l'editor del registro di Windows e l'eliminazione di tutti i valori, created by PAY HERE there. Questo può accadere seguendo la procedura sotto:


 Mancia: Per trovare un valore virus creato, è possibile fare clic destro su di esso e fare clic su "Modificare" per vedere quale file è impostato per funzionare. Se questa è la posizione file del virus, rimuovere il valore.
Prima di cominciare "Passo 4", Per favore l'avvio in modalità normale, nel caso in cui siete attualmente in modalità provvisoria.
Questo vi permetterà di installare e uso SpyHunter 5 con successo.
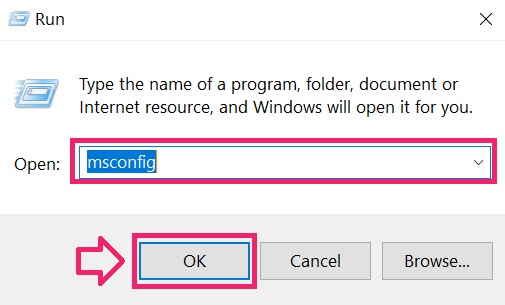
Passo 4: Boot Your PC In Safe Mode to isolate and remove PAY HERE
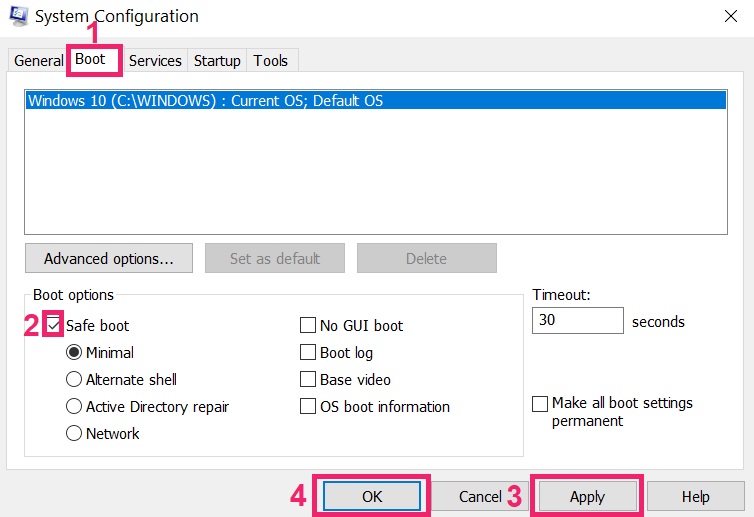
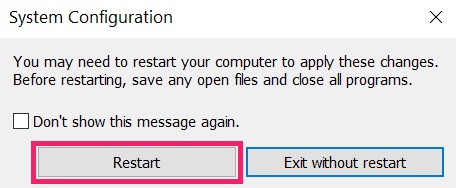
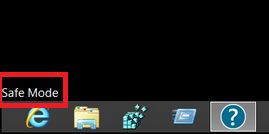
Passo 5: Try to Restore Files Encrypted by PAY HERE.
Metodo 1: Utilizza STOP Decrypter di Emsisoft.
Non tutte le varianti di questo ransomware possono essere decifrati gratis, ma abbiamo aggiunto il decryptor utilizzato dai ricercatori che viene spesso aggiornato con le varianti che diventano poi decifrati. Si può cercare di decifrare i file utilizzando le istruzioni riportate di seguito, ma se non funzionano, poi purtroppo la vostra variante del virus ransomware non è decifrabile.
Seguire le istruzioni riportate di seguito per utilizzare il decrypter Emsisoft e decrittografare i file gratuitamente. Puoi scaricare lo strumento di decrittazione Emsisoft legata qui e quindi seguire i passaggi indicati di seguito:
1 Pulsante destro del mouse sulla Decrypter e cliccare su Esegui come amministratore come mostrato di seguito:
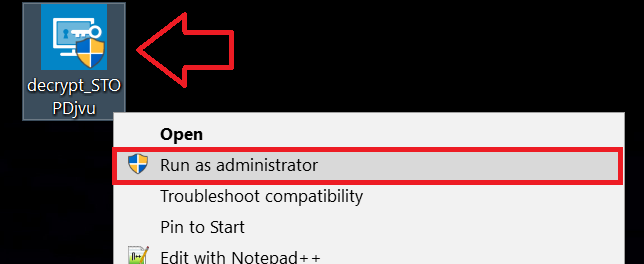
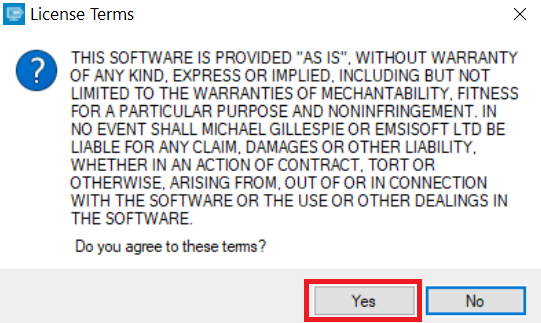
2. D'accordo con i termini della licenza:
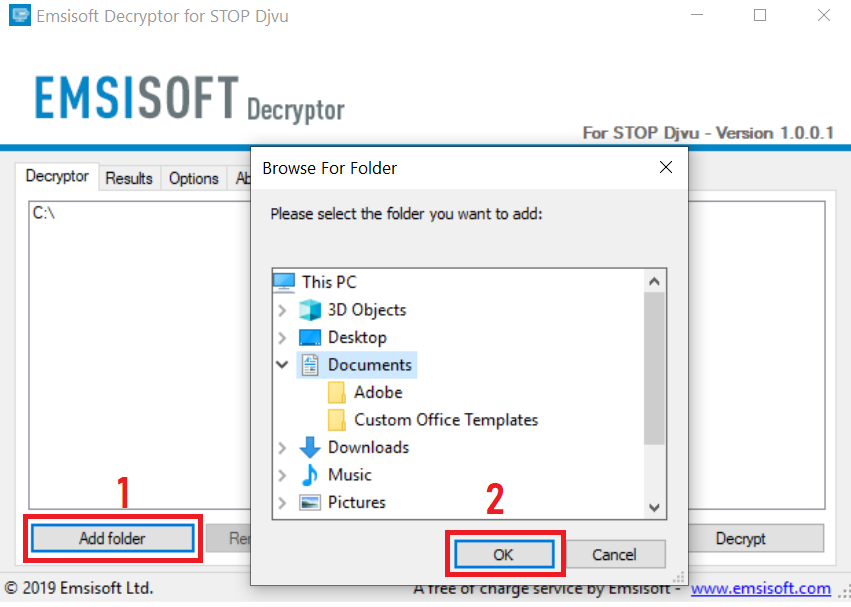
3. Clicca su "Aggiungi cartella" e poi aggiungere le cartelle in cui si desidera i file decriptati come mostrato sotto:
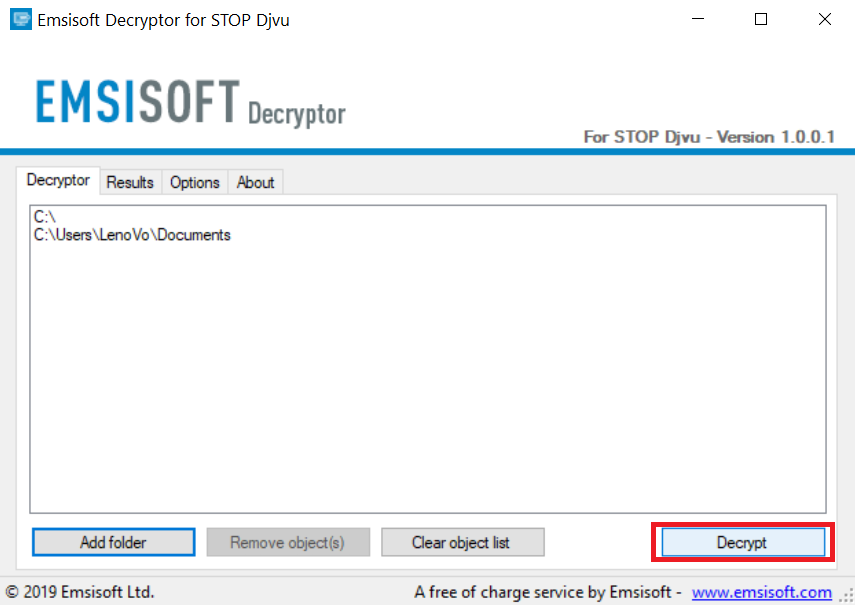
4. Clicca su "decrypt" e attendere che i file da decodificare.
Nota: Credito per il decryptor va a Emsisoft ricercatori che hanno fatto il passo avanti con questo virus.
Metodo 2: Utilizzare un software di recupero dati
Ransomware infections and PAY HERE aim to encrypt your files using an encryption algorithm which may be very difficult to decrypt. Questo è il motivo per cui abbiamo suggerito un metodo di recupero di dati che possono aiutare a andare in giro decrittazione diretta e cercare di ripristinare i file. Tenete a mente che questo metodo non può essere 100% efficace, ma può anche aiutare un po 'o molto in situazioni diverse.
Basta cliccare sul link e sui menu del sito in alto, scegliere Recupero dati - Procedura guidata di recupero dati per Windows o Mac (a seconda del tuo sistema operativo), e quindi scaricare ed eseguire lo strumento.
PAY HERE-FAQ
Cos'è il ransomware PAY HERE??
PAGA QUI è un ransomware infezione - il software dannoso che entra silenziosamente nel tuo computer e blocca l'accesso al computer stesso o crittografa i tuoi file.
Molti virus ransomware utilizzano sofisticati algoritmi di crittografia per rendere inaccessibili i tuoi file. L'obiettivo delle infezioni da ransomware è richiedere il pagamento di un riscatto per ottenere l'accesso ai file.
Cosa fa il ransomware PAY HERE??
Il ransomware in generale è un software dannoso quello è progettato per bloccare l'accesso al tuo computer o ai tuoi file fino al pagamento del riscatto.
Anche i virus ransomware possono danneggiare il tuo sistema, corrompere i dati ed eliminare i file, con conseguente perdita permanente di file importanti.
How Does PAY HERE Infect?
Via several ways.PAY HERE Ransomware infects computers by being sent tramite e-mail di phishing, contenente allegato virus. Questo allegato è di solito mascherato come documento importante, come una fattura, documento bancario o anche un biglietto aereo e sembra molto convincente per gli utenti.
Another way you may become a victim of PAY HERE is if you scaricare un programma di installazione falso, crack o patch da un sito Web con bassa reputazione o se si fa clic sul collegamento di un virus. Molti utenti segnalano di avere un'infezione da ransomware scaricando torrent.
How to Open .PAY HERE files?
tu can't senza decrittatore. A questo punto, il .SI PAGA QUI file sono criptato. Puoi aprirli solo dopo che sono stati decrittografati utilizzando una chiave di decrittografia specifica per il particolare algoritmo.
Cosa fare se un decryptor non funziona?
Niente panico, e eseguire il backup dei file. Se un decryptor non ha decifrato il tuo .SI PAGA QUI file correttamente, quindi non disperare, perché questo virus è ancora nuovo.
Posso ripristinare ".SI PAGA QUI" File?
Sì, a volte i file possono essere ripristinati. Ne abbiamo suggeriti diversi metodi di recupero file che potrebbe funzionare se si desidera ripristinare .SI PAGA QUI file.
Questi metodi non sono in alcun modo 100% garantito che sarai in grado di recuperare i tuoi file. Ma se hai un backup, le tue possibilità di successo sono molto maggiori.
How To Get Rid of PAY HERE Virus?
Il modo più sicuro e più efficace per la rimozione di questa infezione da ransomware è l'uso a programma anti-malware professionale.
It will scan for and locate PAY HERE ransomware and then remove it without causing any additional harm to your important .PAY HERE files.
Posso segnalare il ransomware alle autorità?
Nel caso in cui il tuo computer sia stato infettato da un'infezione da ransomware, puoi segnalarlo ai dipartimenti di Polizia locale. Può aiutare le autorità di tutto il mondo a rintracciare e determinare gli autori del virus che ha infettato il tuo computer.
Sotto, abbiamo preparato un elenco con i siti web del governo, dove puoi presentare una segnalazione nel caso in cui sei vittima di un file criminalità informatica:
Autorità di sicurezza informatica, responsabile della gestione dei rapporti sugli attacchi ransomware in diverse regioni del mondo:
Germania - Portale ufficiale della polizia tedesca
stati Uniti - IC3 Internet Crime Complaint Center
Regno Unito - Polizia antifrode
Francia - Ministro degli Interni
Italia - Polizia Di Stato
Spagna - Polizia nazionale
Paesi Bassi - Forze dell'ordine
Polonia - Polizia
Portogallo - Polizia giudiziaria
Grecia - Unità per la criminalità informatica (Polizia ellenica)
India - Polizia di Mumbai - CyberCrime Investigation Cell
Australia - Australian High Tech Crime Center
È possibile rispondere ai rapporti in tempi diversi, a seconda delle autorità locali.
Puoi impedire al ransomware di crittografare i tuoi file?
Sì, puoi prevenire il ransomware. Il modo migliore per farlo è assicurarsi che il sistema del computer sia aggiornato con le ultime patch di sicurezza, utilizzare un programma anti-malware affidabile e firewall, eseguire frequentemente il backup dei file importanti, ed evitare di fare clic su link malevoli o il download di file sconosciuti.
Can PAY HERE Ransomware Steal Your Data?
Sì, nella maggior parte dei casi ransomware ruberà le tue informazioni. It is a form of malware that steals data from a user's computer, lo crittografa, e poi chiede un riscatto per decifrarlo.
In molti casi, il autori di malware o gli aggressori minacciano di eliminare i dati o pubblicalo online a meno che non venga pagato il riscatto.
Il ransomware può infettare il WiFi?
Sì, il ransomware può infettare le reti WiFi, poiché gli attori malintenzionati possono usarlo per ottenere il controllo della rete, rubare dati riservati, e bloccare gli utenti. Se un attacco ransomware ha successo, potrebbe portare alla perdita del servizio e/o dei dati, e in alcuni casi, perdite finanziarie.
Dovrei pagare ransomware?
No, non dovresti pagare gli estorsori di ransomware. Il loro pagamento incoraggia solo i criminali e non garantisce che i file oi dati verranno ripristinati. L'approccio migliore consiste nell'avere un backup sicuro dei dati importanti ed essere vigili sulla sicurezza in primo luogo.
What Happens If I Don't Pay Ransom?
If you don't pay the ransom, gli hacker potrebbero ancora avere accesso al tuo computer, dati, o file e potrebbe continuare a minacciare di esporli o eliminarli, o addirittura usarli per commettere crimini informatici. In alcuni casi, potrebbero persino continuare a richiedere pagamenti di riscatto aggiuntivi.
È possibile rilevare un attacco ransomware?
Sì, ransomware può essere rilevato. Software anti-malware e altri strumenti di sicurezza avanzati può rilevare il ransomware e avvisare l'utente quando è presente su una macchina.
È importante rimanere aggiornati sulle ultime misure di sicurezza e mantenere aggiornato il software di sicurezza per garantire che il ransomware possa essere rilevato e prevenuto.
I criminali ransomware vengono catturati?
Sì, i criminali ransomware vengono catturati. Le forze dell'ordine, come l'FBI, L'Interpol e altri sono riusciti a rintracciare e perseguire i criminali di ransomware negli Stati Uniti e in altri paesi. Mentre le minacce ransomware continuano ad aumentare, così fa l'attività di esecuzione.
About the PAY HERE Research
I contenuti che pubblichiamo su SensorsTechForum.com, this PAY HERE how-to removal guide included, è il risultato di ricerche approfondite, duro lavoro e la dedizione del nostro team per aiutarti a rimuovere il malware specifico e ripristinare i tuoi file crittografati.
Come abbiamo condotto la ricerca su questo ransomware??
La nostra ricerca si basa su un'indagine indipendente. Siamo in contatto con ricercatori di sicurezza indipendenti, e come tale, riceviamo aggiornamenti quotidiani sulle ultime definizioni di malware e ransomware.
Inoltre, the research behind the PAY HERE ransomware threat is backed with VirusTotal e la progetto NoMoreRansom.
Per comprendere meglio la minaccia ransomware, si prega di fare riferimento ai seguenti articoli che forniscono dettagli informati.
Come sito dedicato da allora a fornire istruzioni di rimozione gratuite per ransomware e malware 2014, La raccomandazione di SensorsTechForum è di prestare attenzione solo a fonti affidabili.
Come riconoscere fonti affidabili:
- Controlla sempre "Riguardo a noi" pagina web.
- Profilo del creatore di contenuti.
- Assicurati che dietro al sito ci siano persone reali e non nomi e profili falsi.
- Verifica Facebook, Profili personali di LinkedIn e Twitter.