

O que é o ransomware PAY HERE??
Seus arquivos foram criptografados e renomeados com uma extensão desconhecida., e um bilhete de resgate com “PAGUE AQUI” Instruções apareceram na sua área de trabalho ou em todas as pastas afetadas, exigindo o pagamento em criptomoeda para a chave de descriptografia.. Leia este guia atentamente antes de fazer qualquer coisa., incluindo o pagamento – Pagar o resgate não garante a recuperação dos arquivos e envia dinheiro diretamente para os criminosos..
PAGAR AQUI é um ransomware infecção que criptografa arquivos pessoais no dispositivo infectado usando um algoritmo criptográfico forte – documentos, imagens, vídeos, bases de dados, e outros arquivos criados pelo usuário são selecionados e tornados inacessíveis.. Uma extensão de arquivo distinta é adicionada a cada arquivo criptografado., e uma nota de resgate é deixada na área de trabalho e em cada pasta afetada, com instruções para que a vítima entre em contato com os atacantes e pague um resgate em criptomoeda para receber uma chave de descriptografia.. o “PAGUE AQUI” O rótulo no bilhete de resgate é um elemento de engenharia social concebido para reduzir a hesitação e pressionar a vítima a efetuar o pagamento antes de investigar alternativas.. Conforme documentado em todas as famílias de ransomware nesta categoria de exigência de pagamento., Pagar o resgate não garante o recebimento de uma chave de descriptografia funcional. – Uma parcela significativa das vítimas que pagam recebem uma ferramenta quebrada., não receberá nada, ou são visados uma segunda vez por terem demonstrado disposição para pagar. O ransomware em si deve ser removido imediatamente para evitar a criptografia de quaisquer arquivos restantes.. A possibilidade de recuperar arquivos criptografados depende da implementação específica da criptografia e da existência de um decodificador publicado por pesquisadores de segurança ou pelas autoridades policiais..
PAGUE AQUI Visão Geral Resumida
| Tipo | Ransomware que criptografa arquivos pessoais (documentos, imagens, vídeos, bases de dados) e acrescenta uma extensão personalizada, tornando-os inacessíveis. Drops a “PAGUE AQUI” bilhete de resgate exigindo pagamento em criptomoeda para obter uma chave de descriptografia. Tentativas de excluir as Cópias de Sombra de Volume do Windows para impedir a recuperação gratuita.. Pagar o resgate não garante a recuperação do arquivo.. Opções de recuperação de arquivos: Consulte o site nomoreransom.org para obter um decodificador gratuito que corresponda à variante exata., restaurar a partir de um backup offline limpo, ou utilize ferramentas de recuperação de dados caso as Cópias de Sombra não tenham sido completamente apagadas.. |
| Os sintomas | Arquivos pessoais (documentos, imagens, vídeos) subitamente inacessível, com uma extensão desconhecida anexada a cada nome de arquivo.. Um arquivo de nota de resgate (geralmente um arquivo .txt ou .html) Aparecendo na área de trabalho e em todas as pastas afetadas com instruções de pagamento "PAGUE AQUI". O papel de parede do computador foi alterado para uma mensagem de pedido de resgate.. Cópias de sombra de volume do Windows excluídas (Não há pontos de restauração do sistema disponíveis.). Software de segurança desativado ou impedindo o funcionamento normal.. Atividade incomum em todos os discos durante o processo de criptografia.. |
| Tempo de remoção | Aproximadamente 15 minutos para uma verificação completa do sistema |
| Ferramenta de remoção | Veja se o seu sistema foi afetado por malware
Baixar
Remoção de Malware Ferramenta
|
Como fui infectado pelo ransomware PAY HERE??
O ransomware desta categoria chega através destas rotas de distribuição documentadas.:
- E-mails de phishing com anexos ou links maliciosos. – A rota mais documentada para entrega de ransomware.: Um e-mail formatado de forma convincente apresenta uma fatura., notificação de entrega, ou documente que, quando aberto, Executa uma macro ou script que baixa e executa o instalador do ransomware no dispositivo..
- Software crackeado e instaladores de aplicativos pirateados – O ransomware é frequentemente incorporado em pacotes de aplicativos crackeados., geradores de chave, e software pirateado baixado de fontes não oficiais.. O ransomware é executado automaticamente durante a instalação., frequentemente antes que o usuário perceba qualquer comportamento inesperado..
- Pacotes de software com downloads gratuitos não oficiais – Um utilitário gratuito de um site de terceiros instala o dropper do ransomware através de bundling software juntamente com o programa esperado.
- Exploração do Protocolo de Área de Trabalho Remota – Os atacantes procuram sistemas Windows com RDP exposto e credenciais fracas ou reutilizadas., Em seguida, faça login remotamente e execute manualmente o ransomware na rede. – uma rota de ataque comum para servidores domésticos e empresariais.
O que faz o ransomware PAY HERE??
- Criptografa arquivos pessoais e adiciona uma extensão de resgate. – O ransomware PAY HERE examina todas as unidades locais e, em ambientes de rede, Unidades de rede mapeadas para arquivos pessoais, incluindo documentos., imagens, vídeos, e arquivos. Cada arquivo alvo é criptografado e uma nova extensão é adicionada., tornando o arquivo inacessível sem a chave de descriptografia..
- Instala uma nota de resgate em todas as pastas afetadas e na área de trabalho. – Uma nota de resgate em texto ou HTML é colocada em cada pasta que contém arquivos criptografados e na área de trabalho., fornecendo informações de contato, Instruções de pagamento em Bitcoin ou outra criptomoeda, e um prazo limite ou ameaça de perda permanente de dados para criar urgência..
- Tentativas de excluir cópias de sombra de volume para impedir a recuperação gratuita. – A maioria dos ransomwares nessa categoria de demanda executa um comando para excluir as Cópias de Sombra de Volume do Windows. – Os backups automáticos que o Windows cria através do Serviço de Cópias de Sombra de Volume. – para impedir que as vítimas restaurem arquivos gratuitamente. Este comando está documentado em diversas famílias de ransomware confirmadas como uma etapa padrão pós-criptografia..
- Pode desativar ou interferir com o software de segurança. – Algumas variantes tentam encerrar os processos do antivírus ou se adicionar às exclusões do Windows Defender antes ou durante a criptografia para impedir que o processo de criptografia seja interrompido..
Remoção & Guia de Recuperação de Arquivos
Não pague o resgate. O pagamento não garante a recuperação dos arquivos e financia novas operações criminosas.. Aqui está a sequência correta de ações.:
Degrau 1 – Isole imediatamente o dispositivo infectado.. Desconecte-se de todas as redes. (Desconecte o cabo Ethernet., Desligue o Wi-Fi) para impedir que o ransomware se espalhe para os compartilhamentos de rede., unidades mapeadas, ou outros dispositivos conectados. Não reconecte até que o dispositivo esteja completamente limpo..
Degrau 2 – Não apague nenhum arquivo criptografado.. Antes de prosseguir, faça um backup completo dos arquivos criptografados em um disco rígido externo ou em um segundo local de armazenamento offline.. Se um decodificador for publicado por pesquisadores de segurança em uma data posterior, Você precisará dos arquivos criptografados para usá-los..
Degrau 3 – Identifique o ransomware.. Faça o upload da nota de resgate e de um arquivo criptografado de exemplo. (sob 1 MB, sem dados sensíveis) Para identificar o ransomware, acesse id-ransomware.malwarehunterteam.com e descubra a variante exata.. Esta etapa determina se já existe um decodificador gratuito..
Degrau 4 – Procure um decodificador gratuito.. Acesse nomoreransom.org e procure pela variante identificada.. A Europol publica decodificadores gratuitos., parceiros de aplicação da lei, Emsisoft, avast, e Bitdefender para muitas famílias de ransomware. Se houver uma para a sua variante., Baixe apenas da fonte oficial. – não de sites de terceiros que afirmam ter decodificadores, pois estes frequentemente distribuem malware adicional..
Degrau 5 – Remova o ransomware. Inicialize no modo de segurança (Mantenha pressionada a tecla Shift e clique em Reiniciar., Em seguida, solucione os problemas., Em seguida, Opções Avançadas, Em seguida, Configurações de inicialização, Em seguida, reinicie., então aperte 5 ou F5 para o Modo de Segurança com Rede). Execute uma verificação completa do sistema com o SpyHunter ou outra ferramenta antimalware dedicada para remover o executável do ransomware e quaisquer componentes de persistência.. Não tente restaurar os arquivos até que o ransomware seja completamente removido., ou os arquivos restaurados serão criptografados novamente..
Degrau 6 – Restaurar a partir do backup, se disponível.. Caso exista um backup offline ou na nuvem limpo, anterior à infecção., Restaure o sistema após confirmar que o ransomware foi completamente removido.. Verifique a data da última modificação do backup para garantir que seja anterior ao evento de criptografia..
Siga o guia completo de remoção e recuperação de arquivos abaixo deste artigo para obter o processo passo a passo completo..

Ventsislav Krastev
Ventsislav é especialista em segurança cibernética na SensorsTechForum desde 2015. Ele tem pesquisado, cobertura, ajudando vítimas com as mais recentes infecções por malware, além de testar e revisar software e os mais recentes desenvolvimentos tecnológicos. Formado marketing bem, Ventsislav também é apaixonado por aprender novas mudanças e inovações em segurança cibernética que se tornam revolucionárias. Depois de estudar o gerenciamento da cadeia de valor, Administração de rede e administração de computadores de aplicativos do sistema, ele encontrou sua verdadeira vocação no setor de segurança cibernética e acredita firmemente na educação de todos os usuários quanto à segurança e proteção on-line.
mais Posts - Local na rede Internet
Me siga:
- Degrau 1
- Degrau 2
- Degrau 3
- Degrau 4
- Degrau 5
Degrau 1: Scan for PAY HERE with SpyHunter Anti-Malware Tool
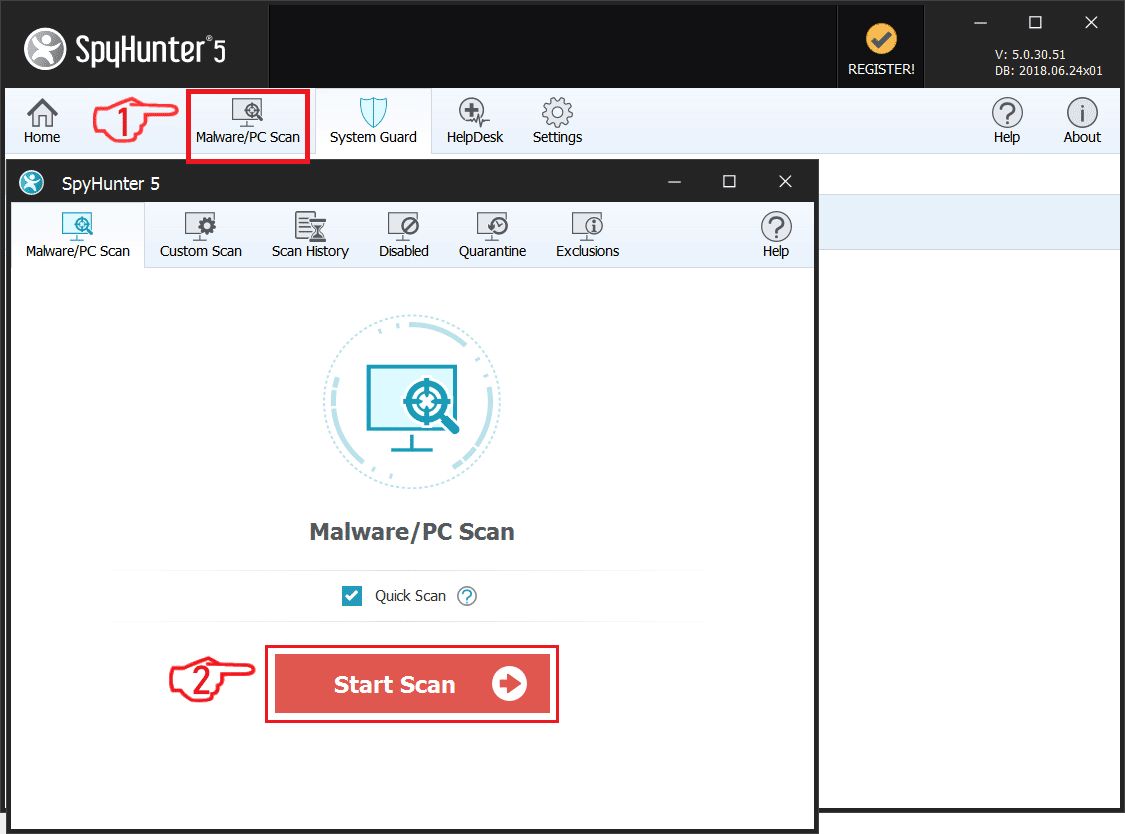
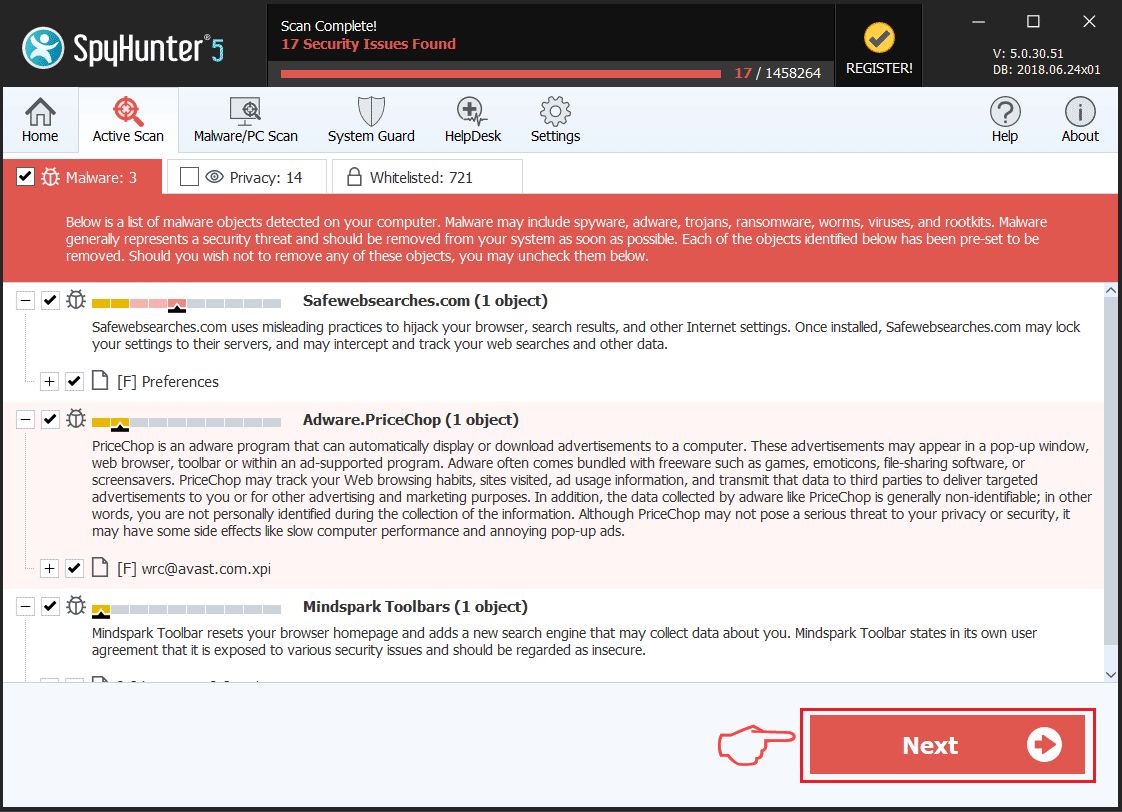
Remoção automática de ransomware - Guia de Vídeo
Degrau 2: Uninstall PAY HERE and related malware from Windows
Aqui é um método em alguns passos simples que deve ser capaz de desinstalar a maioria dos programas. Não importa se você estiver usando o Windows 10, 8, 7, Vista ou XP, esses passos vai começar o trabalho feito. Arrastando o programa ou a sua pasta para a lixeira pode ser um muito má decisão. Se você fizer isso, pedaços e peças do programa são deixados para trás, e que pode levar a um trabalho instável do seu PC, erros com as associações de tipo de arquivo e outras atividades desagradáveis. A maneira correta de obter um programa fora de seu computador é para desinstalá-lo. Fazer isso:
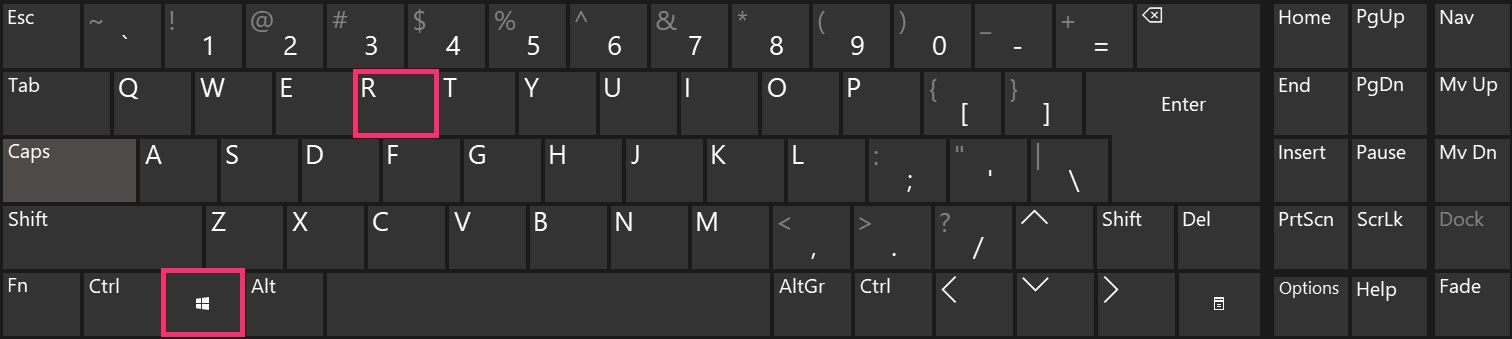
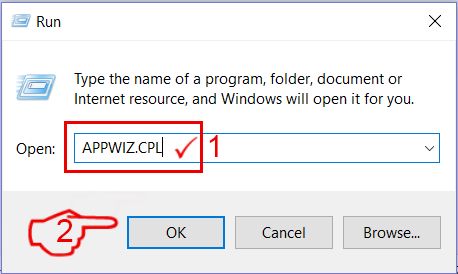
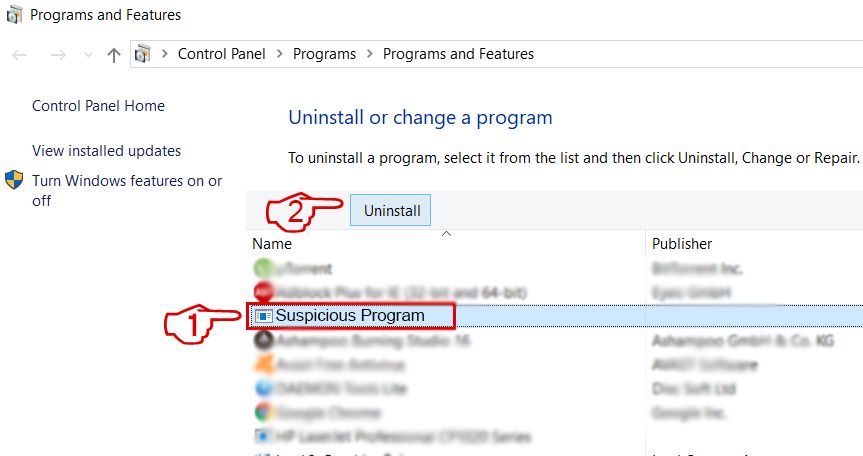 Siga as instruções acima e você excluirá com sucesso a maioria dos programas maliciosos e indesejados.
Degrau 3: Limpe quaisquer registros, created by PAY HERE on your computer.
Os registros normalmente alvo de máquinas Windows são os seguintes:
- HKEY_LOCAL_MACHINE Software Microsoft Windows CurrentVersion Run
- HKEY_CURRENT_USER Software Microsoft Windows CurrentVersion Run
- HKEY_LOCAL_MACHINE Software Microsoft Windows CurrentVersion RunOnce
- HKEY_CURRENT_USER Software Microsoft Windows CurrentVersion RunOnce
Você pode acessá-los abrindo o editor de registro do Windows e excluir quaisquer valores, created by PAY HERE there. Isso pode acontecer, seguindo os passos abaixo:


 Gorjeta: Para encontrar um valor criado-vírus, você pode botão direito do mouse sobre ela e clique "Modificar" para ver qual arquivo é definido para ser executado. Se este é o local do arquivo de vírus, remover o valor.
Antes de começar "Degrau 4", por favor Arrancar de novo para o modo Normal, no caso em que você está no Modo de Segurança.
Isto irá permitir-lhe instalar e uso SpyHunter 5 com sucesso.
Degrau 4: Boot Your PC In Safe Mode to isolate and remove PAY HERE
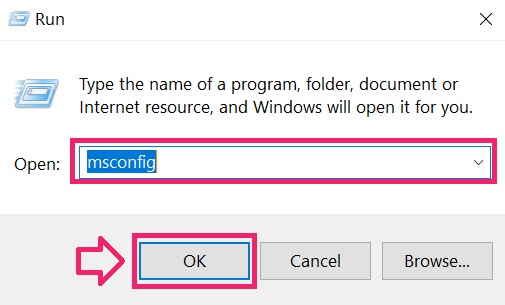
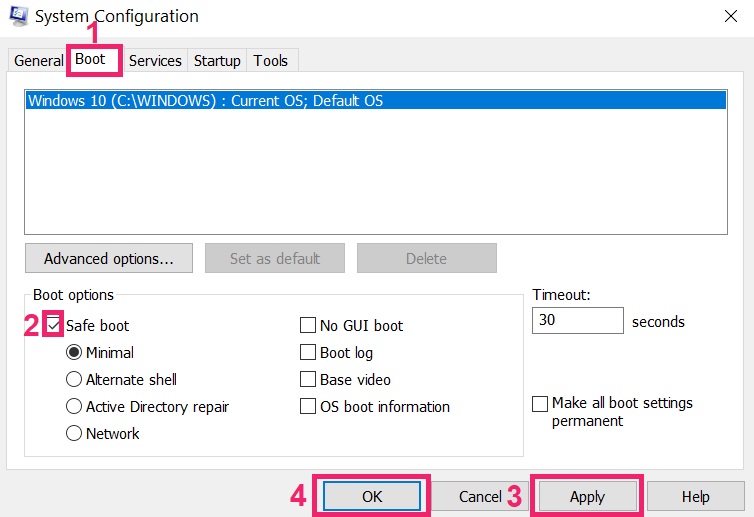
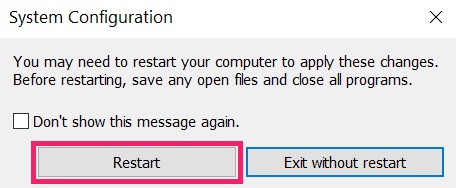
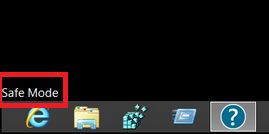
Degrau 5: Try to Restore Files Encrypted by PAY HERE.
Método 1: Use o STOP Decrypter da Emsisoft.
Nem todas as variantes deste ransomware pode ser descriptografado gratuitamente, mas nós adicionamos o decryptor utilizado por pesquisadores que é frequentemente atualizado com as variantes que se tornam, eventualmente descriptografado. Você pode tentar e descriptografar seus arquivos usando as instruções abaixo, mas se eles não funcionam, então, infelizmente, a sua variante do vírus ransomware não é decryptable.
Siga as instruções abaixo para usar o decrypter Emsisoft e descriptografar os arquivos de graça. Você pode baixar a ferramenta de decodificação Emsisoft ligados aqui e depois seguir os passos apresentados abaixo:
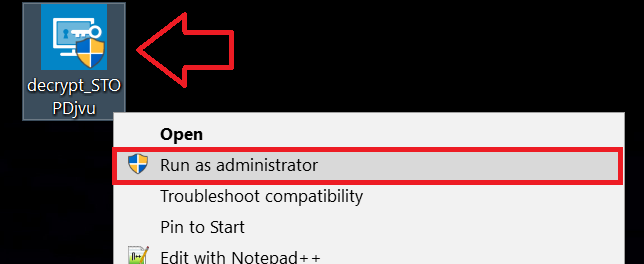
1 Botão direito do mouse na decrypter e clique em Executar como administrador como mostrado abaixo:
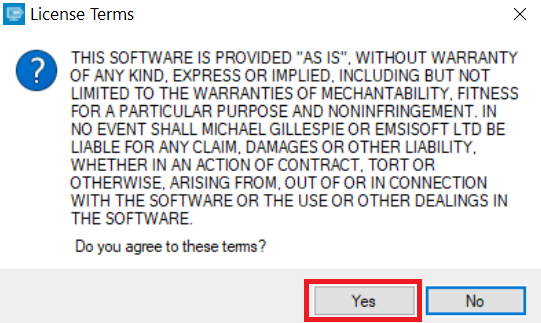
2. Concordo com os termos de licença:
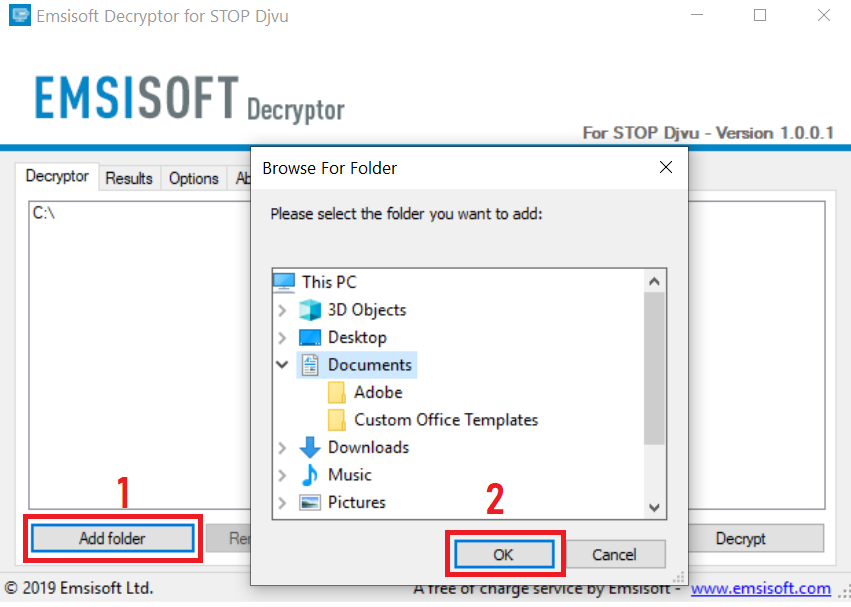
3. Clique em "Adicionar pasta" e em seguida, adicione as pastas onde deseja que os arquivos descriptografado como debaixo mostrado:
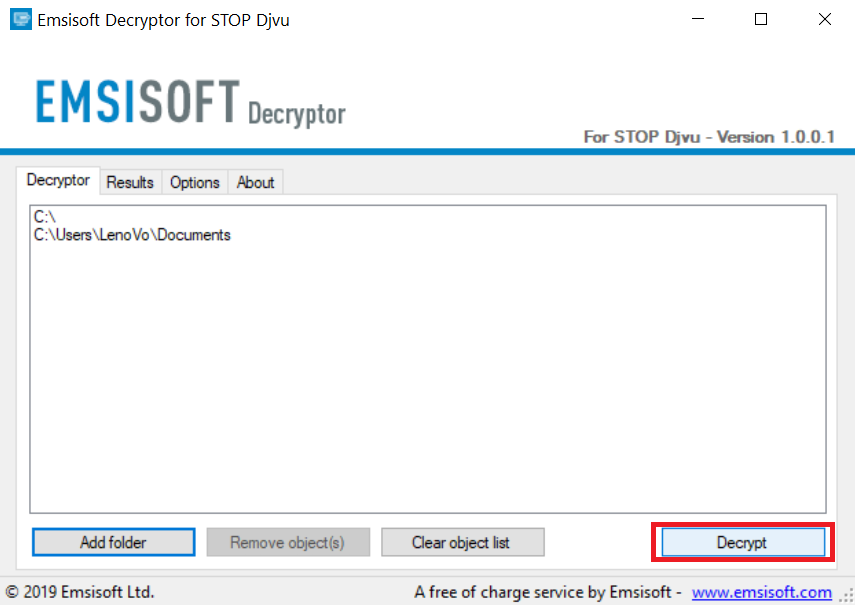
4. Clique em "Decrypt" e esperar por seus arquivos para ser decodificado.
Nota: Crédito para o decryptor vai para pesquisadores Emsisoft que fizeram a descoberta com este vírus.
Método 2: Use software de recuperação de dados
Ransomware infections and PAY HERE aim to encrypt your files using an encryption algorithm which may be very difficult to decrypt. É por isso que sugeriram um método de recuperação de dados que podem ajudá-lo a ir descriptografia torno direta e tentar restaurar seus arquivos. Tenha em mente que este método pode não ser 100% eficaz, mas também pode ajudá-lo um pouco ou muito em situações diferentes.
Basta clicar no link e nos menus do site na parte superior, escolher Recuperação de dados - Assistente de Recuperação de Dados para Windows ou Mac (dependendo do seu SO), e depois baixe e execute a ferramenta.
PAY HERE-FAQ
O que é o ransomware PAY HERE??
PAGAR AQUI é um ransomware infecção - o software malicioso que entra no computador silenciosamente e bloqueia o acesso ao próprio computador ou criptografa seus arquivos.
Muitos vírus ransomware usam algoritmos de criptografia sofisticados para tornar seus arquivos inacessíveis. O objetivo das infecções por ransomware é exigir que você pague um pagamento por resgate para ter acesso aos seus arquivos de volta.
O que faz o ransomware PAY HERE??
O ransomware em geral é um software malicioso que é projetado para bloquear o acesso ao seu computador ou arquivos até que um resgate seja pago.
Os vírus ransomware também podem danificar seu sistema, corromper dados e excluir arquivos, resultando na perda permanente de arquivos importantes.
How Does PAY HERE Infect?
Via several ways.PAY HERE Ransomware infects computers by being sent através de e-mails de phishing, contendo anexo de vírus. Esse anexo geralmente é mascarado como um documento importante, gostar uma fatura, documento bancário ou até mesmo uma passagem de avião e parece muito convincente para os usuários.
Another way you may become a victim of PAY HERE is if you baixe um instalador falso, crack ou patch de um site de baixa reputação ou se você clicar em um link de vírus. Muitos usuários relatam ter recebido uma infecção por ransomware baixando torrents.
How to Open .PAY HERE files?
Vocês can't sem um descriptografador. Neste ponto, a .PAGUE AQUI arquivos são criptografado. Você só pode abri-los depois de descriptografados usando uma chave de descriptografia específica para o algoritmo específico.
O que fazer se um descriptografador não funcionar?
Não entre em pânico, e faça backup dos arquivos. Se um decodificador não decifrar seu .PAGUE AQUI arquivos com sucesso, então não se desespere, porque esse vírus ainda é novo.
posso restaurar ".PAGUE AQUI" arquivos?
sim, às vezes os arquivos podem ser restaurados. Sugerimos vários métodos de recuperação de arquivos isso poderia funcionar se você quiser restaurar .PAGUE AQUI arquivos.
Esses métodos não são de forma alguma 100% garantido que você será capaz de recuperar seus arquivos. Mas se você tiver um backup, suas chances de sucesso são muito maiores.
How To Get Rid of PAY HERE Virus?
A maneira mais segura e eficiente de remover esta infecção por ransomware é o uso de um programa anti-malware profissional.
It will scan for and locate PAY HERE ransomware and then remove it without causing any additional harm to your important .PAY HERE files.
Posso denunciar ransomware às autoridades?
Caso seu computador tenha sido infectado por uma infecção de ransomware, você pode denunciá-lo aos departamentos de polícia locais. Ele pode ajudar as autoridades em todo o mundo a rastrear e determinar os autores do vírus que infectou seu computador.
Abaixo, preparamos uma lista com sites governamentais, onde você pode registrar uma denúncia caso seja vítima de um cibercrime:
Autoridades de segurança cibernética, responsável por lidar com relatórios de ataque de ransomware em diferentes regiões em todo o mundo:
Alemanha - Portal oficial da polícia alemã
Estados Unidos - IC3 Internet Crime Complaint Center
Reino Unido - Polícia de Fraude de Ação
França - Ministro do interior
Itália - Polícia Estadual
Espanha - Policia Nacional
Países Baixos - Aplicação da lei
Polônia - Polícia
Portugal - Polícia Judiciária
Grécia - Unidade de crime cibernético (Polícia Helênica)
Índia - Polícia de Mumbai - Célula de investigação do CyberCrime
Austrália - Centro de crime de alta tecnologia australiano
Os relatórios podem ser respondidos em prazos diferentes, dependendo das autoridades locais.
Você pode impedir que o ransomware criptografe seus arquivos?
sim, você pode prevenir o ransomware. A melhor maneira de fazer isso é garantir que o sistema do seu computador esteja atualizado com os patches de segurança mais recentes, use um programa anti-malware confiável e firewall, faça backup de seus arquivos importantes com frequência, e evite clicar em links maliciosos ou baixando arquivos desconhecidos.
Can PAY HERE Ransomware Steal Your Data?
sim, na maioria dos casos ransomware roubará suas informações. It is a form of malware that steals data from a user's computer, criptografa isso, e depois exige um resgate para descriptografá-lo.
Em muitos casos, a autores de malware ou invasores ameaçarão excluir os dados ou publicá-lo on-line a menos que o resgate seja pago.
O ransomware pode infectar WiFi?
sim, ransomware pode infectar redes WiFi, como agentes mal-intencionados podem usá-lo para obter o controle da rede, roubar dados confidenciais, e bloquear usuários. Se um ataque de ransomware for bem-sucedido, pode levar a uma perda de serviço e/ou dados, e em alguns casos, perdas financeiras.
Devo Pagar Ransomware?
Não, você não deve pagar extorsionários de ransomware. Pagá-los apenas incentiva os criminosos e não garante que os arquivos ou dados sejam restaurados. A melhor abordagem é ter um backup seguro de dados importantes e estar atento à segurança em primeiro lugar.
What Happens If I Don't Pay Ransom?
If you don't pay the ransom, os hackers ainda podem ter acesso ao seu computador, dados, ou arquivos e pode continuar ameaçando expô-los ou excluí-los, ou mesmo usá-los para cometer crimes cibernéticos. Em alguns casos, eles podem até continuar a exigir pagamentos de resgate adicionais.
Um ataque de ransomware pode ser detectado?
sim, ransomware pode ser detectado. Software antimalware e outras ferramentas de segurança avançadas pode detectar ransomware e alertar o usuário quando está presente em uma máquina.
É importante manter-se atualizado sobre as medidas de segurança mais recentes e manter o software de segurança atualizado para garantir que o ransomware possa ser detectado e evitado.
Os criminosos de ransomware são pegos?
sim, criminosos de ransomware são pegos. Agências de aplicação da lei, como o FBI, A Interpol e outras empresas tiveram sucesso em rastrear e processar criminosos de ransomware nos EUA e em outros países. Como as ameaças de ransomware continuam a aumentar, o mesmo acontece com a atividade de fiscalização.
About the PAY HERE Research
O conteúdo que publicamos em SensorsTechForum.com, this PAY HERE how-to removal guide included, é o resultado de uma extensa pesquisa, trabalho árduo e a dedicação de nossa equipe para ajudá-lo a remover o malware específico e restaurar seus arquivos criptografados.
Como conduzimos a pesquisa sobre este ransomware?
Nossa pesquisa é baseada em uma investigação independente. Estamos em contato com pesquisadores de segurança independentes, e como tal, recebemos atualizações diárias sobre as definições de malware e ransomware mais recentes.
além disso, the research behind the PAY HERE ransomware threat is backed with VirusTotal e a projeto NoMoreRansom.
Para entender melhor a ameaça do ransomware, por favor, consulte os seguintes artigos que fornecem detalhes conhecedores.
Como um site dedicado a fornecer instruções gratuitas de remoção de ransomware e malware desde 2014, A recomendação do SensorsTechForum é preste atenção apenas a fontes confiáveis.
Como reconhecer fontes confiáveis:
- Sempre verifique "Sobre nós" página da web.
- Perfil do criador do conteúdo.
- Certifique-se de que pessoas reais estejam por trás do site e não nomes e perfis falsos.
- Verifique o Facebook, Perfis pessoais no LinkedIn e no Twitter.