Virus:VBS/Ramnit er en alvorlig og veldokumenteret infektion, der kræver mere grundig afhjælpning end de fleste malware-detekteringer, fordi Ramnit er en filinficerende virus. – den installerer sig ikke bare selv på systemet, den ændrer eksisterende filer på maskinen for at integrere kopier af sig selv, hvilket gør oprydning betydeligt mere kompleks end at fjerne en enkelt eksekverbar fil. Hvis Defender har markeret virus:VBS/Ramnit, Antag, at infektionen strækker sig ud over den oprindeligt registrerede fil, og følg den fulde fjernelsesprocedure nedenfor.. En delvis fjernelse, der efterlader inficerede filer på systemet, er ikke en løst infektion..
Virus:VBS/Ramnit er Visual Basic Script-komponenten i Ramnit-malwarefamilien., en af de mest grundigt dokumenterede filinficerende orme og banktrojanere, der er sporet af Microsoft Security Intelligence og sikkerhedsforskere globalt.. ramnit, først identificeret i 2010 og aktiv i løbende opdaterede former siden, fungerer på tværs af flere komponenter: en filinficerer, der ændrer .exe, .etc., .htm, og .html-filer på det inficerede system for at integrere Ramnit-kode; en ormekomponent, der spreder sig via flytbare drev og netværksdelinger; og et banktrojanmodul, der opfanger browsersessioner med finansielle institutioner for at stjæle kontooplysninger og sessionscookies. VBS-komponenten håndterer specifikt scriptbaseret udbredelse og udførelse af nyttelast.
| Navn | Virus:VBS/Ramnit |
| Trussel Type | Filinficerende virus / Worm / Banktrojansk komponent (Microsoft Defender-detektion) |
| Symptomer | Microsoft Defender-advarsel om virus:VBS/Ramnit; flere filer på systemet inficeret af Ramnit-virussen; tyveri af browseroplysninger rettet mod bank- og finansielle websteder; Ramnit spreder sig til flytbare drev, der er forbundet til den inficerede maskine; HTML, eksekverbar, eller scriptfiler ændret af virussen uden brugerhandling; system tilmeldt Ramnit botnet-operationer |
| Fjernelsestid | Rundt om 15 minutter |
| Removal Tool | Se, om dit system er blevet påvirket af Malware
* Gratis fjernelse giver dig mulighed, underlagt en 48-timers ventetid, en afhjælpning og fjernelse for fundne resultater. SpyHunters EULA, Fortrolighedspolitik, og flere detaljer om Gratis Fjerner. |
Hvordan fik jeg virus:VBS/Ramnit?
Ramnit spredes gennem flere vektorer, hvilket bidrager til dens vedvarende udbredelse:
- Inficerede flytbare drev – Ramnits ormekomponent kopierer sig selv til USB-drev, eksterne harddiske, og hukommelseskort forbundet til den inficerede maskine, kører automatisk, når disse drev er tilsluttet et andet system med AutoRun aktiveret.
- Fildeling og torrent-downloads – Eksekverbare filer, der er downloadet fra peer-to-peer-netværk eller filhostingplatforme, kan allerede være inficeret af Ramnit, hvis de stammer fra en Ramnit-inficeret maskine..
- Kompromitterede eller ondsindede websteder – Drive-by download-kampagner har historisk set distribueret Ramnit gennem exploit-kits, der er målrettet mod browser- og plugin-sårbarheder.
- Ondsindede e-mail-vedhæftede filer – scriptbaserede e-mail-vedhæftningskampagner er blevet brugt til at distribuere Ramnit-komponenter, især VBS-forplantningsskripterne.
- Udbredelse af netværksdeling – i miljøer, hvor flere maskiner deler netværksdrev, Ramnit kan sprede sig fra en inficeret maskine til tilsluttede netværksdelinger, inficere filer, der er tilgængelige for andre brugere på netværket.
Hvad betyder virus:VBS/Ramnit Do?
Ramnit-familien fungerer som en multifunktionel trussel, der kombinerer filinfektion, ormeudbredelse, og tyveri af finansielle data:
- Inficerer eksekverbare filer og HTML-filer på systemet – Ramnit ændrer .exe, .etc., .htm, og .html-filer ved at tilføje eller integrere dens kode i dem, hvilket betyder, at hver inficeret fil bliver en ny bærer, der kan sprede infektionen, når den åbnes på en anden maskine..
- Spreder sig til flytbare drev – Hvert USB-drev eller ekstern lagerenhed, der er tilsluttet den inficerede maskine, modtager en kopi af Ramnit, hvilket gør den til en vedvarende infektionsvektor, der kan bære virussen til helt separate systemer.
- Stjæler bankoplysninger og finansielle data – Ramnit banktrojan-modulet indsætter kode i browserprocesser, opsnappe HTTPS-sessioner med bank- og finansielle websteder for at indsamle loginoplysninger, engangsadgangskoder, og sessionstokens, før de krypteres.
- Kaprer browsersessioner gennem formularindsamling og man-in-the-browser-teknikker, der giver operatøren mulighed for at stjæle indsendte data fra enhver webformular, inklusive loginoplysninger til e-mail, sociale medier, og andre ikke-bankkonti.
- Tilmelder den inficerede maskine i Ramnit-botnettet, gør det tilgængeligt for distribuerede operationer, herunder spamdistribution, relæ for tyveri af legitimationsoplysninger, og yderligere levering af malware efter operatørens anvisninger.
- Etablerer vedvarende tilstedeværelse gennem ændringer i registreringsdatabasen og serviceinstallation, der overlever genstarter, Med filinfektionsfunktionen oprettes der løbende nye kopier af virussen fra inficerede filer, selvom den originale dropper fjernes..
Sådan fjernes virus:VBS/Ramnit?
Ramnits filinfektionsfunktion gør fjernelse mere involveret end standard malware – Inficerede filer skal enten renses eller erstattes:
- Frakobl alle flytbare drev og eksterne lagringsmedier øjeblikkeligt for at forhindre ormekomponenten i at sprede sig yderligere gennem tilsluttede enheder.
- Afbryd forbindelsen til netværket at afbryde Ramnits botnetkommunikation og forhindre spredning på tværs af netværksdelinger.
- Start i fejlsikret tilstand med netværk – genstart, Hold Shift nede og klik på Genstart, naviger til Fejlfinding – Avancerede indstillinger – Startup Indstillinger, presse 5. Sikker tilstand forhindrer Ramnit i at indlæse via sine tjenester og registreringsdatabaseposter under oprydning..
- Kør en fuld systemscanning med SpyHunter i sikker tilstand. Fordi Ramnit inficerer flere filtyper på tværs af systemet, En grundig multi-engine scanning er afgørende for at identificere alle inficerede filer i stedet for blot den oprindeligt detekterede VBS-komponent.
- Tillad SpyHunter og Defender at rense eller sætte alle detekterede inficerede filer i karantæne – Spring ikke detektioner over. Filer, der ikke kan renses, bør sættes i karantæne og erstattes fra rene kilder, hvor det er muligt..
- Scan flytbare drev som var tilsluttet maskinen, før du frakoblede dem, behandling af ethvert drev, der blev tilsluttet i infektionsperioden, som potentielt indeholdende Ramnit-kopier.
- Genstart normalt og kør en fuld anden scanning for at bekræfte, at der ikke er nogen inficerede filer tilbage. Ramnit er vedvarende; En enkelt scanning er ofte utilstrækkelig til bekræftelse.
- Skift alle adgangskoder til finansielle konti, e-mail, og sociale medier fra en ren enhed – Ramnits banktrojan-komponent betyder, at alle loginoplysninger, der indtastes i browseren i løbet af infektionsperioden, skal behandles som kompromitteret.. Kontakt din bank, hvis du har tilgået finansielle konti på den inficerede maskine.

Ventsislav Krastev
Ventsislav er cybersikkerhedsekspert hos SensorsTechForum siden 2015. Han har forsket, tildækning, hjælpe ofre med de nyeste malware-infektioner plus test og gennemgang af software og den nyeste teknologiudvikling. Have uddannet Marketing samt, Ventsislav har også lidenskab for at lære nye skift og innovationer inden for cybersikkerhed, der bliver spiludskiftere. Efter at have studeret Management Chain Management, Netværksadministration og computeradministration af systemapplikationer, han fandt sit rigtige kald inden for cybersecurity-branchen og er en stærk troende på uddannelse af enhver bruger til online sikkerhed og sikkerhed.
Følg mig:
Preparation before removing Virus:VBS/Ramnit.
, Før den egentlige fjernelse proces, Vi anbefaler, at du gør følgende forberedelse trin.
- Sørg for at have disse instruktioner altid åben og foran dine øjne.
- Gør en sikkerhedskopi af alle dine filer, selv om de kunne blive beskadiget. Du bør sikkerhedskopiere dine data med en sky backup-løsning og forsikre dine filer mod enhver form for tab, selv fra de mest alvorlige trusler.
- Vær tålmodig, da det kan tage et stykke tid.
- Scan for malware
- Rette registre
- Fjern virusfiler
Trin 1: Scan for Virus:VBS/Ramnit with SpyHunter Anti-Malware Tool
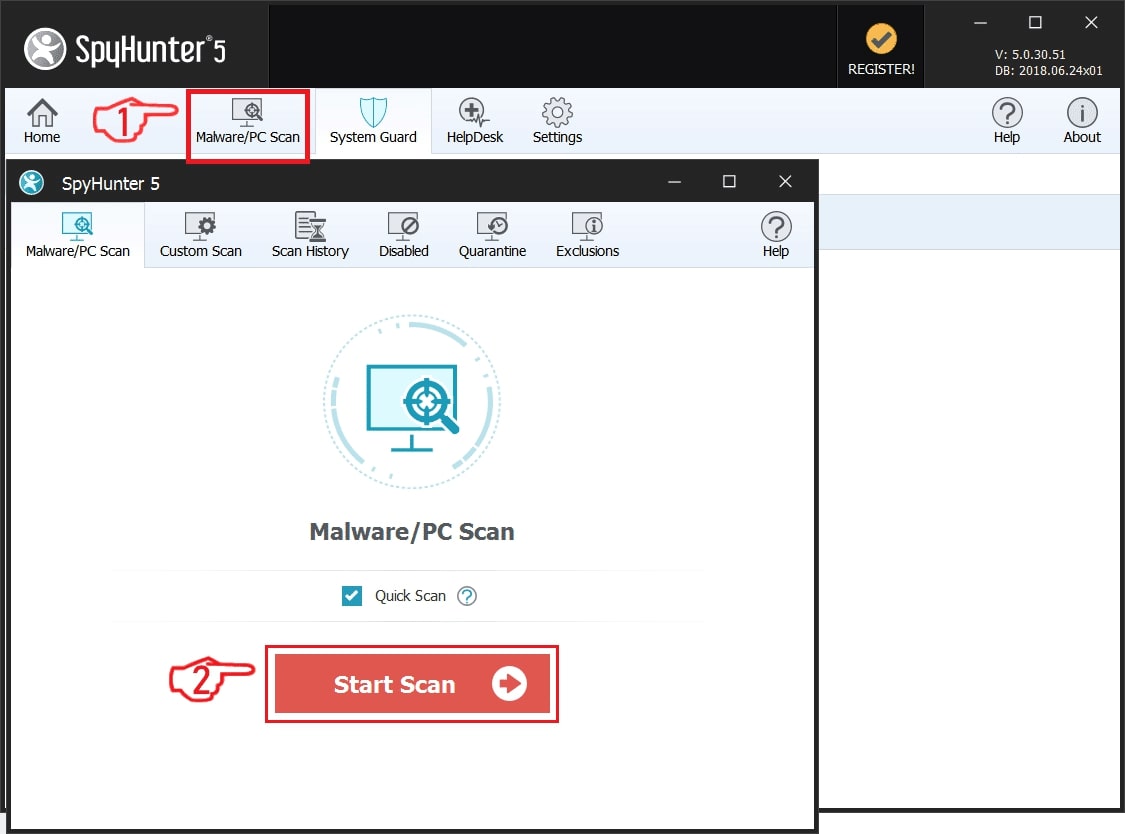
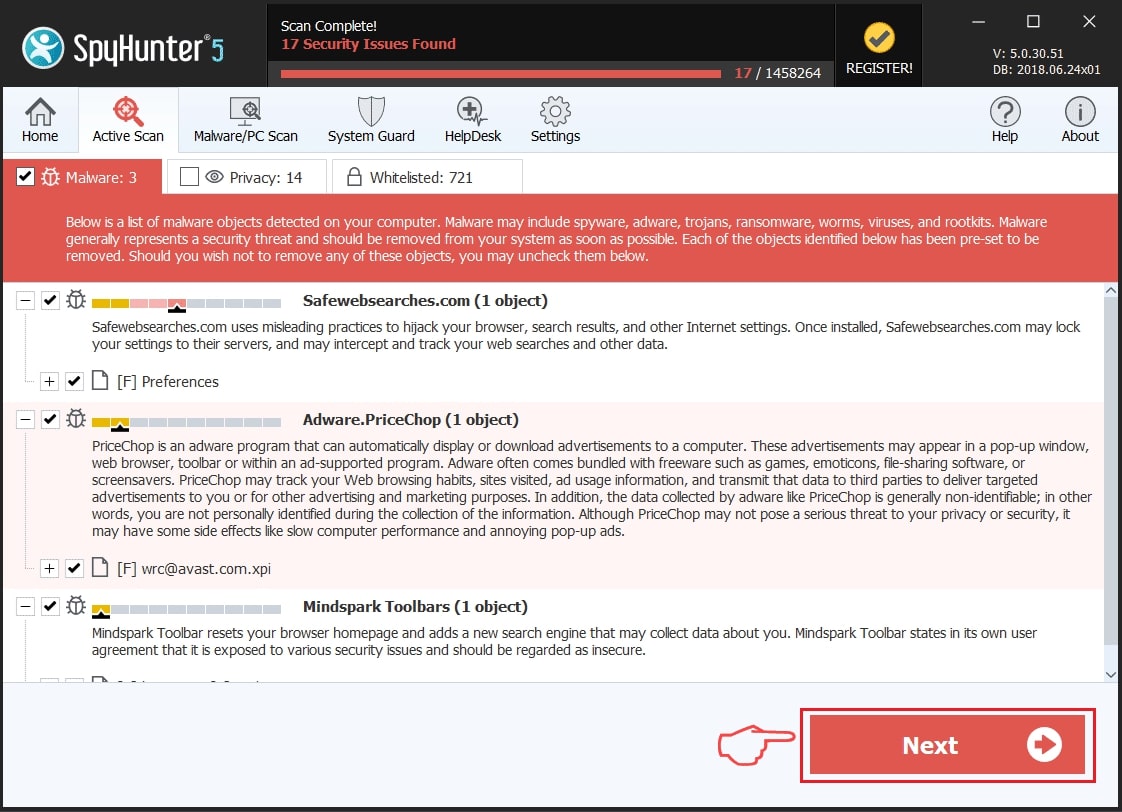
Trin 2: Rens eventuelle registre, created by Virus:VBS/Ramnit on your computer.
De normalt målrettede registre af Windows-maskiner er følgende:
- HKEY_LOCAL_MACHINE Software Microsoft Windows CurrentVersion Run
- HKEY_CURRENT_USER Software Microsoft Windows CurrentVersion Run
- HKEY_LOCAL_MACHINE Software Microsoft Windows CurrentVersion RunOnce
- HKEY_CURRENT_USER Software Microsoft Windows CurrentVersion RunOnce
Du kan få adgang til dem ved at åbne Windows Registry Editor og slette eventuelle værdier, created by Virus:VBS/Ramnit there. Dette kan ske ved at følge trinene nedenunder:
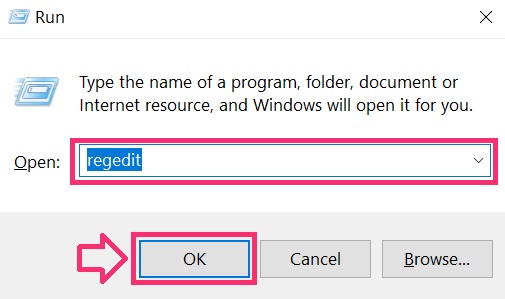
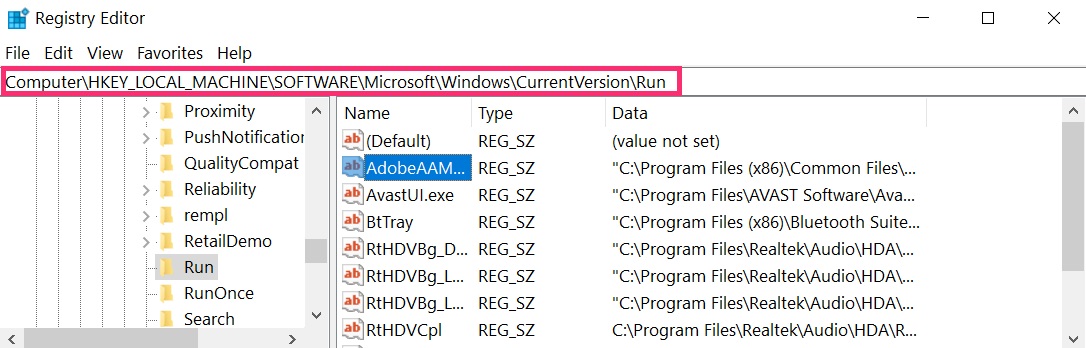
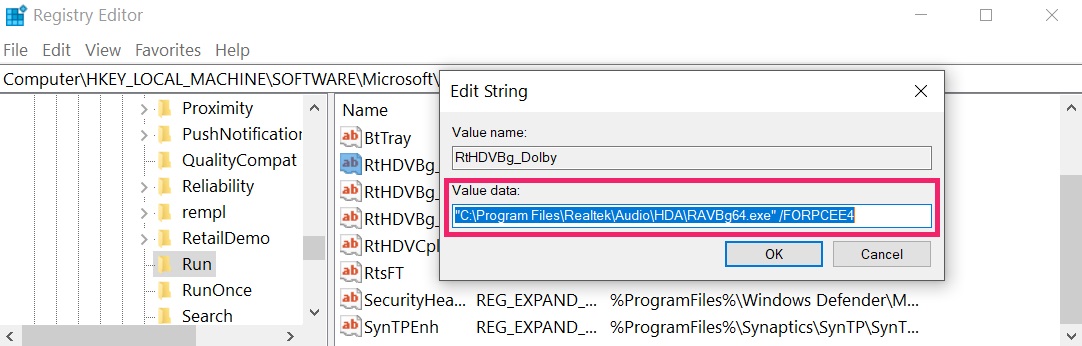 Tip: For at finde en virus-skabt værdi, du kan højreklikke på det og klikke "Modificere" at se, hvilken fil det er indstillet til at køre. Hvis dette er virus fil placering, fjerne værdien.
Trin 3: Find virus files created by Virus:VBS/Ramnit on your PC.
1.For Windows 8, 8.1 og 10.
For Nyere Windows-operativsystemer
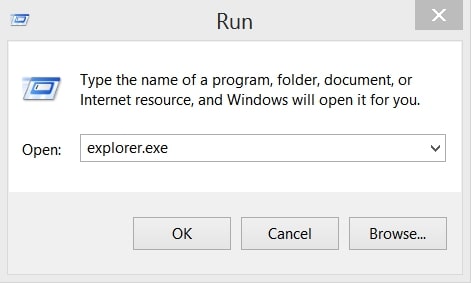
1: På dit tastatur tryk + R og skrive explorer.exe i Løbe tekstboks og derefter klikke på Ok knap.
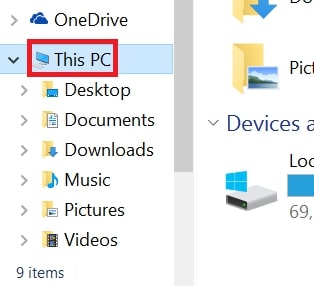
2: Klik på din pc fra hurtig adgang bar. Dette er normalt et ikon med en skærm og dets navn er enten "Min computer", "Min PC" eller "Denne PC" eller hvad du har navngivet det.
3: Naviger til søgefeltet øverst til højre på din pc's skærm og type "fileextension:" og hvorefter skrive filtypen. Hvis du er på udkig efter ondsindede eksekverbare, et eksempel kan være "fileextension:exe". Efter at gøre det, efterlade et mellemrum og skriv filnavnet du mener malware har skabt. Her er, hvordan det kan se ud, hvis der er fundet din fil:
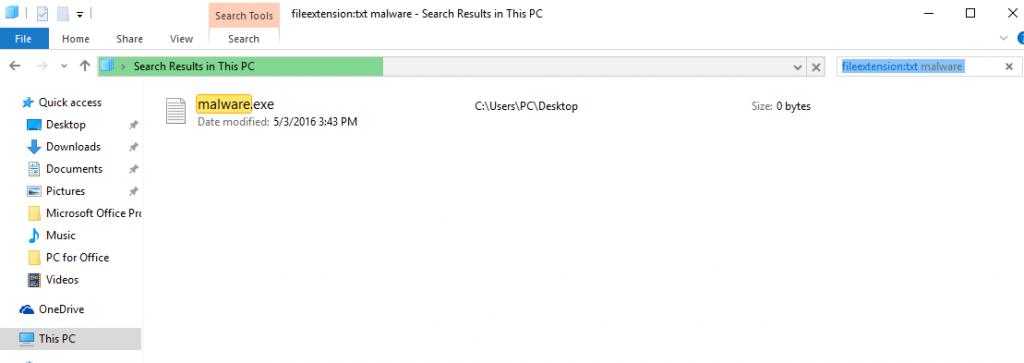
NB. We recommend to wait for the green loading bar in the navigation box to fill up in case the PC is looking for the file and hasn't found it yet.
2.I Windows XP, Vista, og 7.
For ældre Windows-operativsystemer
I ældre Windows OS bør den konventionelle tilgang være den effektive:
1: Klik på Start Menu ikon (normalt på din nederste venstre) og vælg derefter Søg præference.
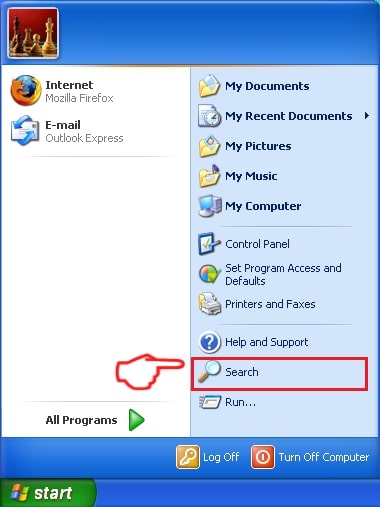
2: Efter søgningen vises, vælge Flere avancerede indstillinger fra søgningen assistent boksen. En anden måde er ved at klikke på Alle filer og mapper.
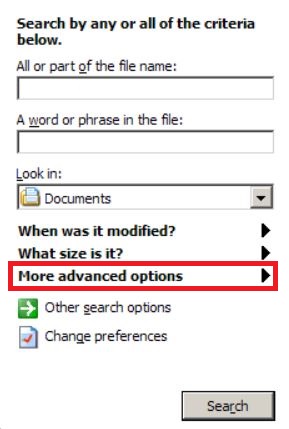
3: Efter denne type navnet på den fil, du søger, og klik på knappen Søg. Dette kan tage noget tid, hvorefter resultater vises. Hvis du har fundet den skadelig fil, du må kopiere eller åbne sin placering ved højreklikke på det.
Nu skulle du være i stand til at opdage en fil på Windows, så længe det er på din harddisk og ikke skjult via speciel software.
Virus:VBS/Ramnit FAQ
Hvad betyder virus:VBS/Ramnit Trojan Do?
virus:VBS/Ramnit Trojan er et ondsindet computerprogram designet til at forstyrre, skade, eller få uautoriseret adgang til et computersystem. Det kan bruges til at stjæle følsomme data, få kontrol over et system, eller starte andre ondsindede aktiviteter.
Kan trojanske heste stjæle adgangskoder?
Ja, Trojans, ligesom virus:VBS/Ramnit, kan stjæle adgangskoder. Disse ondsindede programmer are designed to gain access to a user's computer, spionere på ofrene og stjæle følsomme oplysninger såsom bankoplysninger og adgangskoder.
Can Virus:VBS/Ramnit Trojan Hide Itself?
Ja, det kan. En trojaner kan bruge forskellige teknikker til at maskere sig selv, inklusive rootkits, kryptering, og formørkelse, at gemme sig fra sikkerhedsscannere og undgå registrering.
Kan en trojaner fjernes ved fabriksnulstilling?
Ja, en trojansk hest kan fjernes ved at nulstille din enhed til fabriksindstillinger. Dette skyldes, at det vil gendanne enheden til sin oprindelige tilstand, eliminering af skadelig software, der måtte være blevet installeret. Husk på, at der er mere sofistikerede trojanske heste, der forlader bagdøre og geninficerer selv efter en fabriksnulstilling.
Can Virus:VBS/Ramnit Trojan Infect WiFi?
Ja, det er muligt for en trojaner at inficere WiFi-netværk. Når en bruger opretter forbindelse til det inficerede netværk, trojaneren kan spredes til andre tilsluttede enheder og kan få adgang til følsomme oplysninger på netværket.
Kan trojanske heste slettes?
Ja, Trojanske heste kan slettes. Dette gøres typisk ved at køre et kraftfuldt anti-virus eller anti-malware program, der er designet til at opdage og fjerne ondsindede filer. I nogle tilfælde, manuel sletning af trojaneren kan også være nødvendig.
Kan trojanske heste stjæle filer?
Ja, Trojanske heste kan stjæle filer, hvis de er installeret på en computer. Dette gøres ved at tillade malware forfatter eller bruger for at få adgang til computeren og derefter stjæle filerne, der er gemt på den.
Hvilken anti-malware kan fjerne trojanske heste?
Anti-malware programmer som f.eks SpyHunter er i stand til at scanne efter og fjerne trojanske heste fra din computer. Det er vigtigt at holde din anti-malware opdateret og regelmæssigt scanne dit system for skadelig software.
Kan trojanske heste inficere USB?
Ja, Trojanske heste kan inficere USB enheder. USB-trojanske heste spredes typisk gennem ondsindede filer downloadet fra internettet eller delt via e-mail, allowing the hacker to gain access to a user's confidential data.
About the Virus:VBS/Ramnit Research
Indholdet udgiver vi på SensorsTechForum.com, this Virus:VBS/Ramnit how-to removal guide included, er resultatet af omfattende forskning, hårdt arbejde og vores teams hengivenhed til at hjælpe dig med at fjerne det specifikke trojanske problem.
Hvordan foretog vi undersøgelsen af virus:VBS/Ramnit?
Bemærk venligst, at vores forskning er baseret på en uafhængig undersøgelse. Vi er i kontakt med uafhængige sikkerhedsforskere, takket være, at vi modtager daglige opdateringer om de seneste malware-definitioner, herunder de forskellige typer trojanske heste (bagdør, Downloader, infostealer, løsesum, etc.)
Endvidere, the research behind the Virus:VBS/Ramnit threat is backed with VirusTotal.
For bedre at forstå truslen fra trojanske heste, Se venligst følgende artikler, som giver kyndige detaljer.