Virus:VBS/Ramnit est une infection grave et bien documentée qui nécessite une remédiation plus approfondie que la plupart des détections de logiciels malveillants, car Ramnit est un virus infectant les fichiers. – Il ne s'installe pas simplement sur le système., Il modifie les fichiers existants sur la machine pour y intégrer des copies de lui-même., ce qui rend le nettoyage beaucoup plus complexe que la suppression d'un seul exécutable. Si Defender a signalé un virus:VBS/Ramnit, Supposons que l'infection s'étende au-delà du fichier initialement détecté et suivez la procédure de suppression complète ci-dessous.. Une suppression partielle qui laisse des fichiers infectés sur le système ne constitue pas une infection résolue..
Virus:VBS/Ramnit est le composant Visual Basic Script de la famille de logiciels malveillants Ramnit., L'un des vers infectant les fichiers et chevaux de Troie bancaires les plus minutieusement documentés et suivis par Microsoft Security Intelligence et les chercheurs en sécurité du monde entier.. Ramnit, identifié pour la première fois dans 2010 et actif sous des formes constamment mises à jour depuis, fonctionne à travers plusieurs composants: un infecteur de fichiers qui modifie les fichiers .exe, .etc., .htm, et des fichiers .html sur le système infecté pour y intégrer du code Ramnit; un composant de ver qui se propage via les lecteurs amovibles et les partages réseau; et un module cheval de Troie bancaire qui intercepte les sessions de navigation avec les institutions financières pour voler les identifiants de compte et les cookies de session. Le composant VBS gère spécifiquement la propagation basée sur des scripts et l'exécution de la charge utile.
| Nom | Virus:VBS/Ramnit |
| Type de menace | Virus infecteur de fichiers / Ver / Composant cheval de Troie bancaire (Détection de Microsoft Defender) |
| Symptômes | Alerte de Microsoft Defender concernant un virus:VBS/Ramnit; Plusieurs fichiers du système infectés par le virus Ramnit; Vol d'identifiants de navigateur ciblant les sites bancaires et financiers; Ramnit se propage aux lecteurs amovibles connectés à la machine infectée.; HTML, exécutable, ou des fichiers de script modifiés par le virus sans intervention de l'utilisateur; système inscrit aux opérations du botnet Ramnit |
| Temps de retrait | Autour 15 Minutes |
| Outil de suppression | Voir si votre système a été affecté par des logiciels malveillants
* Remover gratuit vous permet, soumis à une période d'attente de 48 heures, une correction et suppression pour les résultats trouvés. CLUF de SpyHunter, politique de confidentialité, et Plus de détails sur Free Remover. |
Comment ai-je attrapé le virus ?:VBS/Ramnit?
Ramnit se propage par de multiples vecteurs, ce qui contribue à sa prévalence soutenue:
- Lecteurs amovibles infectés – Le composant ver de Ramnit se copie sur les clés USB., Disques durs externes, et les cartes mémoire connectées à la machine infectée, s'exécutant automatiquement lorsque ces lecteurs sont connectés à un autre système avec l'option AutoRun activée.
- Partage de fichiers et téléchargements torrent – Les fichiers exécutables téléchargés depuis des réseaux peer-to-peer ou des plateformes d'hébergement de fichiers peuvent déjà être infectés par Ramnit s'ils proviennent d'une machine infectée par Ramnit..
- Sites Web compromis ou malveillants – Historiquement, les campagnes de téléchargement furtif ont distribué Ramnit via des kits d'exploitation ciblant les vulnérabilités des navigateurs et des plugins..
- pièces jointes malveillantes – Des campagnes de pièces jointes par courriel basées sur des scripts ont été utilisées pour distribuer des composants Ramnit, et notamment les scripts de propagation VBS.
- propagation du partage de réseau – dans les environnements où plusieurs machines partagent des lecteurs réseau, Ramnit peut se propager d'une machine infectée aux partages réseau connectés., infecter des fichiers accessibles aux autres utilisateurs du réseau.
Qu'est-ce qu'un virus ?:VBS/Ramnit Do?
La famille Ramnit fonctionne comme une menace multifonctionnelle combinant l'infection de fichiers, propagation par les vers, et le vol de données financières:
- Infecte les fichiers exécutables et HTML sur le système – Ramnit modifie le fichier .exe, .etc., .htm, et les fichiers .html en y ajoutant ou en y intégrant son code., Cela signifie que chaque fichier infecté devient un nouveau vecteur capable de propager l'infection lorsqu'il est ouvert sur une autre machine..
- Se propage aux disques amovibles – Chaque clé USB ou périphérique de stockage externe connecté à la machine infectée reçoit une copie de Ramnit., ce qui en fait un vecteur d'infection persistant capable de transporter le virus vers des systèmes totalement distincts..
- Vole les identifiants bancaires et les données financières – Le module cheval de Troie bancaire Ramnit injecte du code dans les processus du navigateur, Interception des sessions HTTPS avec les sites bancaires et financiers pour capturer les identifiants de connexion, mots de passe à usage unique, et les jetons de session avant qu'ils ne soient chiffrés.
- Détourne les sessions de navigation par le biais de techniques de capture de formulaires et d'attaques de type « homme dans le navigateur » permettant à l'opérateur de voler les données soumises à partir de n'importe quel formulaire Web, y compris les identifiants de connexion pour la messagerie électronique, Média social, et autres comptes non bancaires.
- Enregistre la machine infectée dans le botnet Ramnit., le rendre disponible pour les opérations distribuées, y compris la distribution de spams, relais de vol d'identifiants, et la diffusion de logiciels malveillants supplémentaires sur instruction de l'opérateur.
- Établit une présence persistante par le biais de modifications du registre et d'installations de services qui persistent après un redémarrage, avec la capacité d'infection des fichiers, ce qui signifie que de nouvelles copies du virus sont continuellement créées à partir des fichiers infectés, même si le programme d'installation d'origine est supprimé..
Comment supprimer le virus:VBS/Ramnit?
La capacité de Ramnit à infecter les fichiers rend sa suppression plus complexe que celle des logiciels malveillants classiques. – Les fichiers infectés doivent être nettoyés ou remplacés.:
- Déconnectez tous les disques amovibles et les périphériques de stockage externes. immédiatement pour empêcher la propagation du ver informatique via les appareils connectés.
- Déconnectez-vous du réseau interrompre la communication du botnet Ramnit et empêcher sa propagation sur les partages réseau.
- Démarrer en mode sans échec avec prise en charge réseau – redémarrage, Maintenez la touche Maj enfoncée et cliquez sur Redémarrer, Accédez à Dépannage – Options avancées – Paramètres de démarrage, presse 5. Le mode sans échec empêche Ramnit de se charger via ses entrées de service et de registre pendant le nettoyage..
- Effectuez une analyse complète du système avec SpyHunter en mode sans échec. Parce que Ramnit infecte plusieurs types de fichiers dans tout le système, Une analyse approfondie multi-moteurs est essentielle pour identifier tous les fichiers infectés et pas seulement le composant VBS initialement détecté..
- Autorisez SpyHunter et Defender à nettoyer ou à mettre en quarantaine tous les fichiers infectés détectés. – ne pas ignorer les détections. Les fichiers qui ne peuvent pas être nettoyés doivent être mis en quarantaine et remplacés, si possible, par des fichiers provenant de sources saines..
- Scanner les lecteurs amovibles qui étaient connectées à la machine avant de les déconnecter, tout disque dur connecté pendant la période d'infection étant potentiellement porteur de copies de Ramnit.
- Redémarrez normalement et effectuez une seconde analyse complète. pour confirmer qu'aucun fichier infecté ne subsiste. Ramnit est persistant; Un seul passage de numérisation est souvent insuffisant pour la confirmation..
- Changez tous les mots de passe de vos comptes financiers., email, et les réseaux sociaux depuis un appareil propre – Le composant cheval de Troie bancaire de Ramnit signifie que toutes les informations d'identification saisies dans le navigateur pendant la période d'infection doivent être considérées comme compromises.. Contactez votre banque si vous avez accédé à vos comptes financiers sur l'appareil infecté..

Ventsislav Krastev
Ventsislav est expert en cybersécurité chez SensorsTechForum depuis 2015. Il a fait des recherches, couvrant, aider les victimes avec les dernières infections de logiciels malveillants ainsi que tester et examiner les logiciels et les derniers développements technologiques. Ayant obtenu leur diplôme et marketing, Ventsislav est également passionné par l'apprentissage de nouveaux changements et innovations en cybersécurité qui changent la donne. Après avoir étudié la gestion de la chaîne de valeur, Administration réseau et administration informatique des applications système, il a trouvé sa véritable vocation au sein de l'industrie de la cybersécurité et croit fermement à l'éducation de chaque utilisateur en matière de sécurité et de sûreté en ligne..
Plus de messages - Site Internet
Suivez-moi:
Preparation before removing Virus:VBS/Ramnit.
Avant de commencer le processus de suppression réelle, nous vous recommandons d'effectuer les étapes de préparation suivantes.
- Assurez-vous que vous avez ces instructions toujours ouvert et devant vos yeux.
- Faites une sauvegarde de tous vos fichiers, même si elles pourraient être endommagées. Vous devez sauvegarder vos données avec une solution de sauvegarde en nuage et assurer vos fichiers contre tout type de perte, même des menaces les plus graves.
- Soyez patient car cela pourrait prendre un certain temps.
- Rechercher les logiciels malveillants
- Réparer les registres
- Supprimer les fichiers de virus
Étape 1: Scan for Virus:VBS/Ramnit with SpyHunter Anti-Malware Tool
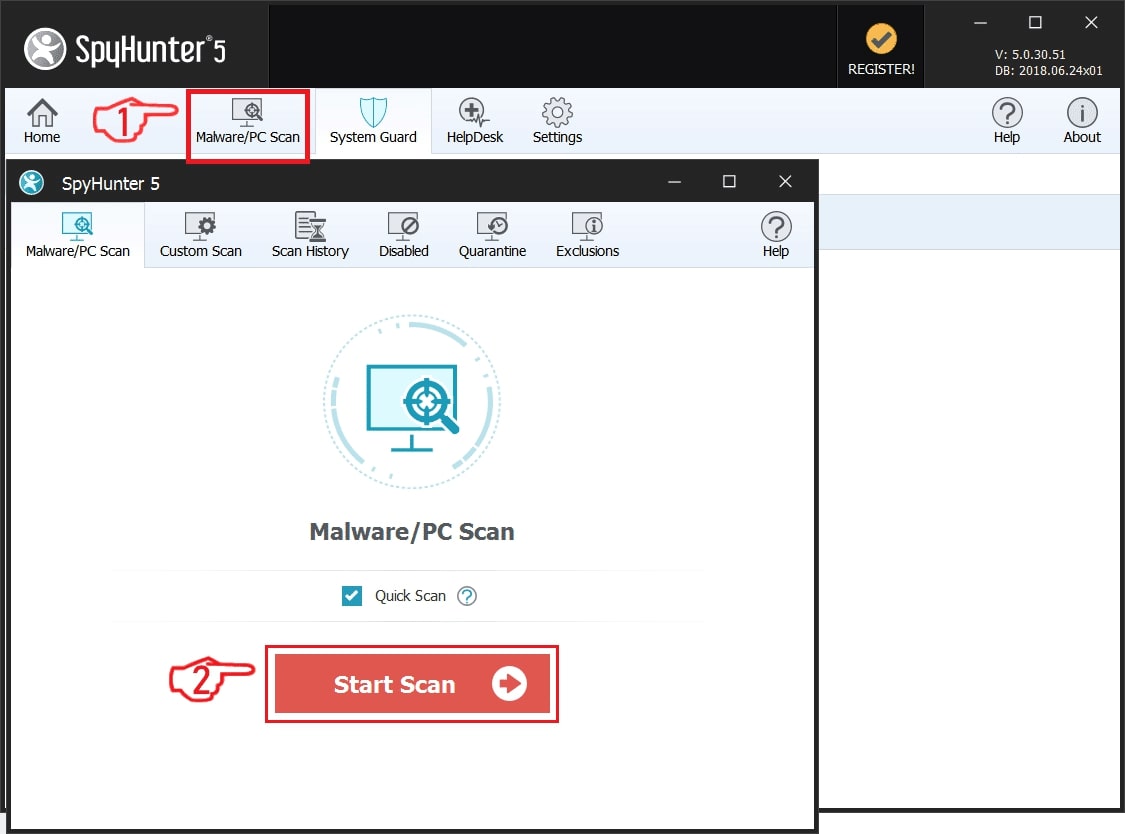
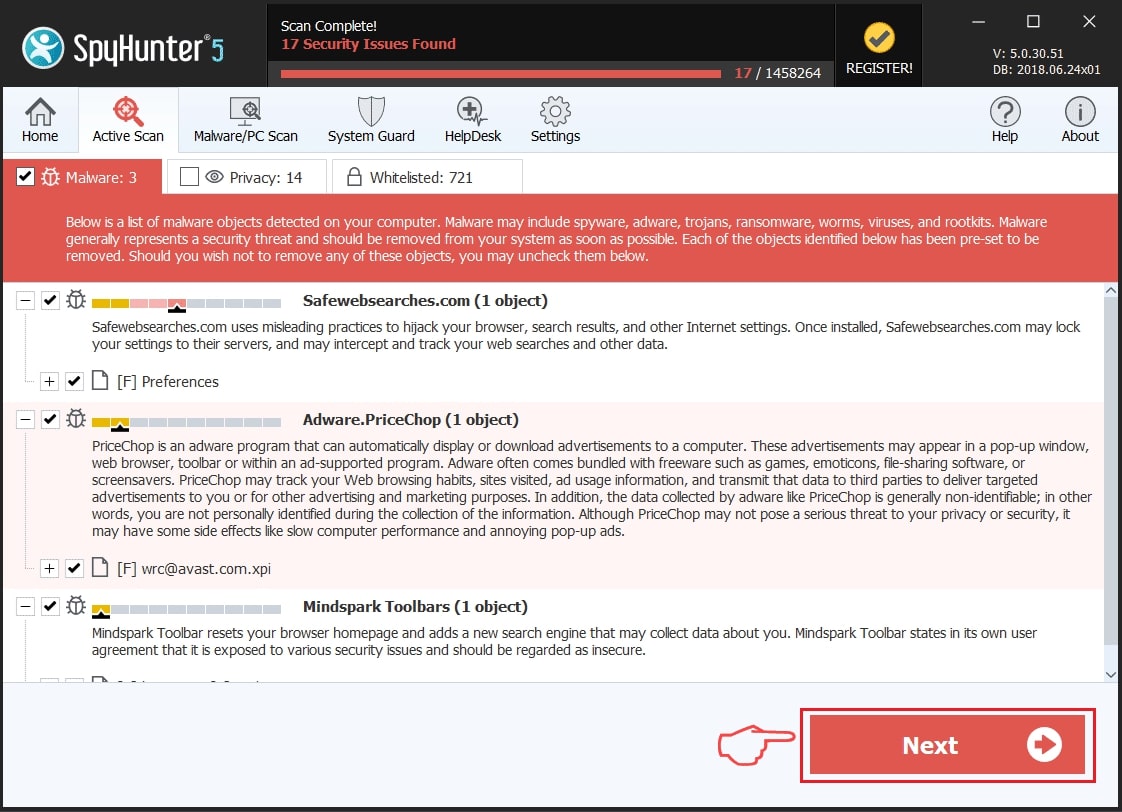
Étape 2: Nettoyer les registres, created by Virus:VBS/Ramnit on your computer.
Les registres généralement ciblés des machines Windows sont les suivantes:
- HKEY_LOCAL_MACHINE Software Microsoft Windows CurrentVersion Run
- HKEY_CURRENT_USER Software Microsoft Windows CurrentVersion Run
- HKEY_LOCAL_MACHINE Software Microsoft Windows CurrentVersion RunOnce
- HKEY_CURRENT_USER Software Microsoft Windows CurrentVersion RunOnce
Vous pouvez y accéder en ouvrant l'éditeur de Registre Windows et la suppression de toutes les valeurs, created by Virus:VBS/Ramnit there. Cela peut se produire en suivant les étapes ci-dessous:
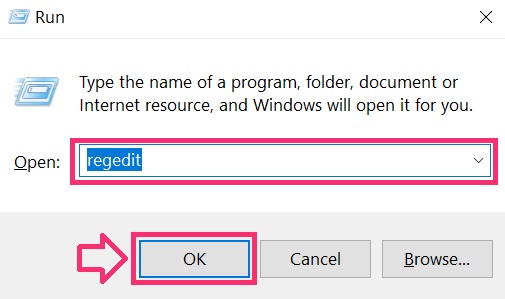
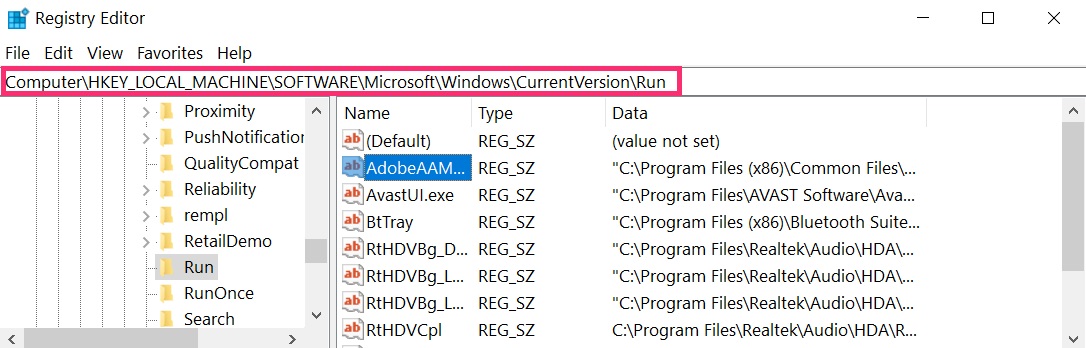
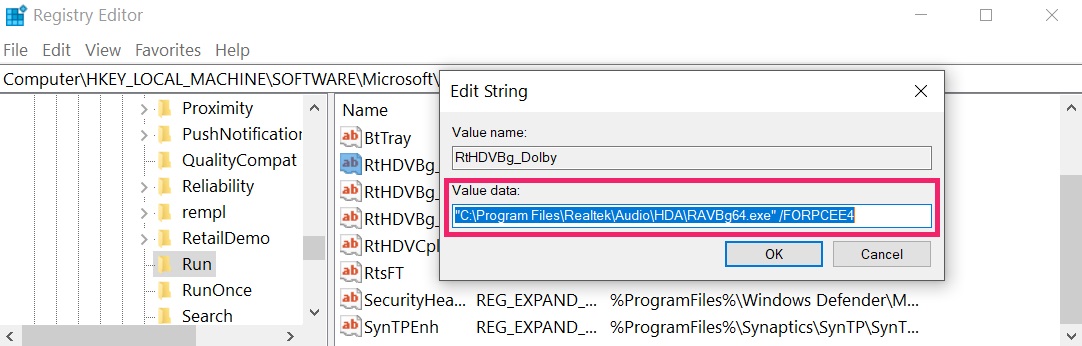 Pointe: Pour trouver une valeur créée virus, vous pouvez faire un clic droit dessus et cliquez "Modifier" pour voir quel fichier il est configuré pour exécuter. Si cela est l'emplacement du fichier de virus, supprimer la valeur.
Étape 3: Find virus files created by Virus:VBS/Ramnit on your PC.
1.Pour Windows 8, 8.1 et 10.
Pour les plus récents systèmes d'exploitation Windows
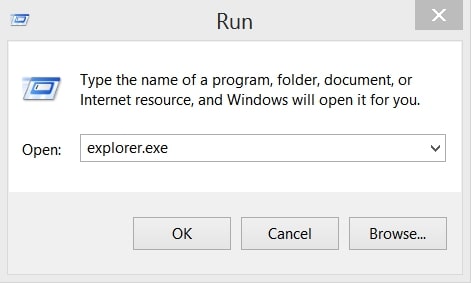
1: Sur votre clavier, pressez la + R et écrire explorer.exe dans le Courir zone de texte et puis cliquez sur le D'accord bouton.
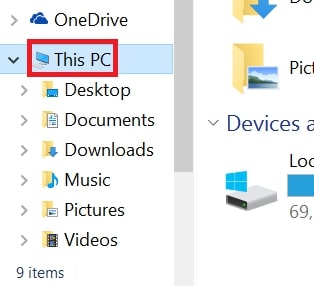
2: Cliquer sur votre PC dans la barre d'accès rapide. Cela est généralement une icône avec un moniteur et son nom est soit "Mon ordinateur", "Mon PC" ou "Ce PC" ou ce que vous avez nommé il.
3: Accédez au champ de recherche en haut à droite de l'écran de votre PC et tapez "extension de fichier:" et après quoi tapez l'extension de fichier. Si vous êtes à la recherche pour les exécutables malveillants, Un exemple peut être "extension de fichier:exe". Après avoir fait cela, laisser un espace et tapez le nom de fichier que vous croyez que le malware a créé. Voici comment cela peut apparaître si votre fichier a été trouvé:
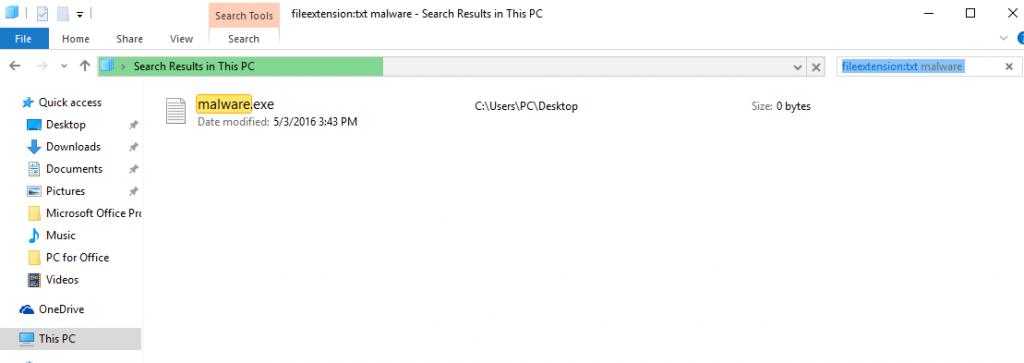
N.B. We recommend to wait for the green loading bar in the navigation box to fill up in case the PC is looking for the file and hasn't found it yet.
2.Pour Windows XP, Vue, et 7.
Pour plus anciens systèmes d'exploitation Windows
Dans les anciens systèmes d'exploitation Windows, l'approche conventionnelle devrait être la plus efficace:
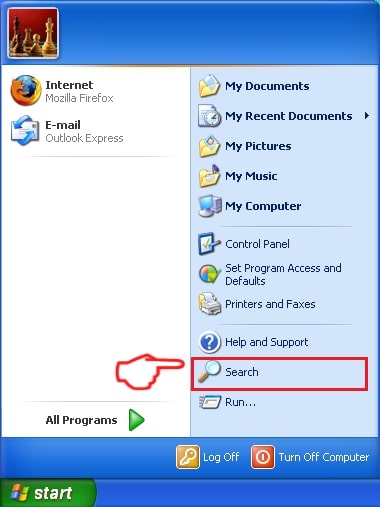
1: Cliquez sur le Le menu Démarrer icône (habituellement sur votre inférieur gauche) puis choisissez le Recherche préférence.
2: Après la fenêtre de recherche apparaît, choisir Options avancées de la boîte assistant de recherche. Une autre façon est en cliquant sur Tous les fichiers et dossiers.
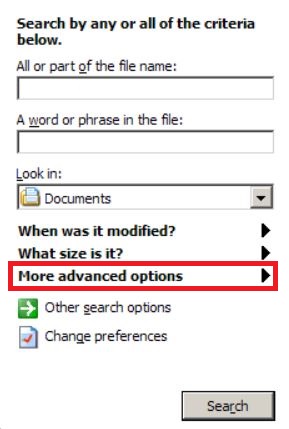
3: Après ce type le nom du fichier que vous recherchez et cliquez sur le bouton Rechercher. Cela peut prendre un certain temps, après quoi les résultats apparaîtront. Si vous avez trouvé le fichier malveillant, vous pouvez copier ou ouvrir son emplacement par clic-droit dessus.
Maintenant, vous devriez être en mesure de découvrir tous les fichiers sur Windows aussi longtemps qu'il est sur votre disque dur et ne soit pas cachée par l'intermédiaire d'un logiciel spécial.
Virus:VBS/Ramnit FAQ
Qu'est-ce qu'un virus ?:VBS/Ramnit Trojan Do?
Le virus:VBS/Ramnit Troyen est un programme informatique malveillant conçu pour perturber, dommage, ou obtenir un accès non autorisé à un système informatique. Il peut être utilisé pour voler des données sensibles, prendre le contrôle d'un système, ou lancer d'autres activités malveillantes.
Les chevaux de Troie peuvent-ils voler des mots de passe?
Oui, Les chevaux de Troie, comme le virus:VBS/Ramnit, peut voler des mots de passe. Ces programmes malveillants are designed to gain access to a user's computer, espionner les victimes et voler des informations sensibles telles que des coordonnées bancaires et des mots de passe.
Can Virus:VBS/Ramnit Trojan Hide Itself?
Oui, ça peut. Un cheval de Troie peut utiliser diverses techniques pour se masquer, y compris les rootkits, chiffrement, et obfuscation, se cacher des scanners de sécurité et échapper à la détection.
Un cheval de Troie peut-il être supprimé par réinitialisation d'usine?
Oui, un cheval de Troie peut être supprimé en réinitialisant votre appareil aux paramètres d'usine. C'est parce qu'il restaurera l'appareil à son état d'origine, éliminant tout logiciel malveillant qui aurait pu être installé. Gardez à l’esprit qu’il existe des chevaux de Troie plus sophistiqués qui laissent des portes dérobées et réinfectent même après une réinitialisation d’usine.
Can Virus:VBS/Ramnit Trojan Infect WiFi?
Oui, il est possible qu'un cheval de Troie infecte les réseaux WiFi. Lorsqu'un utilisateur se connecte au réseau infecté, le cheval de Troie peut se propager à d'autres appareils connectés et accéder à des informations sensibles sur le réseau.
Les chevaux de Troie peuvent-ils être supprimés?
Oui, Les chevaux de Troie peuvent être supprimés. Cela se fait généralement en exécutant un puissant programme antivirus ou anti-malware conçu pour détecter et supprimer les fichiers malveillants.. Dans certains cas,, la suppression manuelle du cheval de Troie peut également être nécessaire.
Les chevaux de Troie peuvent-ils voler des fichiers?
Oui, Les chevaux de Troie peuvent voler des fichiers s'ils sont installés sur un ordinateur. Cela se fait en permettant au auteur de logiciels malveillants ou utilisateur pour accéder à l'ordinateur et ensuite voler les fichiers qui y sont stockés.
Quel anti-malware peut supprimer les chevaux de Troie?
Les programmes anti-malware tels que SpyHunter sont capables de rechercher et de supprimer les chevaux de Troie de votre ordinateur. Il est important de maintenir votre anti-malware à jour et d'analyser régulièrement votre système à la recherche de tout logiciel malveillant..
Les chevaux de Troie peuvent-ils infecter l'USB?
Oui, Les chevaux de Troie peuvent infecter USB dispositifs. Chevaux de Troie USB se propagent généralement par le biais de fichiers malveillants téléchargés sur Internet ou partagés par e-mail, allowing the hacker to gain access to a user's confidential data.
About the Virus:VBS/Ramnit Research
Le contenu que nous publions sur SensorsTechForum.com, this Virus:VBS/Ramnit how-to removal guide included, est le résultat de recherches approfondies, le travail acharné et le dévouement de notre équipe pour vous aider à éliminer le problème spécifique du cheval de Troie.
Comment avons-nous mené la recherche sur Virus:VBS/Ramnit?
Veuillez noter que notre recherche est basée sur une enquête indépendante. Nous sommes en contact avec des chercheurs indépendants en sécurité, grâce auquel nous recevons des mises à jour quotidiennes sur les dernières définitions de logiciels malveillants, y compris les différents types de chevaux de Troie (détourné, downloader, infostealer, rançon, etc)
En outre, the research behind the Virus:VBS/Ramnit threat is backed with VirusTotal.
Pour mieux comprendre la menace posée par les chevaux de Troie, veuillez vous référer aux articles suivants qui fournissent des détails bien informés.