Virus:VBS/Ramnit es una infección grave y bien documentada que requiere una remediación más exhaustiva que la mayoría de las detecciones de malware porque Ramnit es un virus que infecta archivos. – No se instala solo en el sistema., modifica los archivos existentes en la máquina para incrustar copias de sí mismo., lo que hace que la limpieza sea significativamente más compleja que eliminar un solo archivo ejecutable.. Si Defender ha marcado el virus:Escuela Bíblica de Verano/Ramnit, Suponga que la infección se extiende más allá del archivo detectado inicialmente y siga el procedimiento de eliminación completo que se describe a continuación.. Una eliminación parcial que deja archivos infectados en el sistema no es una infección resuelta..
Virus:VBS/Ramnit es el componente de script de Visual Basic de la familia de malware Ramnit., Uno de los gusanos informáticos y troyanos bancarios que infectan archivos mejor documentados y rastreados por Microsoft Security Intelligence e investigadores de seguridad a nivel mundial.. Ramnit, identificado por primera vez en 2010 y activa en formatos actualizados continuamente desde, funciona a través de múltiples componentes: un programa malicioso que modifica archivos .exe, .etcétera, .htm, y archivos .html en el sistema infectado para incrustar código Ramnit; un componente de gusano que se propaga a través de unidades extraíbles y recursos compartidos de red; y un módulo troyano bancario que intercepta las sesiones del navegador con instituciones financieras para robar credenciales de cuenta y cookies de sesión.. El componente VBS se encarga específicamente de la propagación basada en scripts y la ejecución de la carga útil..
| Nombre | Virus:Escuela Bíblica de Verano/Ramnit |
| El tipo de amenaza | Virus de infección de archivos / Gusano / Componente troyano bancario (Detección de Microsoft Defender) |
| Los síntomas | Alerta de Microsoft Defender sobre virus:Escuela Bíblica de Verano/Ramnit; Múltiples archivos del sistema infectados por el virus Ramnit; Robo de credenciales de navegador dirigido a sitios bancarios y financieros; Ramnit se propaga a las unidades extraíbles conectadas a la máquina infectada.; HTML, ejecutable, o archivos de script modificados por el virus sin acción del usuario; Sistema inscrito en operaciones de la red de bots Ramnit |
| Tiempo de eliminación | Alrededor 15 Minutos |
| Herramienta de eliminación | Ver si su sistema ha sido afectado por malware
* Free Remover te permite, sujeto a un período de espera de 48 horas, una remediación y eliminación de resultados encontrados. Contrato de licencia de usuario final de SpyHunter, política de privacidad, y Más detalles sobre Free Remover. |
¿Cómo contraje el virus?:Escuela Bíblica de Verano/Ramnit?
Ramnit se propaga a través de múltiples vectores., lo que contribuye a su prevalencia sostenida:
- Unidades extraíbles infectados – El componente gusano de Ramnit se copia a sí mismo en unidades USB., discos duros externos, y tarjetas de memoria conectadas a la máquina infectada, Se ejecuta automáticamente cuando esas unidades se conectan a otro sistema con la función AutoRun habilitada..
- Compartir archivos y descargas por torrent – Los archivos ejecutables descargados de redes peer-to-peer o plataformas de alojamiento de archivos pueden estar infectados con Ramnit si provienen de una máquina infectada con Ramnit..
- Sitios web comprometidos o maliciosos – Históricamente, las campañas de descarga automática han distribuido Ramnit a través de kits de exploits que atacan vulnerabilidades de navegadores y complementos..
- adjuntos de correos electrónicos maliciosos – Se han utilizado campañas de correo electrónico con archivos adjuntos basados en scripts para distribuir componentes de Ramnit., particularmente los scripts de propagación de VBS.
- Propagación de la cuota de red – en entornos donde varias máquinas comparten unidades de red, Ramnit puede propagarse desde una máquina infectada a los recursos compartidos de la red conectados., infectar archivos accesibles a otros usuarios en la red.
¿Qué es un virus?:Escuela Bíblica de Vacaciones/Ramnit?
La familia Ramnit opera como una amenaza multifuncional que combina la infección de archivos., propagación de gusanos, y robo de datos financieros:
- Infecta archivos ejecutables y HTML. en el sistema de – Ramnit modifica el archivo .exe., .etcétera, .htm, y archivos .html agregando o incrustando su código dentro de ellos., Esto significa que cada archivo infectado se convierte en un nuevo portador que puede propagar la infección al abrirse en otra máquina..
- Se propaga a unidades extraíbles – Cada unidad USB o dispositivo de almacenamiento externo conectado a la máquina infectada recibe una copia de Ramnit., lo que lo convierte en un vector de infección persistente que puede transportar el virus a sistemas completamente separados..
- Roba credenciales bancarias y datos financieros. – El módulo troyano bancario Ramnit inyecta código en los procesos del navegador., Interceptar sesiones HTTPS con sitios bancarios y financieros para capturar credenciales de inicio de sesión., contraseñas de un solo uso, y tokens de sesión antes de que se cifren..
- Secuestra sesiones del navegador mediante técnicas de captura de formularios y de ataque de intermediario en el navegador que permiten al operador robar los datos enviados desde cualquier formulario web., incluyendo las credenciales de inicio de sesión para el correo electrónico, Medio social, y otras cuentas no bancarias.
- Registra la máquina infectada en la botnet Ramnit., lo que lo hace disponible para operaciones distribuidas, incluida la distribución de spam., retransmisión de robo de credenciales, y la posterior entrega de malware bajo la dirección del operador..
- Establece una presencia persistente mediante modificaciones del registro e instalación de servicios que persisten tras los reinicios, Con la capacidad de infección de archivos, es decir, se crean continuamente nuevas copias del virus a partir de archivos infectados, incluso si se elimina el programa de descarga original..
Cómo quitar el virus:Escuela Bíblica de Verano/Ramnit?
La capacidad de Ramnit para infectar archivos hace que su eliminación sea más compleja que la del malware estándar. – Los archivos infectados deben limpiarse o reemplazarse.:
- Desconecte todas las unidades extraíbles y los dispositivos de almacenamiento externo. inmediatamente para evitar que el componente del gusano se propague aún más a través de los dispositivos conectados..
- Desconéctate de la red. para interrumpir la comunicación de la botnet de Ramnit y evitar su propagación a través de los recursos compartidos de la red..
- Iniciar en modo seguro con funciones de red. – Reanudar, Mantén pulsada la tecla Mayús y haz clic en Reiniciar., Navegar a Solución de problemas – Opciones avanzadas – Configuración de inicio, prensa 5. El modo seguro impide que Ramnit se cargue a través de sus entradas de servicio y registro durante la limpieza..
- Ejecutar un escaneo completo del sistema con SpyHunter en modo seguro. Porque Ramnit infecta varios tipos de archivos en todo el sistema., Es fundamental realizar un análisis exhaustivo con múltiples motores para identificar todos los archivos infectados, en lugar de solo el componente VBS detectado inicialmente..
- Permita que SpyHunter y Defender limpien o pongan en cuarentena todos los archivos infectados detectados. – No omitas las detecciones.. Los archivos que no se puedan limpiar deben ponerse en cuarentena y reemplazarse con archivos de fuentes limpias siempre que sea posible..
- Escanear unidades extraíbles que estaban conectados a la máquina antes de desconectarlos, tratar cualquier unidad que se haya conectado durante el período de infección como potencialmente portadora de copias de Ramnit.
- Reinicia normalmente y ejecuta un segundo escaneo completo. para confirmar que no quedan archivos infectados. Ramnit es persistente; Un solo escaneo suele ser insuficiente para la confirmación..
- Cambie todas las contraseñas de sus cuentas financieras., correo electrónico, y redes sociales desde un dispositivo limpio – El componente troyano bancario de Ramnit implica que todas las credenciales introducidas en el navegador durante el período de infección deben considerarse comprometidas.. Contacta con tu banco si accediste a cuentas financieras en el ordenador infectado..

Ventsislav Krastev
Ventsislav es un experto en ciberseguridad en SensorsTechForum desde 2015. El ha estado investigando, cubierta, ayudando a las víctimas con las últimas infecciones de malware, además de probar y revisar software y los últimos desarrollos tecnológicos. Tener la comercialización graduado, así, Ventsislav también tiene pasión por aprender nuevos cambios e innovaciones en ciberseguridad que se conviertan en un cambio de juego.. Después de estudiar Value Chain Management, Administración de redes y administración de computadoras de aplicaciones del sistema, encontró su verdadero llamado dentro de la industria de la ciberseguridad y cree firmemente en la educación de cada usuario hacia la seguridad en línea.
Sígueme:
Preparación antes de retirar Virus:Escuela Bíblica de Verano/Ramnit.
Antes de iniciar el proceso de eliminación real, se recomienda que usted hace los siguientes pasos de preparación.
- Asegúrate de que tienes estas instrucciones siempre abierto y delante de sus ojos.
- Hacer una copia de seguridad de todos sus archivos, aunque pudieran ser dañados. Debe hacer una copia de seguridad de sus datos con una solución de copia de nube y asegurar sus archivos contra cualquier tipo de pérdida, incluso de las amenazas más graves.
- Ser paciente ya que esto podría tomar un tiempo.
- Escanear en busca de malware
- Arreglar registros
- Eliminar archivos de virus
Paso 1: Scan for Virus:VBS/Ramnit with SpyHunter Anti-Malware Tool
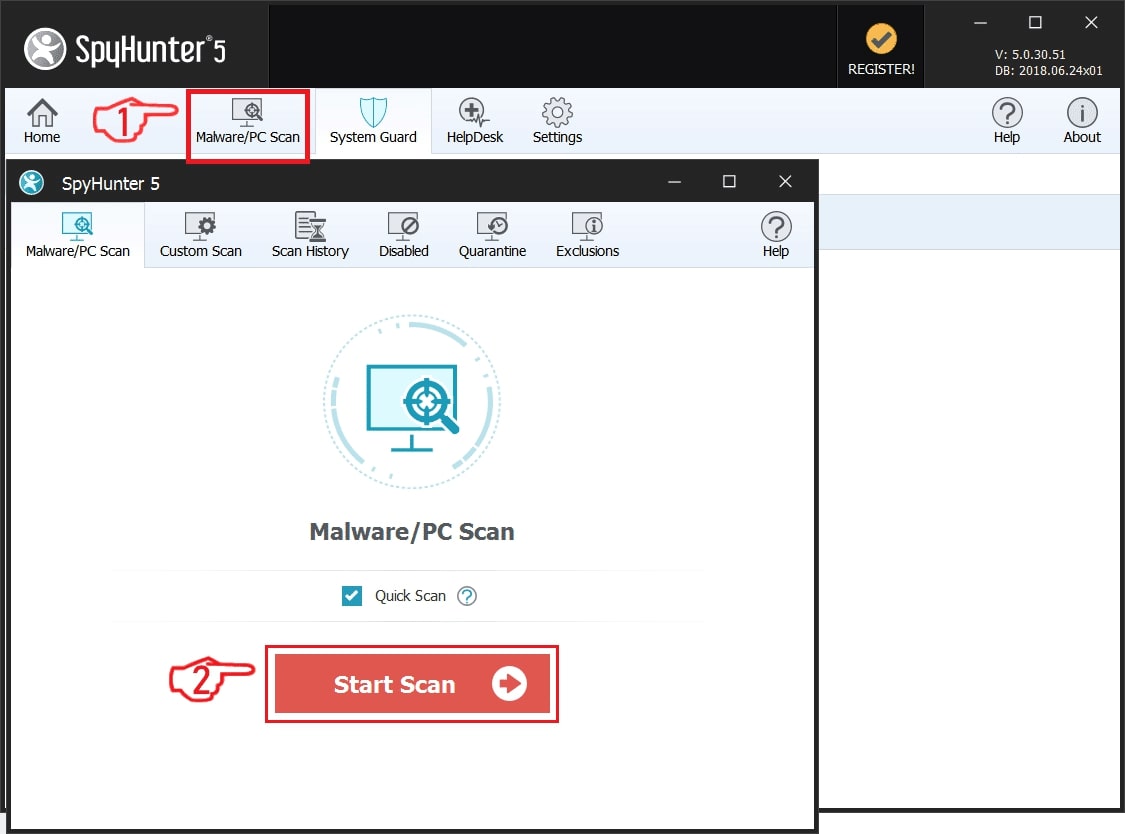
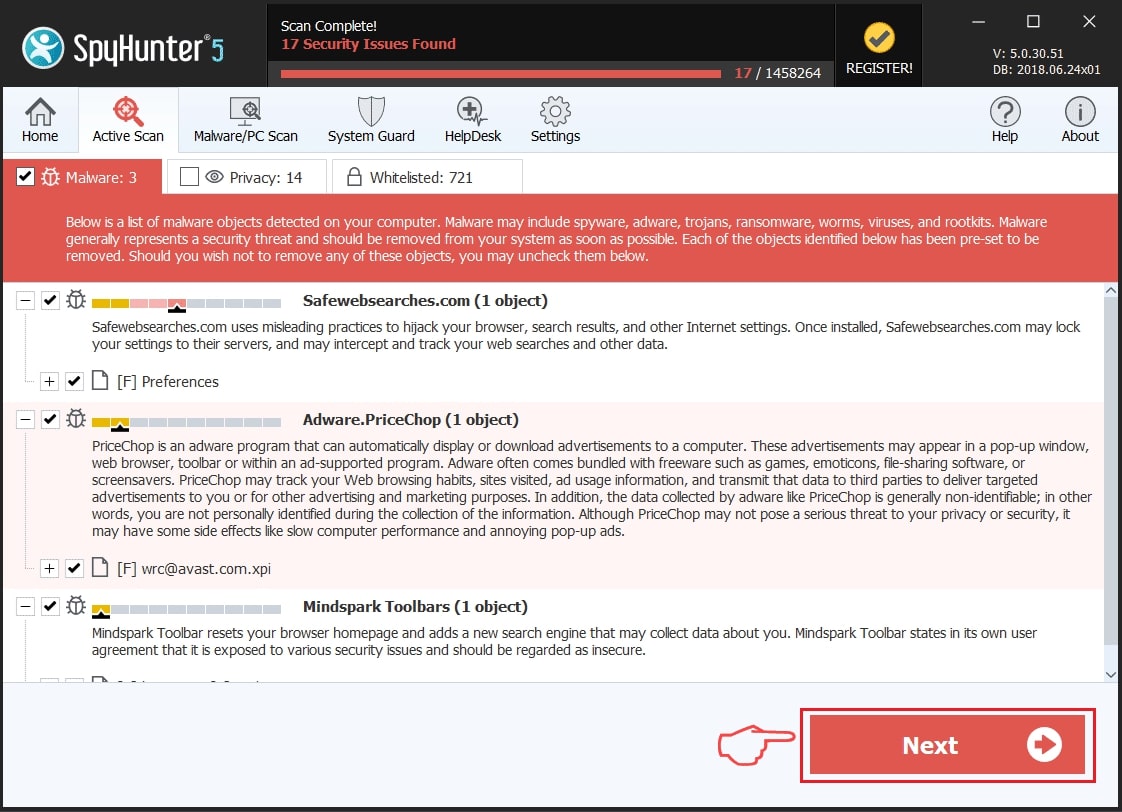
Paso 2: Limpiar los registros, created by Virus:VBS/Ramnit on your computer.
Los registros normalmente dirigidos de máquinas Windows son los siguientes:
- HKEY_LOCAL_MACHINE Software Microsoft Windows CurrentVersion Run
- HKEY_CURRENT_USER Software Microsoft Windows CurrentVersion Run
- HKEY_LOCAL_MACHINE Software Microsoft Windows CurrentVersion RunOnce
- HKEY_CURRENT_USER Software Microsoft Windows CurrentVersion RunOnce
Puede acceder a ellos abriendo el editor del registro de Windows y eliminar cualquier valor, created by Virus:VBS/Ramnit there. Esto puede ocurrir siguiendo los pasos debajo:
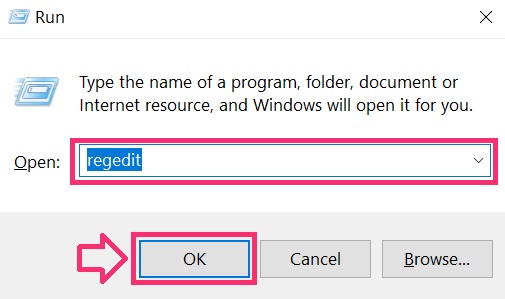
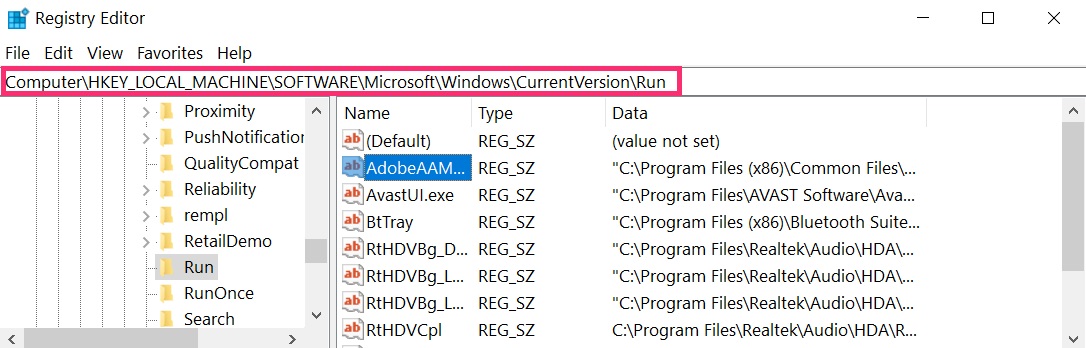
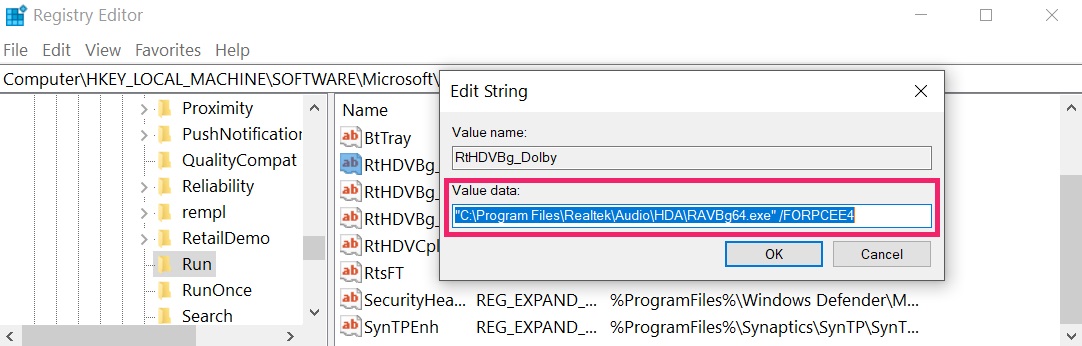 Propina: Para encontrar un valor creado por virus, usted puede hacer clic derecho sobre él y haga clic "Modificar" para ver qué archivo que está configurado para ejecutarse. Si esta es la ubicación del archivo de virus, quitar el valor.
Paso 3: Find virus files created by Virus:VBS/Ramnit on your PC.
1.Para Windows 8, 8.1 y 10.
Para más nuevos sistemas operativos Windows
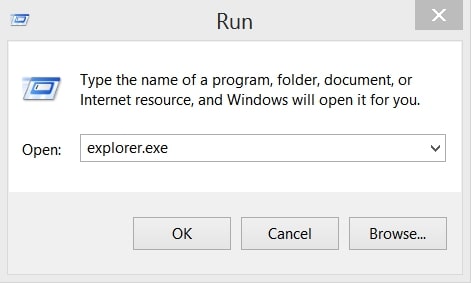
1: En su teclado de prensa + R y escribe explorer.exe en el Carrera cuadro de texto y haga clic en el OK botón.
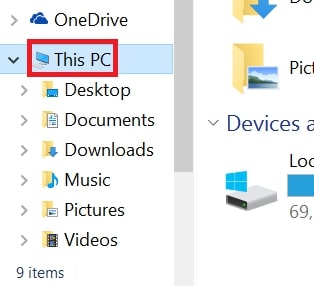
2: Haga clic en su PC en la barra de acceso rápido. Esto suele ser un icono con un monitor y su nombre es ya sea "Mi computadora", "Mi PC" o "Este PC" o lo que sea que usted ha nombrado.
3: Navegue hasta el cuadro de búsqueda en la esquina superior derecha de la pantalla de su PC y escriba "FileExtension:" y después de lo cual escriba la extensión de archivo. Si usted está buscando para ejecutables maliciosos, Un ejemplo puede ser "FileExtension:exe". Después de hacer eso, dejar un espacio y escriba el nombre del archivo que cree que el malware ha creado. Aquí es cómo puede aparecer si se ha encontrado el archivo:
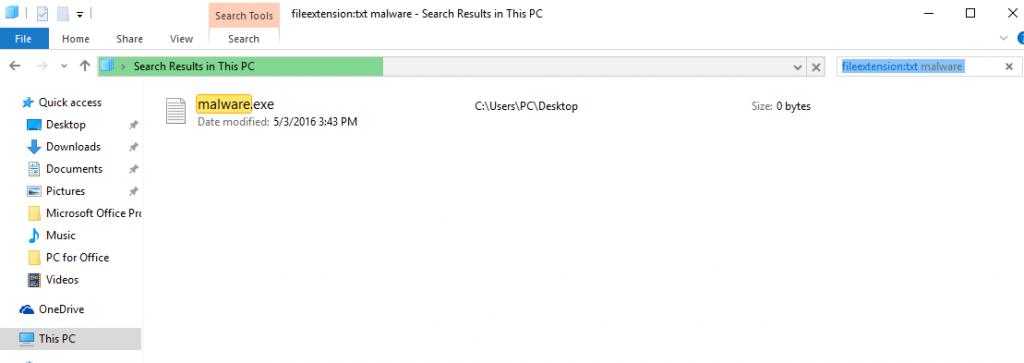
N.B. We recommend to wait for the green loading bar in the navigation box to fill up in case the PC is looking for the file and hasn't found it yet.
2.Para Windows XP, Vista, y 7.
Para más viejos sistemas operativos Windows
En los sistemas operativos Windows más antiguos, el enfoque convencional debería ser el efectivo:
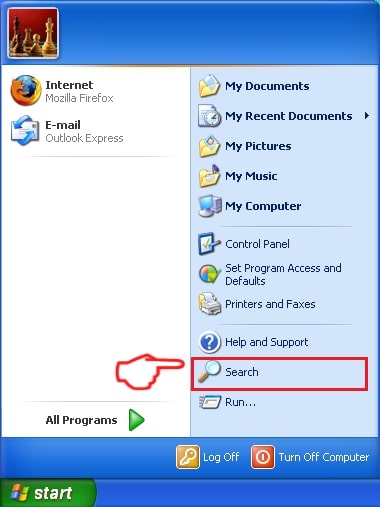
1: Haga clic en el Menu de inicio icono (por lo general en su parte inferior izquierda) y luego elegir el Búsqueda preferencia.
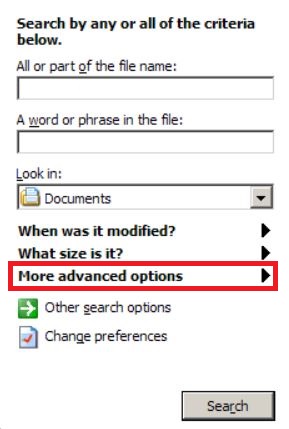
2: Después de que aparezca la ventana de búsqueda, escoger Más opciones avanzadas Del cuadro de asistente de búsqueda. Otra forma es haciendo clic en Todos los archivos y carpetas.
3: Después de ese tipo el nombre del archivo que está buscando y haga clic en el botón Buscar. Esto puede llevar algún tiempo después del cual aparecerán resultados. Si usted ha encontrado el archivo malicioso, usted puede copiar o abrir por su ubicación botón derecho del ratón en eso.
Ahora usted debería ser capaz de descubrir cualquier archivo en Windows, siempre y cuando se encuentra en su disco duro y no se oculta a través de un software especial.
Virus:VBS/Ramnit FAQ
¿Qué es un virus?:VBS/Ramnit Trojan Do?
El virus:Escuela Bíblica de Verano/Ramnit Trojan es un programa informático malicioso diseñado para interrumpir, dañar, u obtener acceso no autorizado a un sistema informático. Se puede utilizar para robar datos confidenciales., obtener el control de un sistema, o lanzar otras actividades maliciosas.
¿Pueden los troyanos robar contraseñas??
Sí, Troyanos, como virus:Escuela Bíblica de Verano/Ramnit, puede robar contraseñas. Estos programas maliciosos are designed to gain access to a user's computer, espiar a las víctimas y robar información confidencial como datos bancarios y contraseñas.
Can Virus:VBS/Ramnit Trojan Hide Itself?
Sí, puede. Un troyano puede usar varias técnicas para enmascararse, incluyendo rootkits, cifrado, y ofuscación, para esconderse de los escáneres de seguridad y evadir la detección.
¿Se puede eliminar un troyano restableciendo los valores de fábrica??
Sí, un troyano se puede eliminar restableciendo los valores de fábrica de su dispositivo. Esto se debe a que restaurará el dispositivo a su estado original., eliminando cualquier software malicioso que pueda haber sido instalado. Tenga en cuenta que hay troyanos más sofisticados que dejan puertas traseras y vuelven a infectar incluso después de un restablecimiento de fábrica..
Can Virus:VBS/Ramnit Trojan Infect WiFi?
Sí, es posible que un troyano infecte redes WiFi. Cuando un usuario se conecta a la red infectada, el troyano puede propagarse a otros dispositivos conectados y puede acceder a información confidencial en la red.
¿Se pueden eliminar los troyanos??
Sí, Los troyanos se pueden eliminar. Esto generalmente se hace ejecutando un poderoso programa antivirus o antimalware que está diseñado para detectar y eliminar archivos maliciosos.. En algunos casos, también puede ser necesaria la eliminación manual del troyano.
¿Pueden los troyanos robar archivos??
Sí, Los troyanos pueden robar archivos si están instalados en una computadora. Esto se hace permitiendo que el autor de malware o usuario para obtener acceso a la computadora y luego robar los archivos almacenados en ella.
¿Qué antimalware puede eliminar troyanos??
Programas anti-malware como SpyHunter son capaces de buscar y eliminar troyanos de su computadora. Es importante mantener su anti-malware actualizado y escanear regularmente su sistema en busca de cualquier software malicioso..
¿Pueden los troyanos infectar USB??
Sí, Los troyanos pueden infectar USB dispositivos. Troyanos USB normalmente se propaga a través de archivos maliciosos descargados de Internet o compartidos por correo electrónico, allowing the hacker to gain access to a user's confidential data.
About the Virus:VBS/Ramnit Research
El contenido que publicamos en SensorsTechForum.com, this Virus:VBS/Ramnit how-to removal guide included, es el resultado de una extensa investigación, trabajo duro y la dedicación de nuestro equipo para ayudarlo a eliminar el problema específico de los troyanos.
¿Cómo llevamos a cabo la investigación sobre virus?:Escuela Bíblica de Verano/Ramnit?
Tenga en cuenta que nuestra investigación se basa en una investigación independiente. Estamos en contacto con investigadores de seguridad independientes, gracias a lo cual recibimos actualizaciones diarias sobre las últimas definiciones de malware, incluidos los diversos tipos de troyanos (puerta trasera, downloader, Infostealer, rescate, etc)
Además, the research behind the Virus:VBS/Ramnit threat is backed with VirusTotal.
Para comprender mejor la amenaza que representan los troyanos, Consulte los siguientes artículos que proporcionan detalles informados..