Virus:VBS/Ramnit ist eine schwerwiegende und gut dokumentierte Infektion, die eine gründlichere Bekämpfung erfordert als die meisten anderen Malware-Erkennungen, da Ramnit ein dateiinfizierender Virus ist. – Es installiert sich nicht einfach selbst auf dem System, Es verändert vorhandene Dateien auf dem Rechner, um Kopien von sich selbst einzubetten., Dadurch wird die Bereinigung deutlich komplexer als das Entfernen einer einzelnen ausführbaren Datei.. Wenn Defender einen Virus gemeldet hat:VBS/Ramnit, Gehen Sie davon aus, dass sich die Infektion über die ursprünglich erkannte Datei hinaus erstreckt, und befolgen Sie die unten stehende vollständige Entfernungsprozedur.. Eine teilweise Entfernung, bei der infizierte Dateien auf dem System verbleiben, stellt keine vollständige Beseitigung der Infektion dar..
Virus:VBS/Ramnit ist die Visual Basic Script-Komponente der Ramnit-Malware-Familie., Einer der am besten dokumentierten dateiinfizierenden Würmer und Banking-Trojaner, der von Microsoft Security Intelligence und Sicherheitsforschern weltweit verfolgt wird.. Ramnit, erstmals identifiziert in 2010 und seither in ständig aktualisierten Formen aktiv., funktioniert über mehrere Komponenten hinweg: Ein Dateiinfektor, der .exe-Dateien verändert., .usw., .htm, und .html-Dateien auf dem infizierten System, um Ramnit-Code einzubetten; eine Wurmkomponente, die sich über Wechseldatenträger und Netzwerkfreigaben verbreitet.; und ein Banking-Trojaner-Modul, das Browsersitzungen mit Finanzinstituten abfängt, um Kontodaten und Sitzungscookies zu stehlen.. Die VBS-Komponente ist speziell für die skriptbasierte Weitergabe und die Ausführung der Nutzdaten zuständig..
| Name | Virus:VBS/Ramnit |
| Bedrohungstyp | Dateiinfektionsvirus / Wurm / Banking-Trojaner-Komponente (Microsoft Defender-Erkennung) |
| Symptome | Microsoft Defender-Warnung wegen Virus:VBS/Ramnit; Mehrere Dateien auf dem System sind mit dem Ramnit-Virus infiziert.; Diebstahl von Browser-Zugangsdaten mit dem Ziel, Bank- und Finanzseiten zu bedienen; Ramnit breitet sich auf Wechseldatenträger aus, die an den infizierten Rechner angeschlossen sind.; HTML, ausführbar, oder Skriptdateien, die vom Virus ohne Benutzereingriff verändert wurden.; System, das an Ramnit-Botnetzoperationen teilnahm |
| Entfernungszeit | Um 15 Protokoll |
| Removal Tool | Überprüfen Sie, ob Ihr System von Malware betroffen ist
* Free Remover ermöglicht es Ihnen, vorbehaltlich einer Wartezeit von 48 Stunden, eine Korrektur und Entfernung für Ergebnisse gefunden. SpyHunter-EULA, Datenschutz-Bestimmungen, und Weitere Details zum kostenlosen Entferner. |
Wie habe ich mich mit dem Virus infiziert?:VBS/Ramnit?
Ramnit verbreitet sich über verschiedene Wege., was zu seiner anhaltenden Verbreitung beiträgt:
- Infizierte Wechsellaufwerke – Die Wurmkomponente von Ramnit kopiert sich selbst auf USB-Laufwerke., externe Festplatten, und Speicherkarten, die mit dem infizierten Rechner verbunden sind, Die Ausführung erfolgt automatisch, wenn diese Laufwerke an ein anderes System mit aktiviertem AutoRun angeschlossen werden..
- Dateiaustausch und Torrent-Downloads – Ausführbare Dateien, die von Peer-to-Peer-Netzwerken oder Filehosting-Plattformen heruntergeladen wurden, können bereits mit Ramnit infiziert sein, wenn sie von einem mit Ramnit infizierten Rechner stammen..
- Kompromittierte oder bösartige Websites – In der Vergangenheit wurde Ramnit über sogenannte Drive-by-Download-Kampagnen verbreitet, indem Exploit-Kits ausgenutzt wurden, die auf Browser- und Plugin-Schwachstellen abzielten..
- Bösartige E-Mail-Anhänge – Zur Verteilung von Ramnit-Komponenten wurden skriptbasierte E-Mail-Anhang-Kampagnen eingesetzt., insbesondere die VBS-Propagationsskripte.
- Netzwerkanteilsverteilung – in Umgebungen, in denen mehrere Rechner Netzlaufwerke gemeinsam nutzen, Ramnit kann sich von einem infizierten Rechner auf verbundene Netzwerkfreigaben ausbreiten., Dateien infizieren, die für andere Benutzer im Netzwerk zugänglich sind.
Was ist ein Virus?:VBS/Ramnit Do?
Die Ramnit-Familie fungiert als multifunktionale Bedrohung, die Dateiinfektion kombiniert., Wurmvermehrung, und Finanzdatendiebstahl:
- Infiziert ausführbare Dateien und HTML-Dateien über das System – Ramnit modifiziert .exe-Dateien., .usw., .htm, und .html-Dateien, indem der zugehörige Code angehängt oder eingebettet wird., Das bedeutet, dass jede infizierte Datei zu einem neuen Überträger wird, der die Infektion beim Öffnen auf einem anderen Rechner weiterverbreiten kann..
- Betrifft auch Wechseldatenträger – Jedes an den infizierten Rechner angeschlossene USB-Laufwerk oder externe Speichermedium erhält eine Kopie von Ramnit., Dadurch wird es zu einem persistenten Infektionsvektor, der das Virus auf völlig getrennte Systeme übertragen kann..
- Stiehlt Bankzugangsdaten und Finanzdaten – Das Ramnit-Banking-Trojaner-Modul injiziert Code in Browserprozesse., Abfangen von HTTPS-Sitzungen mit Bank- und Finanzwebseiten zum Erfassen von Anmeldeinformationen, Einmalpasswörter, und Sitzungstoken, bevor sie verschlüsselt werden.
- Übernimmt Browsersitzungen durch Formularabfangen und Man-in-the-Browser-Angriffe, die es dem Angreifer ermöglichen, übermittelte Daten aus beliebigen Webformularen zu stehlen., einschließlich der Anmeldedaten für E-Mails, sozialen Medien, und andere Nichtbankkonten.
- Meldet die infizierte Maschine im Ramnit-Botnetz an., Dadurch wird es für verteilte Operationen, einschließlich der Spam-Verteilung, verfügbar gemacht., Relais für den Diebstahl von Zugangsdaten, und weitere Malware-Auslieferung auf Anweisung des Betreibers.
- Etabliert dauerhafte Präsenz durch Registry-Änderungen und die Installation von Diensten, die Neustarts überstehen, Die Fähigkeit zur Dateiinfektion bedeutet, dass selbst nach Entfernung des ursprünglichen Droppers ständig neue Kopien des Virus aus infizierten Dateien erstellt werden..
Wie Entfernen von Viren:VBS/Ramnit?
Die Fähigkeit von Ramnit, Dateien zu infizieren, macht die Entfernung aufwendiger als bei herkömmlicher Malware. – Infizierte Dateien müssen entweder bereinigt oder ersetzt werden.:
- Trennen Sie alle Wechseldatenträger und externen Speichermedien. um unverzüglich zu verhindern, dass sich die Wurmkomponente über angeschlossene Geräte weiter ausbreitet..
- Trennen Sie die Netzwerkverbindung. um die Botnetz-Kommunikation von Ramnit zu unterbrechen und eine Verbreitung über Netzwerkanteile zu verhindern.
- Starten Sie im abgesicherten Modus mit Netzwerkunterstützung – Neustart, Halten Sie die Umschalttaste gedrückt und klicken Sie auf „Neustart“., Navigieren Sie zu Fehlerbehebung – Erweiterte Optionen – Starteinstellungen, Presse 5. Der abgesicherte Modus verhindert, dass Ramnit während der Bereinigung über seinen Dienst und seine Registrierungseinträge geladen wird..
- Führen Sie einen vollständigen Systemscan durch mit SpyHunter im abgesicherten Modus. Da Ramnit mehrere Dateitypen im gesamten System infiziert, Ein gründlicher Multi-Engine-Scan ist unerlässlich, um alle infizierten Dateien zu identifizieren und nicht nur die anfänglich erkannte VBS-Komponente..
- Erlauben Sie SpyHunter und Defender, alle erkannten infizierten Dateien zu bereinigen oder unter Quarantäne zu stellen. – Überspringen Sie keine Erkennungen. Dateien, die nicht bereinigt werden können, sollten unter Quarantäne gestellt und, wenn möglich, durch saubere Dateien ersetzt werden..
- Wechseldatenträger scannen die vor dem Trennen mit der Maschine verbunden waren, Jedes während der Infektionsphase angeschlossene Laufwerk wird als potenziell Ramnit-haltiges Speichermedium betrachtet..
- Starten Sie den Computer normal neu und führen Sie einen zweiten vollständigen Scan durch. um sicherzustellen, dass keine infizierten Dateien mehr vorhanden sind. Ramnit ist hartnäckig; Ein einzelner Scanvorgang reicht oft nicht aus, um dies zu bestätigen..
- Ändern Sie alle Passwörter für Ihre Finanzkonten., Email, und soziale Medien von einem sauberen Gerät – Die Banking-Trojaner-Komponente von Ramnit bedeutet, dass alle während des Infektionszeitraums im Browser eingegebenen Zugangsdaten als kompromittiert behandelt werden sollten.. Wenden Sie sich an Ihre Bank, wenn Sie über den infizierten Rechner auf Ihre Finanzkonten zugegriffen haben..

Ventsislav Krastev
Ventsislav ist seitdem Cybersicherheitsexperte bei SensorsTechForum 2015. Er hat recherchiert, Abdeckung, Unterstützung der Opfer bei den neuesten Malware-Infektionen sowie beim Testen und Überprüfen von Software und den neuesten technischen Entwicklungen. Nachdem auch graduierte-Marketing, Ventsislav hat auch eine Leidenschaft für das Erlernen neuer Veränderungen und Innovationen in der Cybersicherheit, die zu Spielverändernern werden. Nach dem Studium des Wertschöpfungskettenmanagements, Netzwerkadministration und Computeradministration von Systemanwendungen, Er fand seine wahre Berufung in der Cybersecrurity-Branche und glaubt fest an die Aufklärung jedes Benutzers über Online-Sicherheit.
Folge mir:
Preparation before removing Virus:VBS/Ramnit.
Vor dem eigentlichen Entfernungsprozess starten, Wir empfehlen Ihnen die folgenden Vorbereitungsschritte zu tun.
- Stellen Sie sicher, dass Sie diese Anweisungen haben immer offen und vor Ihren Augen.
- Führen Sie eine Sicherung aller Dateien, selbst wenn sie beschädigt werden könnten. Sie sollten Ihre Daten mit einer Cloud-Backup-Lösung und sichern Sie Ihre Dateien gegen jede Art von Verlust sichern, selbst von den schwersten Bedrohungen.
- Seien Sie geduldig, da dies könnte eine Weile dauern.
- Nach Malware durchsuchen
- Register reparieren
- Entfernen Sie Virendateien
Schritt 1: Scan for Virus:VBS/Ramnit with SpyHunter Anti-Malware Tool
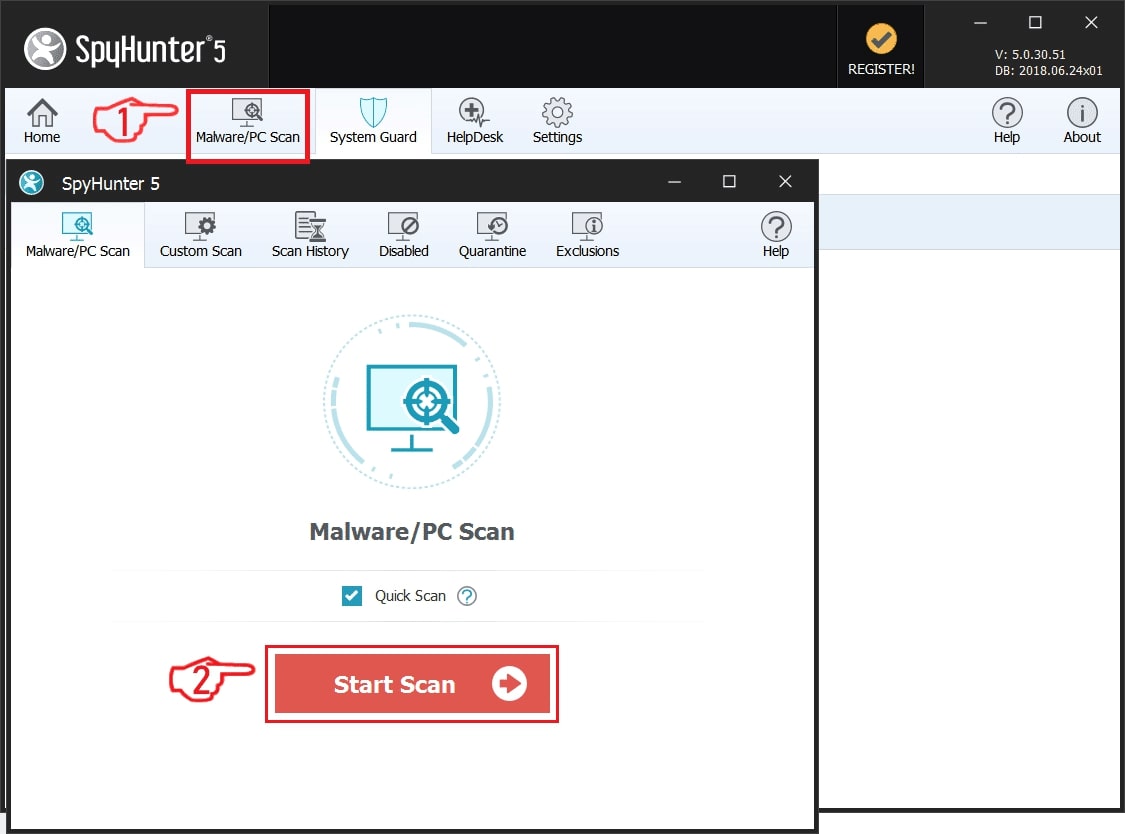
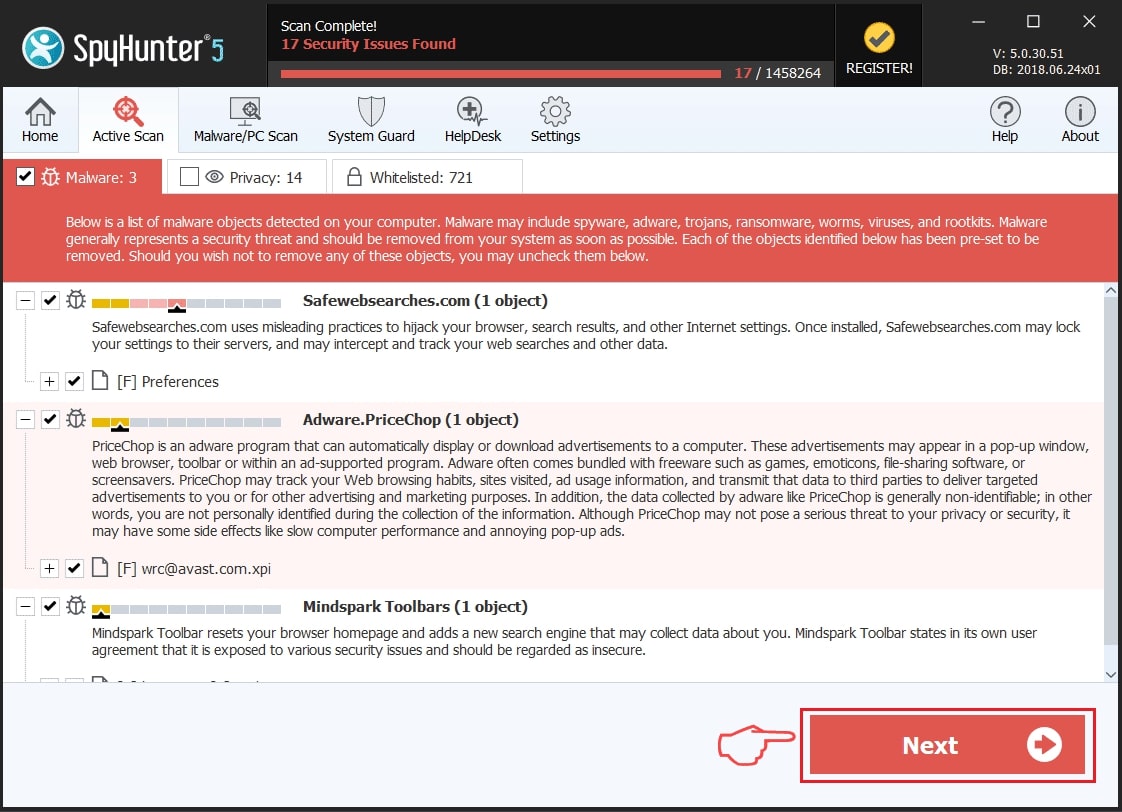
Schritt 2: Reinigen Sie alle Register, created by Virus:VBS/Ramnit on your computer.
Die in der Regel gezielt Register von Windows-Rechnern sind die folgenden:
- HKEY_LOCAL_MACHINE Software Microsoft Windows Currentversion Run
- HKEY_CURRENT_USER Software Microsoft Windows Currentversion Run
- HKEY_LOCAL_MACHINE Software Microsoft Windows Currentversion RunOnce
- HKEY_CURRENT_USER Software Microsoft Windows Currentversion RunOnce
Sie können auf sie zugreifen, indem Sie den Windows-Registrierungs-Editor und löschen Sie alle Werte öffnen, created by Virus:VBS/Ramnit there. Dies kann passieren, darunter indem Sie die Schritte:
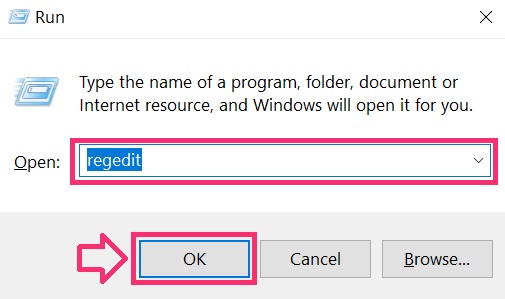
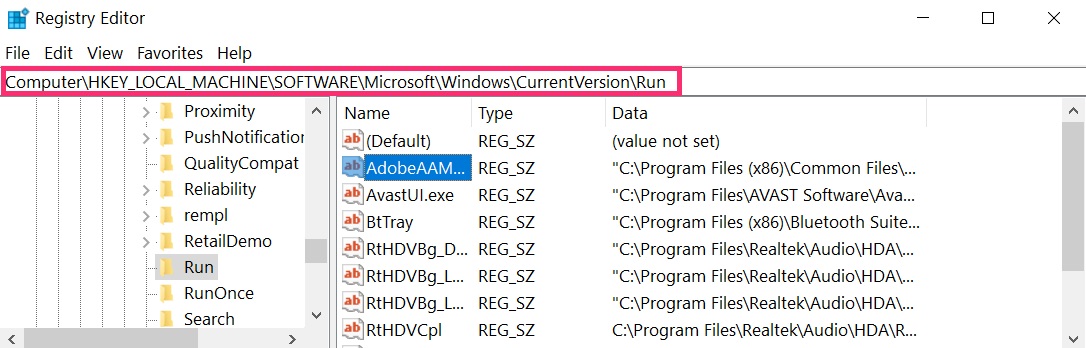
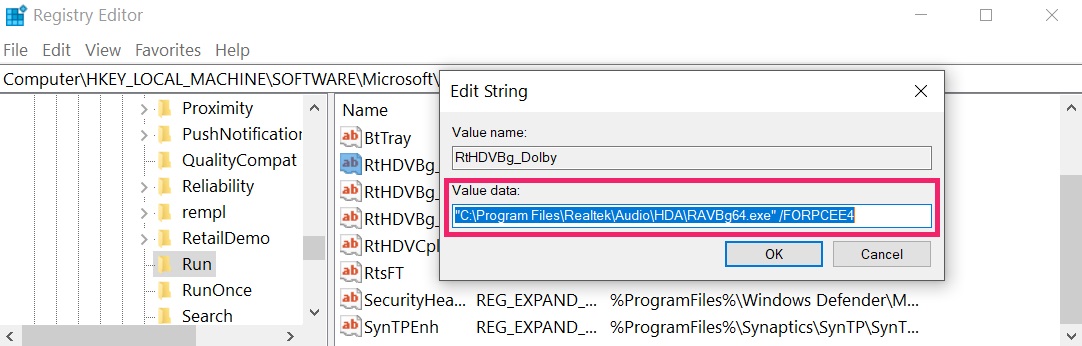 Spitze: Um einen Virus erstellten Wert zu finden, Sie können sich auf der rechten Maustaste und klicken Sie auf "Ändern" um zu sehen, welche Datei es wird ausgeführt. Ist dies der Virus Speicherort, Entfernen Sie den Wert.
Schritt 3: Find virus files created by Virus:VBS/Ramnit on your PC.
1.Für Windows- 8, 8.1 und 10.
Für neuere Windows-Betriebssysteme
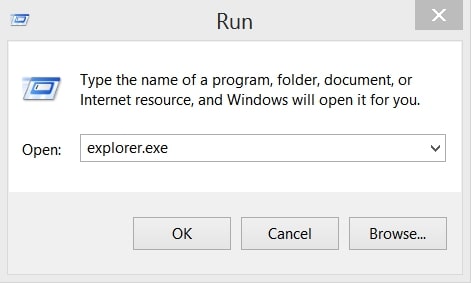
1: Auf Ihrer Tastatur drücken + R und schreibe explorer.exe im Lauf Textfeld ein und klicken Sie dann auf die Ok Taste.
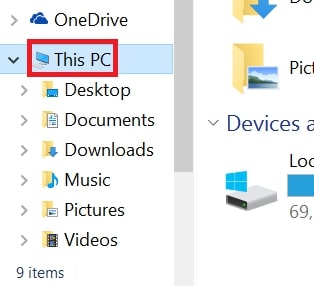
2: Klicke auf Ihren PC von der schnellen Zugriffsleiste. Dies ist in der Regel ein Symbol mit einem Monitor und sein Name ist entweder "Mein Computer", "Mein PC" oder "Dieser PC" oder was auch immer Sie haben es benannt.
3: Navigieren Sie zum Suchfeld oben rechts auf dem Bildschirm Ihres PCs und geben Sie ein "Dateierweiterung:" und wonach geben Sie die Dateierweiterung. Wenn Sie böswillige exe-Dateien suchen, Ein Beispiel kann sein, "Dateierweiterung:exe". Nachdem ich, dass, einen Raum verlassen und den Dateinamen, den Sie sich die Malware glauben geben Sie erstellt. Hier ist, wie es scheinen mag, wenn Ihre Datei gefunden wurde,:
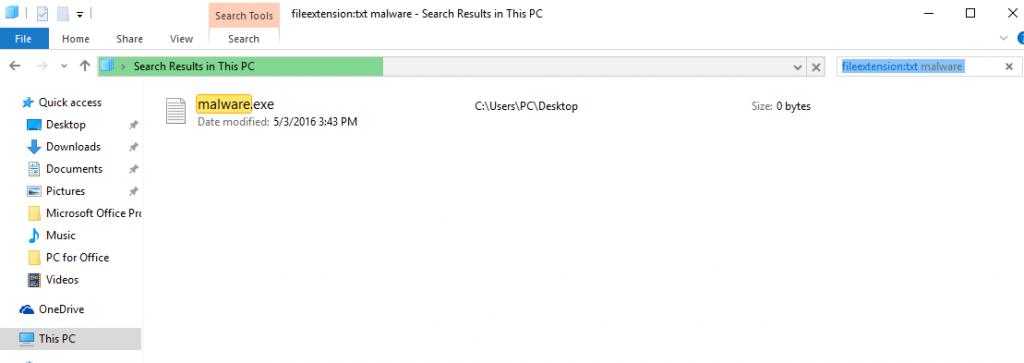
NB. We recommend to wait for the green loading bar in the navigation box to fill up in case the PC is looking for the file and hasn't found it yet.
2.Für Windows XP, Aussicht, und 7.
Für Ältere Windows-Betriebssysteme
In älteren Windows-Betriebssystemen sollte der herkömmliche Ansatz der effektive sein:
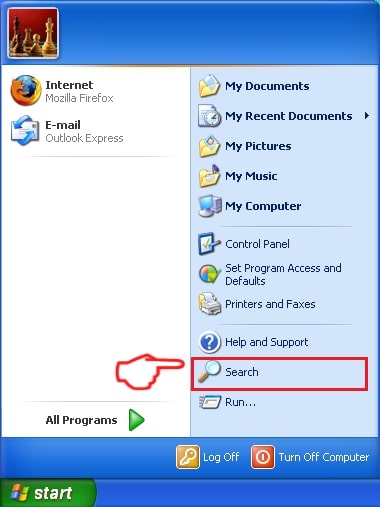
1: Klicken Sie auf die Startmenü Symbol (in der Regel auf der linken unteren) und wählen Sie dann die Suche Vorliebe.
2: Nachdem das Suchfenster erscheint, wählen Weitere Optionen von der Suchassistent Box. Eine andere Möglichkeit ist, indem Sie auf Alle Dateien und Ordner.
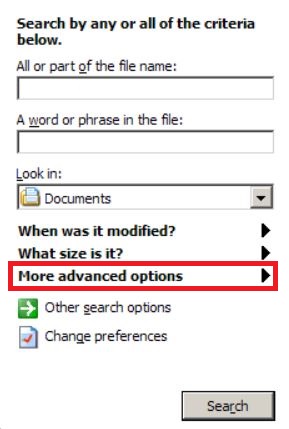
3: Nach dieser Art für den Namen der Datei, suchen Sie und klicken Sie auf die Schaltfläche Suchen. Dies könnte einige Zeit dauern, nach der Ergebnisse werden angezeigt. Wenn Sie die bösartige Datei gefunden, Sie können ihre Lage zu kopieren oder zu öffnen, indem Sie Rechtsklick auf sie.
Jetzt sollten Sie jede Datei unter Windows, so lange zu entdecken können, wie es auf der Festplatte ist und nicht über eine spezielle Software verborgen.
Virus:VBS/Ramnit FAQ
Was ist ein Virus?:VBS/Ramnit Trojan Do?
Der Virus:VBS/Ramnit Trojan ist ein bösartiges Computerprogramm entworfen, um zu stören, Schaden, oder sich unbefugten Zugriff verschaffen an ein Computersystem. Es kann verwendet werden, um sensible Daten zu stehlen, Kontrolle über ein System erlangen, oder andere böswillige Aktivitäten starten.
Können Trojaner Passwörter stehlen??
Ja, Trojaner, wie Virus:VBS/Ramnit, kann Passwörter stehlen. Diese Schadprogramme are designed to gain access to a user's computer, Opfer ausspionieren und vertrauliche Informationen wie Bankdaten und Passwörter stehlen.
Can Virus:VBS/Ramnit Trojan Hide Itself?
Ja, es kann. Ein Trojaner kann sich verschiedener Techniken bedienen, um sich zu maskieren, einschließlich Rootkits, Verschlüsselung, und Verschleierungs, um sich vor Sicherheitsscannern zu verstecken und der Entdeckung zu entgehen.
Kann ein Trojaner durch Zurücksetzen auf die Werkseinstellungen entfernt werden??
Ja, Ein Trojaner kann durch Zurücksetzen Ihres Geräts auf die Werkseinstellungen entfernt werden. Dies liegt daran, dass das Gerät in seinen ursprünglichen Zustand zurückversetzt wird, Entfernen von möglicherweise installierter Schadsoftware. Bedenken Sie, dass es ausgefeiltere Trojaner gibt, die Hintertüren hinterlassen und selbst nach einem Zurücksetzen auf die Werkseinstellungen erneut infizieren.
Can Virus:VBS/Ramnit Trojan Infect WiFi?
Ja, Es ist möglich, dass ein Trojaner WiFi-Netzwerke infiziert. Wenn sich ein Benutzer mit dem infizierten Netzwerk verbindet, Der Trojaner kann sich auf andere verbundene Geräte ausbreiten und auf vertrauliche Informationen im Netzwerk zugreifen.
Können Trojaner gelöscht werden?
Ja, Trojaner können gelöscht werden. Dies geschieht normalerweise durch Ausführen eines leistungsstarken Antiviren- oder Anti-Malware-Programms, das darauf ausgelegt ist, bösartige Dateien zu erkennen und zu entfernen. In einigen Fällen, Gegebenenfalls ist auch eine manuelle Löschung des Trojaners erforderlich.
Können Trojaner Dateien stehlen??
Ja, Trojaner können Dateien stehlen, wenn sie auf einem Computer installiert sind. Dies geschieht durch Zulassen der Malware-Autor oder Benutzer, sich Zugriff auf den Computer zu verschaffen und dann die darauf gespeicherten Dateien zu stehlen.
Welche Anti-Malware kann Trojaner entfernen?
Anti-Malware-Programme wie z SpyHunter sind in der Lage, Ihren Computer nach Trojanern zu durchsuchen und diese zu entfernen. Es ist wichtig, Ihre Anti-Malware auf dem neuesten Stand zu halten und Ihr System regelmäßig auf schädliche Software zu scannen.
Können Trojaner USB infizieren?
Ja, Trojaner können infizieren USB Geräte. USB-Trojaner verbreitet sich in der Regel über bösartige Dateien, die aus dem Internet heruntergeladen oder per E-Mail geteilt werden, allowing the hacker to gain access to a user's confidential data.
About the Virus:VBS/Ramnit Research
Die Inhalte, die wir auf SensorsTechForum.com veröffentlichen, this Virus:VBS/Ramnit how-to removal guide included, ist das Ergebnis umfangreicher Recherchen, harte Arbeit und die Hingabe unseres Teams, um Ihnen bei der Beseitigung des spezifischen Trojanerproblems zu helfen.
Wie haben wir die Recherche zu Virus durchgeführt?:VBS/Ramnit?
Bitte beachten Sie, dass unsere Forschung auf einer unabhängigen Untersuchung basiert. Wir stehen in Kontakt mit unabhängigen Sicherheitsforschern, Dank dessen erhalten wir täglich Updates zu den neuesten Malware-Definitionen, einschließlich der verschiedenen Arten von Trojanern (hintertür, Downloader, infostealer, Lösegeld, usw.)
Weiter, the research behind the Virus:VBS/Ramnit threat is backed with Virustotal.
Um die Bedrohung durch Trojaner besser zu verstehen, Bitte lesen Sie die folgenden Artikel, die sachkundige Details bieten.