Vírus:VBS/Ramnit é uma infecção séria e bem documentada que exige uma remediação mais completa do que a maioria das detecções de malware, pois o Ramnit é um vírus que infecta arquivos. – Ele não se instala sozinho no sistema., Ele modifica arquivos existentes na máquina para incorporar cópias de si mesmo., tornando a limpeza significativamente mais complexa do que remover um único executável.. Se o Defender tiver sinalizado um vírus:VBS/Ramnit, Suponha que a infecção se estenda além do arquivo inicialmente detectado e siga o procedimento completo de remoção abaixo.. Uma remoção parcial que deixa arquivos infectados no sistema não resolve a infecção..
Vírus:VBS/Ramnit é o componente Visual Basic Script da família de malware Ramnit., Um dos worms de infecção de arquivos e trojans bancários mais bem documentados e rastreados pela Microsoft Security Intelligence e por pesquisadores de segurança em todo o mundo.. Ramnit, identificado pela primeira vez em 2010 e ativo em formas continuamente atualizadas desde, opera em vários componentes: um programa infectador de arquivos que modifica arquivos .exe, .dll, .htm, e arquivos .html no sistema infectado para incorporar o código Ramnit.; um componente de worm que se espalha por meio de unidades removíveis e compartilhamentos de rede; e um módulo de trojan bancário que intercepta sessões de navegador com instituições financeiras para roubar credenciais de conta e cookies de sessão.. O componente VBS lida especificamente com a propagação baseada em script e a execução de payloads..
| Nome | Vírus:VBS/Ramnit |
| Tipo de ameaça | Vírus Infector de Arquivos / Minhoca / Componente Trojan bancário (Detecção do Microsoft Defender) |
| Os sintomas | Alerta do Microsoft Defender para vírus:VBS/Ramnit; vários arquivos no sistema infectados pelo vírus Ramnit; Roubo de credenciais de navegador direcionado a sites bancários e financeiros; O Ramnit se espalha para unidades removíveis conectadas à máquina infectada.; HTML, executável, ou arquivos de script modificados pelo vírus sem ação do usuário; sistema inscrito nas operações da botnet Ramnit |
| Tempo de remoção | Por aí 15 Minutos |
| Ferramenta de remoção | Veja se o seu sistema foi afetado por malware
* Removedor gratuito permite que você, sujeito a um período de espera de 48 horas, uma correção e remoção para os resultados encontrados. Contrato de Licença de Usuário Final (EULA) do SpyHunter, Política de Privacidade, e Mais detalhes sobre o Removedor Gratuito. |
Como eu peguei o vírus?:VBS/Ramnit?
O Ramnit se espalha por meio de múltiplos vetores., o que contribui para a sua prevalência sustentada.:
- Unidades removíveis infectadas – O componente do worm Ramnit copia-se para unidades USB., discos rígidos externos, e cartões de memória conectados à máquina infectada, Executando automaticamente quando essas unidades são conectadas a outro sistema com o AutoRun ativado..
- Compartilhamento de arquivos e downloads via torrent – Arquivos executáveis baixados de redes ponto a ponto ou plataformas de hospedagem de arquivos podem já estar infectados pelo Ramnit se tiverem sido originados de uma máquina infectada pelo Ramnit..
- Sites comprometidos ou maliciosos – Historicamente, as campanhas de download automático distribuíram o Ramnit por meio de kits de exploração que visavam vulnerabilidades de navegadores e plugins..
- Anexos de email maliciosos – Campanhas de anexos de e-mail baseadas em scripts têm sido usadas para distribuir componentes do Ramnit., particularmente os scripts de propagação VBS.
- propagação de compartilhamento de rede – em ambientes onde várias máquinas compartilham unidades de rede, O Ramnit pode se espalhar de uma máquina infectada para compartilhamentos de rede conectados., infectando arquivos acessíveis a outros usuários na rede.
O que é um vírus?:VBS/Ramnit Do?
A família Ramnit opera como uma ameaça multifuncional, combinando infecção de arquivos., propagação de vermes, e roubo de dados financeiros:
- Infecta arquivos executáveis e HTML. no sistema – Ramnit modifica arquivos .exe., .dll, .htm, e arquivos .html, anexando ou incorporando seu código neles., Isso significa que cada arquivo infectado se torna um novo vetor que pode espalhar a infecção quando aberto em outra máquina..
- Distribui-se para unidades removíveis – Cada unidade USB ou dispositivo de armazenamento externo conectado à máquina infectada recebe uma cópia do Ramnit., tornando-se um vetor de infecção persistente que pode transportar o vírus para sistemas completamente distintos..
- Rouba credenciais bancárias e dados financeiros. – O módulo trojan bancário Ramnit injeta código em processos do navegador., Interceptação de sessões HTTPS em sites bancários e financeiros para capturar credenciais de login., senhas de uso único, e tokens de sessão antes de serem criptografados..
- Sequestra sessões do navegador por meio de técnicas de captura de formulários e ataques do tipo "homem no navegador" que permitem ao operador roubar dados enviados de qualquer formulário web., incluindo credenciais de login para e-mail, meios de comunicação social, e outras contas não bancárias.
- Inscreve a máquina infectada na botnet Ramnit., tornando-o disponível para operações distribuídas, incluindo a distribuição de spam., retransmissão de roubo de credenciais, e distribuição adicional de malware sob direção do operador..
- Estabelece presença persistente por meio de modificações no registro e instalação de serviços que persistem após reinicializações, Com a capacidade de infectar arquivos, novas cópias do vírus são continuamente criadas a partir de arquivos infectados, mesmo que o arquivo infectado original seja removido..
Como remover vírus:VBS/Ramnit?
A capacidade do Ramnit de infectar arquivos torna sua remoção mais complexa do que a de malwares comuns. – Os arquivos infectados devem ser limpos ou substituídos.:
- Desconecte todas as unidades removíveis e dispositivos de armazenamento externo. imediatamente para impedir que o componente do worm se espalhe ainda mais pelos dispositivos conectados..
- Desconecte-se da rede para interromper a comunicação da botnet Ramnit e impedir a propagação pelas pastas de rede..
- Inicialize no Modo de Segurança com Rede – reiniciar, Mantenha pressionada a tecla Shift e clique em Reiniciar., Acesse a seção Solução de Problemas. – Opções avançadas – Definições de arranque, pressione 5. O Modo de Segurança impede que o Ramnit seja carregado por meio de seus serviços e entradas de registro durante a limpeza..
- Execute uma verificação completa do sistema com SpyHunter em Modo de Segurança. Porque o Ramnit infecta vários tipos de arquivos em todo o sistema., Uma varredura completa com múltiplos mecanismos de busca é essencial para identificar todos os arquivos infectados, e não apenas o componente VBS detectado inicialmente..
- Permita que o SpyHunter e o Defender limpem ou coloquem em quarentena todos os arquivos infectados detectados. – Não ignore as detecções.. Os arquivos que não puderem ser limpos devem ser colocados em quarentena e substituídos por arquivos de fontes limpas, sempre que possível..
- Analisar unidades removíveis que estavam conectados à máquina antes de serem desconectados, tratar qualquer unidade que tenha sido conectada durante o período de infecção como potencialmente portadora de cópias do Ramnit.
- Reinicie normalmente e execute uma segunda verificação completa. para confirmar que não restam arquivos infectados. Ramnit é persistente; Uma única passagem de leitura geralmente é insuficiente para confirmação..
- Altere todas as senhas das suas contas financeiras., o email, e redes sociais a partir de um dispositivo limpo – O componente de trojan bancário do Ramnit significa que todas as credenciais inseridas no navegador durante o período de infecção devem ser consideradas comprometidas.. Contate seu banco se você acessou contas financeiras no computador infectado..

Ventsislav Krastev
Ventsislav é especialista em segurança cibernética na SensorsTechForum desde 2015. Ele tem pesquisado, cobertura, ajudando vítimas com as mais recentes infecções por malware, além de testar e revisar software e os mais recentes desenvolvimentos tecnológicos. Formado marketing bem, Ventsislav também é apaixonado por aprender novas mudanças e inovações em segurança cibernética que se tornam revolucionárias. Depois de estudar o gerenciamento da cadeia de valor, Administração de rede e administração de computadores de aplicativos do sistema, ele encontrou sua verdadeira vocação no setor de segurança cibernética e acredita firmemente na educação de todos os usuários quanto à segurança e proteção on-line.
mais Posts - Local na rede Internet
Me siga:
Preparation before removing Virus:VBS/Ramnit.
Antes de iniciar o processo de remoção real, recomendamos que você faça as seguintes etapas de preparação.
- Verifique se você tem estas instruções sempre aberta e na frente de seus olhos.
- Faça um backup de todos os seus arquivos, mesmo se eles poderiam ser danificados. Você deve fazer backup de seus dados com uma solução de backup em nuvem e segurar seus arquivos contra qualquer tipo de perda, até mesmo da maioria das ameaças graves.
- Seja paciente, pois isso pode demorar um pouco.
- Verificar malware
- Corrigir registros
- Remover arquivos de vírus
Degrau 1: Scan for Virus:VBS/Ramnit with SpyHunter Anti-Malware Tool
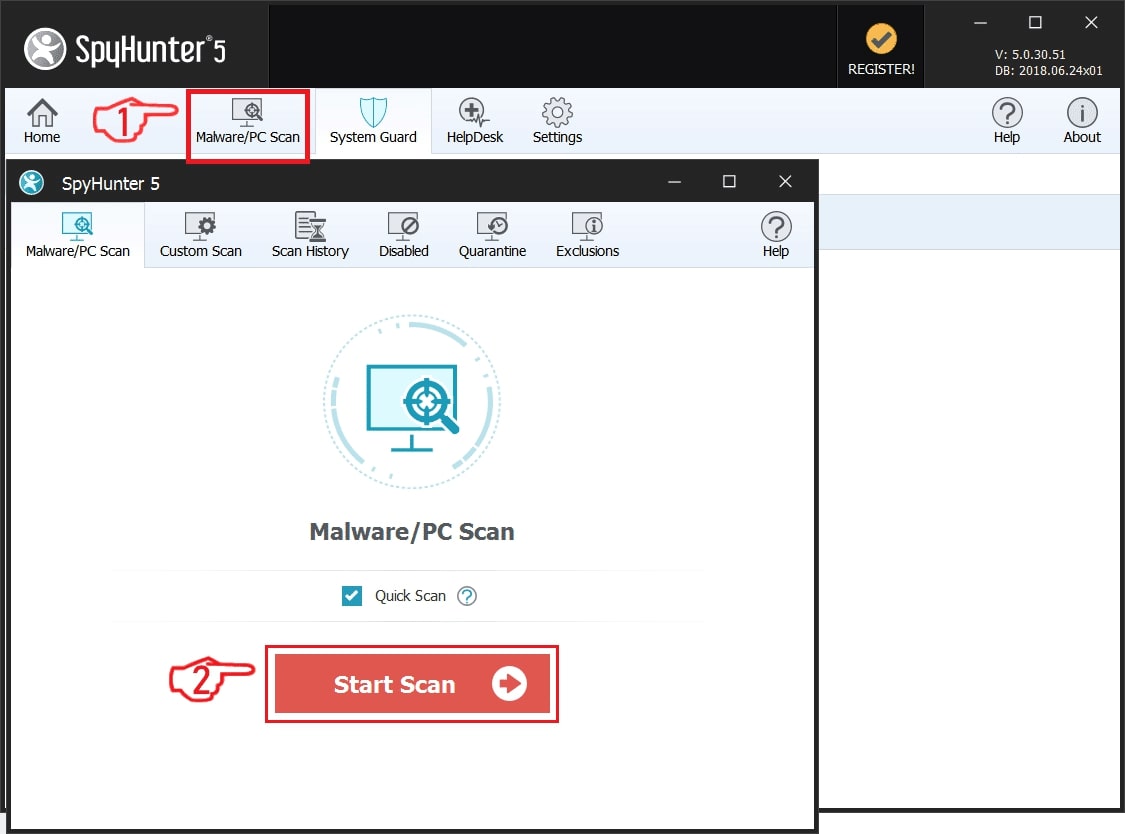
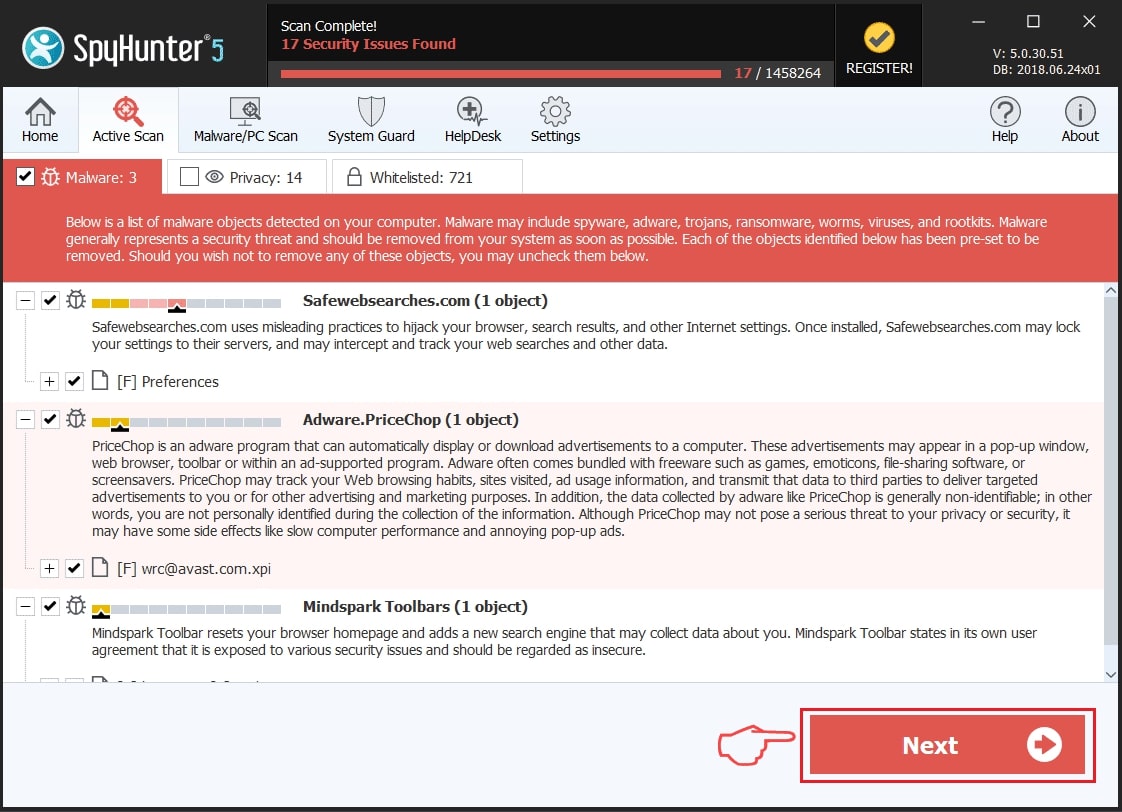
Degrau 2: Limpe quaisquer registros, created by Virus:VBS/Ramnit on your computer.
Os registros normalmente alvo de máquinas Windows são os seguintes:
- HKEY_LOCAL_MACHINE Software Microsoft Windows CurrentVersion Run
- HKEY_CURRENT_USER Software Microsoft Windows CurrentVersion Run
- HKEY_LOCAL_MACHINE Software Microsoft Windows CurrentVersion RunOnce
- HKEY_CURRENT_USER Software Microsoft Windows CurrentVersion RunOnce
Você pode acessá-los abrindo o editor de registro do Windows e excluir quaisquer valores, created by Virus:VBS/Ramnit there. Isso pode acontecer, seguindo os passos abaixo:
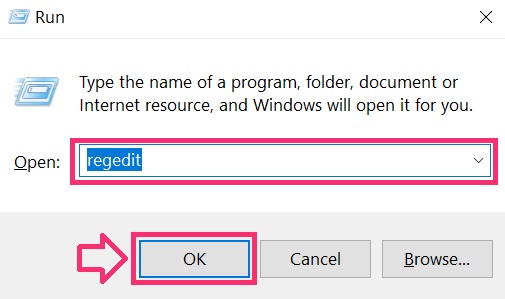
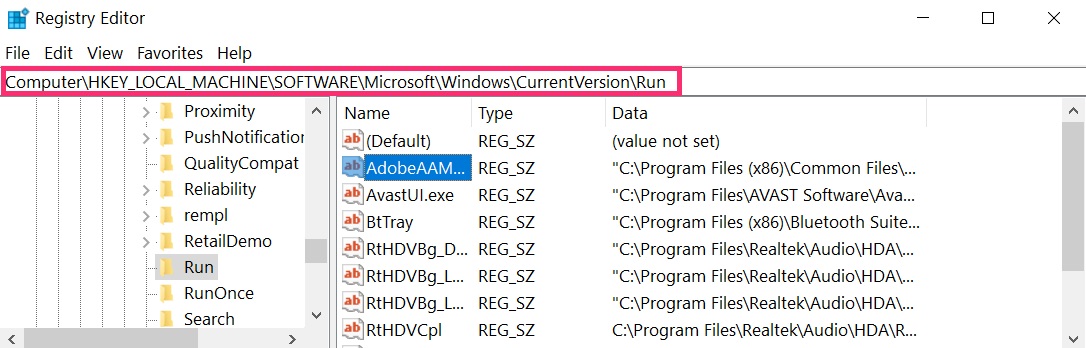
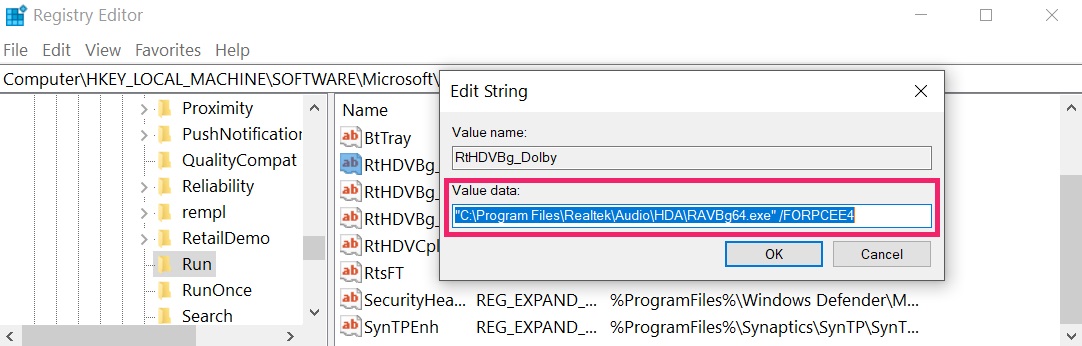 Gorjeta: Para encontrar um valor criado-vírus, você pode botão direito do mouse sobre ela e clique "Modificar" para ver qual arquivo é definido para ser executado. Se este é o local do arquivo de vírus, remover o valor.
Degrau 3: Find virus files created by Virus:VBS/Ramnit on your PC.
1.Para Windows 8, 8.1 e 10.
Por mais recentes sistemas operacionais Windows
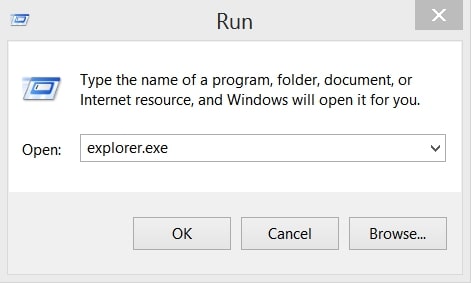
1: Em seu teclado, pressione + R e escrever explorer.exe no Corre caixa de texto e clique no Está bem botão.
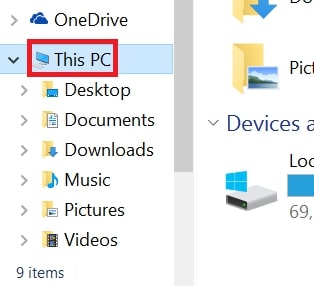
2: Clique em o seu PC na barra de acesso rápido. Isso geralmente é um ícone com um monitor e seu nome é ou “Meu Computador”, "Meu PC" ou “Este PC” ou o que você nomeou-o.
3: Navegue até a caixa de pesquisa no canto superior direito da tela do seu PC e digite "extensão de arquivo:” e após o qual digite a extensão do arquivo. Se você está à procura de executáveis maliciosos, Um exemplo pode ser "extensão de arquivo:Exe". Depois de fazer isso, deixe um espaço e digite o nome do arquivo você acredita que o malware tenha criado. Aqui está como ele pode aparecer se o arquivo foi encontrado:
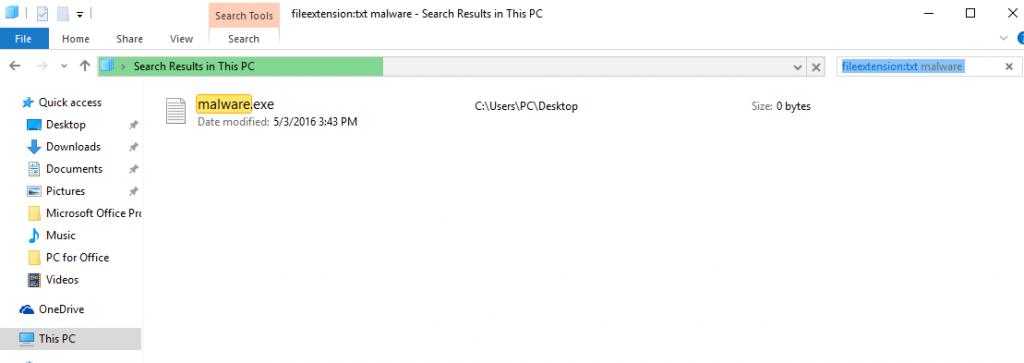
NB. We recommend to wait for the green loading bar in the navigation box to fill up in case the PC is looking for the file and hasn't found it yet.
2.Para o Windows XP, Vista, e 7.
Para mais velhos sistemas operacionais Windows
Nos sistemas operacionais Windows mais antigos, a abordagem convencional deve ser a mais eficaz.:
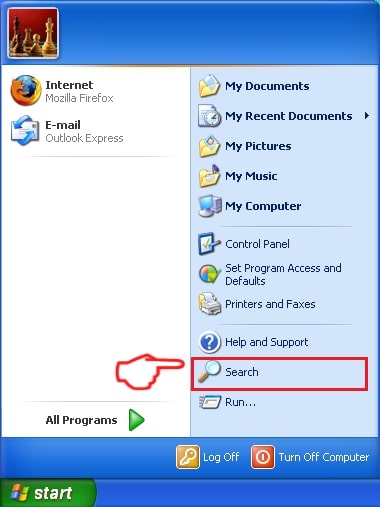
1: Clique no Menu Iniciar ícone (normalmente em seu inferior esquerdo) e depois escolher o Procurar preferência.
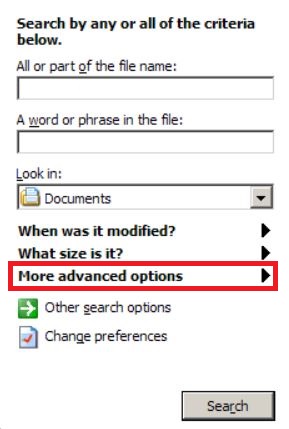
2: Após as aparece busca janela, escolher Mais opções avançadas a partir da caixa assistente de pesquisa. Outra forma é clicando em Todos os arquivos e pastas.
3: Depois que tipo o nome do arquivo que você está procurando e clique no botão Procurar. Isso pode levar algum tempo após o qual resultados aparecerão. Se você encontrou o arquivo malicioso, você pode copiar ou abrir a sua localização por Botão direito do mouse nele.
Agora você deve ser capaz de descobrir qualquer arquivo no Windows, enquanto ele está no seu disco rígido e não é escondido via software especial.
Vírus:VBS/Ramnit FAQ
O que é um vírus?:VBS/Ramnit Trojan Do?
O vírus:VBS/Ramnit troiano é um programa de computador malicioso projetado para atrapalhar, danificar, ou obter acesso não autorizado para um sistema de computador. Pode ser usado para roubar dados confidenciais, obter controle sobre um sistema, ou iniciar outras atividades maliciosas.
Trojans podem roubar senhas?
sim, Trojans, como vírus:VBS/Ramnit, pode roubar senhas. Esses programas maliciosos are designed to gain access to a user's computer, espionar vítimas e roubar informações confidenciais, como dados bancários e senhas.
Can Virus:VBS/Ramnit Trojan Hide Itself?
sim, pode. Um Trojan pode usar várias técnicas para se mascarar, incluindo rootkits, criptografia, e ofuscação, para se esconder de scanners de segurança e evitar a detecção.
Um Trojan pode ser removido por redefinição de fábrica?
sim, um Trojan pode ser removido redefinindo o seu dispositivo para os padrões de fábrica. Isso ocorre porque ele restaurará o dispositivo ao seu estado original, eliminando qualquer software malicioso que possa ter sido instalado. Tenha em mente que existem Trojans mais sofisticados que deixam backdoors e reinfectam mesmo após uma redefinição de fábrica.
Can Virus:VBS/Ramnit Trojan Infect WiFi?
sim, é possível que um Trojan infecte redes Wi-Fi. Quando um usuário se conecta à rede infectada, o Trojan pode se espalhar para outros dispositivos conectados e pode acessar informações confidenciais na rede.
Os cavalos de Tróia podem ser excluídos?
sim, Trojans podem ser excluídos. Isso geralmente é feito executando um poderoso programa antivírus ou antimalware projetado para detectar e remover arquivos maliciosos. Em alguns casos, a exclusão manual do Trojan também pode ser necessária.
Trojans podem roubar arquivos?
sim, Trojans podem roubar arquivos se estiverem instalados em um computador. Isso é feito permitindo que o autor de malware ou usuário para obter acesso ao computador e, em seguida, roubar os arquivos armazenados nele.
Qual Anti-Malware Pode Remover Trojans?
Programas anti-malware como SpyHunter são capazes de verificar e remover cavalos de Tróia do seu computador. É importante manter seu anti-malware atualizado e verificar regularmente seu sistema em busca de software malicioso.
Trojans podem infectar USB?
sim, Trojans podem infectar USB dispositivos. Cavalos de Troia USB normalmente se espalham por meio de arquivos maliciosos baixados da Internet ou compartilhados por e-mail, allowing the hacker to gain access to a user's confidential data.
About the Virus:VBS/Ramnit Research
O conteúdo que publicamos em SensorsTechForum.com, this Virus:VBS/Ramnit how-to removal guide included, é o resultado de uma extensa pesquisa, trabalho árduo e a dedicação de nossa equipe para ajudá-lo a remover o problema específico do trojan.
Como conduzimos a pesquisa sobre vírus:VBS/Ramnit?
Observe que nossa pesquisa é baseada em uma investigação independente. Estamos em contato com pesquisadores de segurança independentes, graças ao qual recebemos atualizações diárias sobre as definições de malware mais recentes, incluindo os vários tipos de trojans (Porta dos fundos, downloader, Infostealer, resgate, etc.)
além disso, the research behind the Virus:VBS/Ramnit threat is backed with VirusTotal.
Para entender melhor a ameaça representada por trojans, por favor, consulte os seguintes artigos que fornecem detalhes conhecedores.