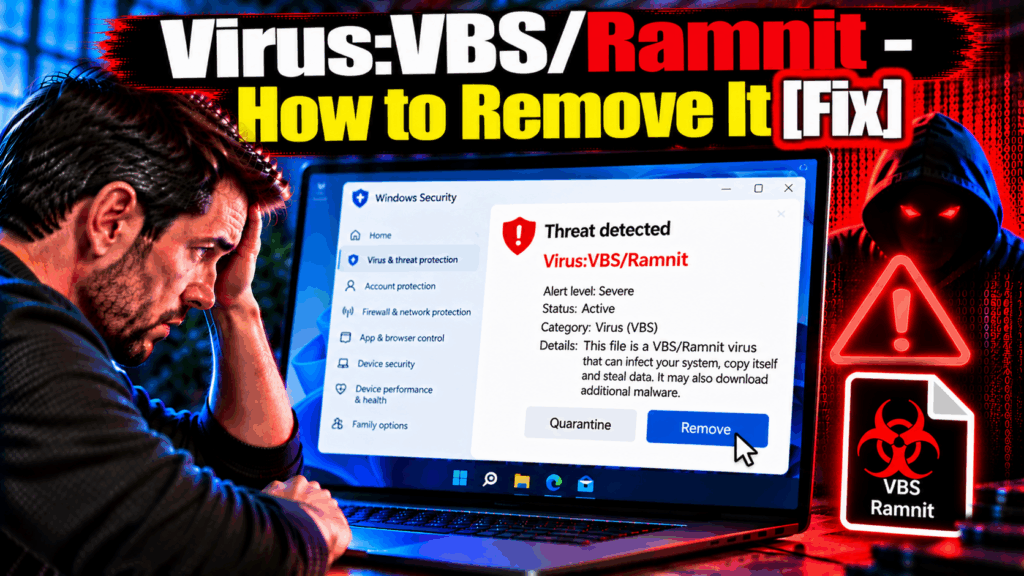
Virus:VBS/Ramnit è un'infezione grave e ben documentata che richiede una bonifica più approfondita rispetto alla maggior parte dei rilevamenti di malware, poiché Ramnit è un virus che infetta i file. – non si installa semplicemente sul sistema, modifica i file esistenti sulla macchina per incorporare copie di se stesso, rendendo la pulizia significativamente più complessa rispetto alla rimozione di un singolo eseguibile. Se Defender ha segnalato un virus:VBS/Ramnit, Supponendo che l'infezione si estenda oltre il file inizialmente rilevato, seguire la procedura di rimozione completa descritta di seguito.. Una rimozione parziale che lascia file infetti sul sistema non equivale a una risoluzione completa dell'infezione..
Virus:VBS/Ramnit è il componente Visual Basic Script della famiglia di malware Ramnit., uno dei worm infettanti di file e trojan bancari più documentati e monitorati da Microsoft Security Intelligence e da ricercatori di sicurezza a livello globale. Ramnit, identificato per la prima volta in 2010 e attivo in forme continuamente aggiornate da, opera su più componenti: un programma infettante di file che modifica .exe, .eccetera, .htm, e file .html sul sistema infetto per incorporare il codice Ramnit; un componente worm che si diffonde attraverso unità rimovibili e condivisioni di rete; e un modulo trojan bancario che intercetta le sessioni del browser con gli istituti finanziari per rubare le credenziali di accesso e i cookie di sessione.. Il componente VBS gestisce in modo specifico la propagazione basata su script e l'esecuzione del payload..
| Nome | Virus:VBS/Ramnit |
| tipo di minaccia | Virus infettante file / Verme / Componente del Trojan bancario (Rilevamento di Microsoft Defender) |
| Sintomi | Avviso di Microsoft Defender per virus:VBS/Ramnit; numerosi file sul sistema infettati dal virus Ramnit; Furto di credenziali del browser ai danni di siti bancari e finanziari.; Ramnit si sta diffondendo alle unità rimovibili collegate alla macchina infetta.; HTML, eseguibile, o file di script modificati dal virus senza l'intervento dell'utente; sistema iscritto alle operazioni della botnet Ramnit |
| Tempo di rimozione | In giro 15 Minuti |
| Strumento di rimozione | Verifica se il tuo sistema è stato interessato da malware
* Free Remover ti consente, soggetto a un periodo di attesa di 48 ore, una riparazione e rimozione per i risultati trovati. Contratto di licenza per l'utente finale di SpyHunter, politica sulla riservatezza, e maggiori dettagli su Free Remover. |
Come ho contratto il virus?:VBS/Ramnit?
Ramnit si diffonde attraverso molteplici vettori, il che contribuisce alla sua persistente diffusione:
- Unità rimovibili infetti – Il componente worm di Ramnit si copia su unità USB, dischi rigidi esterni, e schede di memoria collegate alla macchina infetta, esecuzione automatica quando tali unità vengono collegate a un altro sistema con AutoRun abilitato.
- Condivisione di file e download tramite torrent – I file eseguibili scaricati da reti peer-to-peer o piattaforme di hosting di file potrebbero essere già infetti da Ramnit se provengono da una macchina infetta da Ramnit..
- Siti web compromessi o dannosi – Storicamente, le campagne di download drive-by hanno distribuito Ramnit tramite exploit kit che sfruttano le vulnerabilità dei browser e dei plugin..
- Allegati e-mail dannosi – Sono state utilizzate campagne di distribuzione di componenti Ramnit tramite allegati e-mail basati su script., in particolare gli script di propagazione VBS.
- Propagazione della quota di rete – in ambienti in cui più macchine condividono unità di rete, Ramnit può diffondersi da una macchina infetta alle condivisioni di rete connesse., infettare file accessibili ad altri utenti della rete.
Che cos'è un virus?:VBS/Ramnit Do?
La famiglia Ramnit opera come una minaccia multifunzionale che combina l'infezione dei file, propagazione dei vermi, e furto di dati finanziari:
- Infetta file eseguibili e file HTML sul sistema – Ramnit modifica il file .exe, .eccetera, .htm, e file .html aggiungendo o incorporando il suo codice al loro interno, Ciò significa che ogni file infetto diventa un nuovo vettore in grado di diffondere l'infezione quando viene aperto su un'altra macchina..
- Diffusione su unità rimovibili – Ogni unità USB o dispositivo di archiviazione esterno collegato alla macchina infetta riceve una copia di Ramnit, rendendolo un vettore di infezione persistente in grado di trasportare il virus a sistemi completamente separati.
- Ruba credenziali bancarie e dati finanziari – Il modulo trojan bancario Ramnit inietta codice nei processi del browser., intercettare le sessioni HTTPS con siti bancari e finanziari per acquisire le credenziali di accesso., password monouso, e i token di sessione prima che vengano crittografati.
- Dirotta le sessioni del browser tramite tecniche di acquisizione di moduli e attacchi man-in-the-browser che consentono all'operatore di rubare i dati inviati da qualsiasi modulo web, incluse le credenziali di accesso per la posta elettronica, social media, e altri conti non bancari.
- Iscrive la macchina infetta alla botnet Ramnit., rendendolo disponibile per operazioni distribuite, inclusa la distribuzione di spam., segnalazione di furto di credenziali, e ulteriore diffusione di malware su indicazione dell'operatore.
- Stabilisce una presenza persistente attraverso modifiche al registro e installazione di servizi che sopravvivono ai riavvii, con la capacità di infettare i file, il che significa che vengono continuamente create nuove copie del virus dai file infetti anche se il dropper originale viene rimosso.
Come rimuovere Virus:VBS/Ramnit?
La capacità di Ramnit di infettare i file rende la rimozione più complessa rispetto ai malware standard. – I file infetti devono essere puliti o sostituiti:
- Scollega tutte le unità rimovibili e i dispositivi di archiviazione esterni. immediatamente per impedire che il componente del worm si diffonda ulteriormente attraverso i dispositivi collegati.
- Disconnettiti dalla rete per interrompere la comunicazione della botnet Ramnit e impedirne la diffusione attraverso le condivisioni di rete.
- Avvia in modalità sicura con rete – ricomincia, Tieni premuto il tasto Maiusc e fai clic su Riavvia, Vai a Risoluzione dei problemi – Opzioni avanzate – Impostazioni di avvio, stampa 5. La modalità sicura impedisce a Ramnit di caricare i suoi servizi e le voci di registro durante la pulizia..
- Esegui una scansione completa del sistema con SpyHunter in modalità sicura. Poiché Ramnit infetta diversi tipi di file in tutto il sistema, Una scansione completa con più motori è essenziale per identificare tutti i file infetti, non solo il componente VBS inizialmente rilevato..
- Consenti a SpyHunter e Defender di pulire o mettere in quarantena tutti i file infetti rilevati – non saltare i rilevamenti. I file che non possono essere ripuliti devono essere messi in quarantena e, ove possibile, sostituiti con file provenienti da fonti pulite..
- Scansiona le unità rimovibili che erano collegati alla macchina prima di scollegarli, trattare qualsiasi unità collegata durante il periodo di infezione come potenzialmente portatrice di copie di Ramnit.
- Riavvia normalmente ed esegui una seconda scansione completa per confermare che non rimangono file infetti. Ramnit è persistente; una singola scansione spesso non è sufficiente per la conferma.
- Cambia tutte le password dei conti finanziari, e-mail, e i social media da un dispositivo pulito – Il componente trojan bancario di Ramnit implica che tutte le credenziali inserite nel browser durante il periodo di infezione debbano essere considerate compromesse.. Contatta la tua banca se hai effettuato l'accesso a conti finanziari tramite il computer infetto..

Ventsislav Krastev
Da allora Ventsislav è un esperto di sicurezza informatica di SensorsTechForum 2015. Ha fatto ricerche, copertura, aiutare le vittime con le ultime infezioni da malware oltre a testare e rivedere il software e gli ultimi sviluppi tecnologici. Avendo Marketing laureato pure, Ventsislav ha anche la passione per l'apprendimento di nuovi turni e innovazioni nella sicurezza informatica che diventano un punto di svolta. Dopo aver studiato la gestione della catena del valore, Amministrazione di rete e amministrazione di computer delle applicazioni di sistema, ha trovato la sua vera vocazione nel settore della cibersicurezza ed è un convinto sostenitore dell'educazione di ogni utente verso la sicurezza online.
Seguimi:
Preparazione prima di rimuovere Virus:VBS/Ramnit.
Prima di avviare il processo di rimozione effettiva, si consiglia di effettuare le seguenti operazioni di preparazione.
- Assicurarsi di avere le istruzioni sempre aperta e di fronte ai vostri occhi.
- Fare un backup di tutti i file, anche se potrebbero essere danneggiati. È necessario eseguire il backup dei dati con una soluzione di backup su cloud e assicurare i vostri file contro qualsiasi tipo di perdita, anche dalle più gravi minacce.
- Siate pazienti in quanto ciò potrebbe richiedere un po '.
- Cerca malware
- Correggi i registri
- Rimuovere i file dei virus
Passo 1: Scan for Virus:VBS/Ramnit with SpyHunter Anti-Malware Tool
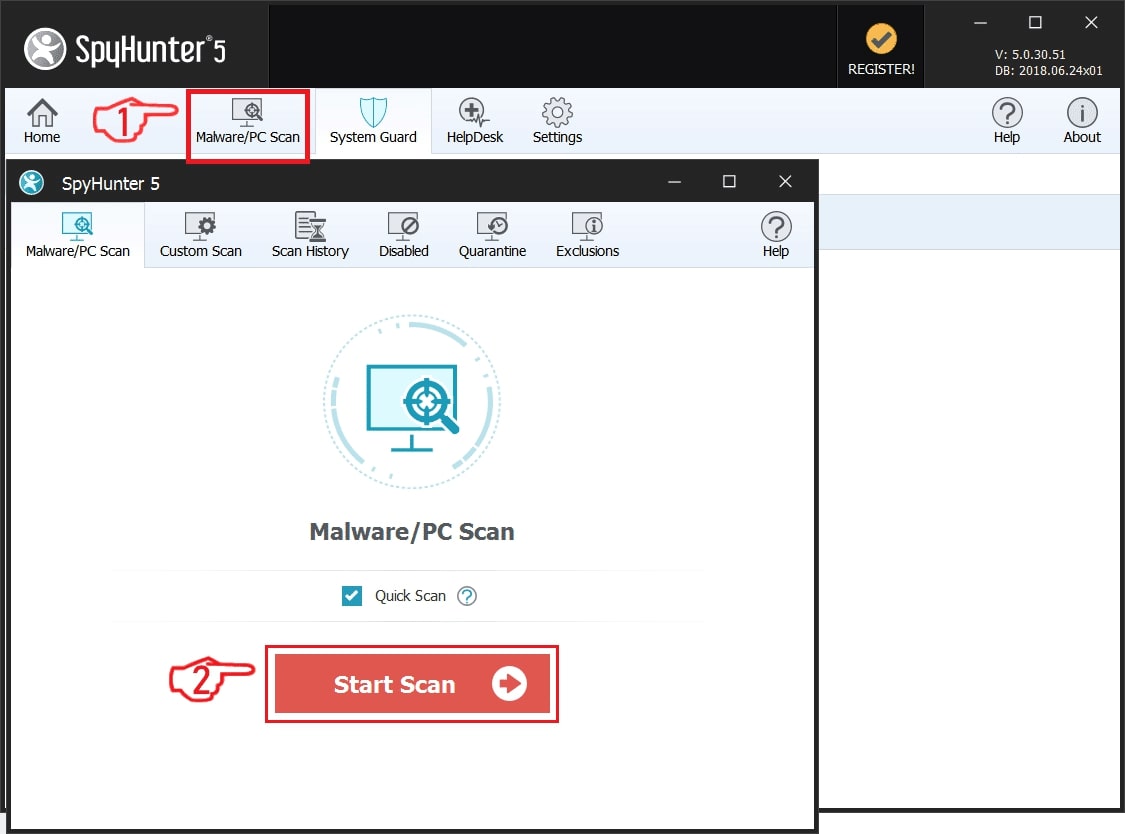
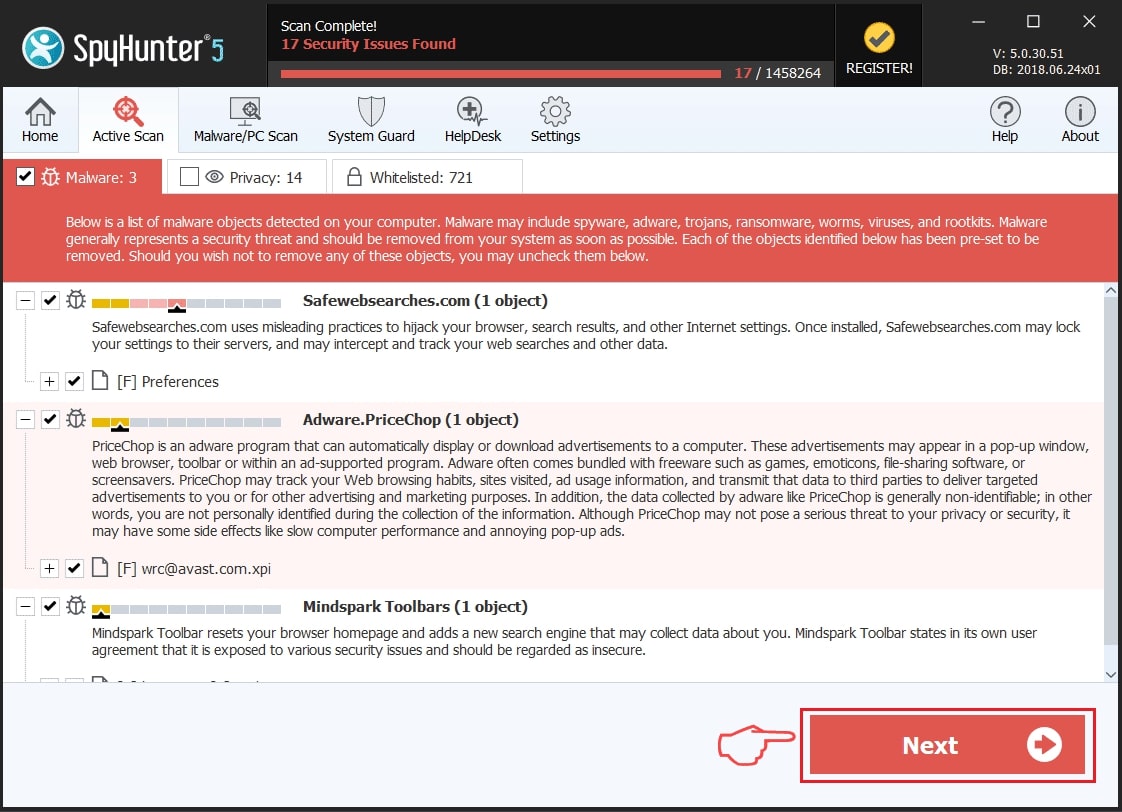
Passo 2: Pulire eventuali registri, created by Virus:VBS/Ramnit on your computer.
I registri di solito mirati di macchine Windows sono i seguenti:
- HKEY_LOCAL_MACHINE Software Microsoft Windows CurrentVersion Run
- HKEY_CURRENT_USER Software Microsoft Windows CurrentVersion Run
- HKEY_LOCAL_MACHINE Software Microsoft Windows CurrentVersion RunOnce
- HKEY_CURRENT_USER Software Microsoft Windows CurrentVersion RunOnce
È possibile accedere aprendo l'editor del registro di Windows e l'eliminazione di tutti i valori, created by Virus:VBS/Ramnit there. Questo può accadere seguendo la procedura sotto:
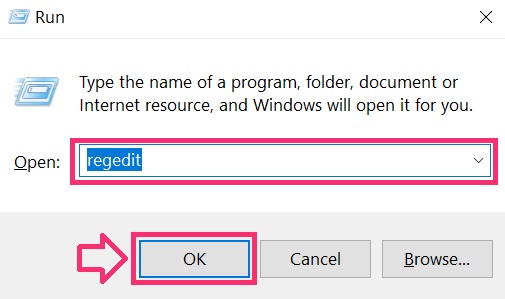
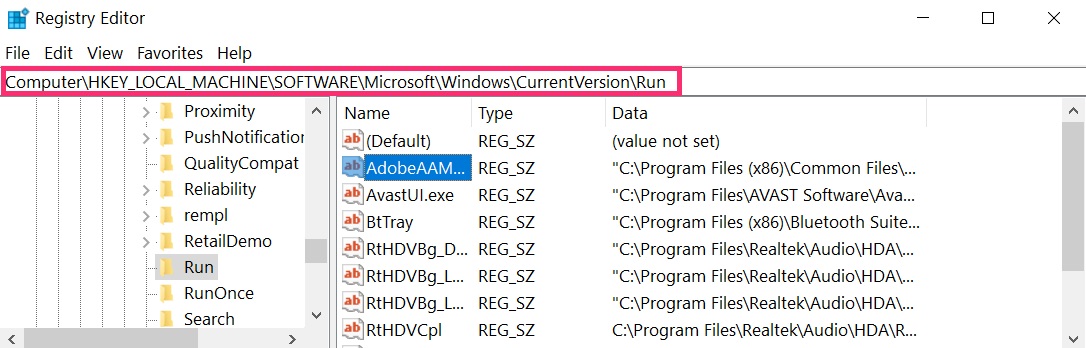
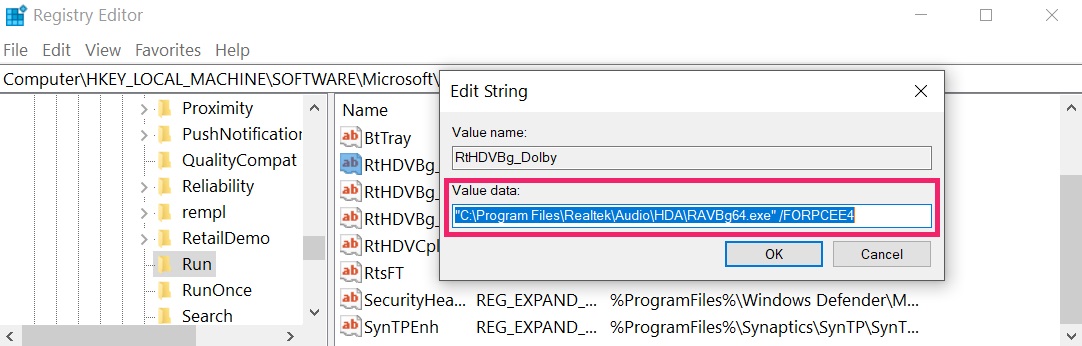 Mancia: Per trovare un valore virus creato, è possibile fare clic destro su di esso e fare clic su "Modificare" per vedere quale file è impostato per funzionare. Se questa è la posizione file del virus, rimuovere il valore.
Passo 3: Find virus files created by Virus:VBS/Ramnit on your PC.
1.Per Windows 8, 8.1 e 10.
Per i sistemi operativi Windows più recenti
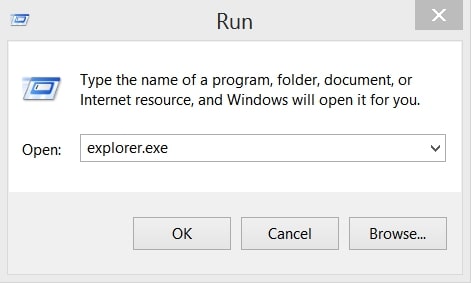
1: Sulla vostra stampa della tastiera + R e scrivi explorer.exe nel Correre casella di testo e quindi fare clic sul Ok pulsante.
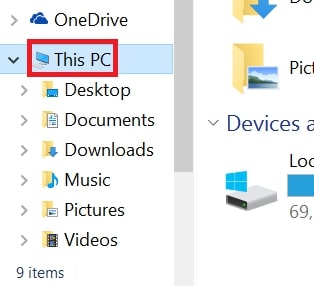
2: Clicca su PC dalla barra di accesso rapido. Questo è di solito una icona con un monitor e il suo nome è o "Il mio computer", "Il mio PC" o "Questo PC" o quello che hanno chiamato.
3: Passa alla casella di ricerca in alto a destra sullo schermo del tuo PC e digita "FileExtension:" e dopo di che digitare l'estensione del file. Se siete alla ricerca di eseguibili dannosi, Un esempio può essere "FileExtension:exe". Dopo aver fatto che, lasciare uno spazio e digitare il nome del file si ritiene che il malware si è creato. Ecco come si può essere visualizzato se è stato trovato il file:
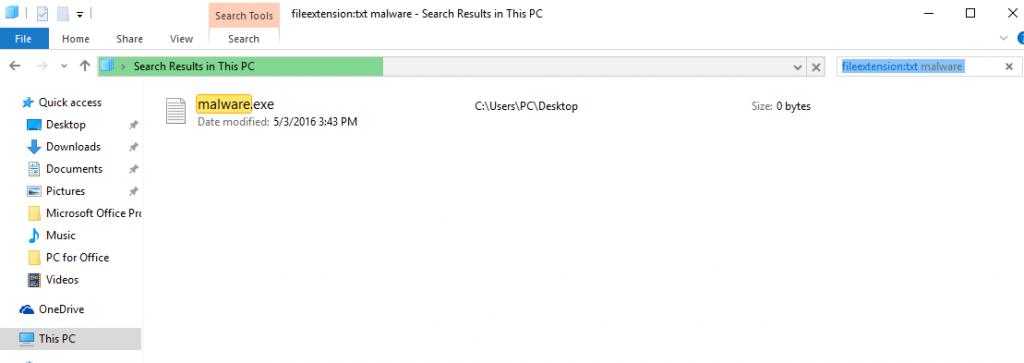
NB. Consigliamo di attendere che la barra verde di caricamento nel box di navigazione si riempia nel caso il PC stia cercando il file e non lo abbia ancora trovato.
2.Per Windows XP, Vista, e 7.
Per i sistemi operativi Windows meno recenti
Nei vecchi sistemi operativi Windows l'approccio convenzionale dovrebbe essere quello efficace:
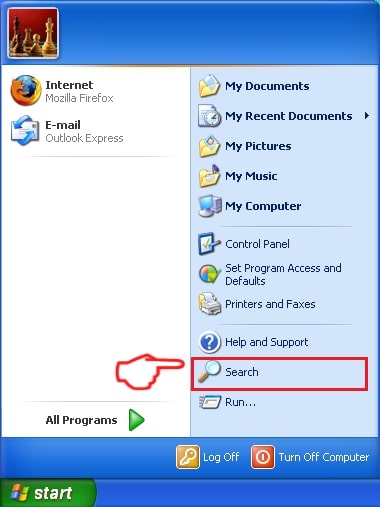
1: Clicca sul Menu iniziale icona (di solito sulla vostra in basso a sinistra) e quindi scegliere il Ricerca preferenza.
2: Una volta visualizzata la finestra di ricerca, scegliere Altre opzioni avanzate da l'assistente di ricerca. Un altro modo è cliccando su Tutti i file e le cartelle.
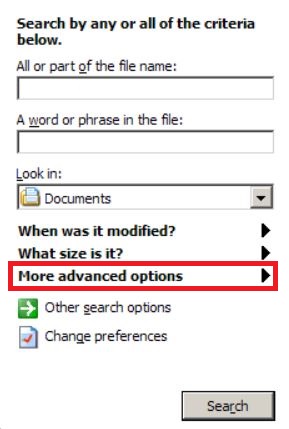
3: Dopo di che tipo il nome del file che si sta cercando e fare clic sul pulsante di ricerca. Questo potrebbe richiedere un certo tempo dopo il quale verranno visualizzati i risultati. Se avete trovato il file dannoso, è possibile copiare o aprire la sua posizione da pulsante destro del mouse su di essa.
Ora si dovrebbe essere in grado di scoprire qualsiasi file in Windows, purché sia sul disco rigido e non è nascosto via software speciale.
Virus:VBS/Ramnit FAQ
Che cos'è un virus?:VBS/Ramnit Trojan Do?
Il virus:VBS/Ramnit Trojan è un programma informatico dannoso progettato per disturbare, danno, o ottenere un accesso non autorizzato ad un sistema informatico. Può essere utilizzato per rubare dati sensibili, ottenere il controllo di un sistema, o avviare altre attività dannose.
I trojan possono rubare le password?
Sì, Trojan, come Virus:VBS/Ramnit, può rubare le password. Questi programmi dannosi sono progettati per ottenere l'accesso al computer di un utente, spiare le vittime e rubare informazioni sensibili come dati bancari e password.
Can Virus:VBS/Ramnit Trojan Hide Itself?
Sì, può. Un Trojan può utilizzare varie tecniche per mascherarsi, compresi i rootkit, crittografia, e offuscazione, per nascondersi dagli scanner di sicurezza ed eludere il rilevamento.
È possibile rimuovere un Trojan tramite il ripristino delle impostazioni di fabbrica?
Sì, un Trojan può essere rimosso ripristinando le impostazioni di fabbrica del dispositivo. Questo perché ripristinerà il dispositivo al suo stato originale, eliminando qualsiasi software dannoso che potrebbe essere stato installato. Tieni presente che esistono trojan più sofisticati che lasciano backdoor e infettano nuovamente anche dopo un ripristino delle impostazioni di fabbrica.
Can Virus:VBS/Ramnit Trojan Infect WiFi?
Sì, è possibile che un trojan infetti le reti WiFi. Quando un utente si connette alla rete infetta, il Trojan può diffondersi ad altri dispositivi connessi e può accedere a informazioni sensibili sulla rete.
I trojan possono essere eliminati?
Sì, I trojan possono essere eliminati. Ciò viene in genere eseguito eseguendo un potente programma antivirus o antimalware progettato per rilevare e rimuovere file dannosi. In alcuni casi, potrebbe anche essere necessaria la cancellazione manuale del Trojan.
I trojan possono rubare i file?
Sì, I trojan possono rubare file se sono installati su un computer. Questo viene fatto consentendo al autore di malware o utente per ottenere l'accesso al computer e quindi rubare i file memorizzati su di esso.
Quale anti-malware può rimuovere i trojan?
Programmi anti-malware come SpyHunter sono in grado di scansionare e rimuovere i trojan dal tuo computer. È importante mantenere aggiornato il tuo anti-malware e scansionare regolarmente il tuo sistema alla ricerca di software dannoso.
I trojan possono infettare USB?
Sì, I trojan possono infettare USB dispositivi. Trojan USB in genere si diffondono tramite file dannosi scaricati da Internet o condivisi tramite e-mail, consentendo all'hacker di accedere ai dati riservati di un utente.
About the Virus:VBS/Ramnit Research
I contenuti che pubblichiamo su SensorsTechForum.com, this Virus:VBS/Ramnit how-to removal guide included, è il risultato di ricerche approfondite, il duro lavoro e la dedizione del nostro team per aiutarti a rimuovere il problema specifico del trojan.
Come abbiamo condotto la ricerca su Virus:VBS/Ramnit?
Si prega di notare che la nostra ricerca si basa su un'indagine indipendente. Siamo in contatto con ricercatori di sicurezza indipendenti, grazie al quale riceviamo aggiornamenti quotidiani sulle ultime definizioni di malware, compresi i vari tipi di trojan (porta sul retro, downloader, Infostealer, riscatto, eccetera)
Inoltre, the research behind the Virus:VBS/Ramnit threat is backed with VirusTotal.
Per comprendere meglio la minaccia rappresentata dai trojan, si prega di fare riferimento ai seguenti articoli che forniscono dettagli informati.